
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit

 lyravoid/kernelpatch
يقوم بترقيع وربط نواة Linux باستخدام صورة نواة مجردة فقط، مع استخراج الرموز وحقن التعليمات البرمجية للربط المضمّن وربط استدعاءات النظام على arm64.
 webldix/cve-2024-31317-poc-deployer
أداة نشر آلية لـ PoC الخاص بـ CVE-2024-31317 على Android 9-13، تتيح تصعيد الامتيازات عبر حقن Zygote وتنفيذ قشرة عكسية.
 cybersecsi/robodroid
إدارة أجهزة أندرويد بسلوكيات محددة مسبقًا لبيئات سايبر رينج.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) هو PoC من نوع UAF لجذر محلي (local-root) في rtmutex remove_waiter()، مُكيَّف لأنوية Qualcomm Android 4.19 (فئة Redmi K40 /…
 hadesscs/artemis
يستخرج ويحقق في البنية التحتية (عناوين IP، النطاقات) من ملفات APK، مع تحليل البيان (manifest) واستعلام WHOIS لاستطلاع تطبيقات الهاتف المحمول.
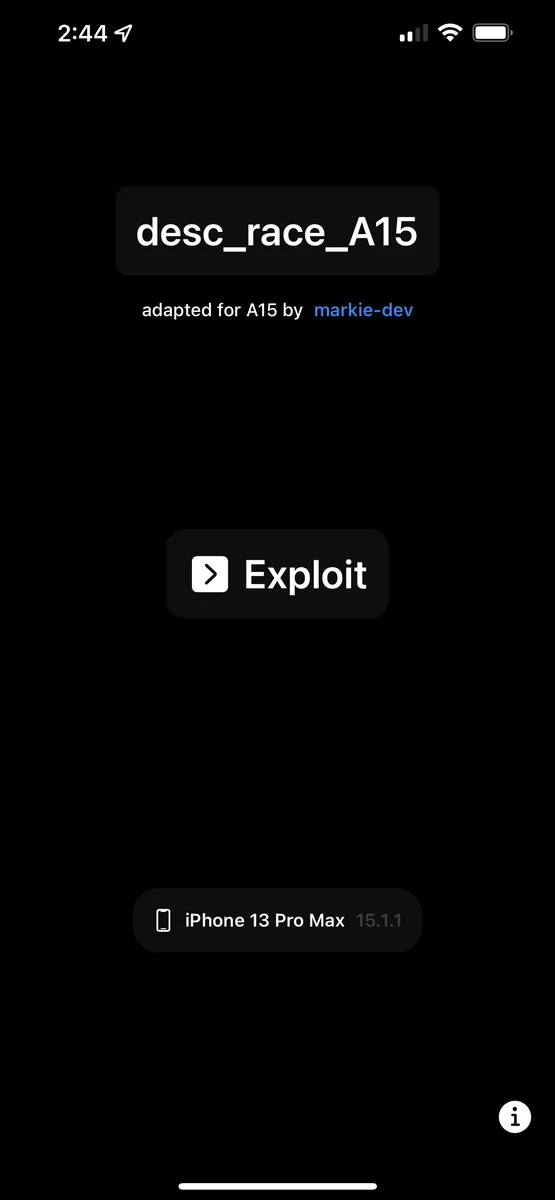 markie-dev/desc_race_a15
# CVE-2021-30955 iOS 15.1.1 POC لأجهزة ذاكرة الوصول العشوائي 6GB (A14-A15)
 ashujaiswal109/cve-2019-11932
POC بسيط لاستغلال ثغرة double-free في WhatsApp في DDGifSlurp في decoding.c في libpl_droidsonroids_gif
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 blacksnufkin/geckodroid
عميل أندرويد لإطار عمل Adaptix C2 يتيح إدارة الوكلاء عن بُعد، وقشرة أوامر تفاعلية، والتحكم في المستمعين، وتوليد الحمولات، وحصاد بيانات الاعتماد من…
 valbrux/cve-2019-11932-supportapp
يهدف ملف الكود الأصلي هذا إلى أن يكون مكملاً لاستغلال ثغرة Whatsapp GIF RCE المنشور من قبل Awakened، وذلك عن طريق حساب عنوان دالة system() وعنوان…
 owasp/mas-website
موقع مشروع أمان التطبيقات المحمولة (OWASP) هو المركز الرئيسي للمعايير والأدلة والموارد الرائدة في الصناعة، مما يساعد المطورين ومحترفي الأمن على بناء…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
جهاز مرتبط بتكييف CVE-2026-64560 لجهاز Xiaomi 15 بنظام dada OS4.0.0.8
 people-11/cve-2025-10184_poc
إثبات مفهوم APK لأندرويد لـ CVE-2025-10184، يوضح تجاوز إذن قراءة الرسائل القصيرة في مزودي الاتصالات OPPO/OnePlus. يتضمن كود المصدر، تفاصيل التحقق،…
 xtiankisutsa/twiga
أداة تقوم بتعداد أجهزة أندرويد للحصول على معلومات مفيدة في فهم مكوناتها الداخلية وفي تطوير الثغرات الأمنية. تدعم أندرويد 4.2 إلى أندرويد 7.1.1.

 theshinigami/mafrida
وحدة Magisk تعمل على تبسيط تشغيل خادم Frida على Android، مع أوامر إدارة سهلة لتحميل إصدارات محددة، تمكين أو تعطيل الخادم، والمزيد.
 cellebrite-labs/pplorer
مكوّن إضافي لـ IDA يحلّ استدعاءات PPL إلى دالة PPL الفعلية الكامنة.
 dimitrifourny/cve-2019-2215
تصعيد امتيازات أندرويد عبر ثغرة use-after-free في binder.c








