Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GeckoDroid — عميل أندرويد لإطار عمل Adaptix C2 يتيح إدارة الوكلاء عن بُعد، وقشرة أوامر تفاعلية، والتحكم في المستمعين، وتوليد الحمولات، وحصاد بيانات الاعتماد من الأجهزة المحمولة. | Kitploit
أدوات/GitHubGitHub/blacksnufkin/geckodroid
أمان أندرويدتوليد الحمولةما بعد الاستغلالأمن الجوالالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعد
GitHubblacksnufkin/geckodroid

GeckoDroid

عميل أندرويد لإطار عمل Adaptix C2 يتيح إدارة الوكلاء عن بُعد، وقشرة أوامر تفاعلية، والتحكم في المستمعين، وتوليد الحمولات، وحصاد بيانات الاعتماد من الأجهزة المحمولة.

عرض المستودع
381238منذ 8 أشهرتمت المراجعة من قبل Kitploit
مشاركة

GeckoDroid

عميل جوال لإطار عمل Adaptix C2 Framework. وصول كامل للمشغِّل من جهاز Android الخاص بك.

ما الذي يفعله

يمنحك GeckoDroid التحكم في خادم Adaptix C2 من أي مكان. بدلاً من الجلوس أمام عميل سطح المكتب، يمكنك إدارة العمليات أثناء التنقل.

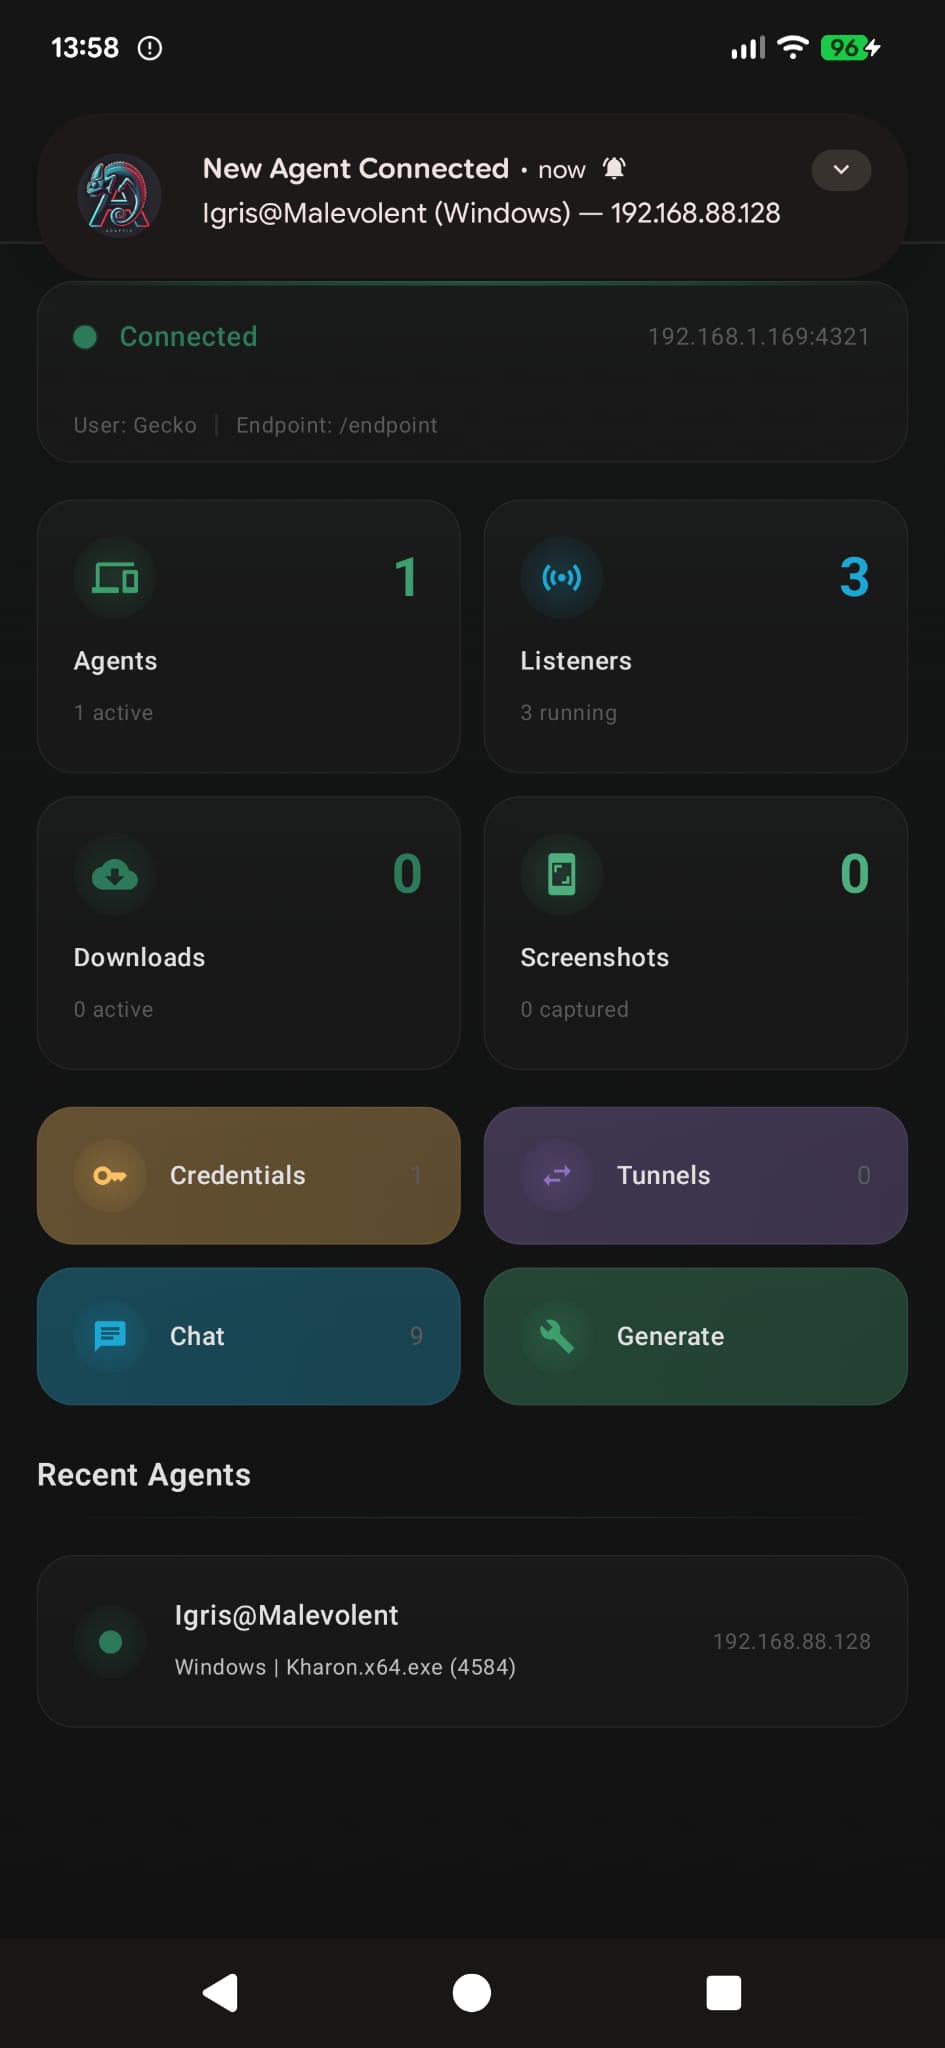
الوكلاء - شاهد جميع الوكلاء المتصلين مع مؤشرات الحالة الحية. ابحث، وصنّف حسب حي/ميت، ورتّب حسب الاسم أو نظام التشغيل أو آخر ظهور. اضغط على أي وكيل لفتح وحدة التحكم الخاصة به.

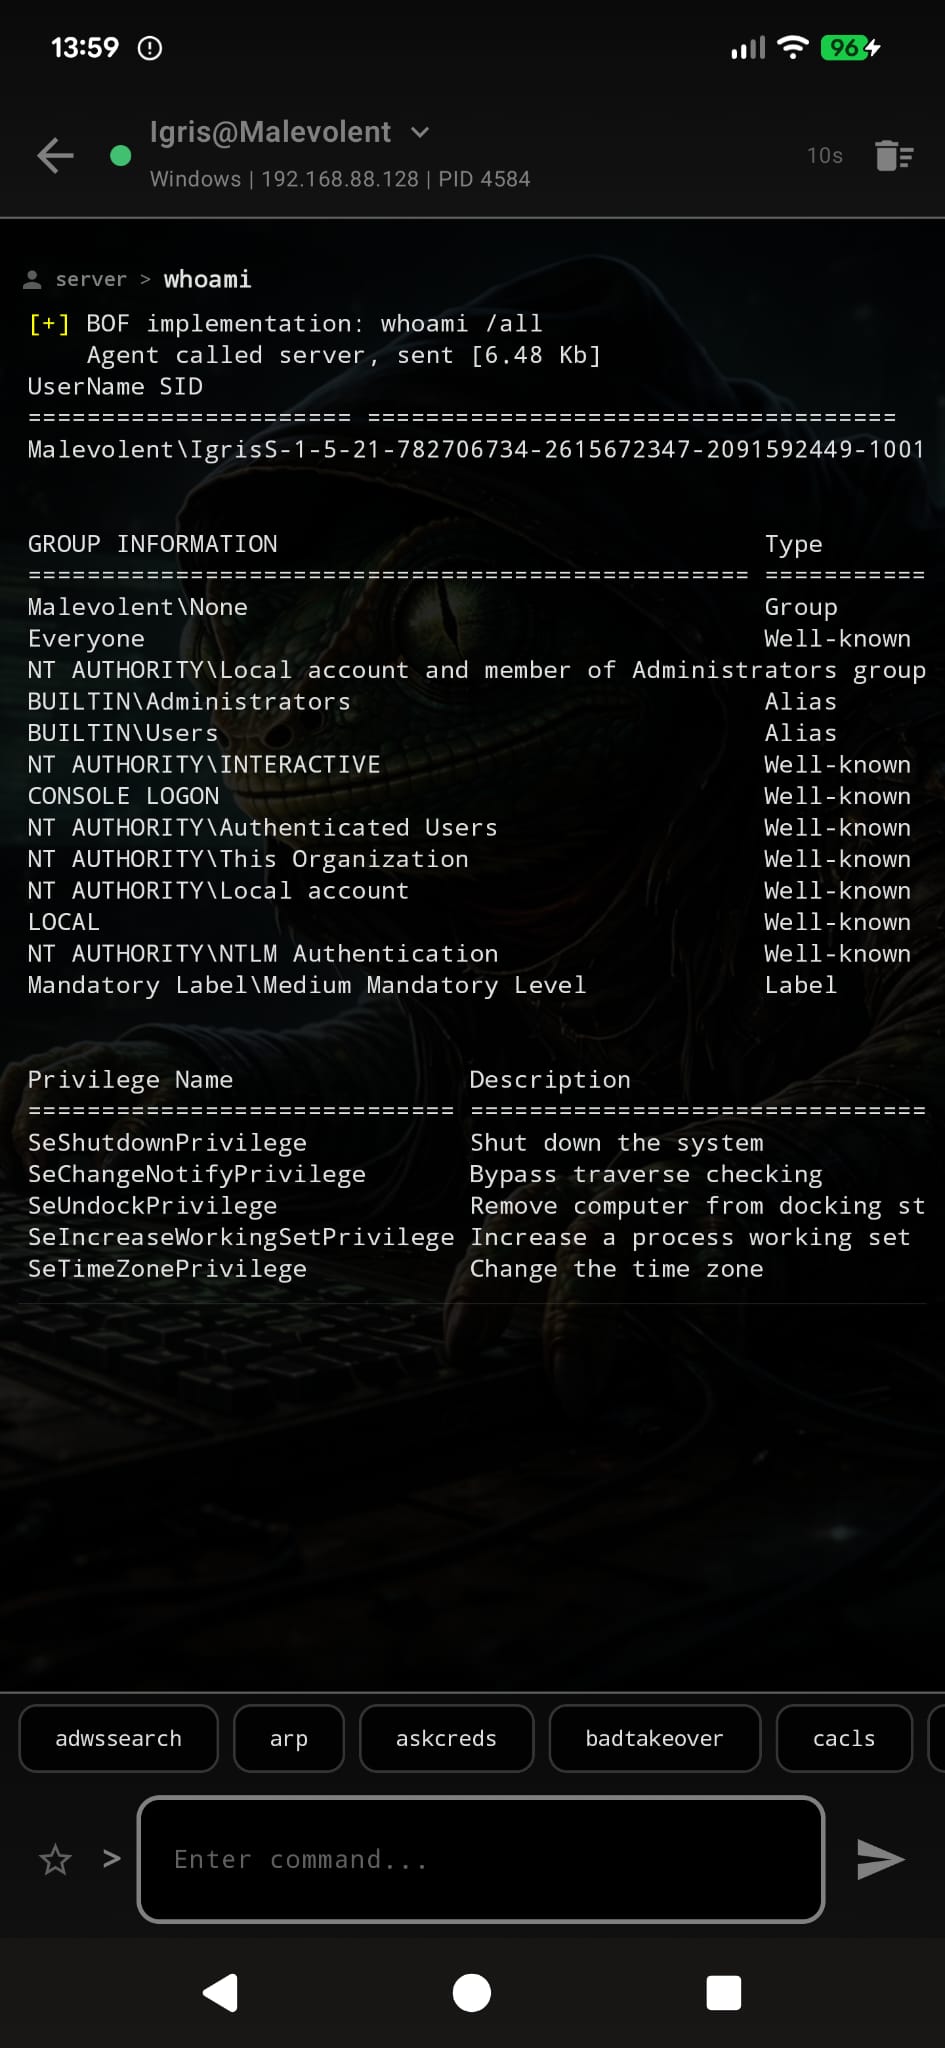
وحدة التحكم - صدفة أوامر تفاعلية لكل وكيل. نفّذ الأوامر وشاهد الإخراج في الوقت الفعلي أثناء تدفقه. وسّع الترويسة لرؤية تفاصيل الوكيل الكاملة (PID، العملية، البنية، المجال، فترة السكون، أول/آخر ظهور). احفظ الأوامر المستخدمة بشكل متكرر كمفضلة للوصول السريع.

المستمعون - شغّل المستمعين وأوقفهم. احفظ إعدادات المستمع كملفات تعريف حتى تتمكن من تشغيلها مرة أخرى بنقرة واحدة.

التوليد - أنشئ حمولات الوكلاء. اختر نوع الوكيل، وحدد المستمعين، وضبط الخيارات، وأنشئ - كل ذلك من هاتفك. تتخلل سجلات البناء في الوقت الفعلي.

الأنفاق - اعرض جميع الأنفاق النشطة مع عناوين الربط/التوجيه. أوقف الأنفاق عند الانتهاء.

بيانات الاعتماد - تصفح جميع بيانات الاعتماد المجمّعة. ابحث حسب اسم المستخدم أو المضيف أو النطاق أو النوع. أظهر/أخفِ كلمات المرور بنقرة واحدة. اضغط على أي حقل لنسخه إلى الحافظة.

لقطات الشاشة - معرض شبكي للقطات الشاشة الملتقطة. اضغط لعرض ملء الشاشة. احفظ في معرض هاتفك أو شارك مباشرة. تحديد متعدد للحذف الجماعي.

التنزيلات - تتبع جميع تنزيلات الملفات من الوكلاء. ابحث حسب اسم الملف أو المضيف.

الدردشة - غرفة دردشة المشغلين. تنسيق مع المشغلين الآخرين المتصلين بنفس الخادم.

الأمان

  • قفل القياسات الحيوية - يتطلب بصمة الإصبع أو فتح الوجه لفتح التطبيق
  • تسجيل الدخول التلقائي - مصادقة مرة واحدة، والاتصال تلقائيًا عند الإطلاق
  • تُخزَّن ملفات التعريف المحفوظة في تفضيلات مشفّرة
  • جميع الاتصالات مع الخادم عبر SSL/TLS (قابل للتهيئة)

المتطلبات

  • جهاز أو محاكي Android 13+ (API 33)
  • خادم Adaptix C2 قيد التشغيل ويمكن الوصول إليه من شبكتك
  • مضيف الخادم والمنفذ ونقطة النهاية وبيانات اعتماد المشغّل

متطلبات البناء

  • JDK 17 - مطلوب بواسطة Gradle وسلسلة أدوات بناء Android
  • Android SDK - مع منصة API 35 (compileSdk 35)
  • Android Studio - أسهل طريقة للحصول على SDK، أو ثبّت أدوات سطر الأوامر يدويًا

يستخدم المشروع Gradle 8.9 (يتضمن الـ wrapper)، وAGP 8.5.2، وKotlin 1.9.24 - وكلها تُحل تلقائيًا عبر Gradle.

البناء

يتضمن بناء التصحيح تصغيرًا عبر R8 وتقليصًا للموارد، مما ينتج حزمة APK بحجم ~6MB بدلاً من ~65MB.

# Clone and build
git clone https://github.com/BlackSnufkin/GeckoDroid.git && cd GeckoDroid
./gradlew assembleDebug

# Install on connected device
adb install -r app/build/outputs/apk/debug/app-debug.apk

إذا لم يكن adb موجودًا في PATH لديك، فهو موجود في <android-sdk>/platform-tools/adb.

الترخيص

هذا المشروع مرخّص بموجب رخصة جنو العمومية العامة v3.0.

البدء

  1. افتح GeckoDroid
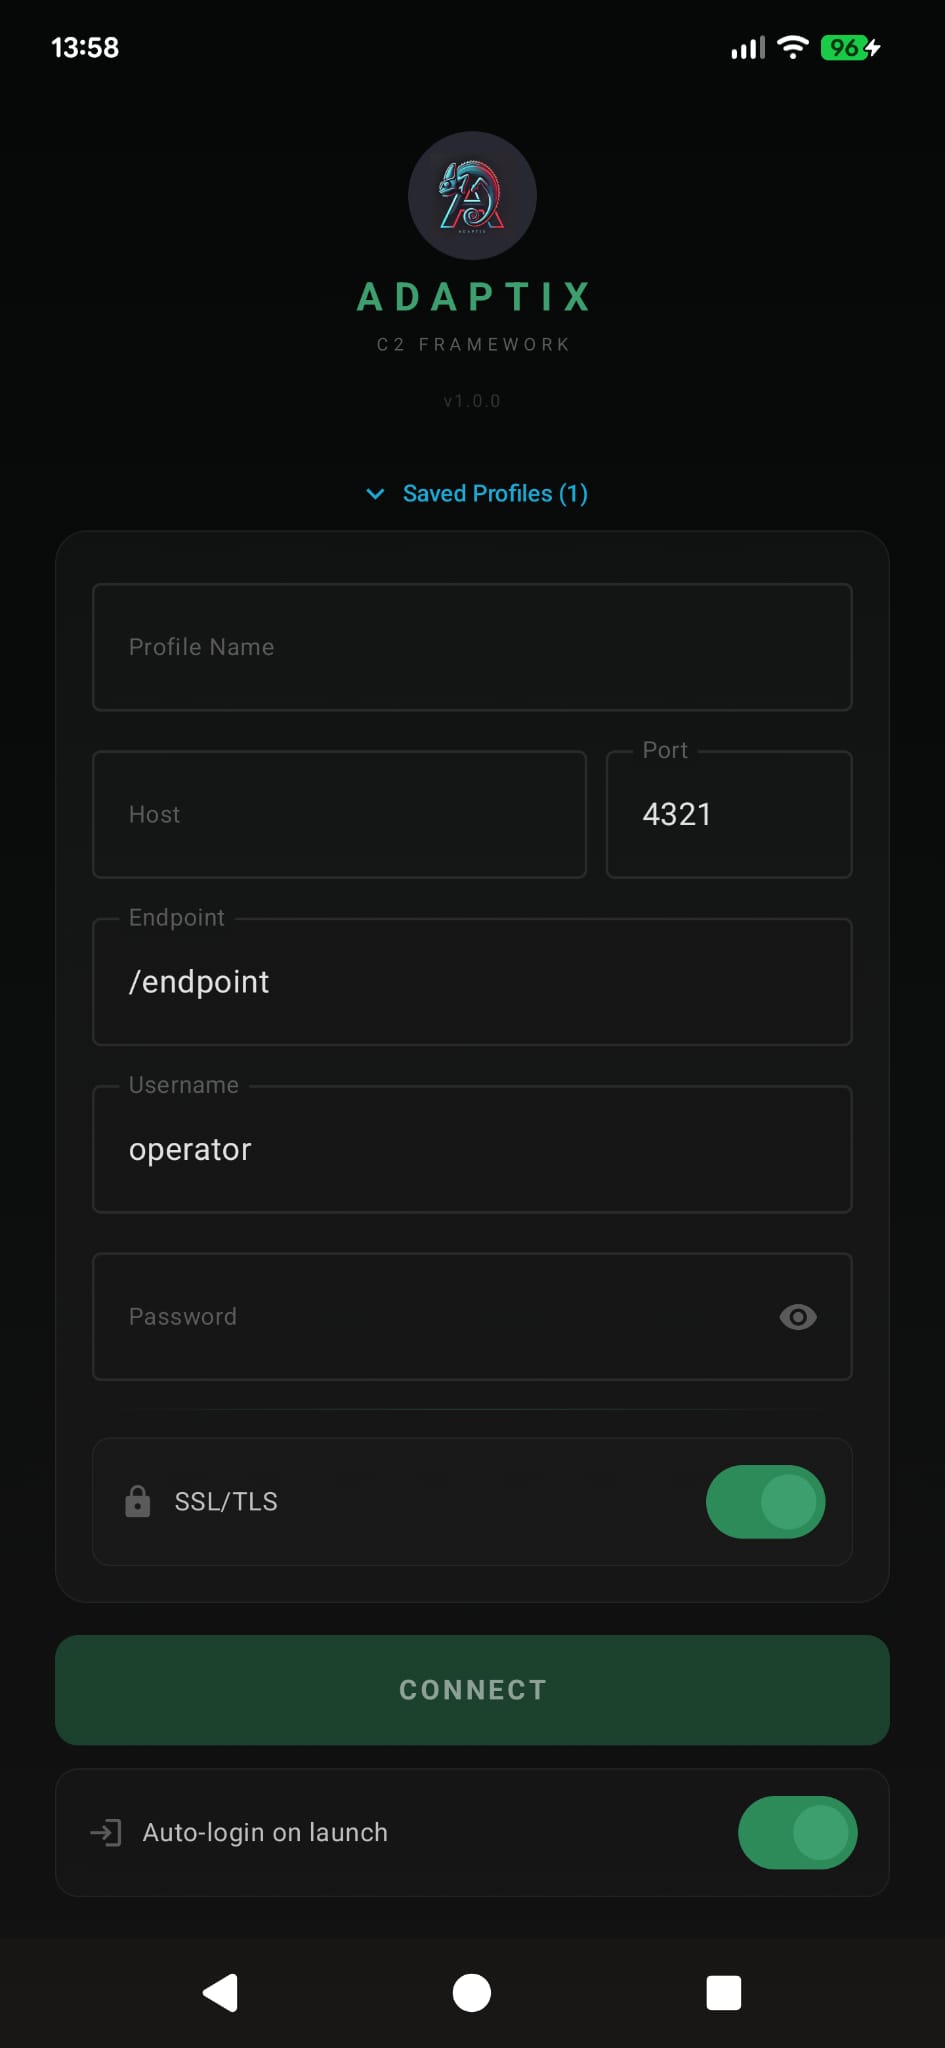
  2. أدخل تفاصيل خادمك (المضيف، المنفذ، نقطة النهاية)
  3. أدخل اسم مستخدم المشغّل وكلمة المرور
  4. فعّل SSL إذا كان خادمك يستخدم HTTPS
  5. اضغط على اتصال

احفظ ملف التعريف وفعّل تسجيل الدخول التلقائي لتخطي هذه الخطوة في المرة القادمة. فعّل قفل القياسات الحيوية لحماية التطبيق عندما لا تستخدمه.
لقطات الشاشة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    377
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    324
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →