
 #1
أدوات تدقيق التكوين ومسح الامتثال ومعايير التحصين وكشف الانجراف.
موصى به من Kitploit

 nccgroup/scoutsuite
أداة تدقيق أمني متعددة السحابات تستفيد من واجهات برمجة تطبيقات مزودي الخدمات السحابية لجمع بيانات التكوين، وتقييم الوضع الأمني، وإنشاء تقارير HTML…
 corazawaf/coraza
مكتبة جدار حماية تطبيقات الويب مبنية على Go ومتوافقة مع قواعد ModSecurity SecLang وOWASP Core Rule Set v4، توفر فحصًا فوريًا لحركة مرور HTTP وحجب…
 coreruleset/coreruleset
مجموعة قواعد كشف الهجوم العامة لجدران الحماية لتطبيقات الويب، للحماية ضد OWASP العشرة الأوائل والثغرات الشائعة مع الحد الأدنى من الإيجابيات الكاذبة.
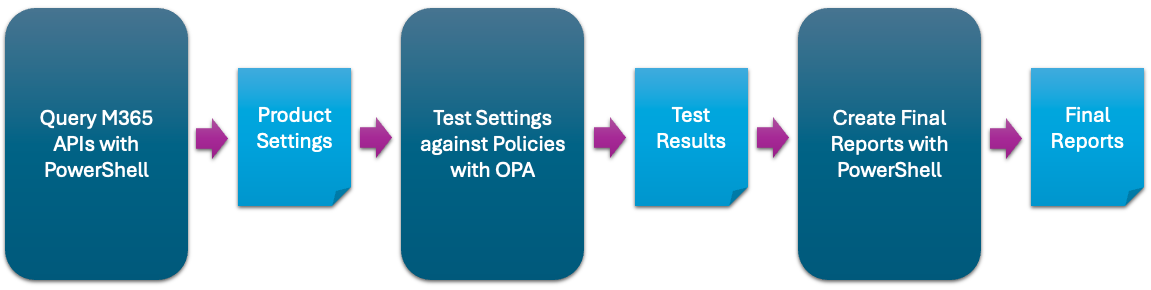 cisagov/scubagear
أتمتة لتقييم حالة مستأجر M365 الخاص بك مقارنةً بخطوط الأساس الخاصة بـ CISA
 stackrox/kube-linter
KubeLinter هي أداة تحليل ثابت تفحص ملفات Kubernetes بصيغة YAML ومخططات Helm للتأكد من أن التطبيقات الممثلة فيها تلتزم بأفضل الممارسات.
 duo-labs/cloudmapper
CloudMapper يساعدك في تحليل بيئات خدمات أمازون ويب (AWS) الخاصة بك.
 checkmarx/kics
ماسح تحليل ثابت للبنية التحتية كرمز يكشف الثغرات الأمنية، وانتهاكات الامتثال، والتكوينات الخاطئة عبر Terraform وKubernetes وCloudFormation وأكثر من…
 fairwindsops/polaris
التحقق من أفضل الممارسات في مجموعات Kubernetes الخاصة بك
 open-policy-agent/conftest
اكتب اختبارات ضد بيانات الإعدادات المهيكلة باستخدام لغة الاستعلام Rego الخاصة بـ Open Policy Agent
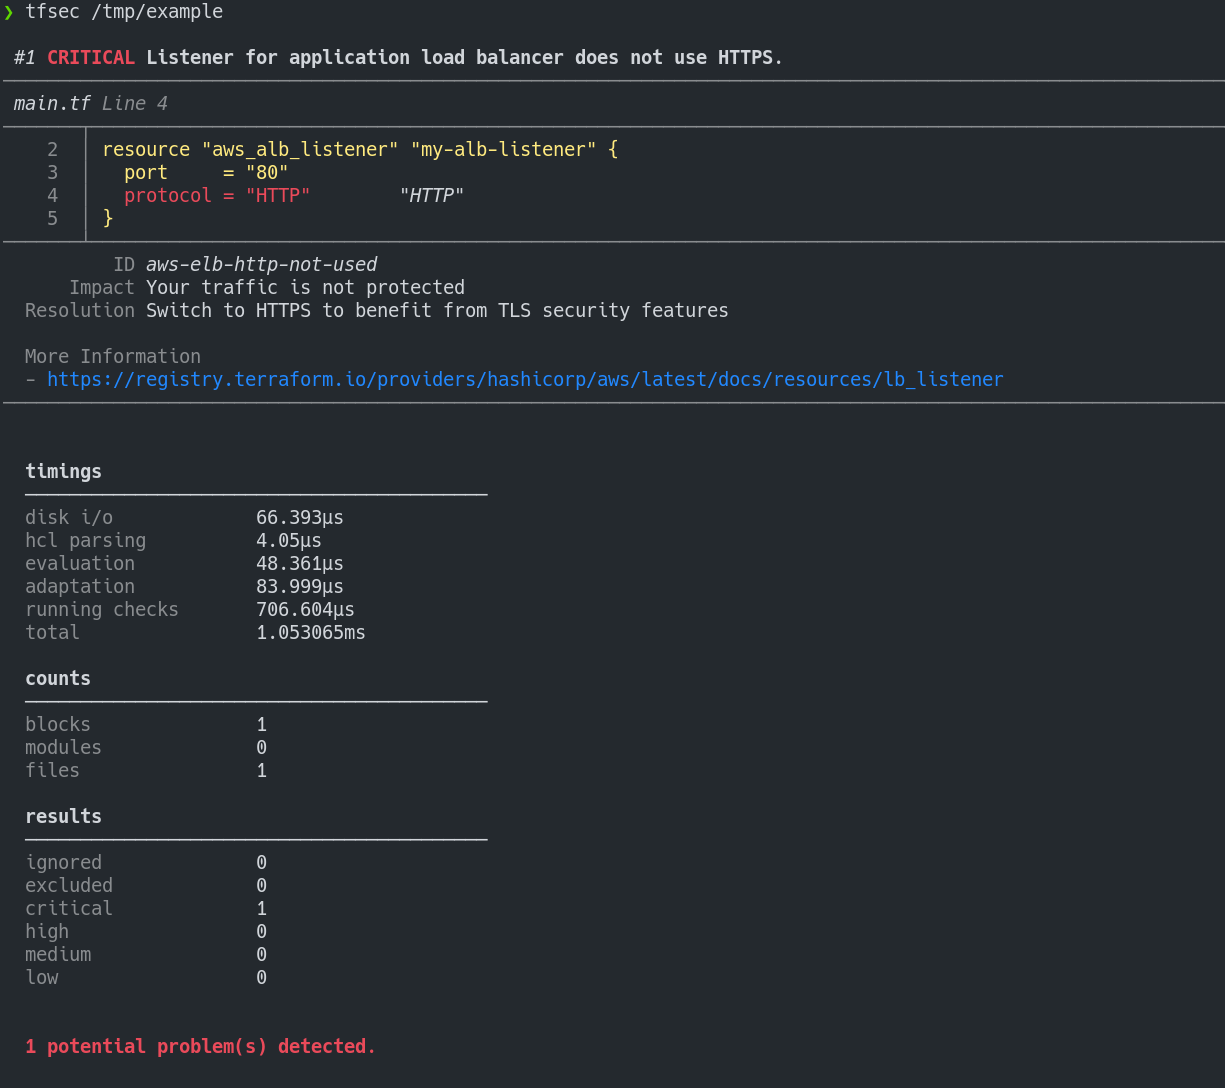 aquasecurity/tfsec
Tfsec أصبح الآن جزءًا من Trivy
 m0rtem/cloudfail
استخدم إعدادات DNS غير الصحيحة وسجلات قواعد البيانات القديمة للعثور على عناوين IP المخفية خلف شبكة CloudFlare
 voorivex/pentest-guide
دليل اختبارات الاختراق المبني على OWASP بما في ذلك حالات الاختبار والموارد والأمثلة.
 ine-labs/awsgoat
AWSGoat : بنية تحتية AWS ضعيفة بشكل متعمد
 aquasecurity/kube-hunter
البحث عن نقاط الضعف الأمنية في مجموعات Kubernetes
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 christophetd/cloudflair
🔎 ابحث عن الخوادم الأصلية لمواقع الويب الموجودة خلف CloudFlare باستخدام بيانات المسح الشامل للإنترنت من Censys.
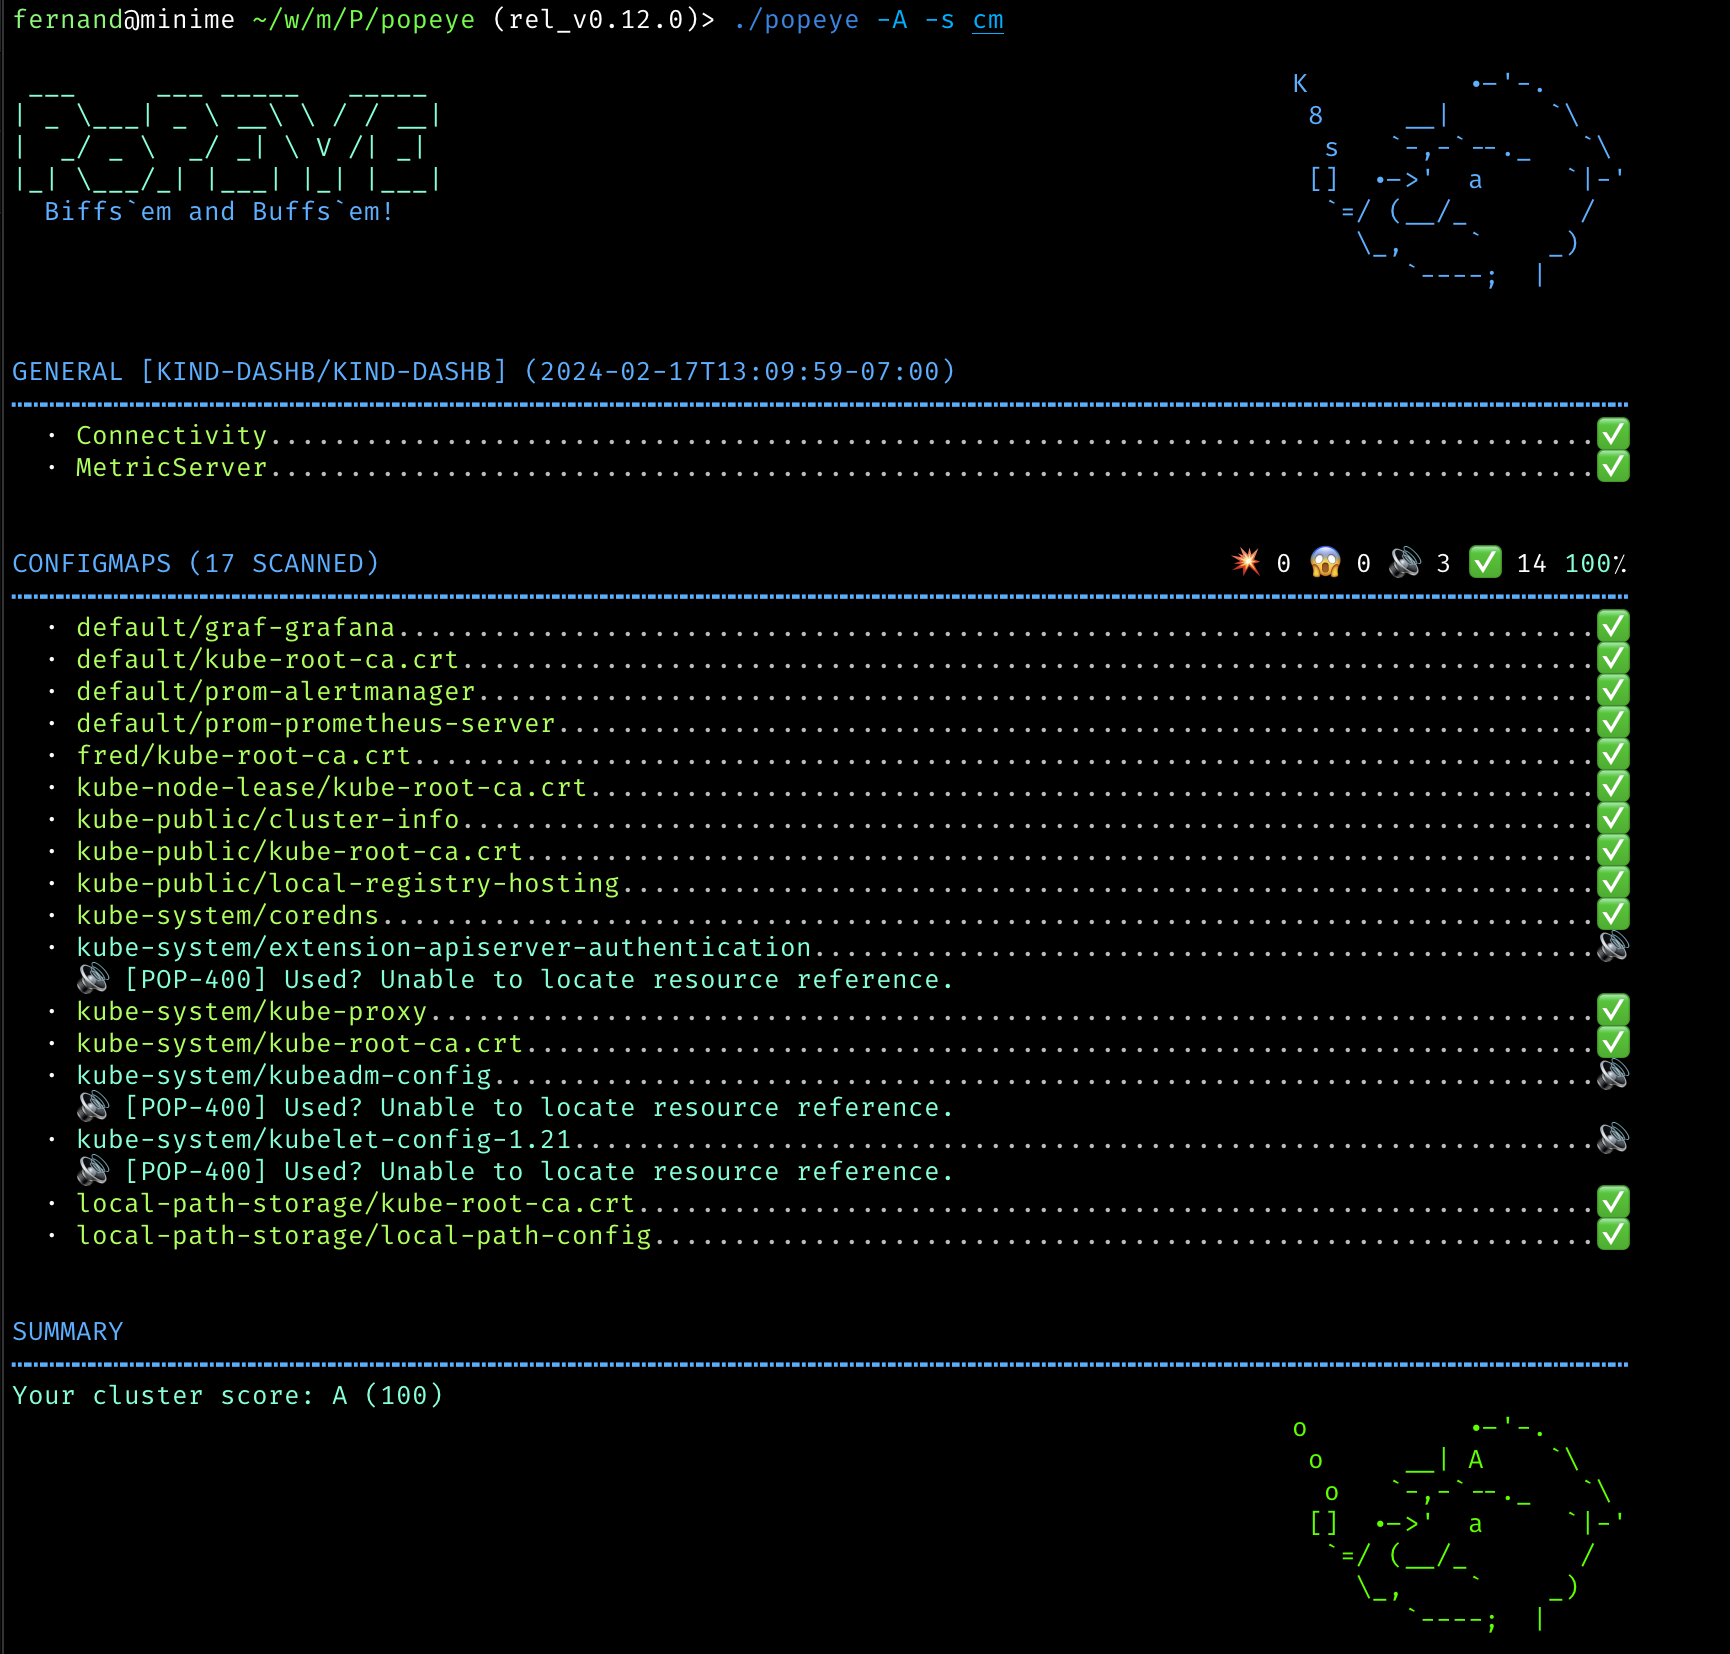 derailed/popeye
👀 أداة تنظيف موارد مجموعات Kubernetes






