

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
مختبرات وتدريب عملي — الصفحة 93 | Kitploit
الفئات

مختبرات وتدريب عملي

مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.

موصى به من Kitploit

أفضل الأدوات

10 محدد
vulhub preview#1

vulhub

GitHubvulhub/vulhub
21.1kمنذ شهر واحد
juice-shop preview#2

juice-shop

GitHubjuice-shop/juice-shop
13.6kمنذ 11 أيام
WebGoat preview#3

WebGoat

GitHubwebgoat/webgoat
9.5kمنذ 10 أيام
DVWA preview#4

DVWA

GitHubdigininja/dvwa
13.5kمنذ 2 أيام
crAPI preview#5

crAPI

GitHubowasp/crapi
1.6kمنذ 2 أشهر
NodeGoat preview#6

NodeGoat

GitHubowasp/nodegoat
2.1kمنذ 3 سنوات
SecurityShepherd preview#7

SecurityShepherd

GitHubowasp/securityshepherd
1.5kمنذ 21س 49د
wrongsecrets preview#8

wrongsecrets

GitHubowasp/wrongsecrets
1.5kمنذ 11س 52د
metasploitable3 preview#9

metasploitable3

GitHubrapid7/metasploitable3
5.7kمنذ سنة واحدة
GOAD preview#10

GOAD

GitHuborange-cyberdefense/goad
8.1kمنذ 26 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2900 نتائج
ChamiloLMS-CVE-2023-4220 preview

ChamiloLMS-CVE-2023-4220

GitHubspeatx/chamilolms-cve-2023-4220

CVE-2023-4220 — رفع ملف غير مصرح به يؤدي إلى تنفيذ أوامر عن بُعد في Chamilo LMS الإصدار 1.11.24 وما دونه. استغلال على نمط OSCP واستغلال تلقائي.

payload-generationvulnerability-analysisexploitation+5
منذ 6 أشهر
CVE-2025-24813-POC preview

CVE-2025-24813-POC

GitHubaffapple/cve-2025-24813-poc

إثبات مفهوم استغلال لـ CVE-2025-24813، يوضح تنفيذ التعليمات عن بُعد (RCE) في Apache Tomcat عبر استمرارية الجلسة المعتمدة على الملفات المُهيأة بشكل…

vulnerability-analysisexploitationweb-application-exploitation+3
منذ 6 أشهر
CVE-2025-27407 preview

CVE-2025-27407

GitHublogggg2402/cve-2025-27407

مختبر محلي وإثبات مفهوم لاستغلال CVE-2025-27407، يستهدف محمّل مخطط GraphQL introspection في GitLab عبر مسار Direct Transfer HTTP. يتضمن بيئة حاوية…

vulnerability-analysisexploitationweb-application-exploitation+3
منذ 6 أشهر
Blind-Trust-CVE-2024-21413-Research preview

Blind-Trust-CVE-2024-21413-Research

GitHubh1ssbl1tz/blind-trust-cve-2024-21413-research

أداة أبحاث أمنية لمحاكاة حملات التصيد الاحتيالي المستهدفة باستخدام CVE-2024-21413 (Moniker Link).

phishing-toolsvulnerability-analysisexploitation+7
منذ 4 أشهر
CVE-2017-18349 preview

CVE-2017-18349

GitHubdungsocool/cve-2017-18349

دليل خطوة بخطوة لاستغلال ثغرة RCE في إلغاء تسلسل Fastjson (CVE-2017-18349)، مع تغطية تحديد سطح الهجوم، وبصمة النظام، وحقن JNDI، والحصول على قشرة…

vulnerability-analysisexploitationweb-application-exploitation+6
منذ 5 أشهر
PoC-CVE-2022-22965-Spring4Shell preview

PoC-CVE-2022-22965-Spring4Shell

GitHubmarch0n/poc-cve-2022-22965-spring4shell

الوصف
payload-generationvulnerability-analysisexploitation+4
منذ 5 أشهر
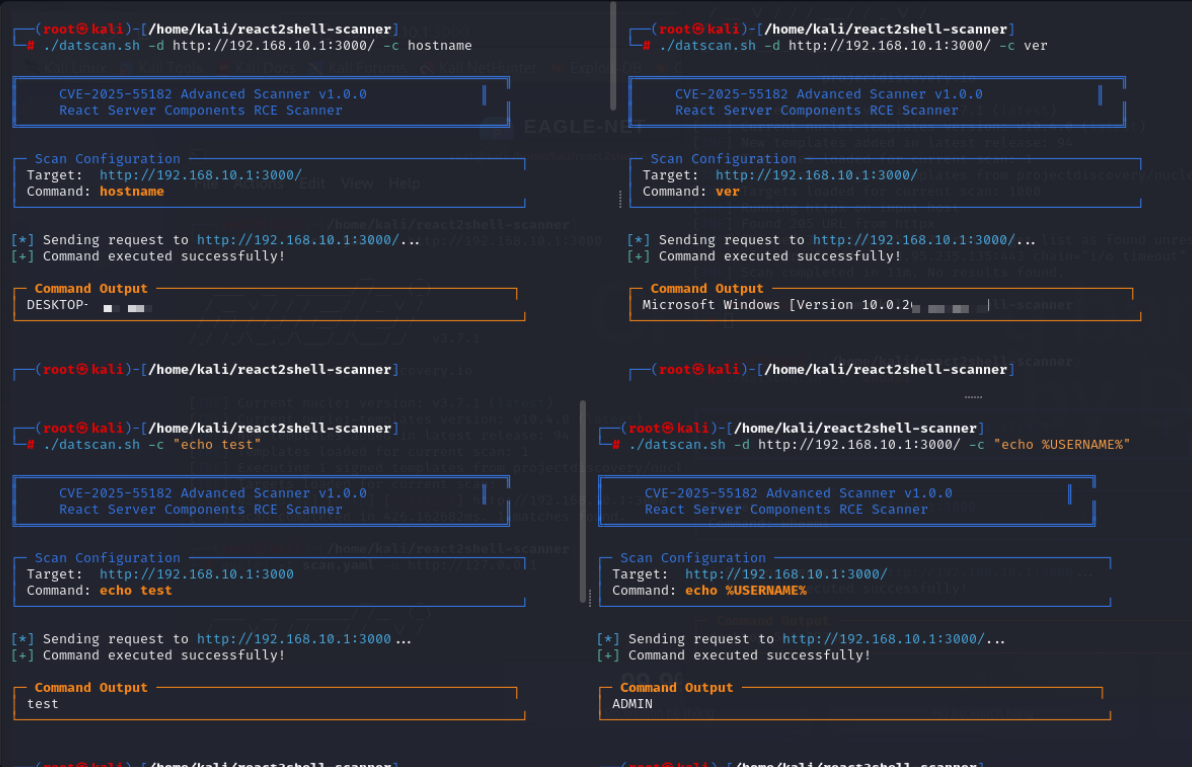
React2Shell-PoC-CVE-2025-55182 preview

React2Shell-PoC-CVE-2025-55182

GitHublitndat/react2shell-poc-cve-2025-55182

ماسح واستغلال PoC لـ CVE-2025-55182 (React2Shell) ثغرة تنفيذ الأوامر عن بُعد في React Server Components. يكتشف الخوادم الضعيفة وينفذ أوامر عن بُعد…
reconnaissancevulnerability-scannersexploitation+4
منذ 4 أشهر
POC_CVE-2024-36420 preview

POC_CVE-2024-36420

GitHubfineman999/poc_cve-2024-36420

مختبر إعادة إنتاج محلي وقالب Nuclei لثغرة CVE-2024-36420، وهي ثغرة قراءة ملفات تعسفية في Flowise عبر معامل fileName غير مُنقّى. يتحقق من السلوك الهش…

vulnerability-analysisexploitationweb-application-exploitation+3
منذ 6 أشهر
bouncer-overflow preview

bouncer-overflow

GitHubnicolasjulian/bouncer-overflow

إثبات مفهوم عملي لـ CVE-2026-6664 من كتابة Sonnet 4.6

vulnerability-analysisexploitationeducation+3
منذ 6 أشهر
CVE-2019-2215 preview

CVE-2019-2215

GitHubmythicaltree/cve-2019-2215

استغلال إثبات المفهوم لثغرة CVE-2019-2215 (Bad Binder) يستهدف محاكي Android 10 x86_64. صُمم لأبحاث وتعلم استغلال النواة في بيئة معزولة.

android-securityexploitationeducation+2
منذ 4 أشهر
Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag preview

Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag

GitHubdylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag

تم إجراء تقييم للثغرات على جهاز افتراضي يعمل بنظام Kali Linux باستخدام سكربت كاشف لثغرة Dirty Frag المرتبطة بـ CVE-2026-43284 و CVE-2026-43500. بعد…

privilege-escalationvulnerability-analysisexploitation+4
منذ 6 أشهر
cve-2025-29927-lab preview

cve-2025-29927-lab

GitHubswapnildeshpande/cve-2025-29927-lab

مختبر إعادة إنتاج لـ CVE-2025-29927 — تجاوز تفويض الوسيطة في Next.js (CVSS 9.1)

vulnerability-analysisweb-application-exploitationpenetration-testing+3
منذ 5 أشهر
CVE-2026-8181-Lab preview

CVE-2026-8181-Lab

GitHubrootdirective-sec/cve-2026-8181-lab

معمل Docker يوضح تجاوز المصادقة CVE-2026-8181 في إضافة Burst Statistics لووردبريس. يقارن بين الإصدار الضعيف والإصدار المٌصحح مع PoC بأقل ضرر لتوضيح…

vulnerability-analysisweb-application-exploitationweb-security+5
منذ 6 أشهر
CVE-2025-2304-exploit preview

CVE-2025-2304-exploit

GitHubjeanback1/cve-2025-2304-exploit

نص استغلال Python لـ CVE-2025-2304، وهو تصعيد امتيازات تعيين جماعي في Camaleon CMS. يقوم بأتمتة تحليل رمز CSRF وحقن معلمة الدور لرفع المستخدمين…
privilege-escalationpayload-generationvulnerability-analysis+5
منذ 6 أشهر
CrushFTP-CVE-2024-4040-Proof-of-Concept preview

CrushFTP-CVE-2024-4040-Proof-of-Concept

GitHubsidjaz/crushftp-cve-2024-4040-proof-of-concept

استغلال إثبات مفهوم لـ CVE-2024-4040، يوضح SSTI غير مصادق عليه وقراءة ملفات محلية في CrushFTP، مع مختبر Docker واستراتيجيات تخفيف.
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 6 أشهر
CrushFTP-SSTI-LFI-Proof-of-Concept preview

CrushFTP-SSTI-LFI-Proof-of-Concept

GitHubcthhhhhh/crushftp-ssti-lfi-proof-of-concept

إثبات المفهوم لـ CVE-2024-4040 (CrushFTP SSTI -> LFI غير مصادق عليه) في بيئة مختبر CS443 خاضعة للتحكم - للاستخدام التعليمي/المصرح به فقط.

vulnerability-analysisexploitationweb-application-exploitation+4
منذ 6 أشهر
CVE-2026-24061-lab preview

CVE-2026-24061-lab

GitHubakpmarcelin/cve-2026-24061-lab

مختبر إعادة إنتاج لـ CVE-2026-24061، وهو تجاوز للمصادقة في GNU InetUtils telnetd. يوفر بيئة معزولة قائمة على Vagrant وتعليمات استغلال خطوة بخطوة…

vulnerability-analysisexploitationpenetration-testing+3
منذ 5 أشهر
POC_CVE-2026-46716 preview

POC_CVE-2026-46716

GitHubhaerin-l/poc_cve-2026-46716

بيئة مختبرية قابلة للتكرار لـ CVE-2026-46716، وهو ثغرة RCE حرجة عبر المستأجرين في Nezha Monitoring من خلال تجاوز تفويض API cron. يتضمن قالب كشف…


vulnerability-analysisexploitationweb-application-exploitation+4
منذ 5 أشهر
السابق1…929394…100التالي





