
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit

 owasp/wrongsecrets
تطبيق ضعيف مع أمثلة توضح كيفية عدم استخدام الأسرار
 safebuffer/vulnerable-ad
إنشاء Active Directory ضعيف يسمح لك باختبار معظم هجمات Active Directory في مختبر محلي.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | أداة نشر تلقائي لبيئة الفريق الأحمر/الأزرق
 ashemery/exploitation-course
دورة استغلال البرمجيات الهجومية
 webpwnized/mutillidae
OWASP Mutillidae II هي تطبيق ويب مجاني مفتوح المصدر، ضعيف عمداً، يوفر هدفاً للتدريب على أمن الويب. هذه بيئة اختراق ويب سهلة الاستخدام مصممة…
 owasp/nodegoat
يوفر مشروع OWASP NodeGoat بيئة لتعلم كيفية تطبيق مخاطر OWASP Top 10 الأمنية على تطبيقات الويب المطورة باستخدام Node.js وكيفية معالجتها بفعالية.
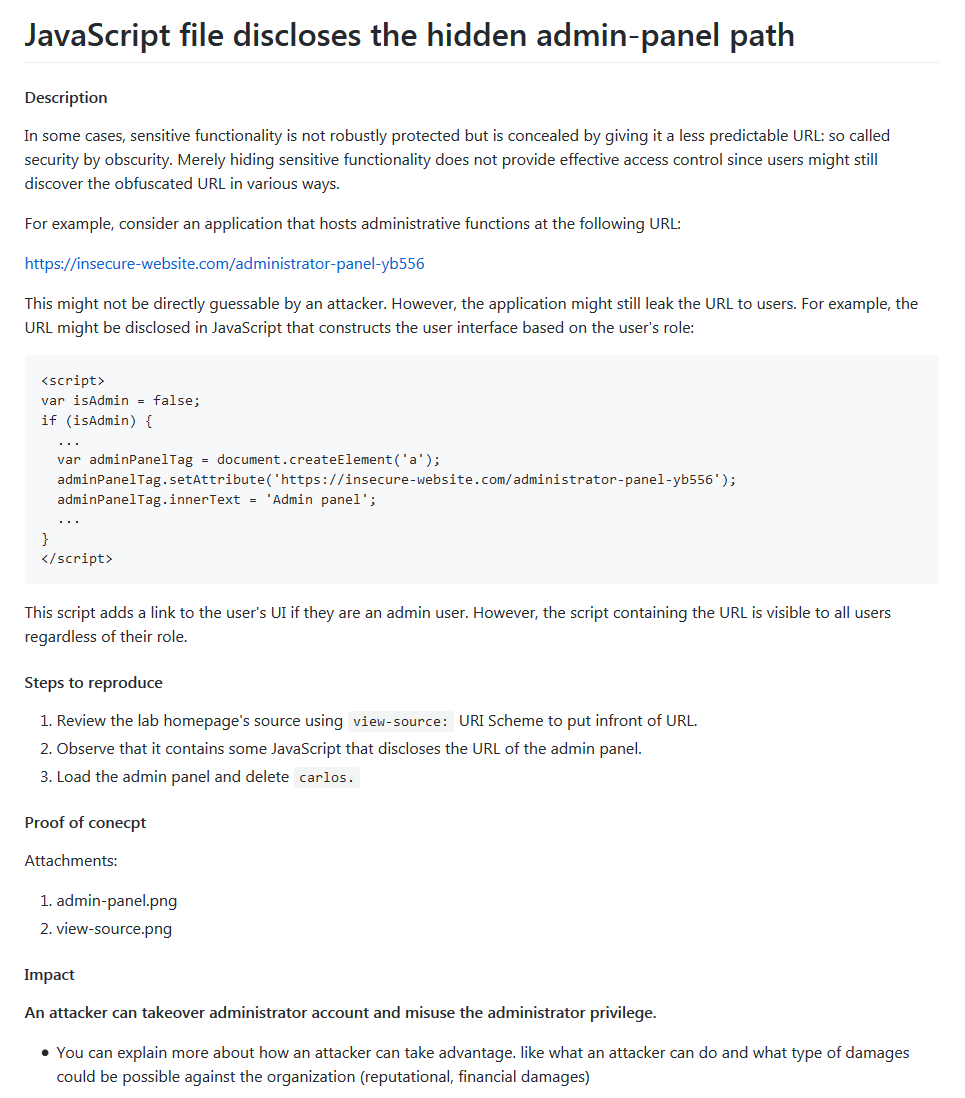 bittentech/bug-bounty-beginner-roadmap
هذا مصنع موارد لأي شخص يتطلع إلى بدء صيد الثغرات (Bug Hunting) ويحتاج إلى إرشادات كمبتدئ.
 th3xace/sudo_killer
أداة مصممة لاستغلال ثغرة تصعيد الامتيازات في برنامج sudo على الأنظمة الشبيهة بيونكس. تستفيد من خطأ أو سوء تكوين معين في sudo للحصول على صلاحيات…
 owasp/owasp-vwad
⚠️ لم يعد هذا المستودع قيد الاستخدام. يُرجى الرجوع إلى https://github.com/OWASP/www-project-vulnerable-web-applications-directory
 fabiobaroni/awesome-exploit-development
قائمة منتقاة من الموارد (كتب، دروس، دورات، أدوات وتطبيقات هشّة) لتعلّم تطوير الاستغلالات
 ahegazy0/linux-basics-for-hackers-notes
دورة منظمة مبنية على ملاحظات دراسة شخصية لكتاب Linux Basics for Hackers من تأليف OccupyTheWeb.
 hasherezade/malware_training_vol1
مواد تدريب تحليل البرمجيات الخبيثة لنظام ويندوز (الجزء الأول)
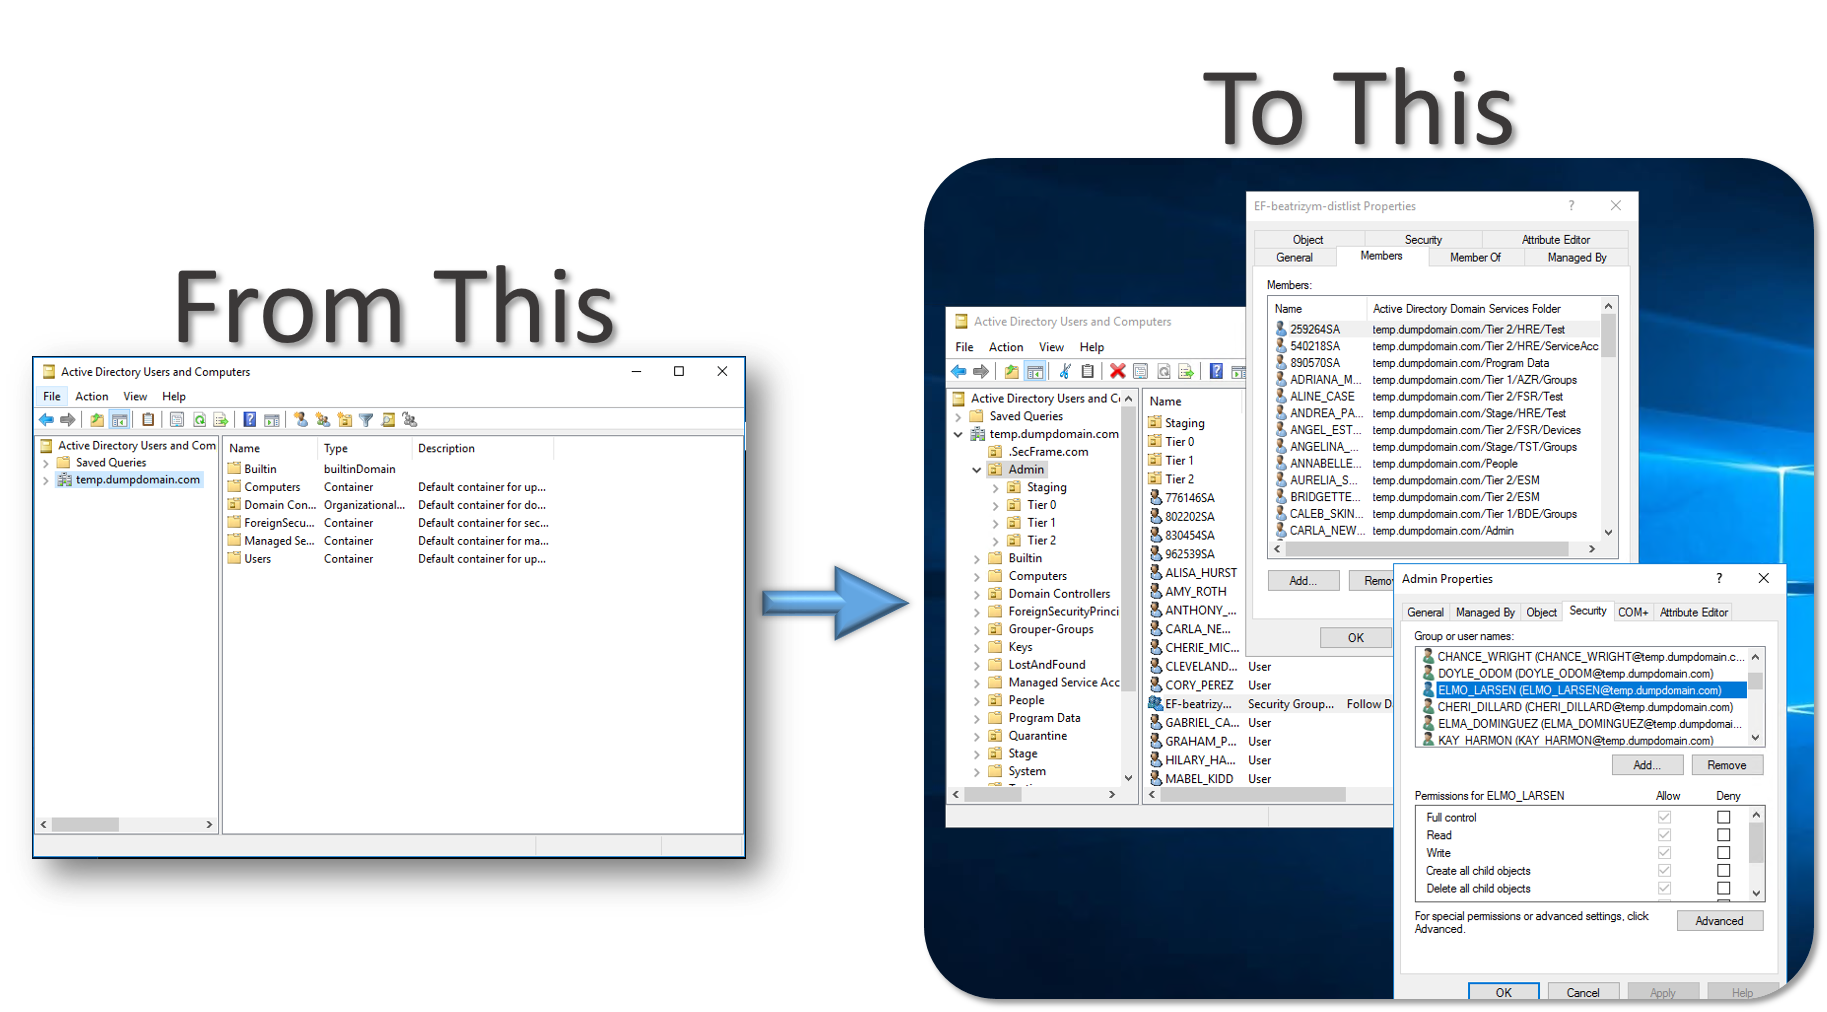 davidprowe/badblood
BadBlood من @davidprowe، Secframe.com، يملأ نطاق Microsoft Active Directory بهيكل وآلاف الكائنات. مخرجات الأداة عبارة عن نطاق يشبه النطاق في العالم…
 microsoft/ai-red-teaming-playground-labs
مختبرات ملعب للتدريب على الاختراق الأخلاقي للذكاء الاصطناعي لتشغيل تدريبات الاختراق الأخلاقي للذكاء الاصطناعي بما في ذلك البنية التحتية.
 iknowjason/awesome-cloudsec-labs
مختبرات تعلم رائعة ومجانية لأمن التطبيقات السحابية الأصلية. تتضمن مسابقات CTF، وورش عمل ذاتية الاستضافة، ومختبرات ثغرات موجّهة، ومختبرات بحثية.
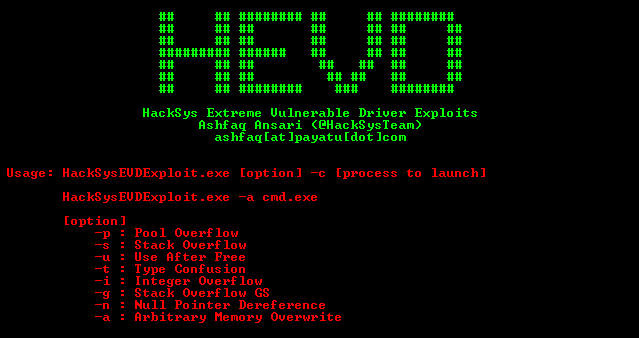 hacksysteam/hacksysextremevulnerabledriver
برنامج تشغيل HackSys الشديد الضعف (HEVD) - Windows & Linux
 tandasat/hypervisor-101-in-rust
مواد دورة "Hypervisor 101 in Rust"، وهي دورة تدريبية ليوم واحد، لتعلّم تقنية المحاكاة الافتراضية بمساعدة العتاد بسرعة وتطبيقها في الاختبار العشوائي…
 owasp/crapi
واجهة برمجة تطبيقات مايكروسيرفيس معرضة للثغرات بشكل متعمد، مصممة للتدريب العملي على أهم 10 مخاطر أمن واجهات API وفقًا لـ OWASP، مع تحديات مدمجة وسير…





