
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
 rhinosecuritylabs/cloudgoat
CloudGoat هي أداة نشر AWS من Rhino Security Labs 'قابلة للاختراق حسب التصميم'
 rawfilejson/awesome-osint-arsenal
مجموعة أدوات استخبارات المصادر المفتوحة والاستطلاع // أكثر من 100 أداة، مثبت بأمر واحد، SOCMINT، GEOINT، استكشاف الشبكات، الويب المظلم، التحقيق…
 renode/renode
إطار محاكاة مفتوح المصدر لتطوير واختبار وتصحيح البرامج غير المعدلة لأنظمة الأنظمة المضمنة والإنترنت الأشياء متعددة العقد، يدعم ARM وRISC-V وx86…
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 قائمة رائعة حول جميع أنواع الموارد لتعلم القرصنة الأخلاقية واختبار الاختراق.
 ignitetechnologies/privilege-escalation
هذه الورقة المرجعية موجهة للاعبي CTF والمبتدئين لمساعدتهم على فهم أساسيات تصعيد الامتيازات مع الأمثلة.
 0x4d31/awesome-oscp
قائمة منتقاة من موارد OSCP الرائعة
 rosesecurity/red-teaming-ttps
تقنيات وتكتيكات وإجراءات مفيدة لكل من المخترقين (فريق الهجوم) والمدافعين على حد سواء!
 theporgs/exegol
بيئة اختراق شاملة الميزات ومدفوعة بالمجتمع
 madhuakula/kubernetes-goat
بيئة كتلة Kubernetes ضعيفة بشكل متعمد للتدريب العملي على الأمن. تتضمن أكثر من 22 سيناريو تغطي هروب الحاوية، وسوء تكوين RBAC، وSSRF، وأمن وقت التشغيل…
 vaib25vicky/awesome-mobile-security
جهد لإنشاء مكان واحد يجمع كل ما يتعلق بأمان أندرويد و iOS من مواد مفيدة. جميع المراجع والأدوات تعود لأصحابها. أنا فقط أقوم بصيانتها.
 splunk/attack_range
أداة تتيح لك إنشاء بيئات ضعيفة ومجهزة بأدوات المراقبة، محلية أو سحابية، لمحاكاة الهجمات عليها وجمع البيانات في Splunk
 ine-labs/awsgoat
AWSGoat : بنية تحتية AWS ضعيفة بشكل متعمد
 owasp/securityshepherd
منصة تدريب أمن تطبيقات الويب والجوال
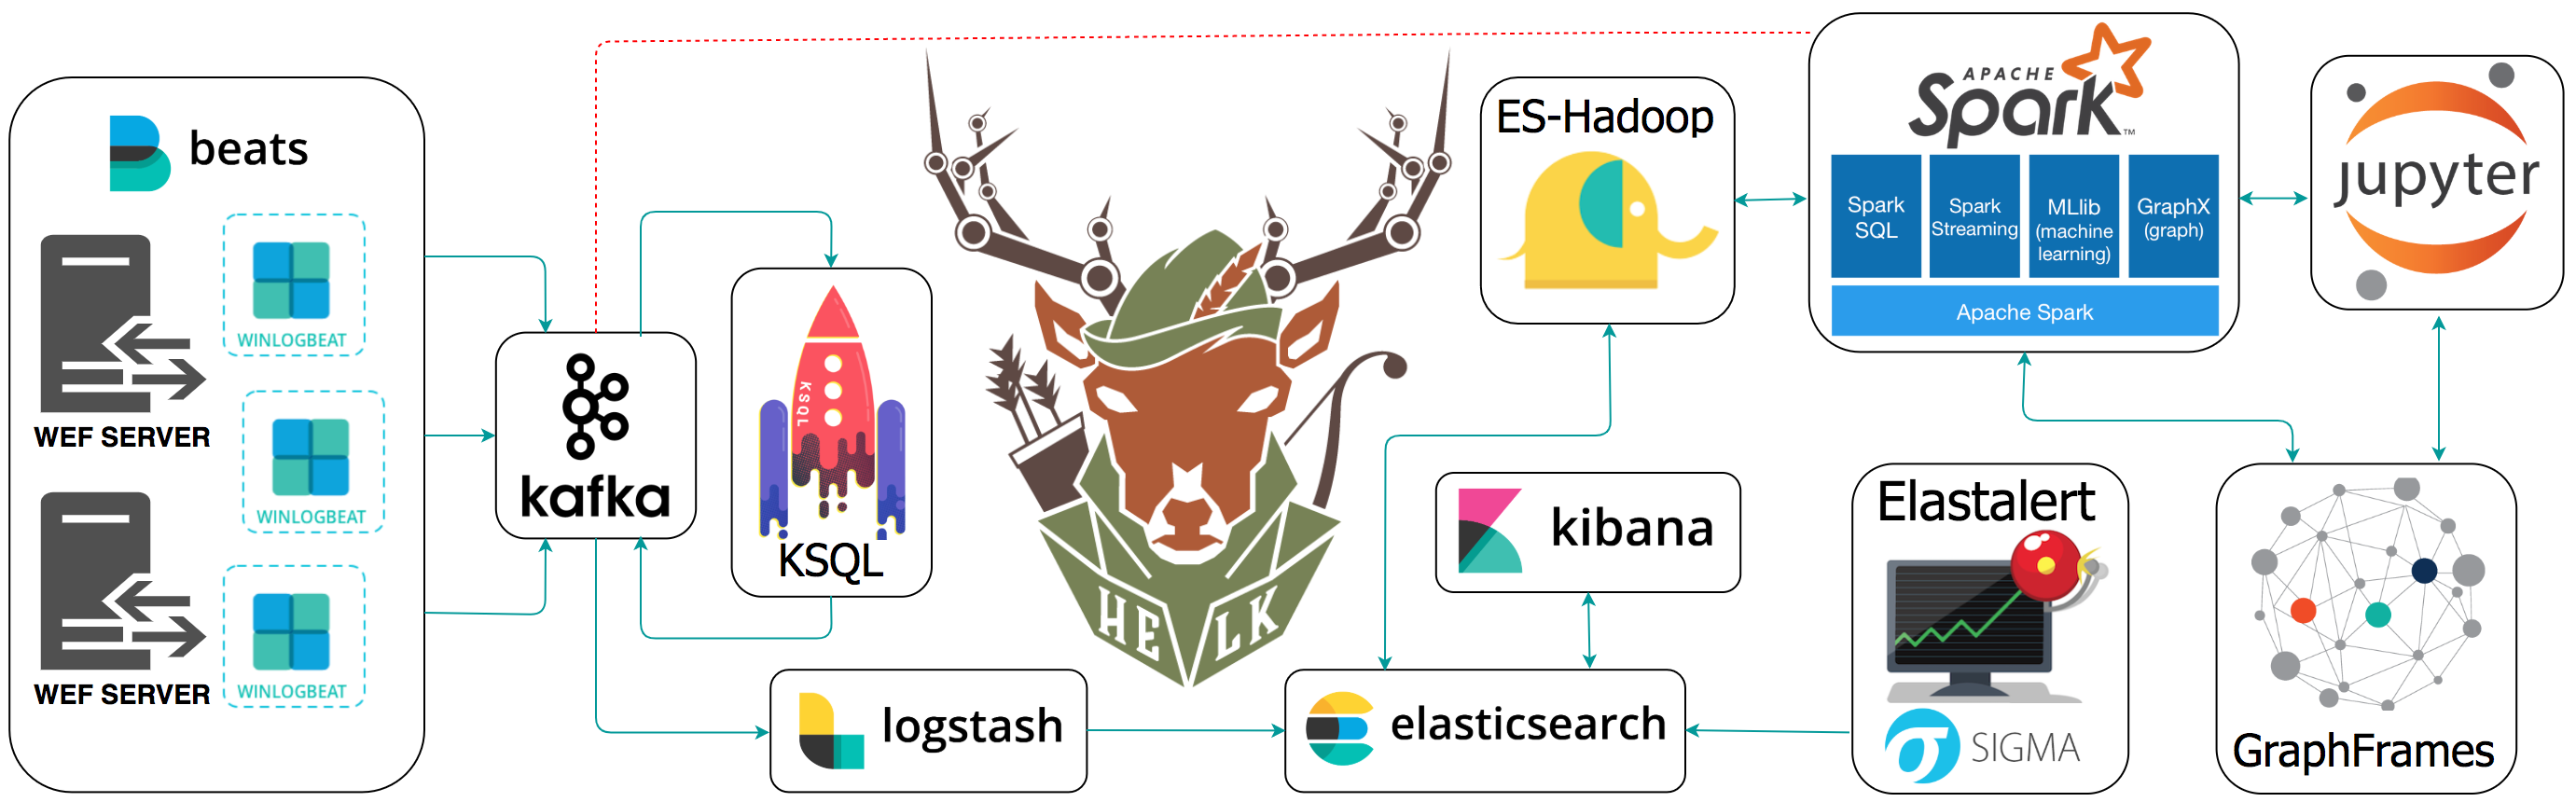
 commando-x/vuln-bank
منصة مصرفية ضعيفة عمدًا لممارسة اختبار أمان تطبيقات الويب وواجهات برمجة التطبيقات (API) والذكاء الاصطناعي/نماذج اللغة الكبيرة (LLM)، ومراجعة أمان…
 botesjuan/burp-suite-certified-practitioner-exam-study
ملاحظات دراسية عملية وأدلة تطبيقية لمختبرات PortSwigger Academy، تغطي ثغرات الويب والحمولات والتعداد واستراتيجيات امتحان BSCP.
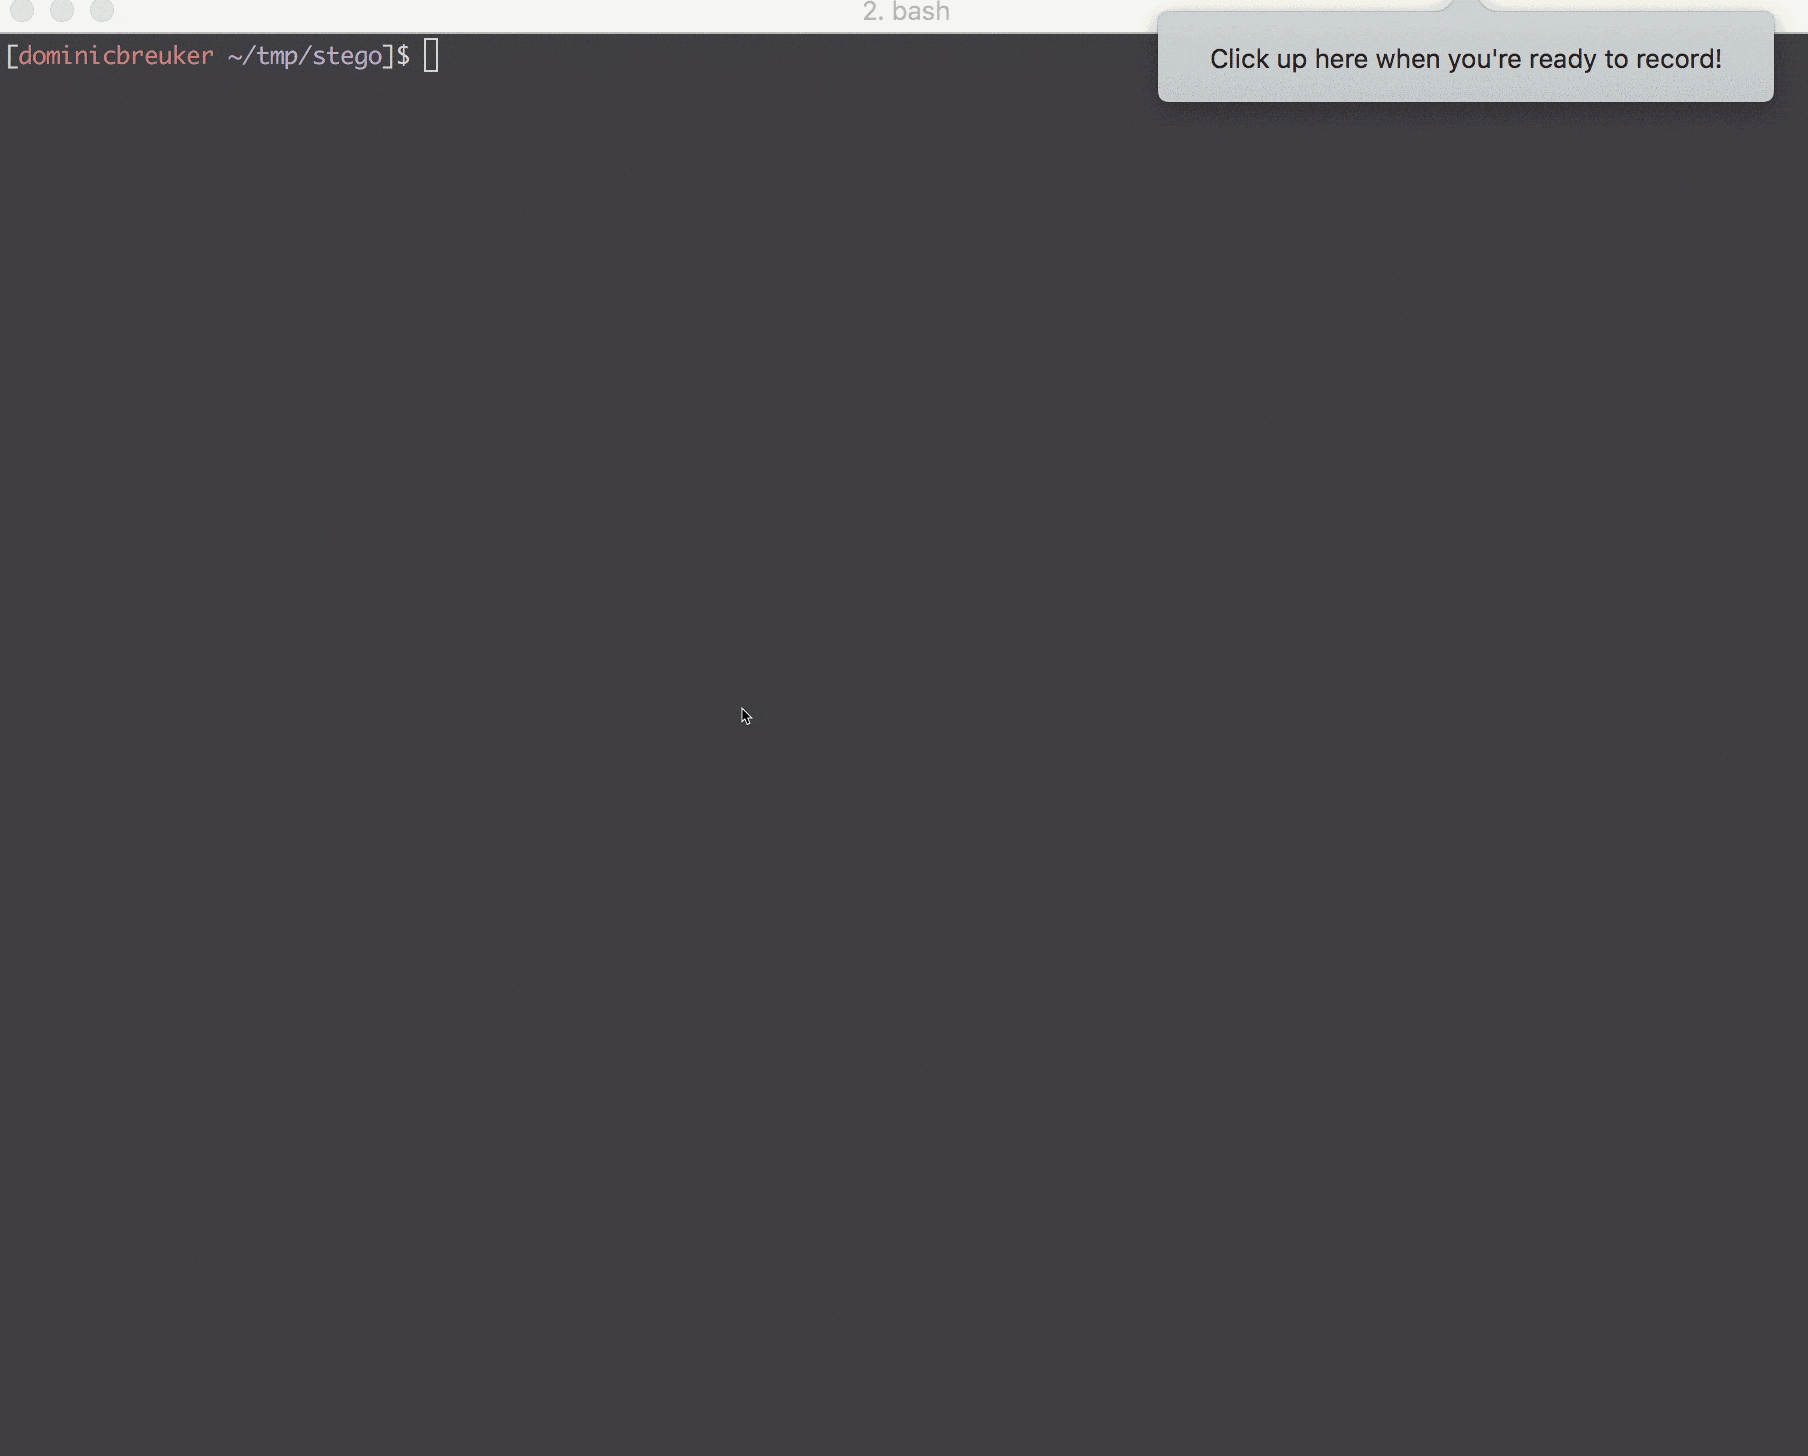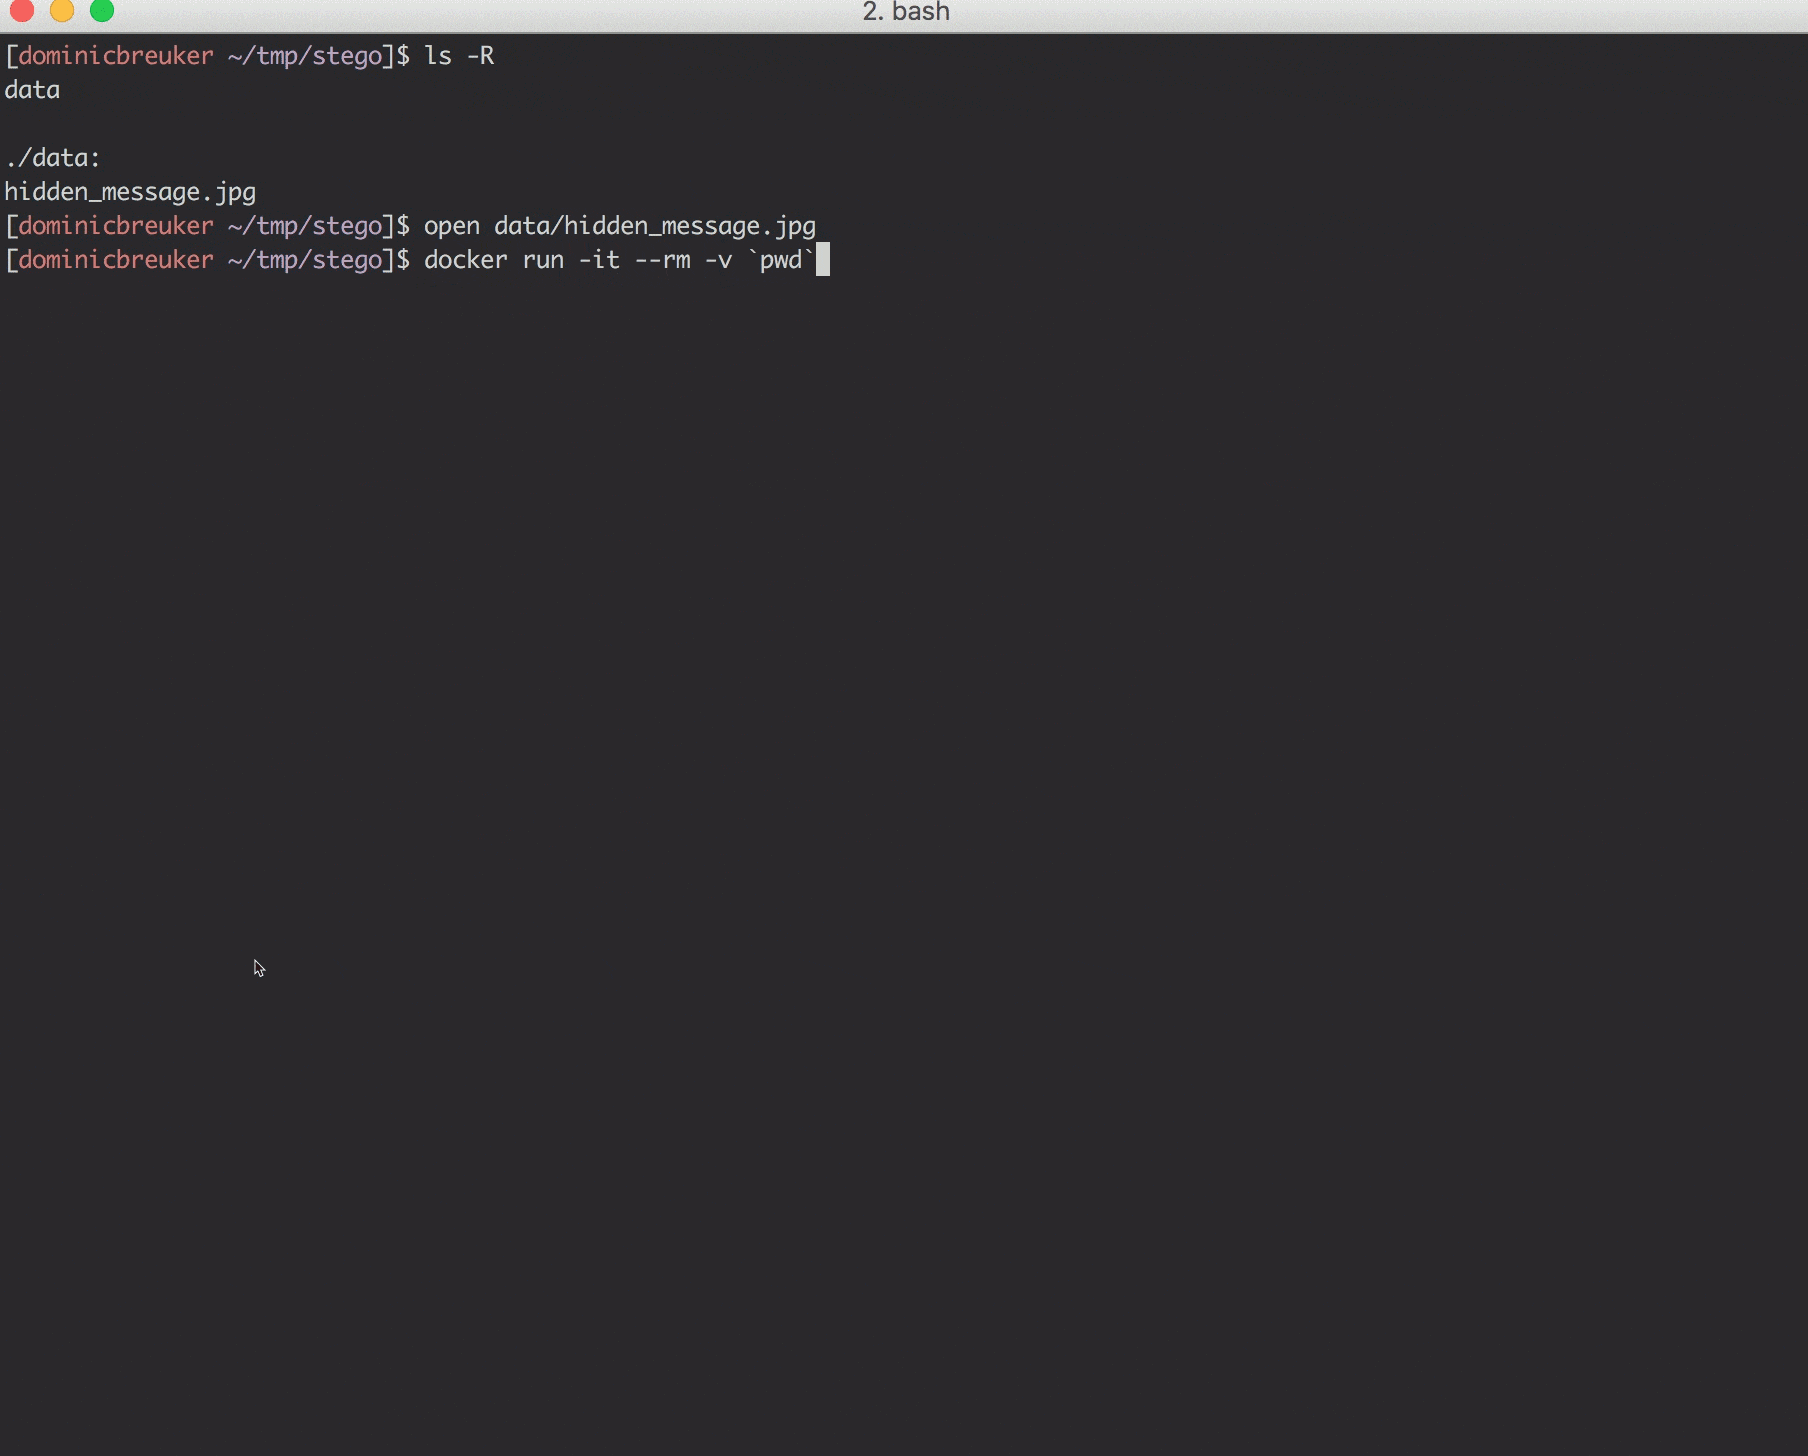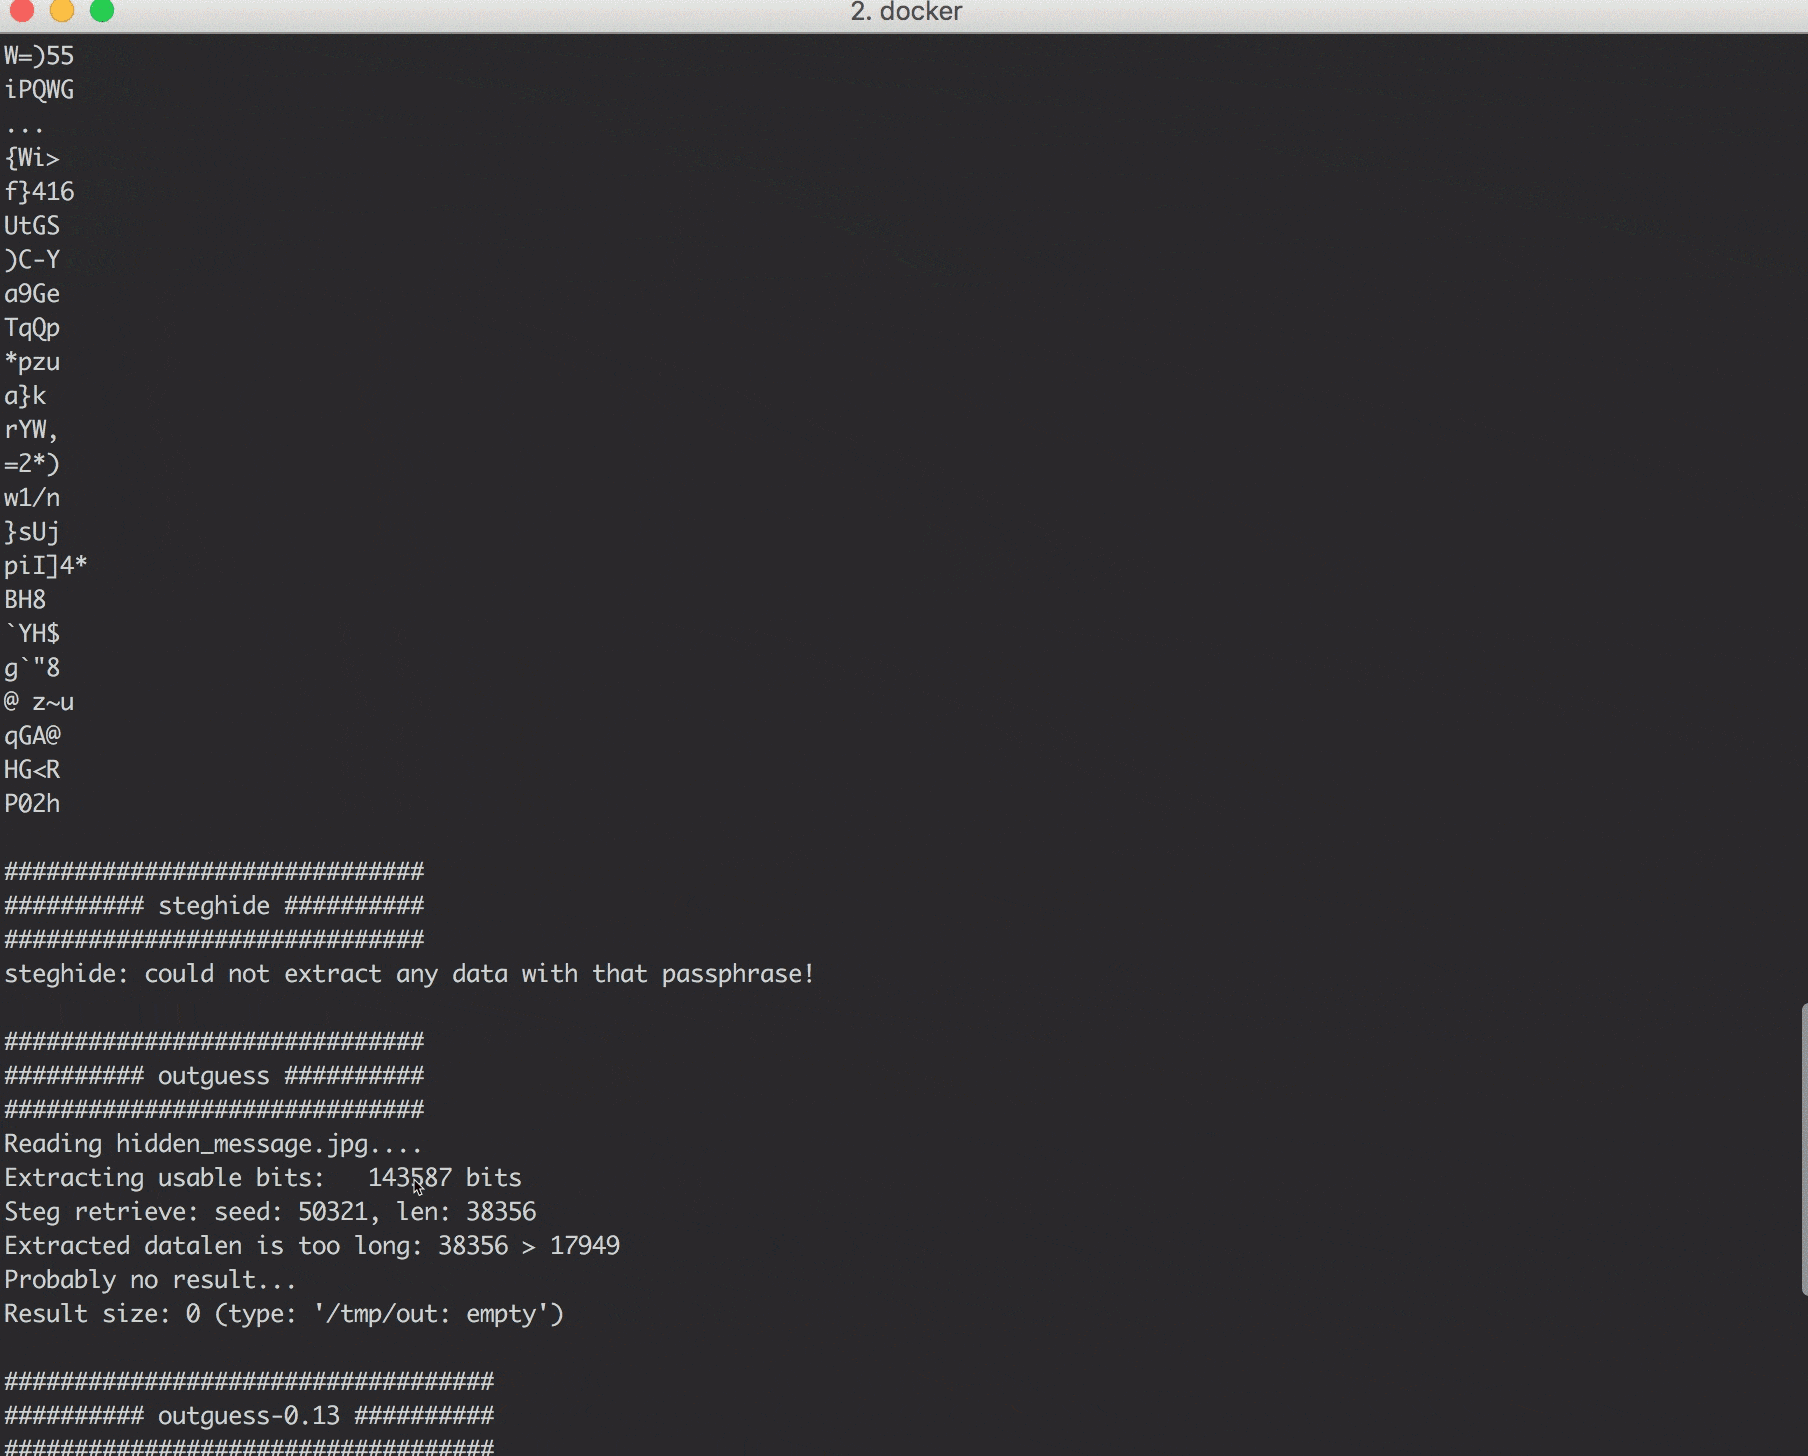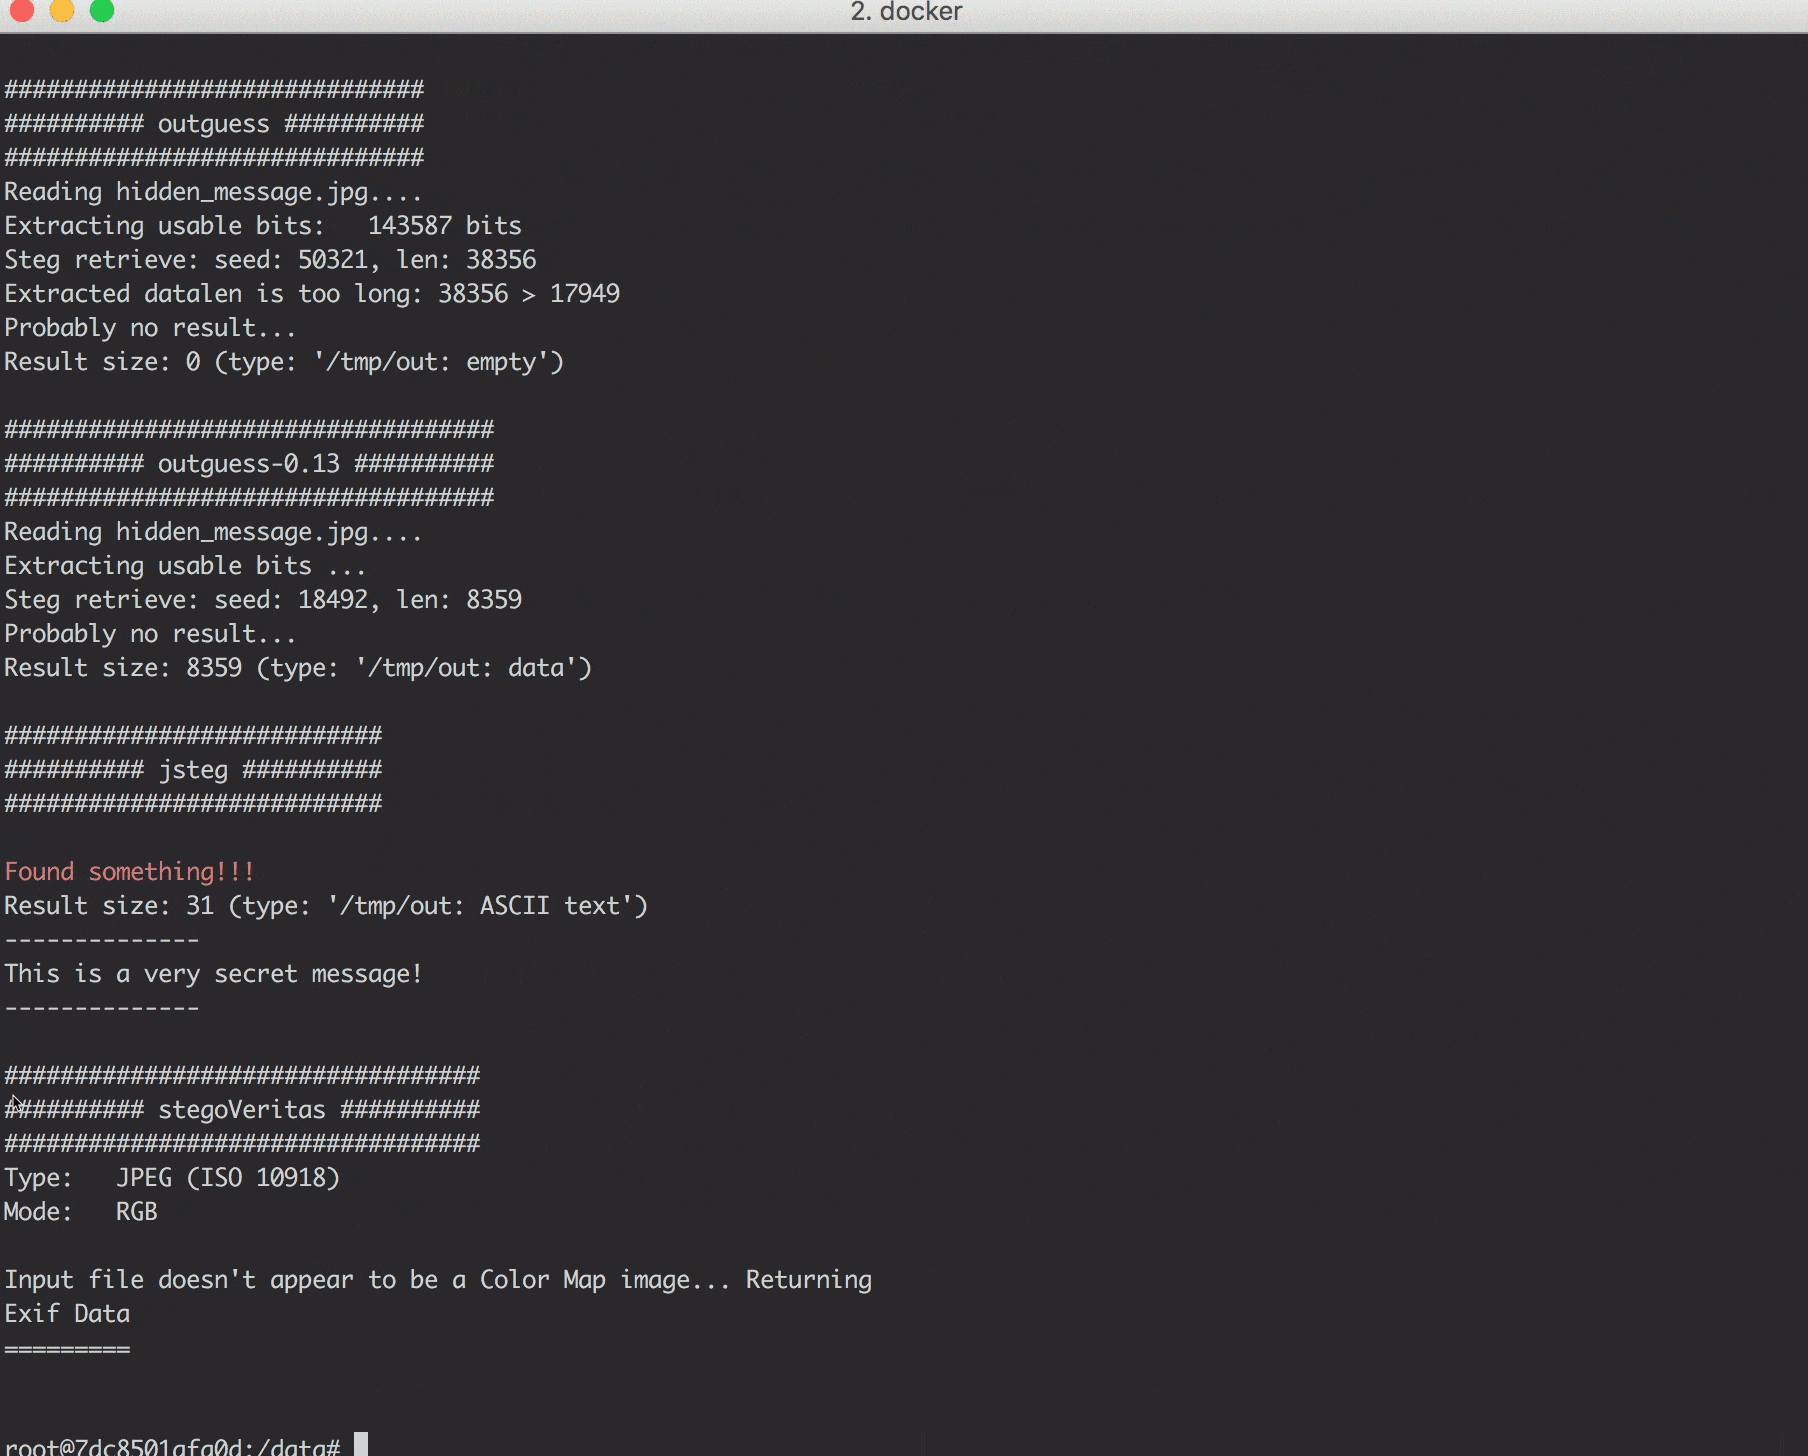 dominicbreuker/stego-toolkit
مجموعة من أدوات إخفاء المعلومات - تساعد في تحديات CTF
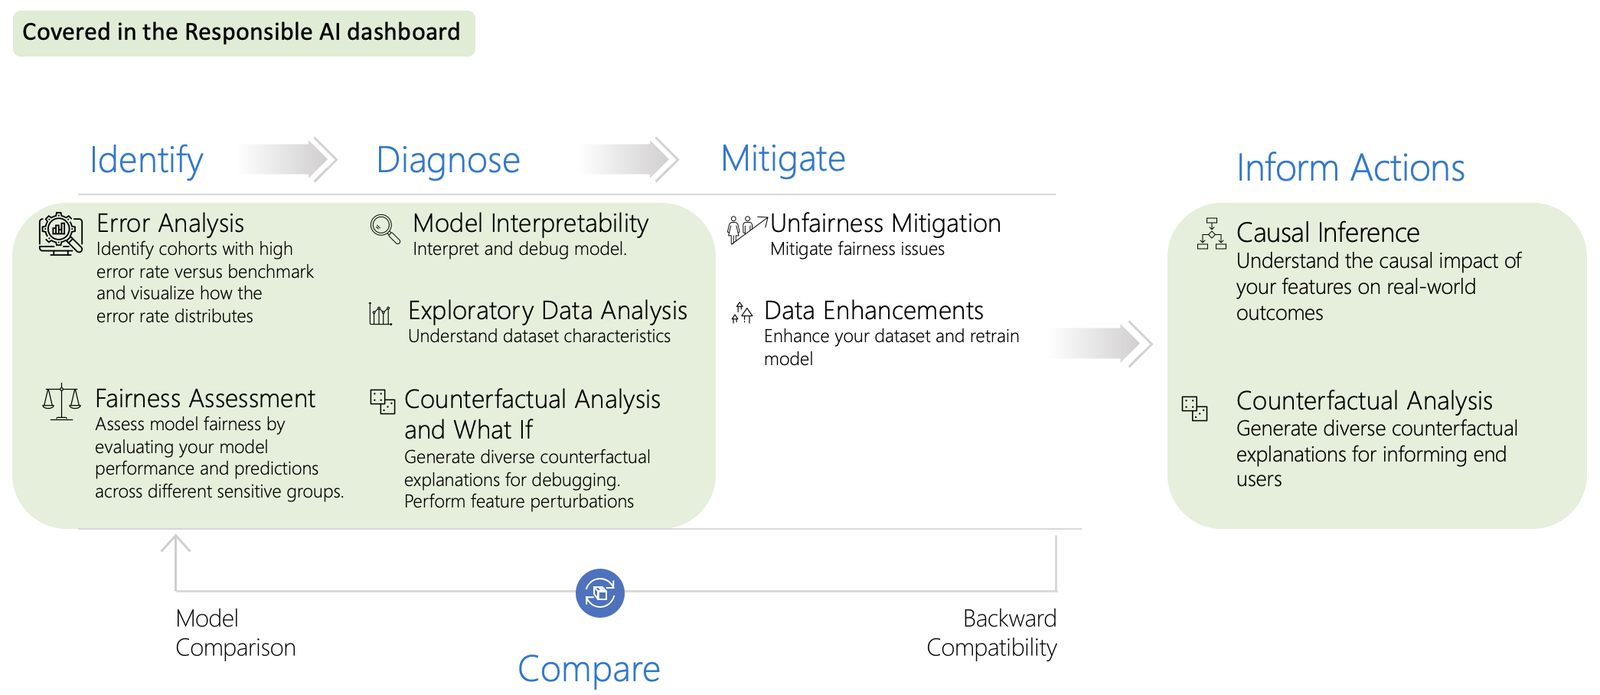 microsoft/responsible-ai-toolbox
لوحات معلومات ومكتبات تفاعلية لتصحيح أخطاء نماذج الذكاء الاصطناعي المسؤول، وتغطي تحليل الأخطاء، والإنصاف، وقابلية التفسير، والسيناريوهات المضادة،…







