
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit

 tothi/kali-rpi-luks-crypt
تشفير القرص بالكامل لكالي على راسبيري باستخدام LUKS
 hdbreaker/ricnar-exploit-solutions
حل استغلال لتحديات CrackLatinos
 athenasec16/cve-2026-29923
استغلال لإثبات المفهوم لـ CVE-2026-29923، وهو تصعيد امتياز BYOVD في pstrip64.sys. يُظهر قراءة/كتابة الذاكرة الفعلية عبر IOCTL لسرقة رمز SYSTEM وإنشاء…
 owasp/owasp-learning-gateway
مشروع OWASP Learning Gateway
 portswigger/research-labs
يحتوي هذا المستودع على عدد من التطبيقات غير الآمنة المستضافَة ذاتيًا والتي تتيح لمهندسي الأمن المهتمين اختبار الثغرات الأمنية التي اكتشفها فريق أبحاث…
 knqyf263/cve-2018-1111
# بيئة مختبر قائمة على Docker لإعادة إنتاج واستغلال CVE-2018-1111 (DynoRoot) مع سكربتات آلية للمهاجم والضحية للتدريب العملي على الأمن السيبراني.
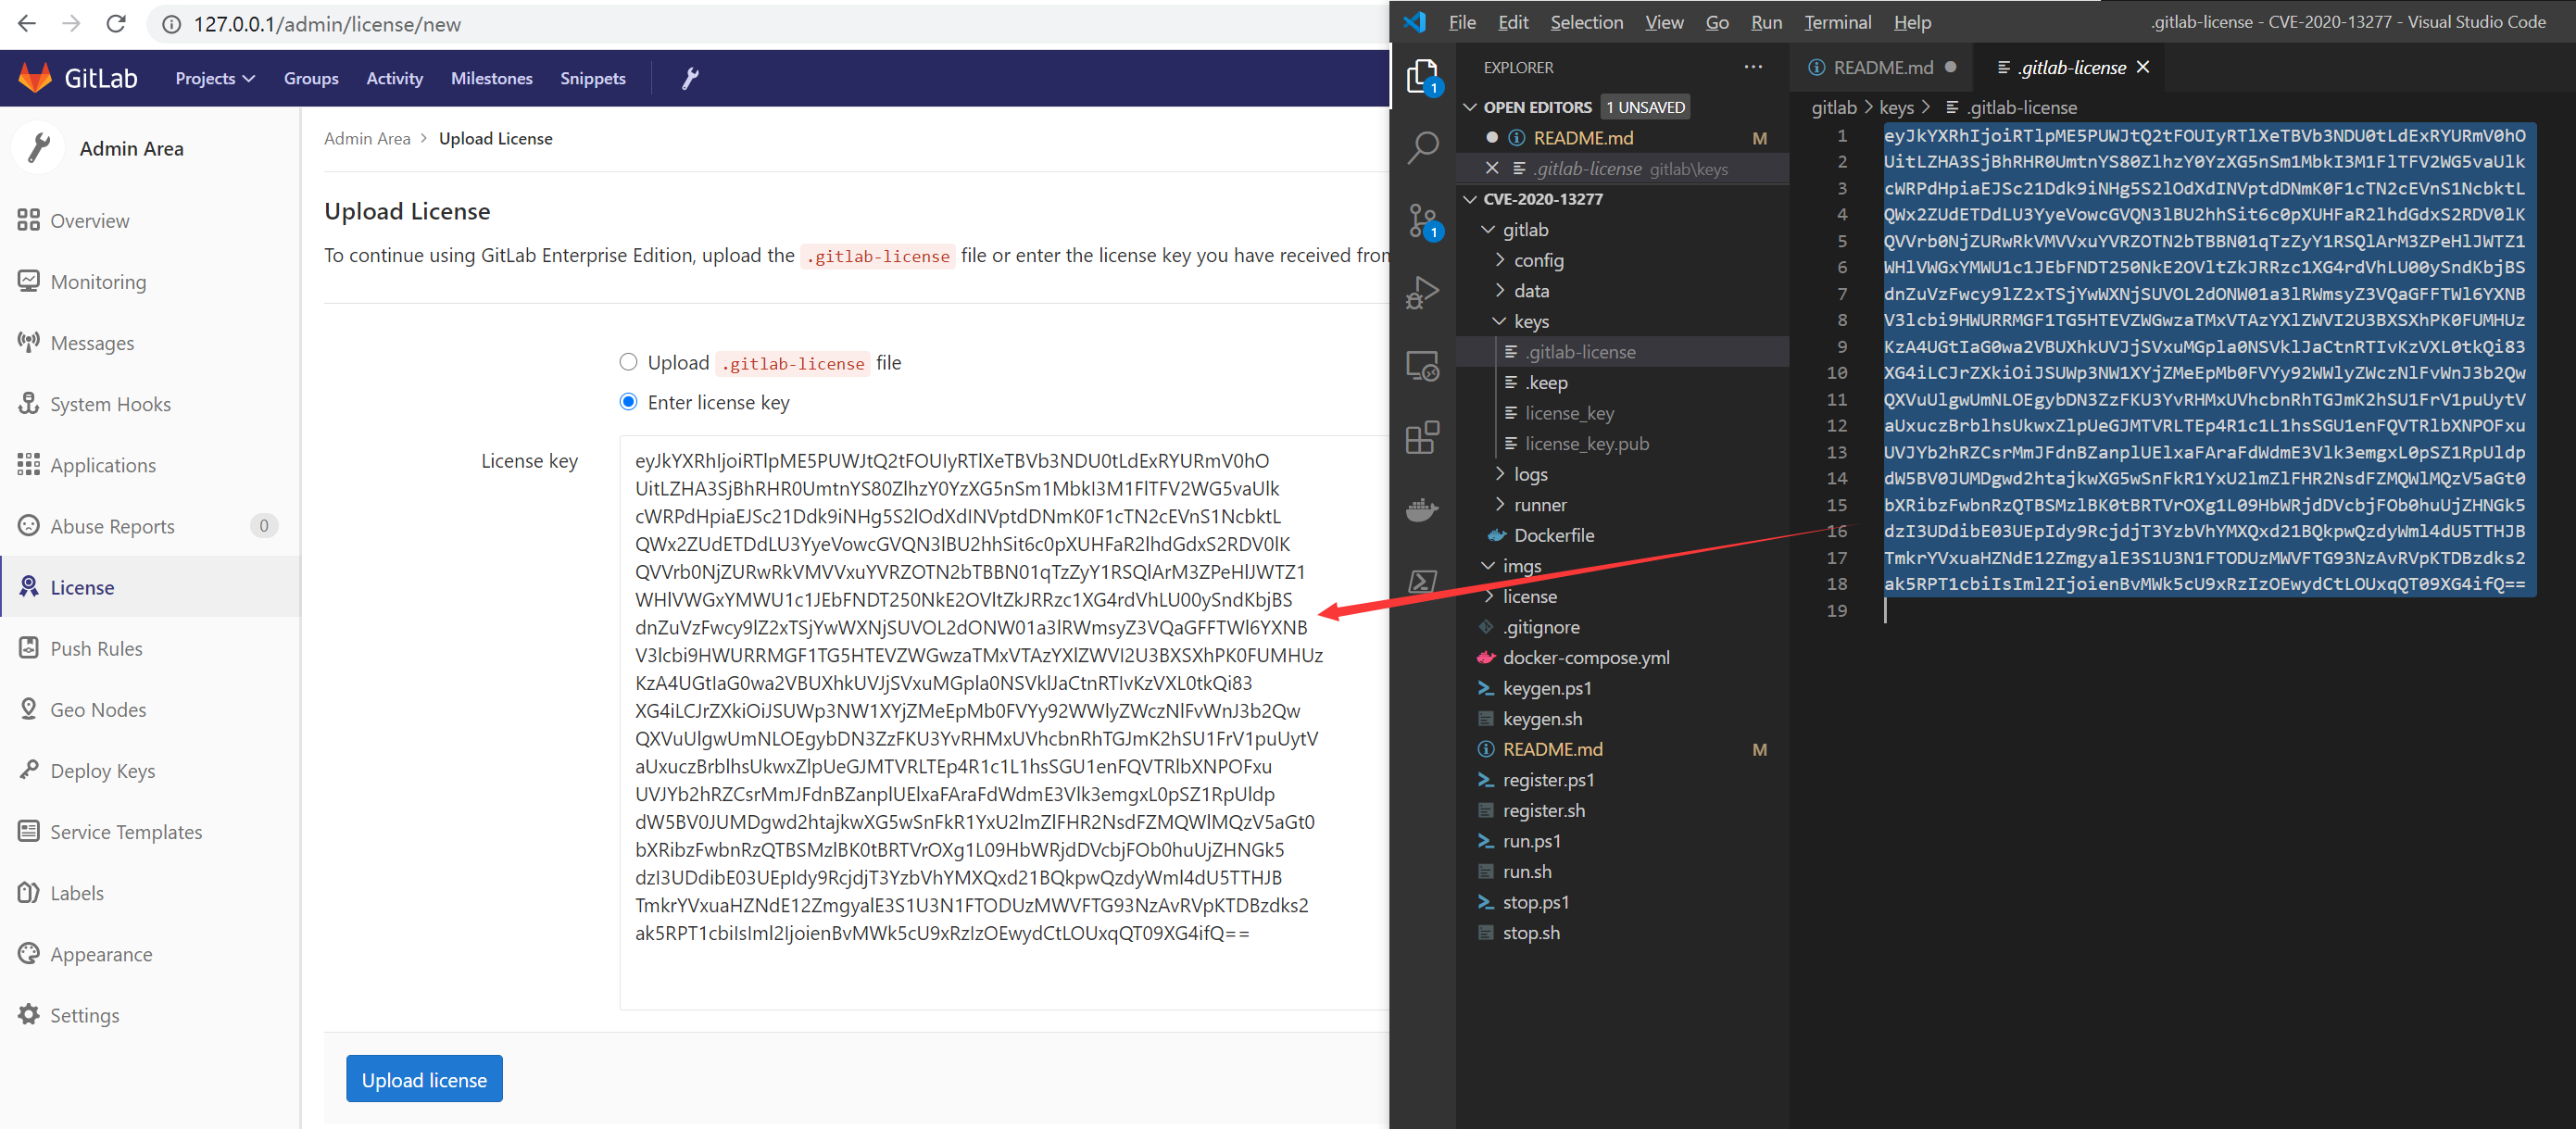 exp-docs/cve-2020-13277
مختبر CVE-2020-13277: ثغرة منطقية في GitLab - وصول غير مصرح به لأي مستخدم إلى المستودعات الخاصة
 ywh-jfellus/cve-2026-48907
PoC لـ CVE-2026-48907 - إضافة JCE في Joomla! < 2.9.99.5 ثغرة تنفيذ كود عن بُعد بدون مصادقة
 hmlio/vaas-cve-2014-0160
الثغرة كخدمة: استعراض CVS-2014-0160، المعروفة أيضًا باسم Heartbleed
 cgrtml/reasongate
بوابة أمان قابلة للتفسير لتطبيقات LLM — تمنع حقن الأوامر مع سبب قابل للتدقيق لكل قرار.
 lirantal/vulnerable-nextjs-14-cve-2025-29927
بيئة استنساخ لـ CVE-2025-29927، توضّح تجاوز صلاحية الوسيطة (middleware) في Next.js عبر الرأس (header) `x-middleware-subrequest`. يتضمن خطوات استغلال…
 0xblackash/cve-2026-46300
CVE-2026-46300
 star-sg/challenges
تقويم مجيء CTF بموضوع عيد الميلاد مع 12 تحديًا منظمًا عبر استغلال الثنائيات، التشفير، الهندسة العكسية، الطب الشرعي، OSINT، واستغلال الويب، مصمم لبناء…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: إثبات مفهوم (PoC) لثغرة تجاوز سعة المخزن المؤقت في الكومة (Heap Buffer Overflow) لمكتبة libopenapv (برنامج ترميز APV لنظام أندرويد) -…
 cyberdefend3r/powershell-deobfuscation-exercise
تمرين لممارسة إزالة التعتيم عن سكربتات PowerShell.
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 تصعيد الامتيازات المحلي وحاوية ضعيفة
 ikow/wp2shell
wp2shell — ثغرة RCE قبل المصادقة في نواة ووردبريس (CVE-2026-63030 + CVE-2026-60137). مجموعة أدوات استغلال + تصحيح.
 fuzzingbrain/fuzzingbrain-bench
معيار لاكتشاف الأخطاء البرمجية بقيادة نماذج اللغة الكبيرة (LLM): 77 تحديًا عبر 43 مشروعًا مفتوح المصدر (C/C++/Java).








