
 #1
مختبرات تدريب وبيئات عملية وتحديات قابلة للتكرار لممارسة الأمن السيبراني بشكل مصرح وآمن.
موصى به من Kitploit
 spydomain/cve-2023-22809-automated-python-exploits
يقوم بأتمتة فحص الثغرات في إصدارات sudo وتصعيد الامتيازات عبر sudoedit إذا كان قابلاً للاستغلال، مما يساعد المستخدمين على الاختبار والحصول على…
 hunters-sec/cve-2025-55188-7z-exploit
استغلال إثبات مفهوم لـ CVE-2025-55188 يوضح كتابة ملفات عشوائية عبر اجتياز الروابط الرمزية في إصدارات 7-Zip الضعيفة قبل 25.01.
 kylew1004/cve-2017-5941-poc-docker-lab
مختبر إثبات المفهوم لـ CVE-2017-5941 node-serialize استغلال عدم الثقة في إلغاء التسلسل RCE. يتضمن ناقلات الهجوم القائمة على POST وملفات تعريف…
 rkx1209/cve-2019-1010298
استغلال لإثبات المفهوم يستهدف العالم الآمن في ARM TrustZone، يوضح ثغرة أمنية في OP-TEE OS لأغراض تعليمية وبحثية.
 rajmadhusankha/shellshock-cve-2014-6271-exploitation-and-analysis
مختبر تعليمي يوضح استغلال ثغرة Shellshock (CVE-2014-6271) باستخدام Metasploit ضد Metasploitable 2، بما في ذلك الفحص والاستغلال والصدفة العكسية…
 hackmelocal/cve-2021-24891-simulation
بيئة مختبر معبأة في حاويات لمحاكاة واستغلال ثغرة DOM-based XSS (CVE-2021-24891) في إضافة Elementor لـ WordPress لأغراض التعليم الأمني العملي.
 m0d0ri205/wargame_re-ls
تحدي CTF يستغل CVE-2025-0184 ثغرة SSRF في DOCX للوصول إلى خدمة إدارية داخلية واسترجاع علم. يتضمن مولد استغلال وإعداد Docker.
 hn1e13/test-mcp
مستودع لتكرار CVE-2025-54135
 slow-mist/cve-2025-4126
إثبات مفهوم (POC) لثغرة هجوم إعادة الدخول في العقود الذكية
 dhmosfunk/http3onsteroids
إثبات المفهوم وبيئة معملية لـ CVE-2023-25950: تهريب طلبات HTTP عبر حقول رأس مشوهة في تنفيذ HAProxy لـ HTTP/3، مما يتيح DoS وسرقة البيانات.
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 هو ثغرة أمنية عالية الخطورة لتصعيد الامتيازات المحلية في Netdata (الإصدارات >= 1.44.0-60 < 1.45.3)، ناتجة عن الاستخدام غير الآمن…
 juanbelin/cve-2024-32019-poc
Netdata ndsudo سير عمل تصعيد الامتيازات المحلية وإثبات المفهوم (CVE-2024-32019)
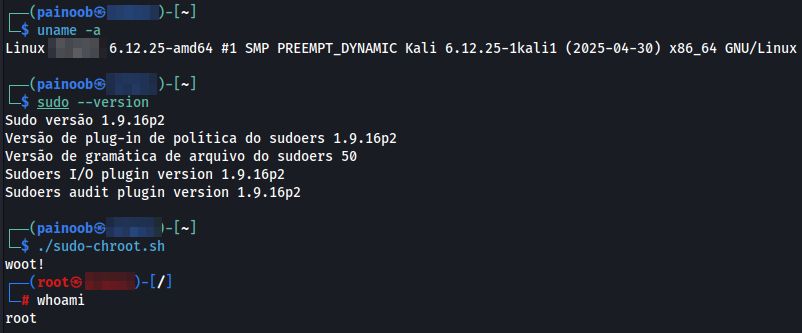 painoob/cve-2025-32463
إثبات مفهوم exploit لـ CVE-2025-32463، ثغرة تصعيد صلاحيات محلية في sudo تسمح بالهروب من سجن chroot عبر تكوينات sudoers محددة.
 grantbirki/redash-vulnerable
مثيل Redash مُحَوْكَم باستخدام Docker معرض للثغرة CVE-2021-21239
 mohammadamin382/dirtycow-lab
إثبات مفهوم تعليمي لثغرة Dirty COW (CVE-2016-5195) مع تسجيل، وآلية احتياطية باستخدام ptrace، ودعم الحمولة الثنائية.
 kiphuong/challenge-cve-2024-3552
تحدي CTF قائم على Docker يستغل CVE-2024-3552 في إضافة دليل ويب. ابدأ بـ docker-compose up واستغل البيئة الشبيهة بـ WordPress القابلة للاستغلال.
 projectdiscovery/nuclei-templates-labs
بيئات ضعيفة مقترنة بقوالب Nuclei الجاهزة للاستخدام لاختبار الأمان والتعلم! 🚀
 shivshantp/cve-2025-24813
Apache Tomcat PUT JSP RCE - CVE-2025-24813 - استغلال و PoC








