#1
 federicodotta/ghidra2frida
إضافة لـ Ghidra تربط التحليل الثابت والديناميكي عبر Frida، مما يتيح التجهيز البرمجي في وقت التشغيل لهندسة عكسية للملفات الثنائية على Windows وmacOS…
 mailinneberg/broadpwn
ثغرة Broadpwn (CVE-2017-9417)
 staturnzz/oob_entry
استغلال نواة tfp0 لنظام iOS 3.0-10.3.4
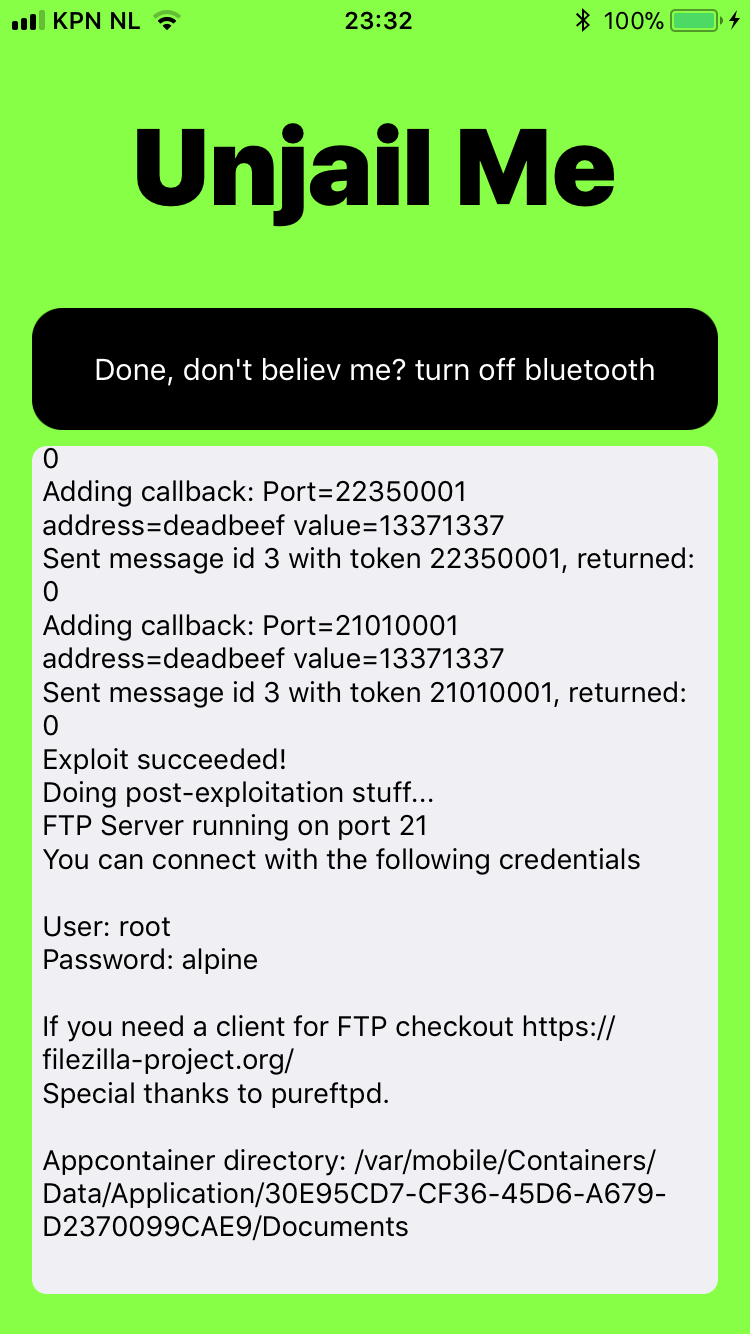 mtjailed/unjailme
هروب من صندوق الحماية يستند إلى إثبات المفهوم (CVE-2018-4087) من إعداد راني عيدان (Zimperium)
 ifpdz/cve-2024-44258
CVE-2024-44258
 yuejd/ios_restriction_passcode_crack---python-version
اختراق رمز المرور لتقييدات iOS باستخدام بايثون
 s4dp4nd4/frida-c2-mcp
خادم MCP من نمط C2 وسيط (Agentic) لأدوات Frida على أندرويد مجذر و iOS مكسور الحماية.
 muirey03/cve-2022-32832
إثبات المفهوم وشرح للثغرة الأمنية CVE-2022-32832 التي تم إصلاحها في iOS 15.6
 rani-i/bluetoothdpoc
CVE-2018-4087 إثبات المفهوم
 amnestytech/inside-pegasus
مجموعة مختارة من الوثائق الداخلية لمجموعة NSO، ومواد المنتجات، والإفادات المحلفة التي أُدرجت في السجل العام في قضية WhatsApp Inc. وMeta Platforms,…
 mineek/filemanager
مدير الملفات لـ CVE-2022-46689
 straight-tamago/nocamerasound
CVE-2022-46689
 pa55w0rd/check_icmp_dos
iOS 12 / OS X تجاوز سعة الكومة عن بعد في النواة (CVE-2018-4407) POC
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 unixpickle/cve-2018-4407
تعطيل أجهزة macOS وiOS بحزمة واحدة
 ifpdz/cve-2025-24104
# التحليل الفني لـ CVE-2025-24104: تجاوز حماية صندوق الرمل في iOS عبر التحقق من الروابط الرمزية ثغرة أمنية في نظام iOS تتيح الهروب من صندوق الرمل…