
 #1
أدوات تركز على اختبار وهندسة عكسية وتأمين تطبيقات iOS ونظام التشغيل iOS.
موصى به من Kitploit
 owenpawl/cerberus-re-skill
cerberus-re هي منصة عمل محلية لهندسة عكسية موجهة لنظام Apple لبناء حلقة مكررة ثلاثية الرأس (ثابتة/ديناميكية/أدوات) حول Ghidra و LLDB و Frida.
 bazad/blanket
CVE-2018-4280: ثغرة استبدال منفذ Mach في launchd على iOS 11.2.6 تؤدي إلى تجاوز الحماية (sandbox escape) ورفع الامتيازات وتجاوز توقيع الشيفرة.
 potmdehex/multicast_bytecopy
# استغلال قراءة/كتابة النواة لنظام iOS 15.0 - 15.1.1
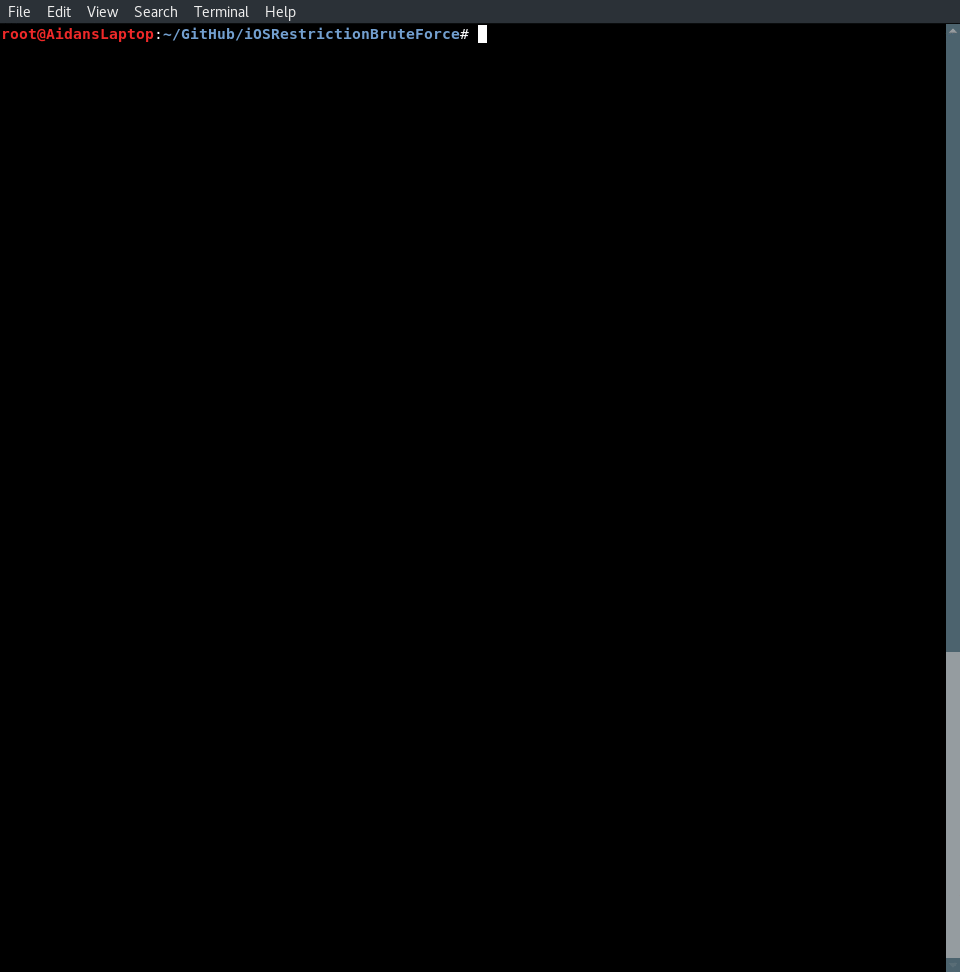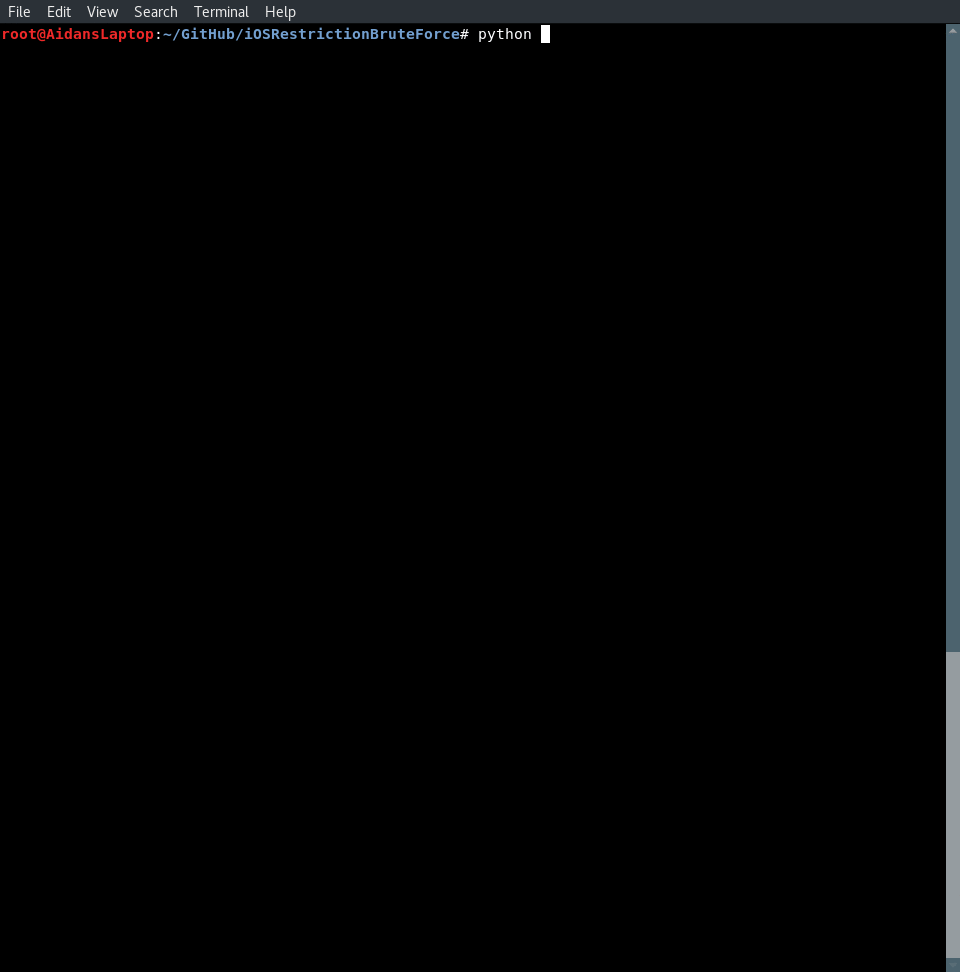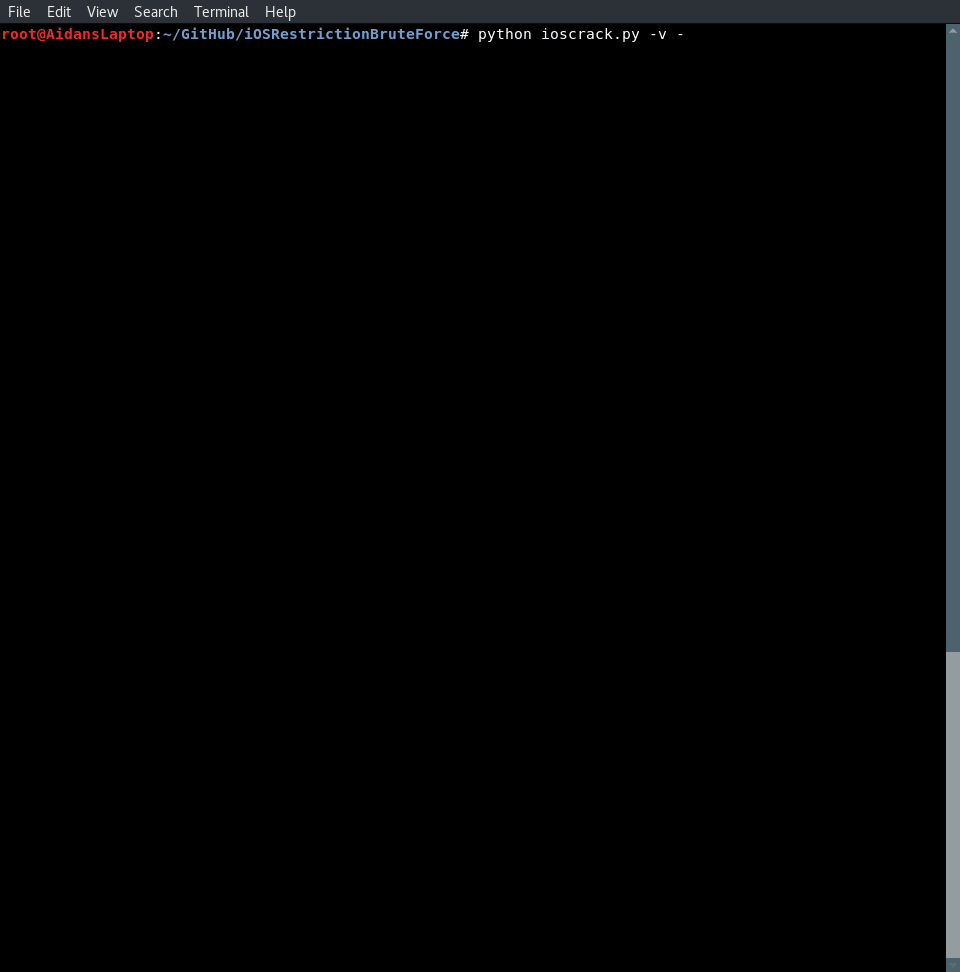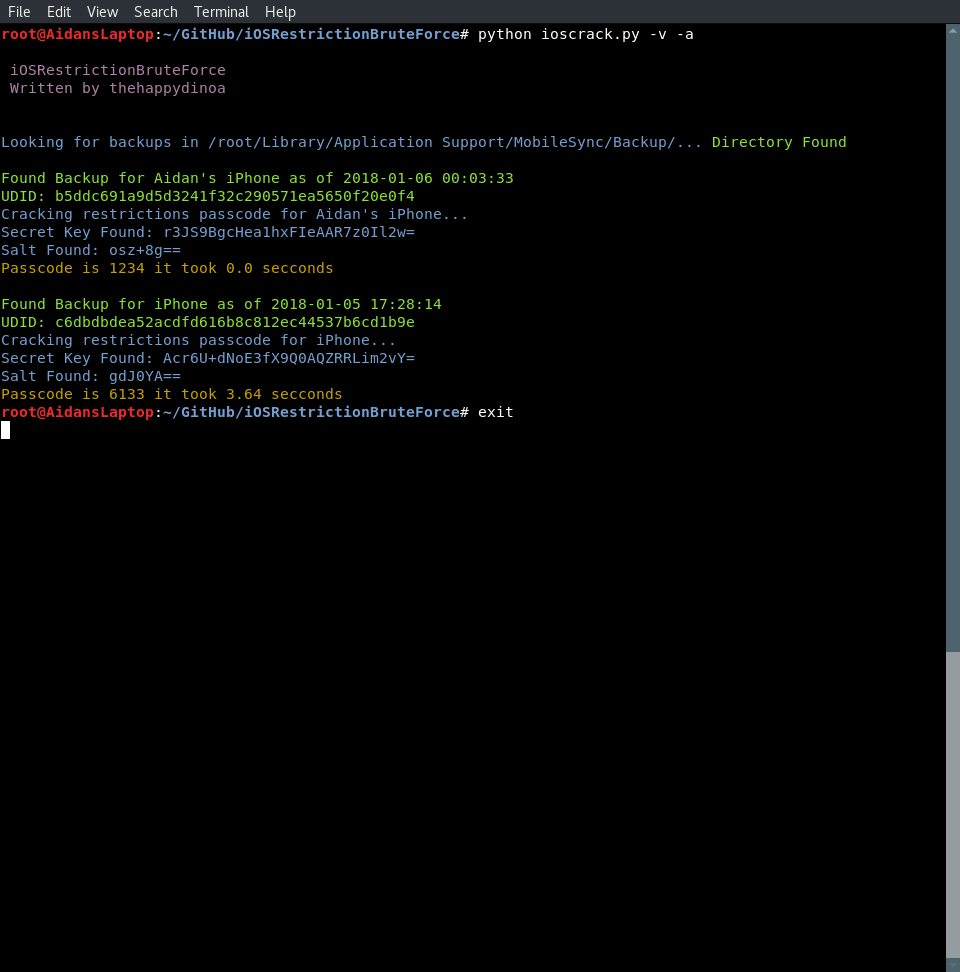 thehappydinoa/iosrestrictionbruteforce
اختراق رموز مرور تقييدات iOS باستخدام بايثون
 nst/spyphone
يعرض هذا المشروع نوع البيانات التي يمكن لتطبيق iPhone ضار جمعها.
 cellebrite-labs/ida_kernelcache
مجموعة أدوات IDA لتحليل kernelcaches الخاصة بنظام iOS.
 santoku/santoku-linux
توزيعة لينكس لأمن الأجهزة المحمولة، وتحليل البرمجيات الخبيثة، والتحليل الجنائي
 b1n4r1b01/desc_race
# استغلال نواة iOS 15.1 (POC) لثغرة CVE-2021-30955
 xorrior/macostools
مجموعة أدوات أمن هجومية لنظام macOS تتضمن حقن مكتبات dylib، مسجل ضغطات مفاتيح HID، ومشغلات حمولات JXA/Python في الذاكرة لعمليات الفريق الأحمر وما بعد…
 0x36/weightbufs
استغلال القراءة/الكتابة في نواة ANE لنظامي iOS 15 وmacOS 12
 seemoo-lab/toothpicker
مختبر عشوائي موجَّه بالتغطية داخل العملية لخفي بلوتوث iOS (bluetoothd) باستخدام FRIDA، مع اختبار عشوائي عبر الأثير لبروتوكول MagicPairing وإمكانيات…
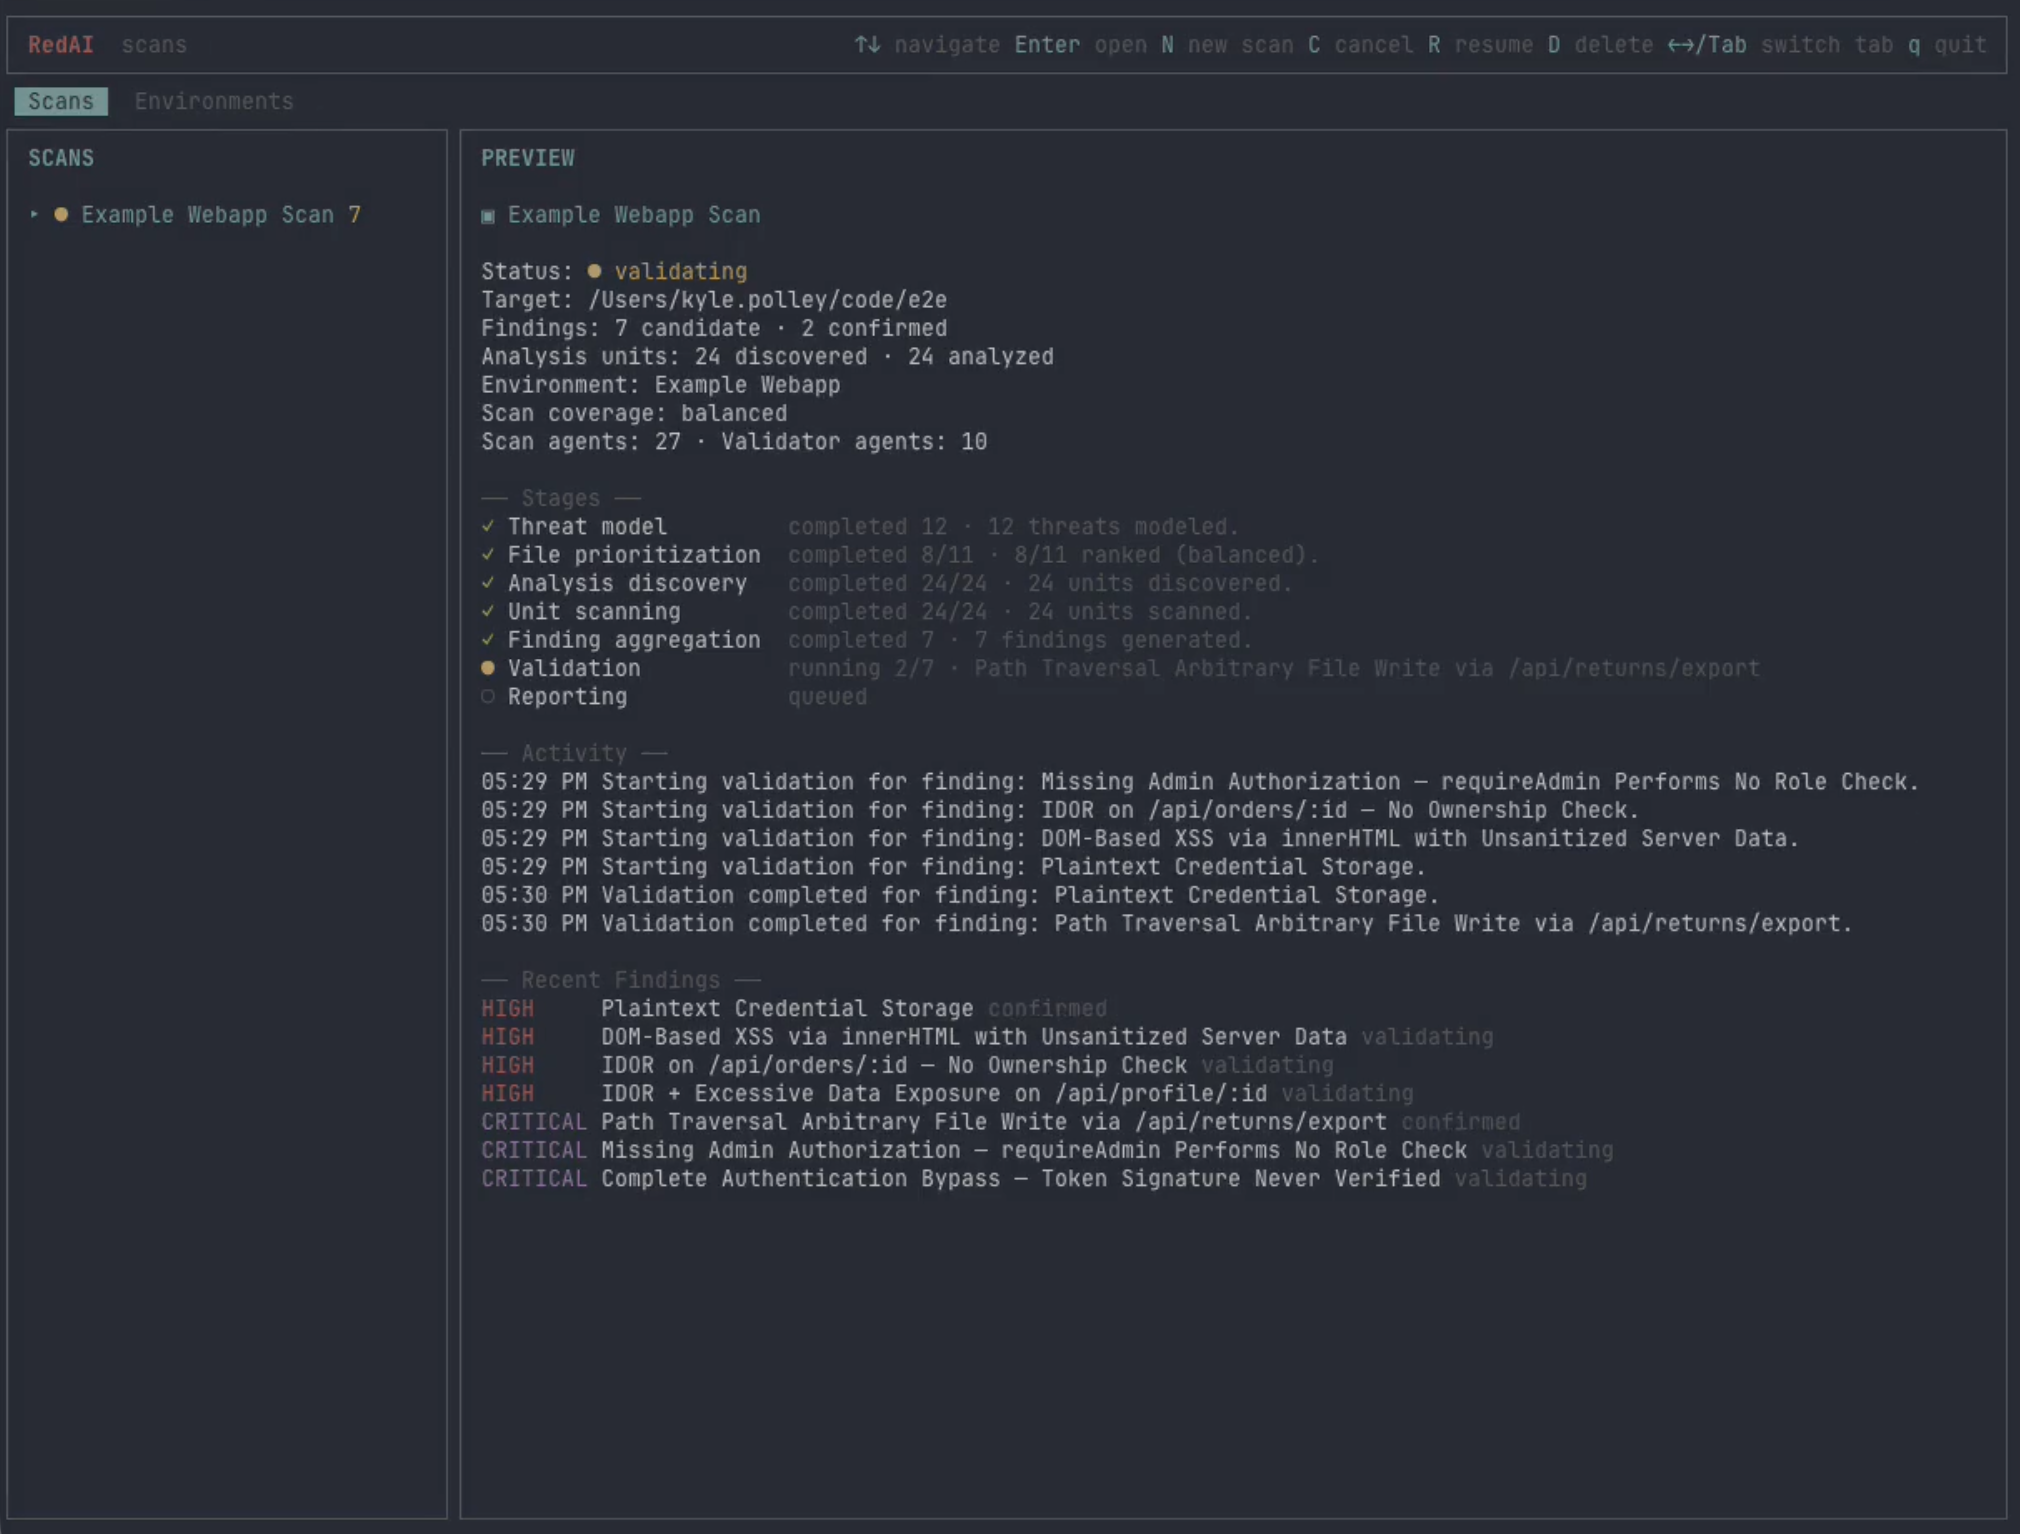 kpolley/redai
اكتشاف الثغرات الأمنية المدعوم بالذكاء الاصطناعي والتحقق المباشر
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 هو ثغرة تنفيذ كود عن بُعد (RCE) من نوع zero-day و zero-click في خدمة AudioConverterService التابعة لـ CoreAudio في نظام iOS، تُستغل…
 darknavysecurity/poc
استغلالات إثبات مفهوم مُنسّقة لثغرات CVE حقيقية تؤثر على iOS وmacOS وChrome Renderer وعملاء Steam، مع أهداف خاصة بإصدارات محددة ومراجع لشروحات تقنية.
 symbioticsec/hermes-decomp
أداة تحليل عكسي قوية تتيح لك هندسة تطبيقات React Native المحمولة عكسيًا عن طريق تحويل ملفاتها المترجمة من Hermes bytecode (.hbc) إلى JavaScript قابل…
 r00tkitsmm/cve-2024-27804
POC لـ CVE-2024-27804

 illusionofchaos/ios-nehelper-wifi-info-0day
استغلال iOS 15 يوم الصفر (لا يزال يعمل في 15.0.2)








