#1
أنظمة IDS/IPS ومراقبة الشبكة والكشف القائم على الشذوذ وأدوات التنبيه عن التهديدات.
موصى به من Kitploit

 joseluispino/hardstop
التنفيذ المرجعي لـ "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". حبل Andon المعرفي خارج النطاق، واستباق مجموعة…
 corelight/icanntld
نص برمجي لـ Zeek يستخدم قائمة النطاقات العلوية (TLD) الرسمية من ICANN مع إطار عمل Input Framework لاستخراج المعلومات ذات الصلة من استعلام DNS وتحديد…
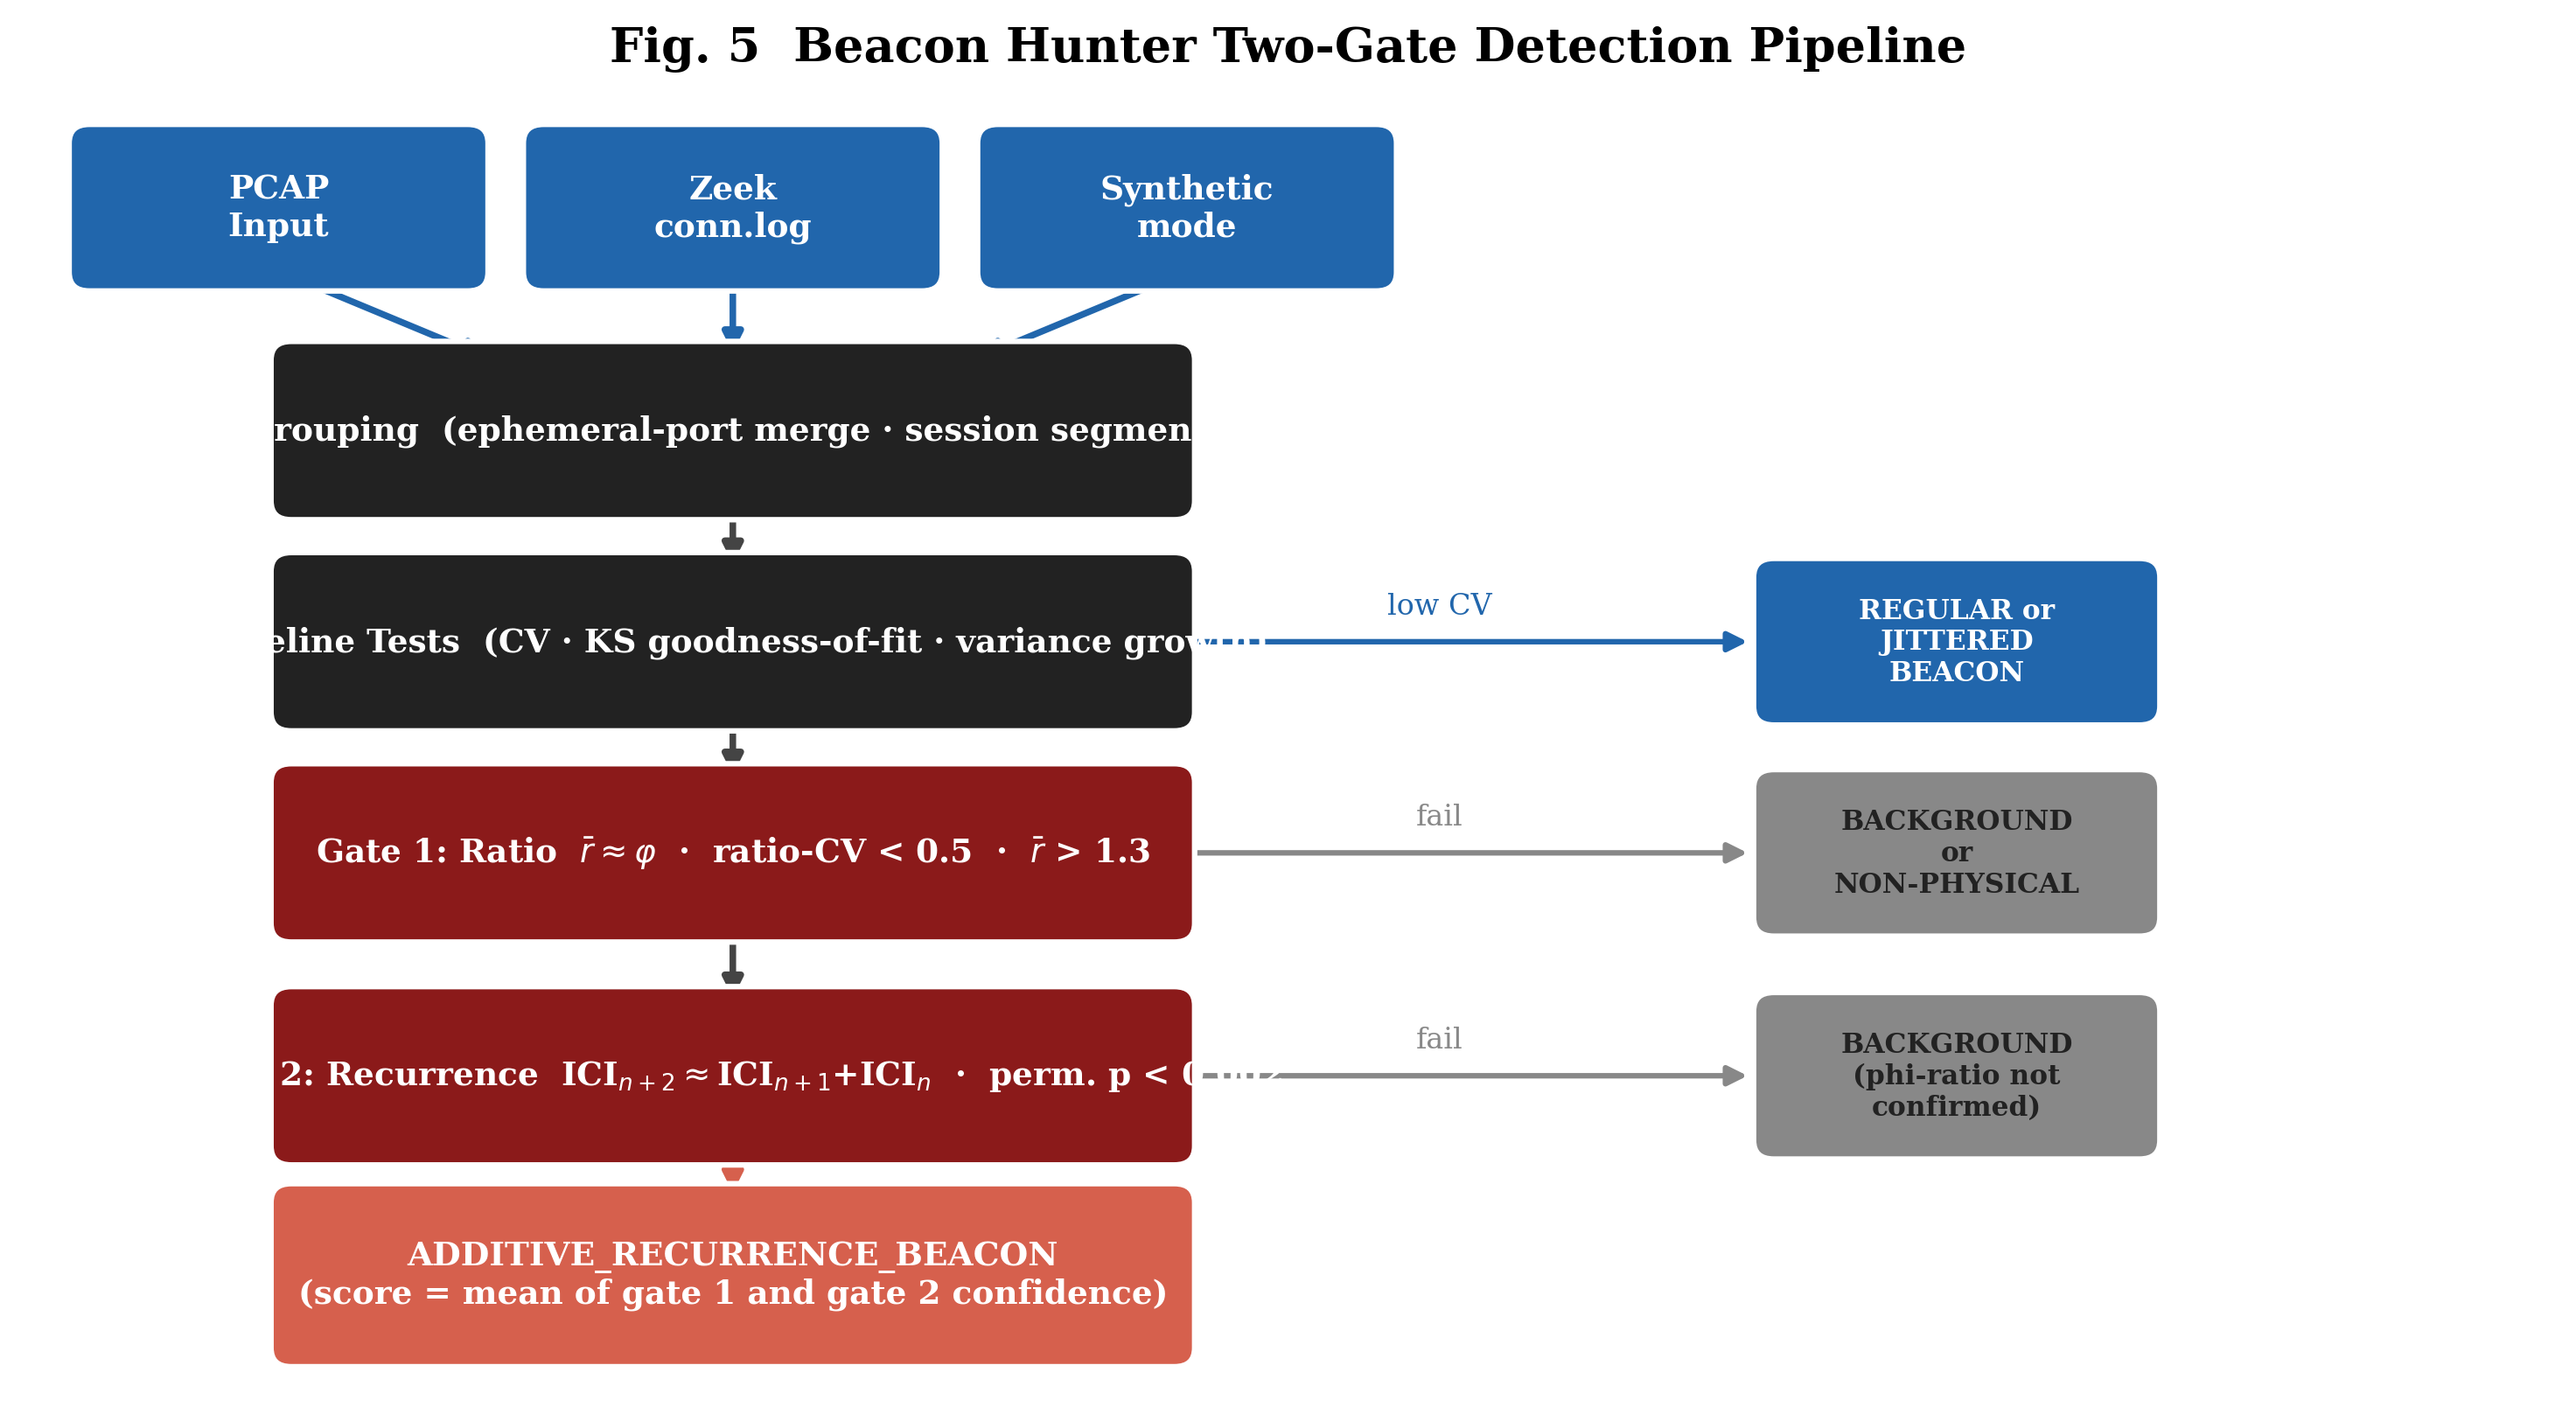 mrcord77/beacon-hunter
يكتشف منارات C2 المنظمة بنمط phi التي تتفلت من RITA وأجهزة الكشف القياسية القائمة على الانتظام
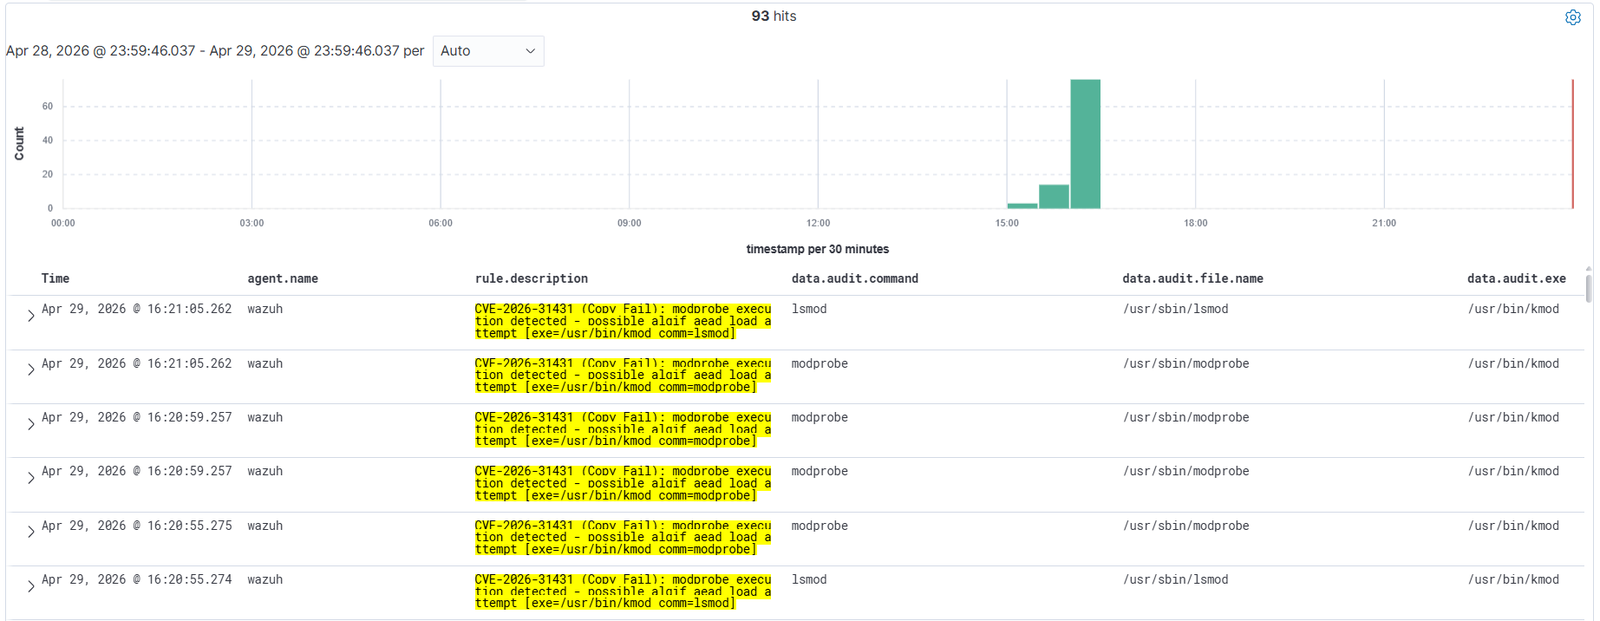 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
قواعد كشف Wazuh 4.14.4 لثغرة CVE-2026-31431 (Copy Fail) - تصعيد الامتيازات المحلية في لينكس عبر كتابة ذاكرة التخزين المؤقت للصفحات في authencesn
 atnetws/fail2ban-log4j
فلتر fail2ban يرصد الهجمات ضد log4j CVE-2021-44228
 sumidcyber/zeroscout
🦅 ZeroScout: صياد التهديدات المحلية والسحابية المستقل. صوّر الهجمات في غرفة حرب حيّة، وحدّد مجموعات APT عبر التحليل الجيني، وأنشئ قواعد دفاعية…
 mandiant/vcsa-hardening-tool
تقوية آلية بصفر ثقة وتدقيق جنائي لـ VMware vCenter Server Appliance (VCSA)
 h4ckm310n/cve-2022-0847-ebpf
برنامج eBPF لكشف الهجمات على CVE-2022-0847
 dereeqw/berrysentinel
Berry Sentinel v5.0 — كاشف سلوكي متقدم لـ C2 و reverse shell لأنظمة Linux/Windows/Unix. يتميز بتحليل اتصال في الوقت الفعلي، heuristic scoring، كشف…
 gopasteverything/gpewebdefender
مراقب خفيف لهجمات الويب. ملف Go ثنائي واحد + SQLite. ليس OSSEC، وليس WAF.
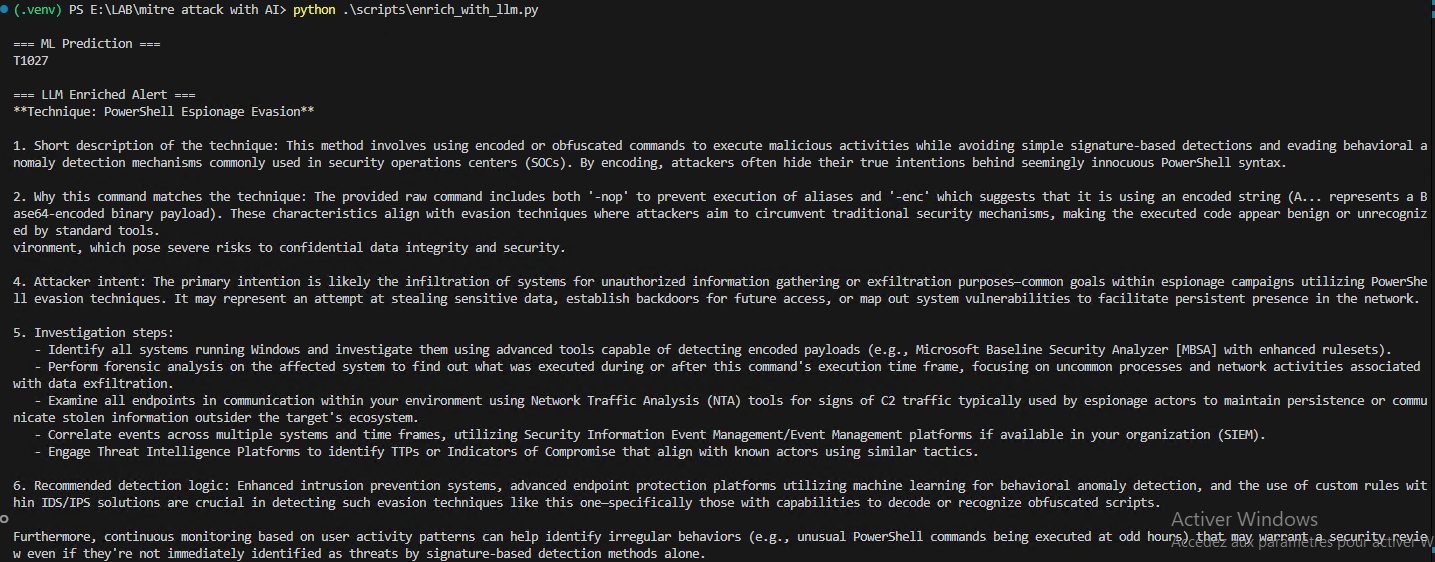 mouna23/ai-driven-mitre-attack
يوضح هذا المستودع خط أنابيب تعلم آلي لكشف تقنيات MITRE ATT&CK من السجلات وإثراء المخرجات باستخدام LLM محلي.
 referefref/cupspot-2024-47177
هوني بوت (PoC) لكشف محاولات استغلال الثغرة CVE-2024-47177
 corelight/cve-2020-5902-f5bigip
حزمة كشف شبكي لـ CVE-2020-5902، وهي ثغرة CVE10.0 تؤثر على أجهزة F5 Networks, Inc BIG-IP.

 ndaal_open_source/ndaal_public_auditd
مجموعة قواعد Linux Auditd وفق أفضل الممارسات مع 14,956 قاعدة مرتبطة بـ MITRE ATT&CK، ودور نشر Ansible، وأدوات lint/test لمراقبة الأمان وتدقيق…
 umidguluzada/cyberdefense-lab
مختبر أمن سيبراني متكامل لفريق Blue Team يضم pfSense وSuricata وELK Stack لمراقبة الشبكة واكتشاف التهديدات.
 synacktiv/nmap-farewell
أمن الشبكات الآلي باستخدام Rust: كشف وحظر ماسحات المنافذ