
 #1
أدوات عامة لجمع أنواع مختلفة من المعلومات حول الأهداف.
موصى به من Kitploit
 lukaszstu/pritunl-cve-2020-25200
استغلال لـ CVE-2020-25200: يعدّد أسماء مستخدمي Pritunl VPN الصالحة من خلال تحليل تغيّرات رموز استجابة HTTP بعد محاولات تسجيل دخول متكررة.
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
أداة متقدمة لتعداد قاعدة بيانات PostgreSQL تستغل CVE-2024-39309 في Parse Server - استغلال شامل لحقن SQL لأغراض البحث الأمني
 tnkr/poc_monitor
أداة استخراج قصيرة تبحث عن POC لـ CVE-2024-49112
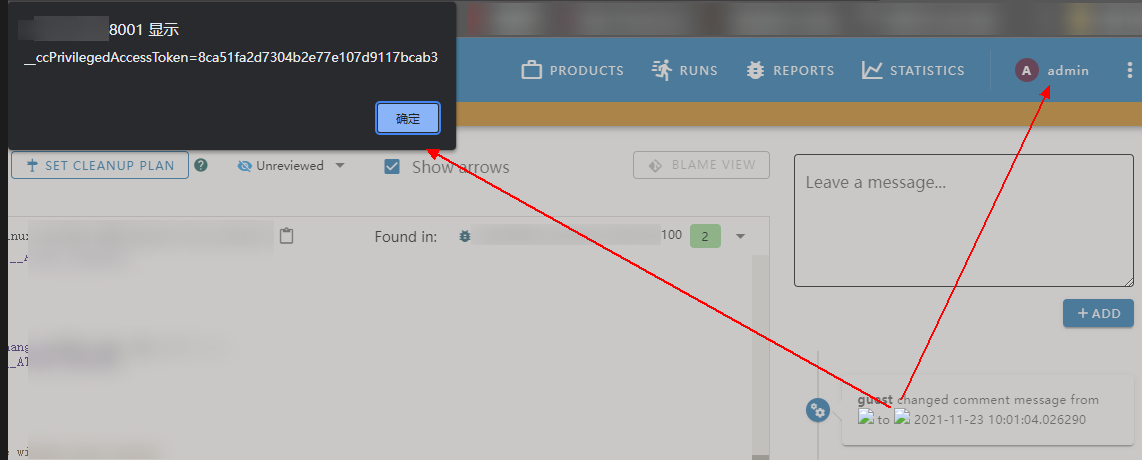 hyperkopite/cve-2021-44217
إثبات المفهوم لثغرة XSS مخزنة (CVE-2021-44217) في مكون التعليقات في Ericsson CodeChecker، مما يتيح سرقة ملفات تعريف الارتباط وسرقة البيانات الحساسة…
 pgasus99/poc-cve-2025-52913
إثبات مفهوم (PoC) لثغرة CVE-2025-52913، وهي ثغرة في تطبيع المسارات تؤثر على Mitel MiCollab.
 ruiwenya/cve-2025-32395
CVE-2025-32395-POC
 matejsmycka/poc-cve-2025-12097
إثبات المفهوم لاستغلال CVE-2025-12097، ثغرة اجتياز الدليل في خادم Appweb NI-modified تسمح بقراءة ملفات عشوائية على أنظمة Windows.
 vmc8ll/poc-cve-2024-23897
CVE-2024-23897: قراءة ملف عشوائي في Jenkins تؤدي إلى RCE
 defensiveorigins/poc-cve-2022-26671
إثبات مفهوم استغلال لـ CVE-2022-26671، يوضح كشف بيانات اعتماد نصية واضحة مضمّنة في صفحة تسجيل دخول ASPX. مفيد للتحقق من الثغرات وتقييمات الأمان.
 sunhuihi666/cve-2025-31125
POC لثغرة قراءة الملفات التعسفية في Vite
 thechrono13/poc---cve-2018-6389
إثبات المفهوم لثغرة CVE-2018-6389 على Wordpress 4.9.2
 downgraderz/poc-cve-2000-0649
أداة صغيرة لإنشاء PoC لـ CVE-2000-0649.
 tabbysable/poc-2020-8558
معلومات حول Kubernetes CVE-2020-8558، بما في ذلك استغلال دليل على المفهوم.
 tpdlshdmlrkfmcla/php-cgi-cve-2024-4577
php-cgi-cve-2024-4577
 miclelsoncn/cve-2025-30208_poc
CVE-2025-30208 التحقق السريع من ثغرة قراءة الملفات التعسفية
 ywchen-ntust/php-cgi-rce-scanner
فحص ثغرة CVE-2024-4577 باستخدام قائمة url.
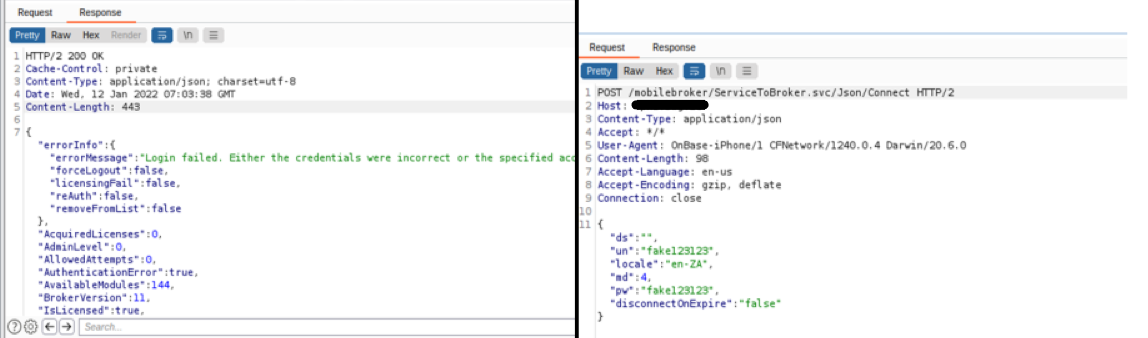 initroot/cve-2022-23342
إثبات مفهوم لثغرة تعداد أسماء المستخدمين في Active Directory في Hyland OnBase عبر اختلافات استجابة نقطة نهاية تسجيل الدخول، مما يتيح استطلاع…
 mooseloveti/pagseguro-connect-para-woocommerce-cve-report
الإفصاح عن CVE-2025-10142








