
 #1
أدوات لإنشاء هويات وهمية، وتزوير الاتصالات، وانتحال شخصية الأهداف للهندسة الاجتماعية.
موصى به من Kitploit
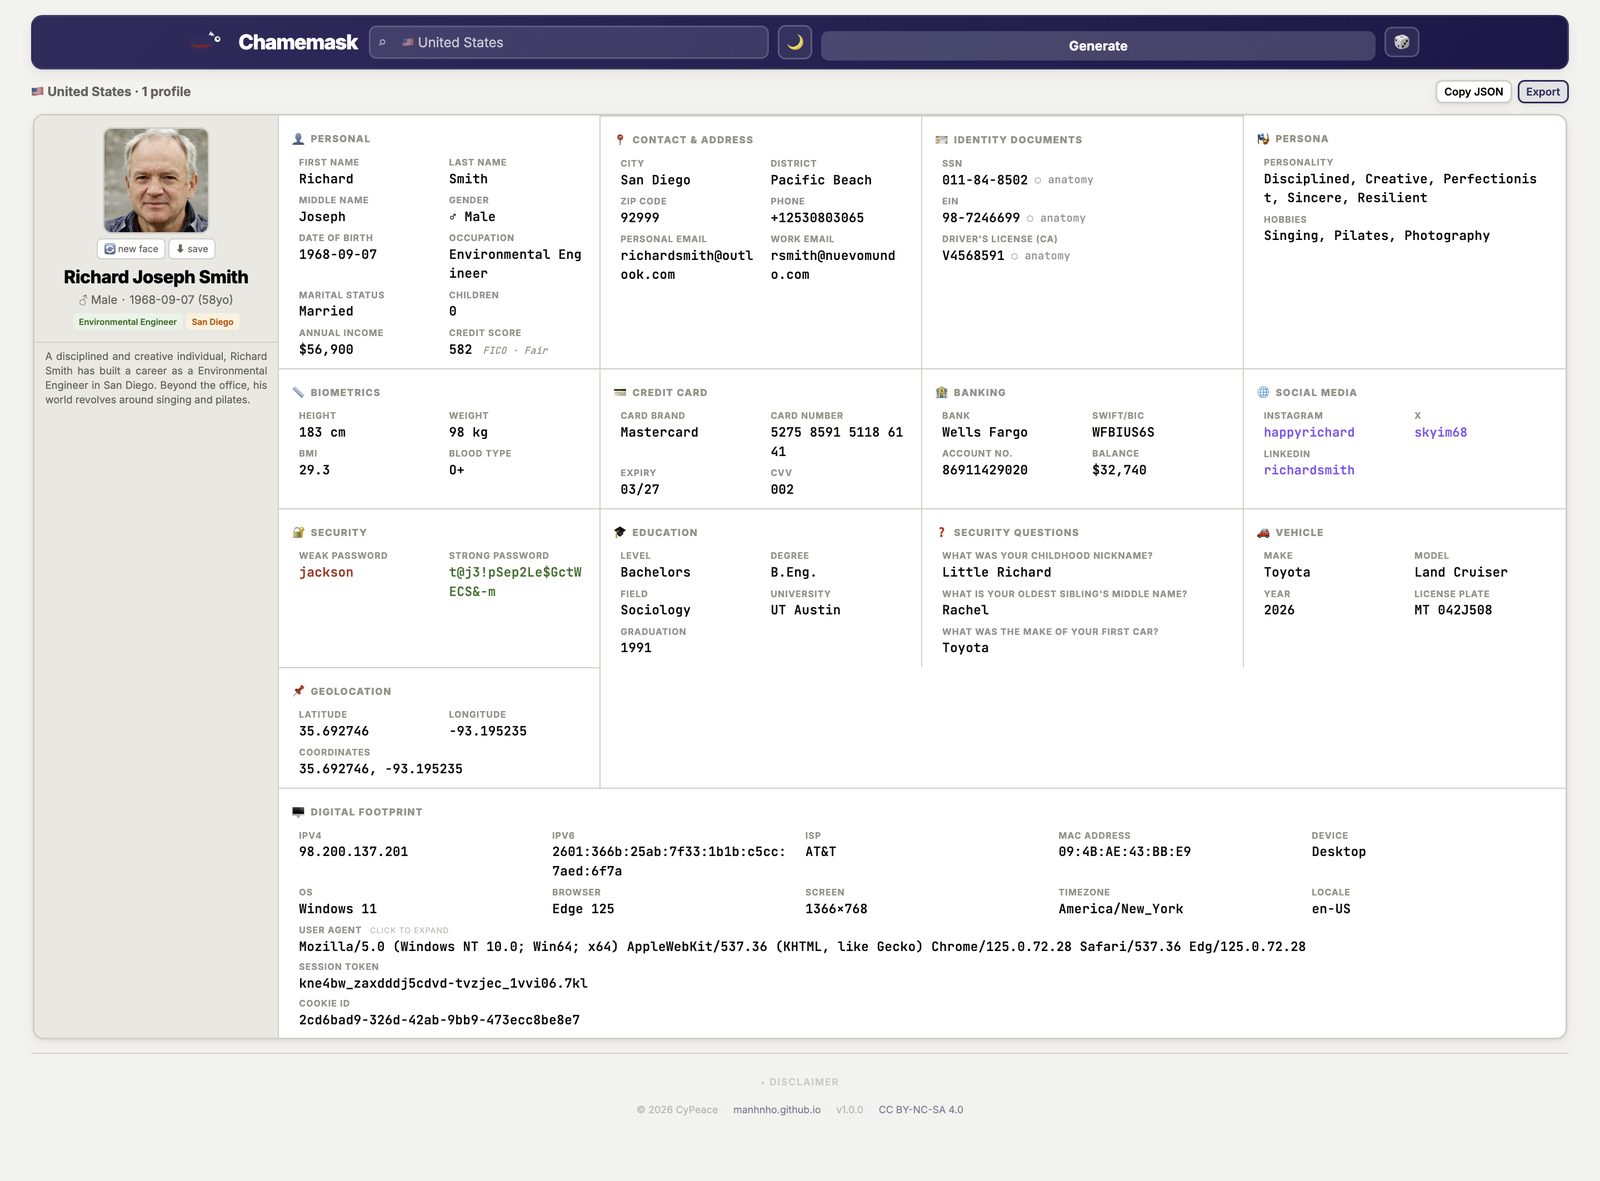
 manhnho/chamemask
مولّد هويات مزيفة. 102 دولة، ملف HTML واحد، دون إعداد.

 dtrecherel/dnsspoof
أداة انتحال DNS مكتوبة بلغة Python3.
 quinnbast/malicious-mcp
مستودع إثبات مفهوم يوضح كيف يمكن لخادم MCP غير موثوق أن يسرق كل شيء حرفيًا...
 sam00/poc-cve-2026-54121-certighost
عدة استغلال لـ AD CS CVE-2026-54121: يمكن للمستخدمين ذوي الامتيازات المنخفضة في المجال انتحال شخصية وحدة تحكم بالمجال، وتزوير الشهادات، واختراق…
 eliangonzi00/pockeycloakcve-2023-0264
إثبات مفهوم لاستغلال CVE-2023-0264 (اختطاف جلسة Keycloak OIDC) مع واجهة أمامية لاستبدال session_id ووكيل يكتشف الهجوم.
 kernelfl00d/incriminator
إنكريميناتور (Incriminator) هو مشروع مفتوح المصدر لأغراض تعليمية يتيح لك توريط أجهزة أخرى أثناء جريمة إلكترونية.
 sanupl/cve-2021-46067
CVE-2021-46067 - في نظام إدارة خدمة المركبات الإصدار 1.0 يمكن للمهاجم سرقة ملفات تعريف الارتباط مما يؤدي إلى الاستيلاء الكامل على الحساب.
 x48ps/cve-2026-8181
تسمح هذه الثغرة الأمنية للمهاجمين غير المصادق عليهم الذين يعرفون اسم مستخدم مسؤول صالحًا بانتحال صفة ذلك المسؤول أثناء طلبات REST API باستخدام أي…
 cappricio-securities/socialengineering
إطار SEt
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
ثغرة المرجع المباشر غير الآمن (IDOR) في بريد الويب SOGo تسمح لمستخدم بإرسال رسائل بريد إلكتروني نيابة عن مستخدم آخر.
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 المعروف أيضًا باسم BIAS (هجوم انتحال البلوتوث)
 gmh5225/pcileech-asus-xg-c100c
متنكرًا في هيئة بطاقة شبكة ASUS XG C100C وينفّذ وظيفة اتصال مروري مزيف
 gar-re/cve-2022-27438
استغلال إثبات المفهوم لـ CVE-2022-27438، يوضح تنفيذ التعليمات البرمجية عن بُعد عبر خادم تحديث مزيف في Advanced Installer 19.3. يتضمن خطوات انتحال DNS…
 b0marek/cve-2023-4279
مستودع لثغرة CVE-2023-4279.
 b0marek/cve-2023-4281
مستودع لثغرة CVE-2023-4281.
 abdurahmon3236/cve-2022-4539
استغلال لـ CVE-2022-4539 يزيف رؤوس X-Forwarded-For لتجاوز قيود تسجيل الدخول والوصول المستندة إلى IP في جدار حماية WordPress. يتضمن حمولة قابلة للتوسع…
 b0marek/cve-2023-4631
مستودع لثغرة CVE-2023-4631 الأمنية.








