
 #1
أدوات لإنشاء هويات وهمية، وتزوير الاتصالات، وانتحال شخصية الأهداف للهندسة الاجتماعية.
موصى به من Kitploit

 alperenugurlu/nac_bypass_agent
تجمع هذه الوظيفة جميع الوظائف المذكورة أعلاه وتأخذ المعلومات اللازمة من المستخدم لتغيير عنوان IP وعنوان MAC، وبدء تشغيل أدوات responder و tcpdump،…
 antoniococo/runascs
RunasCs - نسخة مفتوحة المصدر بلغة Csharp من أداة runas.exe المدمجة في ويندوز
 sensepost/impersonate
أداة انتحال رمز مميز لنظام ويندوز
 secureworks/squarephish
أداة تصيد متقدمة تجمع بين تدفق مصادقة OAuth Device Code ورموز QR لاستخراج رموز مصادقة Microsoft عبر ذرائع تحديث MFA.
 wh0amitz/petitpotato
تصعيد الامتيازات محليًا عبر PetitPotam (استغلال صلاحيات الانتحال).
 nccgroup/droppedconnection
يحاكي خدمة Cisco ASA Anyconnect VPN لجمع بيانات الاعتماد وتسليم حمولات VBS في عمليات التصيد ضمن الفريق الأحمر.
 nettitude/runpe
محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.
 gar-re/cve-2022-27438
استغلال إثبات المفهوم لـ CVE-2022-27438، يوضح تنفيذ التعليمات البرمجية عن بُعد عبر خادم تحديث مزيف في Advanced Installer 19.3. يتضمن خطوات انتحال DNS…
 rxwx/chlonium
نسخ واستيراد ملفات تعريف الارتباط وكلمات المرور الخاصة بـ Chromium عبر المتصفحات باستخدام فك تشفير مفتاح حالة DPAPI دون اتصال، مع دعم قواعد البيانات…
 quentinhardy/pytmipe
مكتبة Python وعميل لمعالجة الرموز والانتحال لتصعيد الامتيازات على Windows
 lab52io/stopdefender
أوقف تشغيل Windows Defender برمجيًا
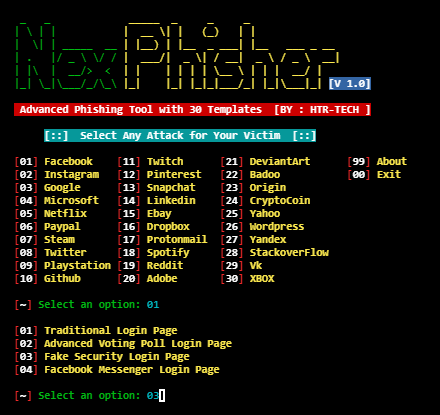 htr-tech/nexphisher
أداة تصيد متقدمة
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 kevin-robertson/inveighzero
.NET IPv4/IPv6 أداة machine-in-the-middle لمختبرات الاختراق
 dec0ne/krbrelayup
KrbRelayUp - تصعيد امتيازات محلي شامل بدون إصلاح في بيئات مجال ويندوز حيث لا يتم فرض توقيع LDAP (الإعدادات الافتراضية).
 morrubin/negoexrelay
يرحّل مصادقة Kerberos الخاصة بـ NegoEx/PKU2U إلى أهداف عشوائية، مما يتيح المصادقة بدون بيانات اعتماد، وتنفيذ الأوامر، وتفريغ هاشات SMB، وجلسات…
 hackerxphantom/spoof_anymail
أقوى وسيلة لإرسال بريد مزيف باستخدام أي بريد إلكتروني دون أن يتم اكتشافه
 s3cur3th1ssh1t/sharpnamedpipepth
تمرير التجزئة إلى أنبوب مسمى لانتحال الرمز المميز








