
 #1
أدوات لتجاوز أنظمة كشف ومنع التسلل (IDS/IPS) وضوابط أمان الشبكة.
موصى به من Kitploit

 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY و AV bypass, AMSI patched
 yojiwatanabe/networkalarm
أداة لمراقبة حركة مرور الشبكة المحلية بحثًا عن الثغرات الأمنية المحتملة. تحذر المستخدم من عمليات فحص nmap و Nikto المحتملة، وبيانات الاعتماد المرسلة…
 iagox86/dnscat2
نفق مشفر للتحكم والأوامر عبر بروتوكول DNS. ينشئ قنوات C&C خفية لاختبار الاختراق، مع إمكانيات نقل الملفات، الوصول إلى الصدفة، وتوجيه المنافذ عبر…
 flangvik/azurec2relay
وظيفة Azure Function تتحقق من حركة مرور برنامج Cobalt Strike وتقوم بتوجيهها باستخدام ملفات تعريف C2 القابلة للتشكيل، حيث تعيد توجيه الطلبات غير…
 codepr/creak
تسميم، إعادة تعيين، تزوير، إعادة توجيه سكربت MITM
 0xflux/vectored-exception-handling-squared
معالجة الاستثناءات الموجهة تربيعيًا

 ymsniper/kto
أداة إلغاء مصادقة Wi-Fi آلية تفحص باستمرار العملاء على SSID مستهدف وتطرد الأجهزة غير المسموح بها في القائمة البيضاء. تتضمن دعم القائمة البيضاء،…
 sinologicnet/sipcheck
يراقب سجلات المصادقة في Asterisk ويحظر تلقائيًا عناوين IP التي تتكرر فيها محاولات تسجيل الدخول الفاشلة باستخدام iptables، مع عتبات قابلة للتكوين…
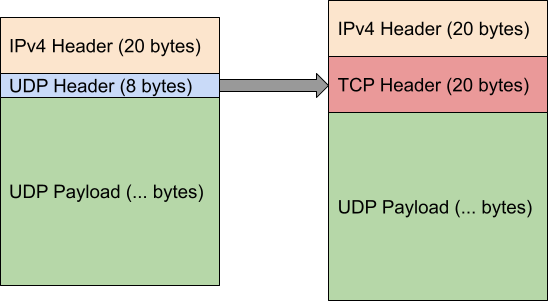 dndx/phantun
يحوِّل تدفق UDP إلى تدفقات TCP (مزيفة) يمكنها المرور عبر جدران الحماية/NAPT من الطبقة 3 والطبقة 4 (NATs).
 daem0nc0re/tangledwinexec
PoCs وأدوات للتحقيق في تقنيات تنفيذ عمليات Windows
 depthsecurity/relayking-depth
سيطر على النطاق. قم بالترحيل إلى الملوك.
 solomonsklash/sleepycrypt
دالة شيلكود لتشفير صورة عملية قيد التشغيل عندما تكون نائمة.
 coreruleset/coreruleset
مجموعة قواعد كشف الهجوم العامة لجدران الحماية لتطبيقات الويب، للحماية ضد OWASP العشرة الأوائل والثغرات الشائعة مع الحد الأدنى من الإيجابيات الكاذبة.
 hasherezade/pe_to_shellcode
يحول ملفات PE إلى shellcode
 tihanyin/pssw100avb
قائمة من سكربتات Powershell المفيدة مع تجاوز 100% لمضاد الفيروسات (في وقت النشر).
 blacksnufkin/byovd
حالات استخدام بحث BYOVD تتضمن اكتشاف برامج التشغيل الضعيفة ومنهجية الهندسة العكسية. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501).
 xsanflip/nyawit
يحوّل حمولات DuckyScript وBash Bunny إلى نصوص حقن BadUSB محسّنة لـ Flipper Zero مع اختيار تخطيط لوحة المفاتيح، وتشويش ضد برامج مكافحة الفيروسات،…







