
 #1
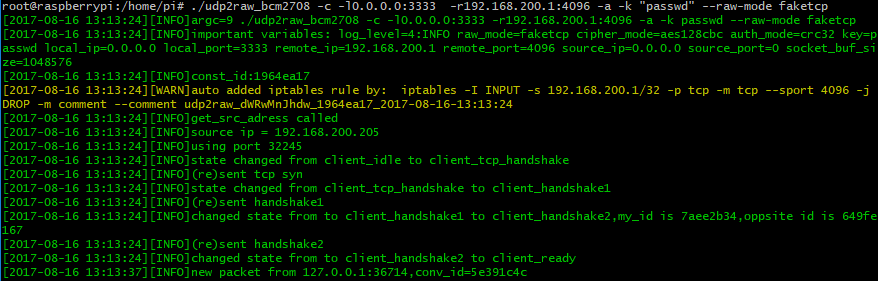
 wangyu-/udp2raw
نفق يحول حركة مرور UDP إلى حركة مرور UDP/FakeTCP/ICMP مشفرة باستخدام Raw Socket، يساعدك على تجاوز جدران حماية UDP (أو بيئة UDP غير مستقرة)
 petabi/sniffles
سنيفلز: مولد التقاط الحزم لتقييم أنظمة كشف التسلل والتعبيرات العادية
 keowu/badrentdrv2
برنامج تشغيل ضعيف تم استغلاله بواسطتي (BYOVD) قادر على إنهاء العديد من برامج كشف والاستجابة للنقاط الطرفية (EDRs) وبرامج مكافحة الفيروسات في السوق،…
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - لكل احتياجاتك من الـ fake-AP!
 didierstevens/falsepositives
الأدوات التي تُطلق تنبيهات إيجابية كاذبة من برامج مكافحة الفيروسات
 zeronetworks/rpcfirewall
جدار حماية RPC لنظام ويندوز يقوم بتدقيق واكتشاف وحظر استدعاءات الإجراءات البعيدة الخبيثة لمنع الحركة الجانبية والاستطلاع واستغلال الهجمات المستندة…
 checkpointsw/nodejs-tracer
متتبع وقت التشغيل لتحليل برمجيات Node.js الخبيثة يربط الوحدات الأساسية، ويسجل الاستدعاءات، ويخدع فحوصات مكافحة التحليل، ويلتقط كتابة الملفات وطلبات…
 jkornev/hidden
برنامج تشغيل Windows مع واجهة وضع المستخدم يمكنه إخفاء العمليات وكائنات نظام الملفات والسجل وحماية العمليات وما إلى ذلك
 r00t-3xp10it/trojanizer
تطعيم الحمولة الخاصة بك - أتمتة WinRAR (SFX) - تحت توزيعات لينكس
 lleon1435/kernel_vadinjector
أداة حقن DLL لنظام Windows 10 عبر برنامج تشغيل تستخدم VAD وتُخفي برنامج التشغيل المُحمَّل
 umidguluzada/cyberdefense-lab
مختبر أمن سيبراني متكامل لفريق Blue Team يضم pfSense وSuricata وELK Stack لمراقبة الشبكة واكتشاف التهديدات.
 dovecoteescapee/byedpiandroid
وكيل محلي قائم على VPN لأندرويد يتجاوز فحص الحزم العميق (DPI) والرقابة عن طريق إعادة توجيه كل حركة المرور عبر نفق SOCKS5 بدون تشفير أو خوادم بعيدة.
 s3cur3th1ssh1t/offensivevba
يغطي هذا المستودع بعض طرق تنفيذ الكود وتجاوز برامج مكافحة الفيروسات للماكرو في مستندات أوفيس

 duhirsch/moveedr
تعطيل أنظمة EDR بشكل دائم بصلاحية المسؤول المحلي
 tdevworks/cve-2020-1472-zerologon-demo-detection-mitigation
عرض تعليمي لكشف CVE-2020-1472 (ZeroLogon) باستخدام سجلات أحداث Windows و Suricata IDS، بالإضافة إلى التخفيف عبر تحديثات Windows. يتضمن سكريبت اختبار…
 rsmudge/malleable-c2-profiles
Malleable C2 هي لغة خاصة بالمجال لإعادة تعريف المؤشرات في اتصالات Beacon. هذا المستودع عبارة عن مجموعة من ملفات تعريف Malleable C2 التي يمكنك…









