
 #1
أدوات لإدارة دورة حياة المستخدمين، وتوفير الوصول، وإلغاء توفير الوصول، والدلائل.
موصى به من Kitploit

 kypvas/ad_attack_architecture
خريطة معمارية هجوم Active Directory مرجع اختبار اختراق شامل — من الاستطلاع إلى السيطرة على النطاق
keycloak/keycloakإدارة الهوية والوصول مفتوحة المصدر للتطبيقات والخدمات الحديثة
 goauthentik/authentik
توفر وظائف الدخول الموحّد (SSO) ومزوّد الهوية مفتوح المصدر مع دعم SAML وOAuth2/OIDC وLDAP وRADIUS لإدارة المصادقة والتفويض والوصول بشكل مركزي.
 emrekybs/socmintelligence
إطار عمل معياري لـ OSINT و SOCMINT لاستخبارات وسائل التواصل الاجتماعي والتحقيق وتحليل البيانات العامة.
 microsoft/agent-governance-toolkit
تطبيق السياسات، الهوية القائمة على الثقة الصفرية، عزل التنفيذ في صندوق رمل، وتسجيل التدقيق لوكلاء الذكاء الاصطناعي المستقلين. يغطي 10/10 من قائمة…
 kanidm/kanidm
منصة إدارة هوية ذاتية الاستضافة توفّر مفاتيح مرور WebAuthn، ودخولًا موحدًا عبر OAuth2/OIDC، وتوزيع مفاتيح SSH، وتكامل RADIUS وLDAP للمصادقة الحديثة.
 signalapp/libsignal
موطن بروتوكول Signal وكذلك الأوليات التشفيرية الأخرى التي تجعل Signal ممكنًا.
 authelia/authelia
بوابة الدخول الموحّد (SSO) مع المصادقة متعددة العوامل لتطبيقات الويب. معتمدة من OpenID™ وجاهزة لتقنيات التشفير ما بعد الكمومي.
 beemdevelopment/aegis
تطبيق مجاني وآمن ومفتوح المصدر لنظام أندرويد لإدارة رموز التحقق بخطوتين.
 zitadel/zitadel
منصة مفتوحة المصدر لإدارة الهوية والوصول توفر الدخول الموحّد (SSO)، والمصادقة متعددة العوامل (MFA)، ومفاتيح المرور (passkeys)، وOIDC، وSAML، وSCIM،…
 mafifrizi/tanuki
مشغل الهوية التكتيكي لنظام Linux وActive Directory الهجين
 pomerium/pomerium
وكيل عكسي مدرك للهوية يوفّر وصولاً بمبدأ الثقة المعدومة (Zero Trust) إلى التطبيقات والخدمات الداخلية عبر سياسة مدركة للسياق، وتحقّق مستمر، وبدون VPN.
 foxboron/attezt
خادم CA مفتوح المصدر لـ TPM device-attest-01
 bert-janp/entratrace
أداة بحث دفاعية توثّق نقاط نهاية API ووكلاء المستخدم القابلة للملاحظة الخاصة بالأدوات الهجومية التي تستهدف Microsoft Entra ID، مما يدعم هندسة الكشف…
 better-auth/better-auth
إطار المصادقة الأكثر شمولاً
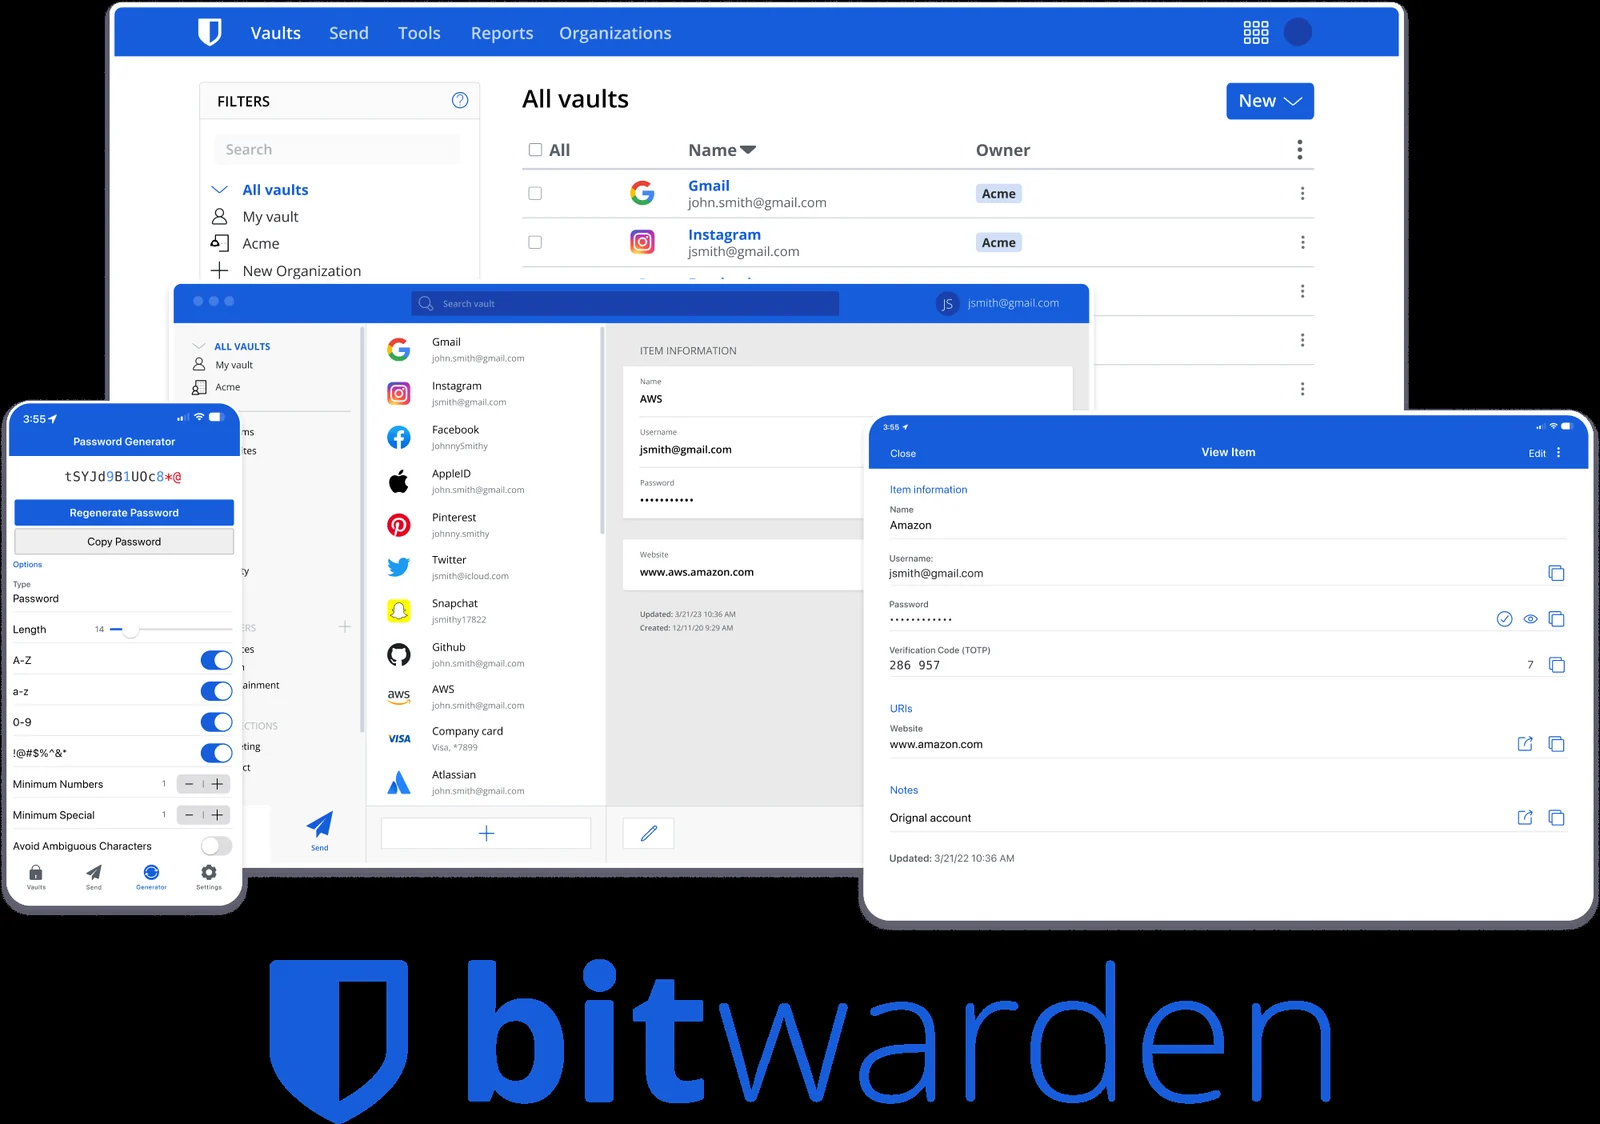 bitwarden/clients
تطبيقات Bitwarden للعميل (الويب، امتداد المتصفح، سطح المكتب، وcli).
 hashicorp/vault
أداة لإدارة الأسرار، التشفير كخدمة، وإدارة الوصول المميز

 renich/genclave
مركز هوية تشفيرية مدمجة مدعومة بأجهزة TPM 2.0 وجسر متعدد البروتوكولات لنظام Linux (مفاتيح مرور FIDO2/CTAP2 WebAuthn، وكيل OpenSSH، GnuPG LibAssuan،…




