
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 cyberark/skyark
يساعد SkyArk في اكتشاف وتقييم وتأمين الكيانات الأكثر امتيازًا في Azure و AWS
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
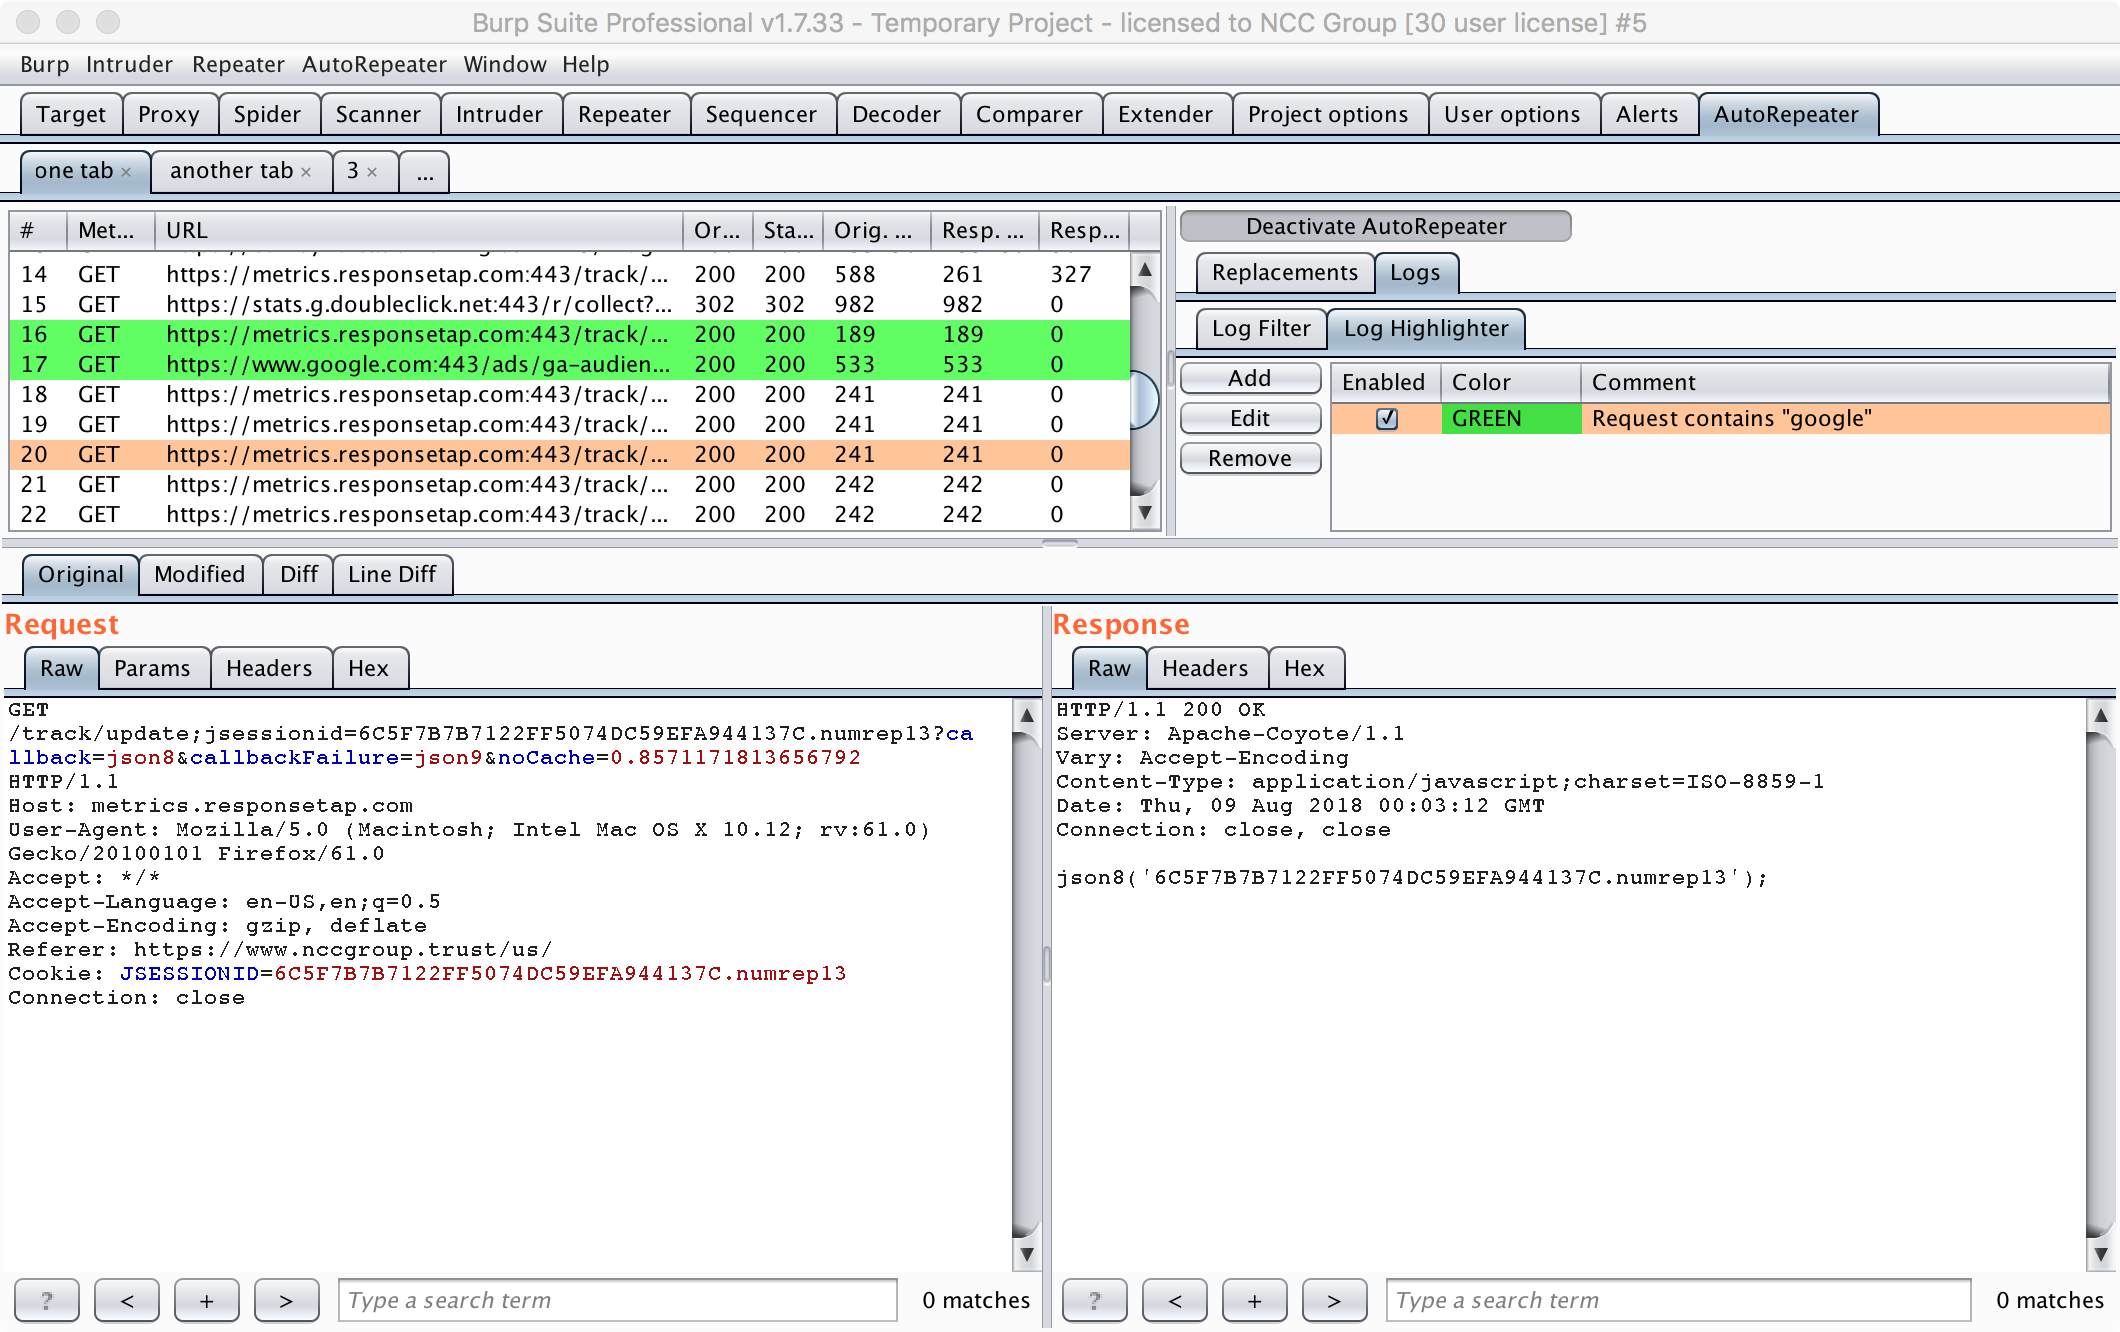 nccgroup/autorepeater
التكرار التلقائي لطلبات HTTP باستخدام Burp Suite
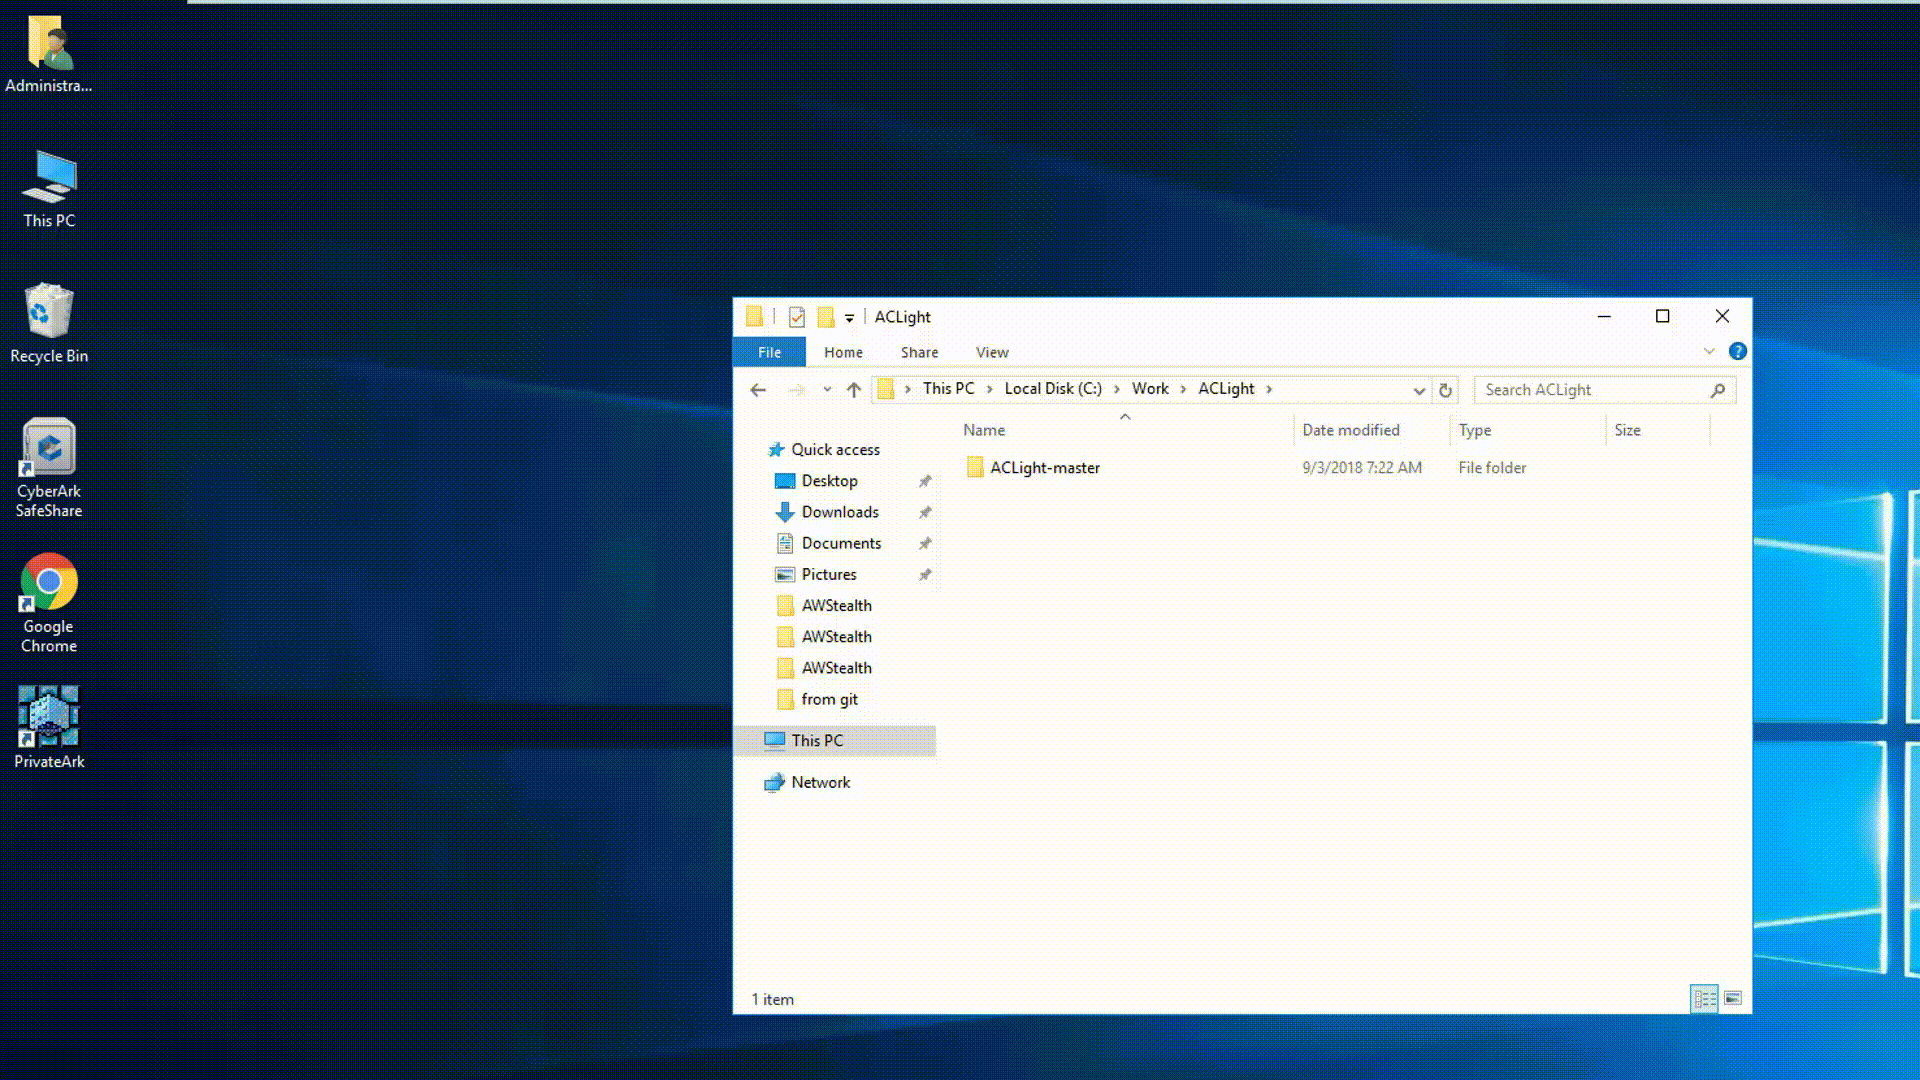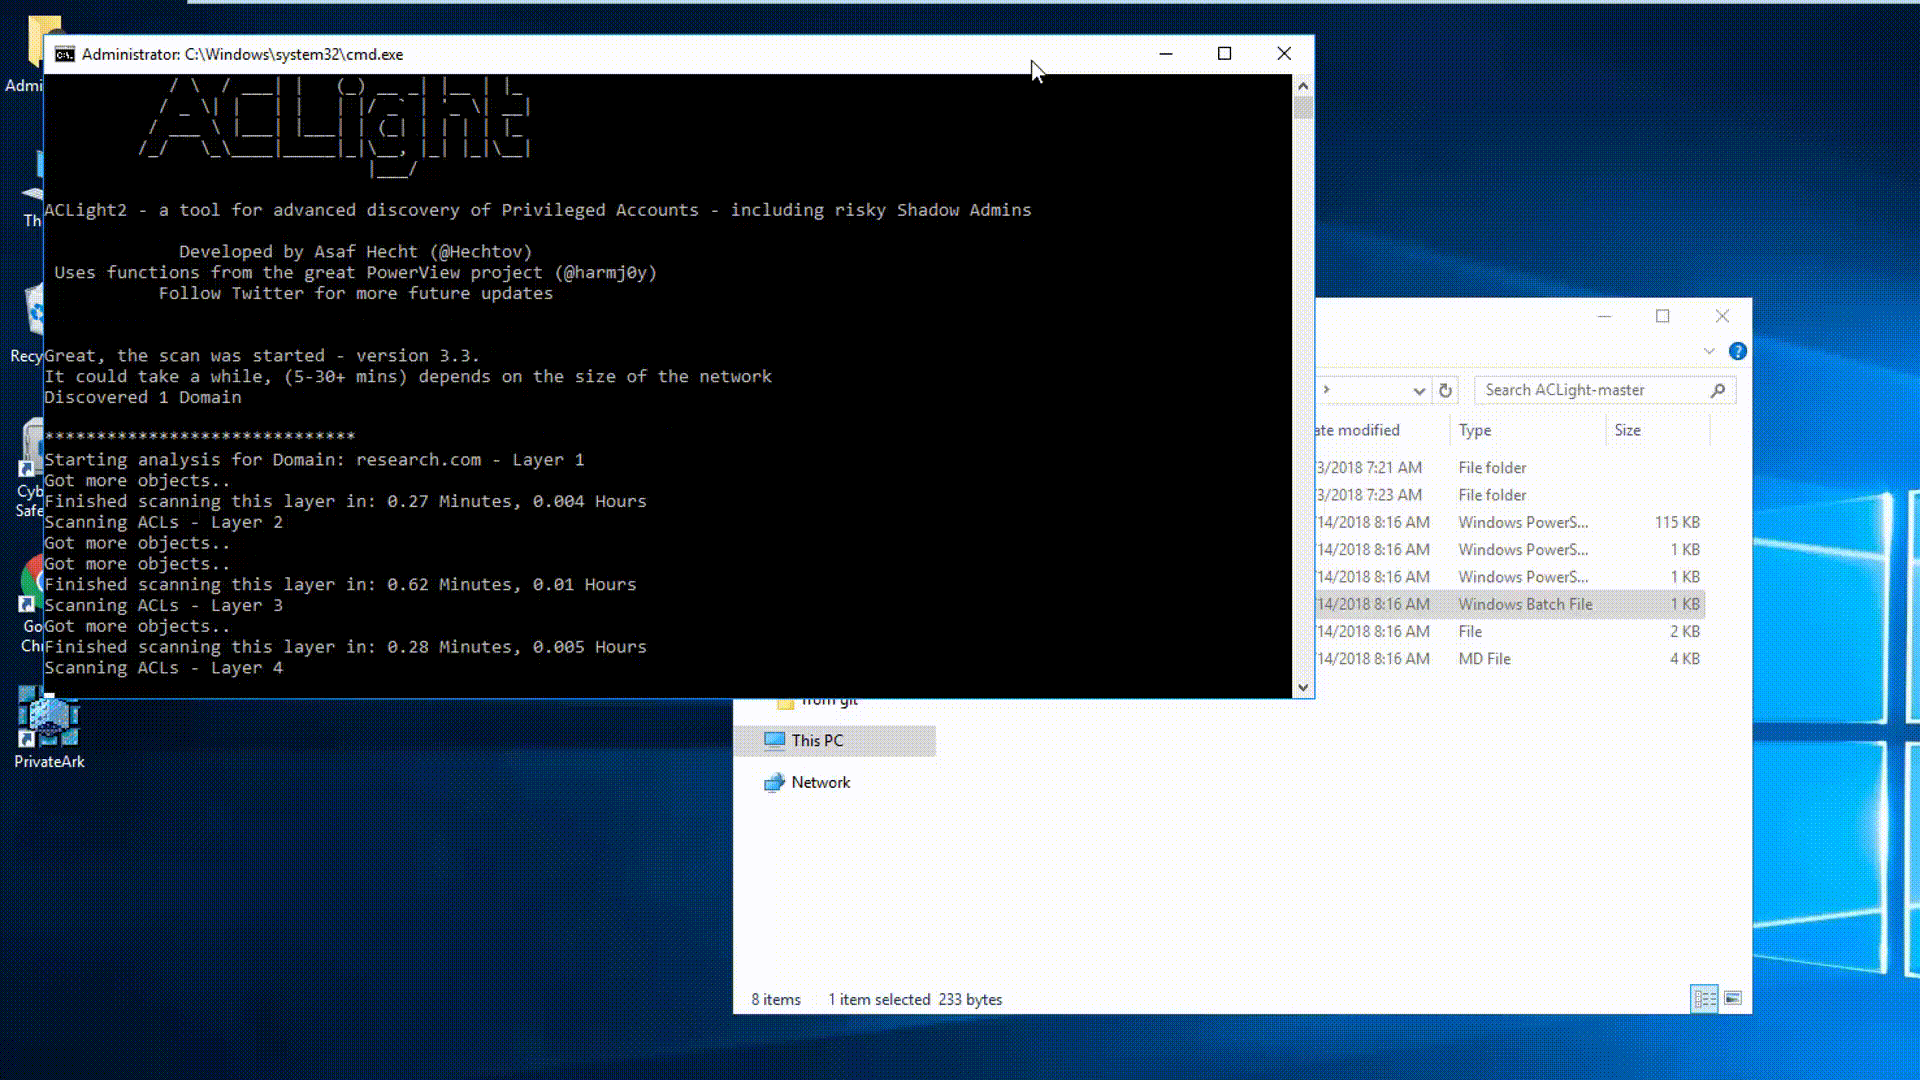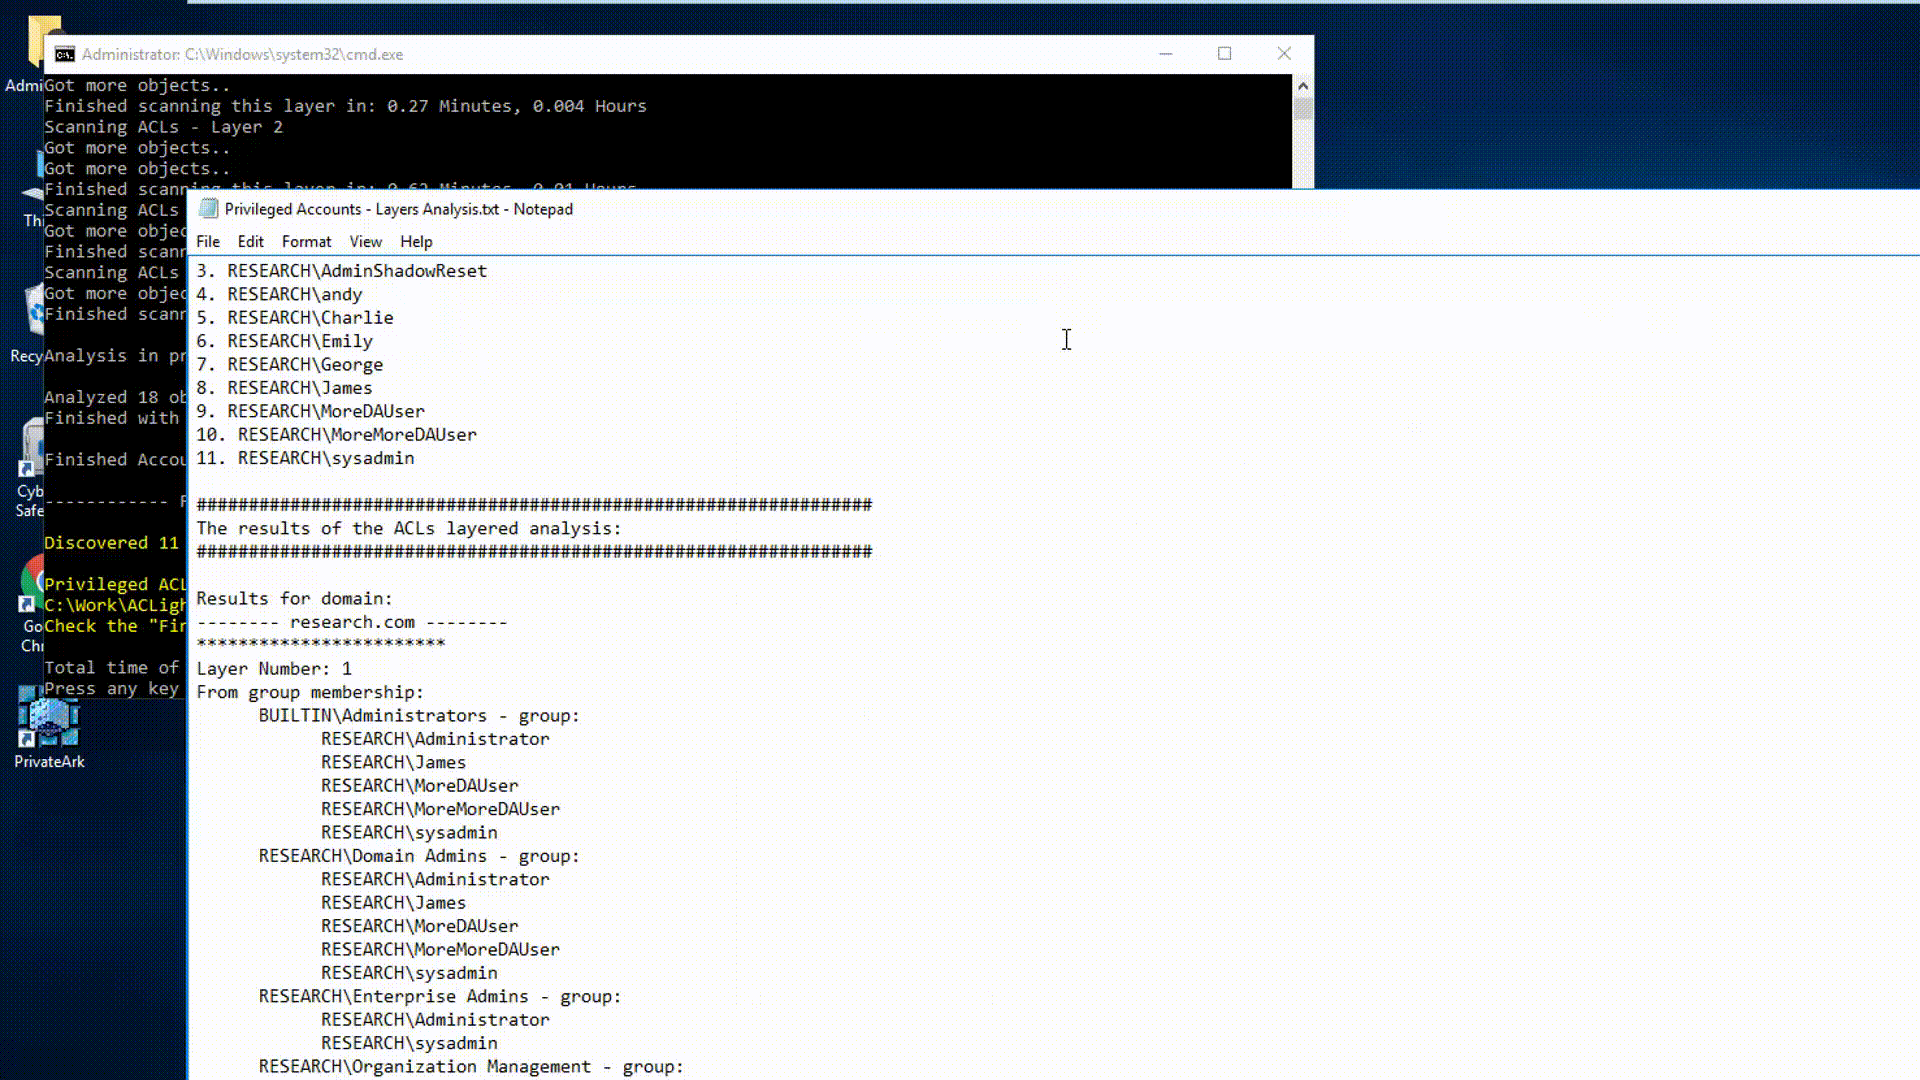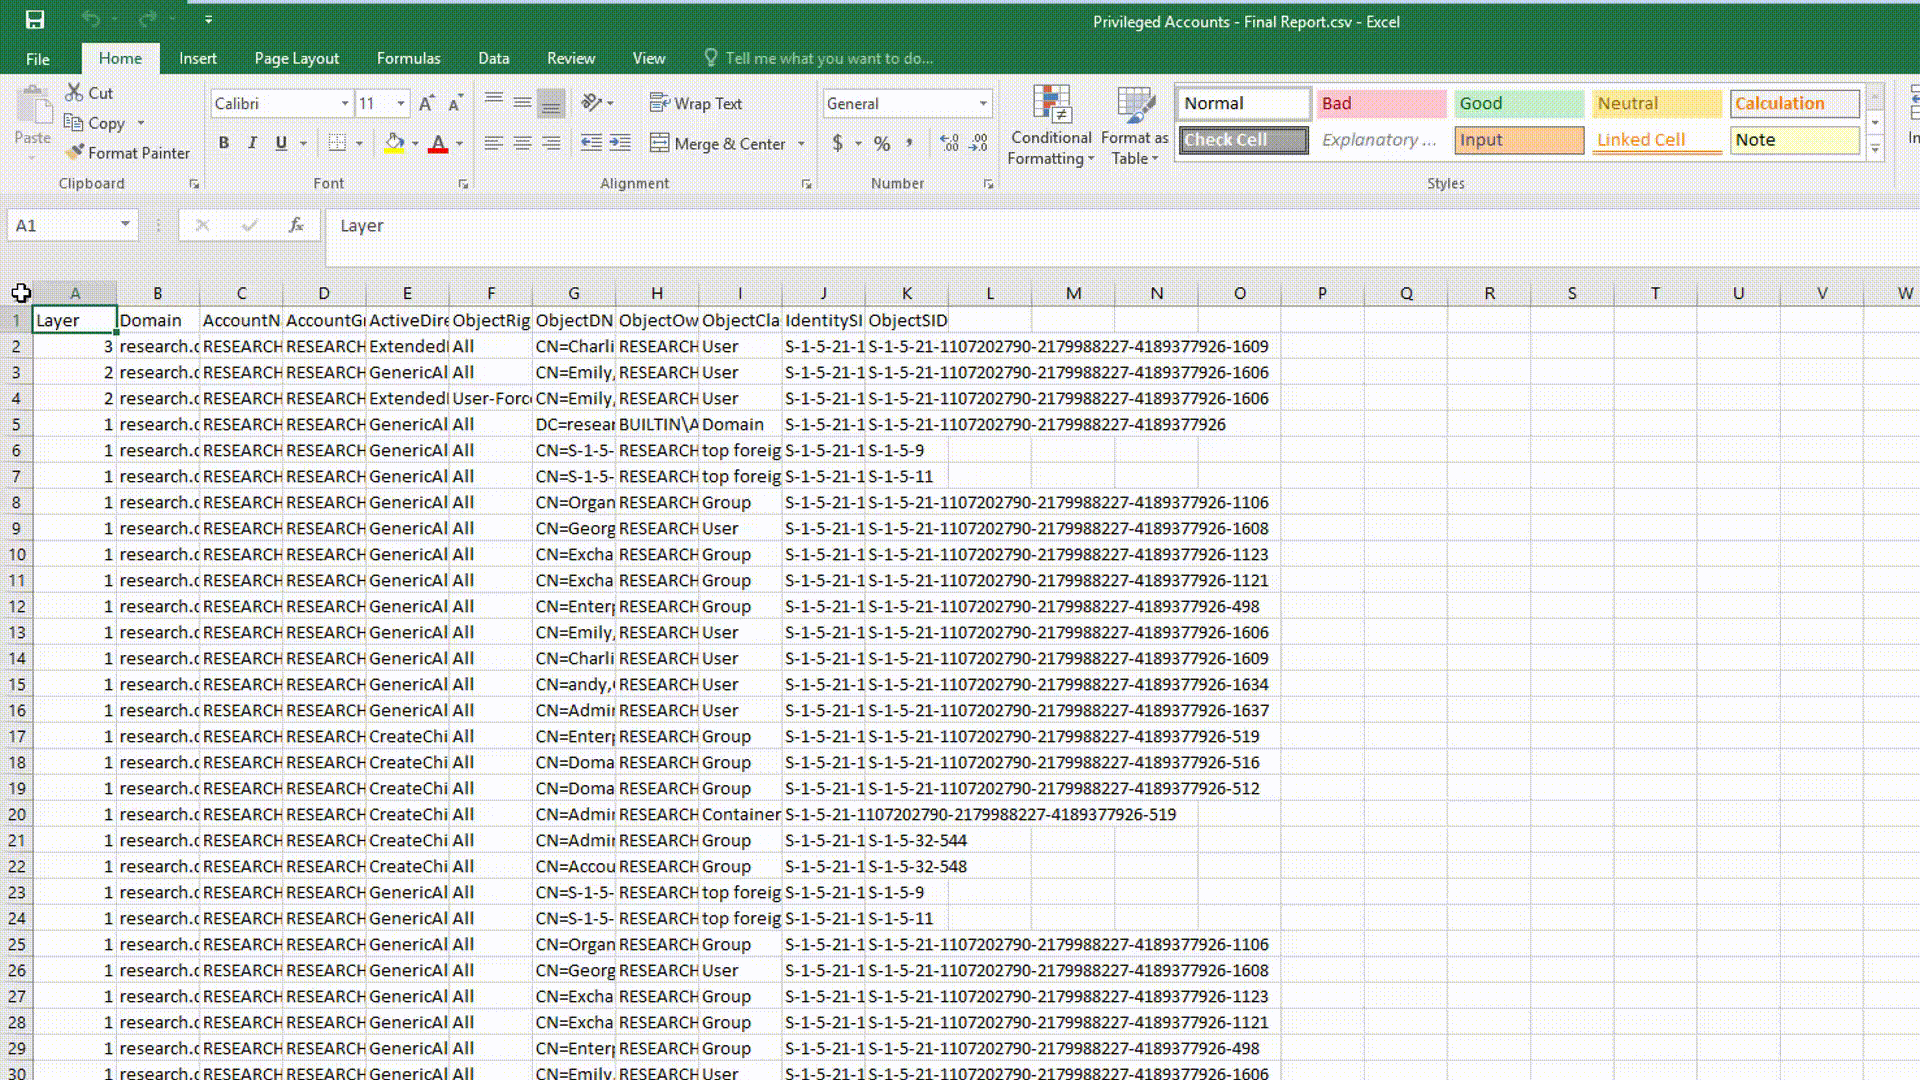 cyberark/aclight
نص برمجي للاكتشاف المتقدم للحسابات المميزة - يشمل المسؤولين المخفيين
 heimdal/heimdal
تطبيق لـ Kerberos و PKI و ASN.1/DER يوفر خدمات المصادقة والترخيص والتشفير للشبكات الآمنة.
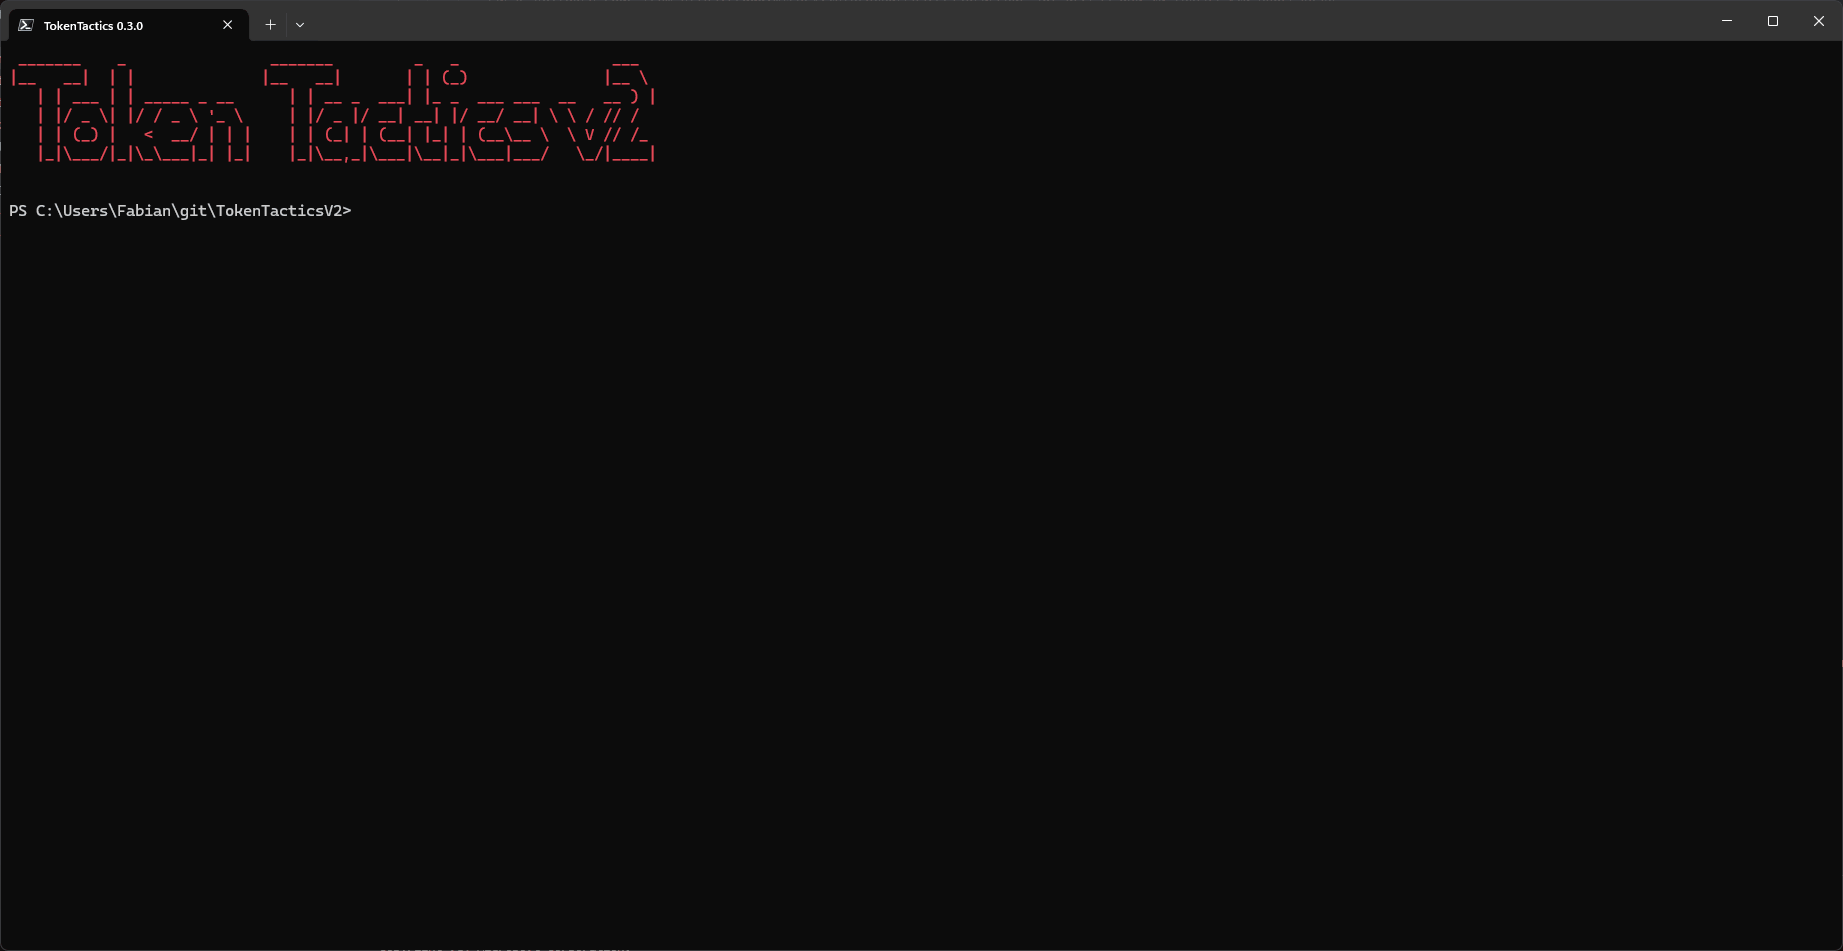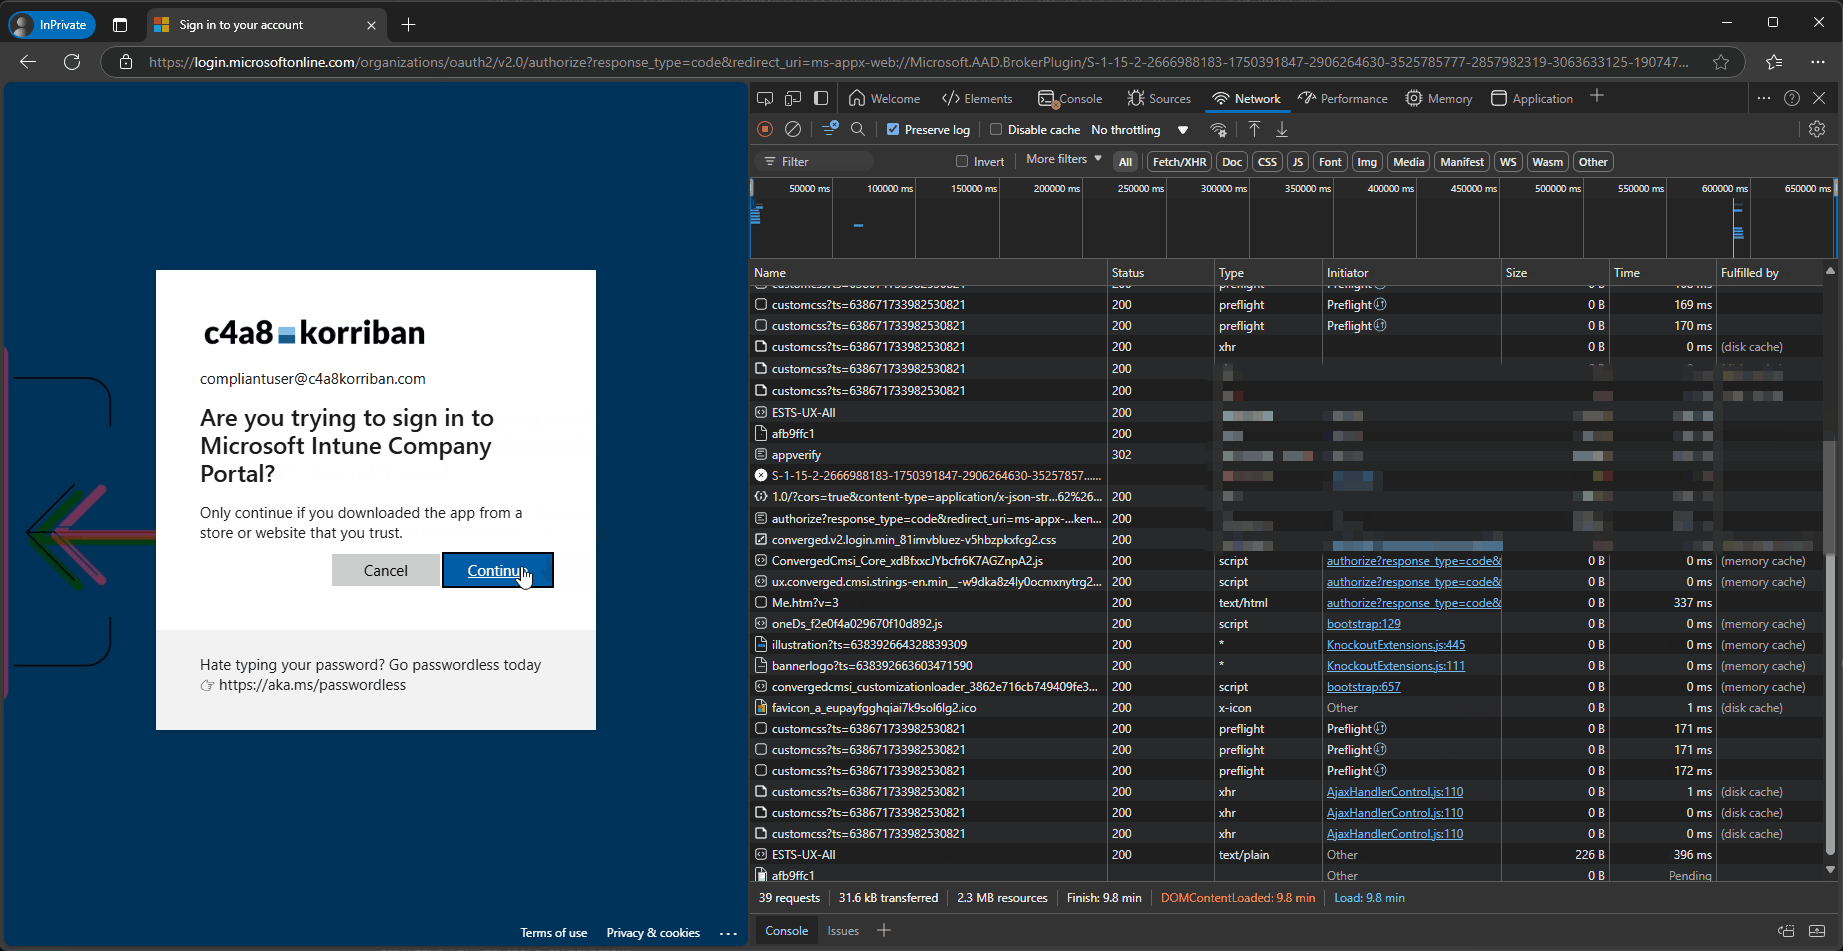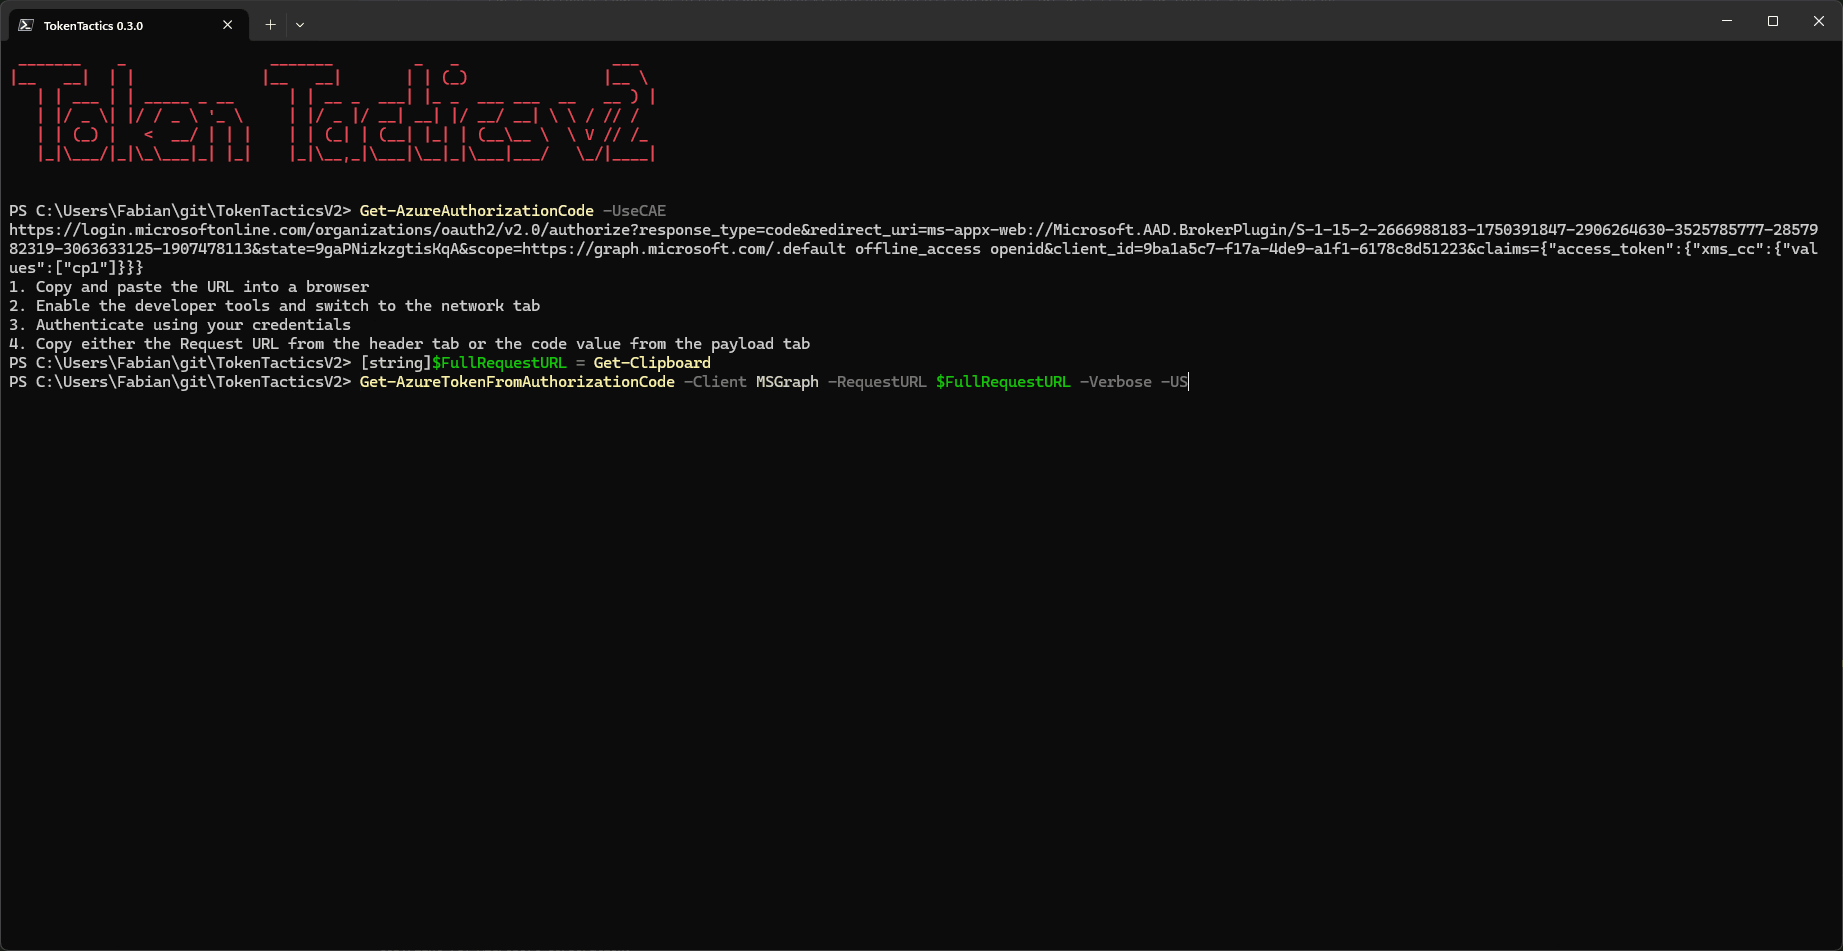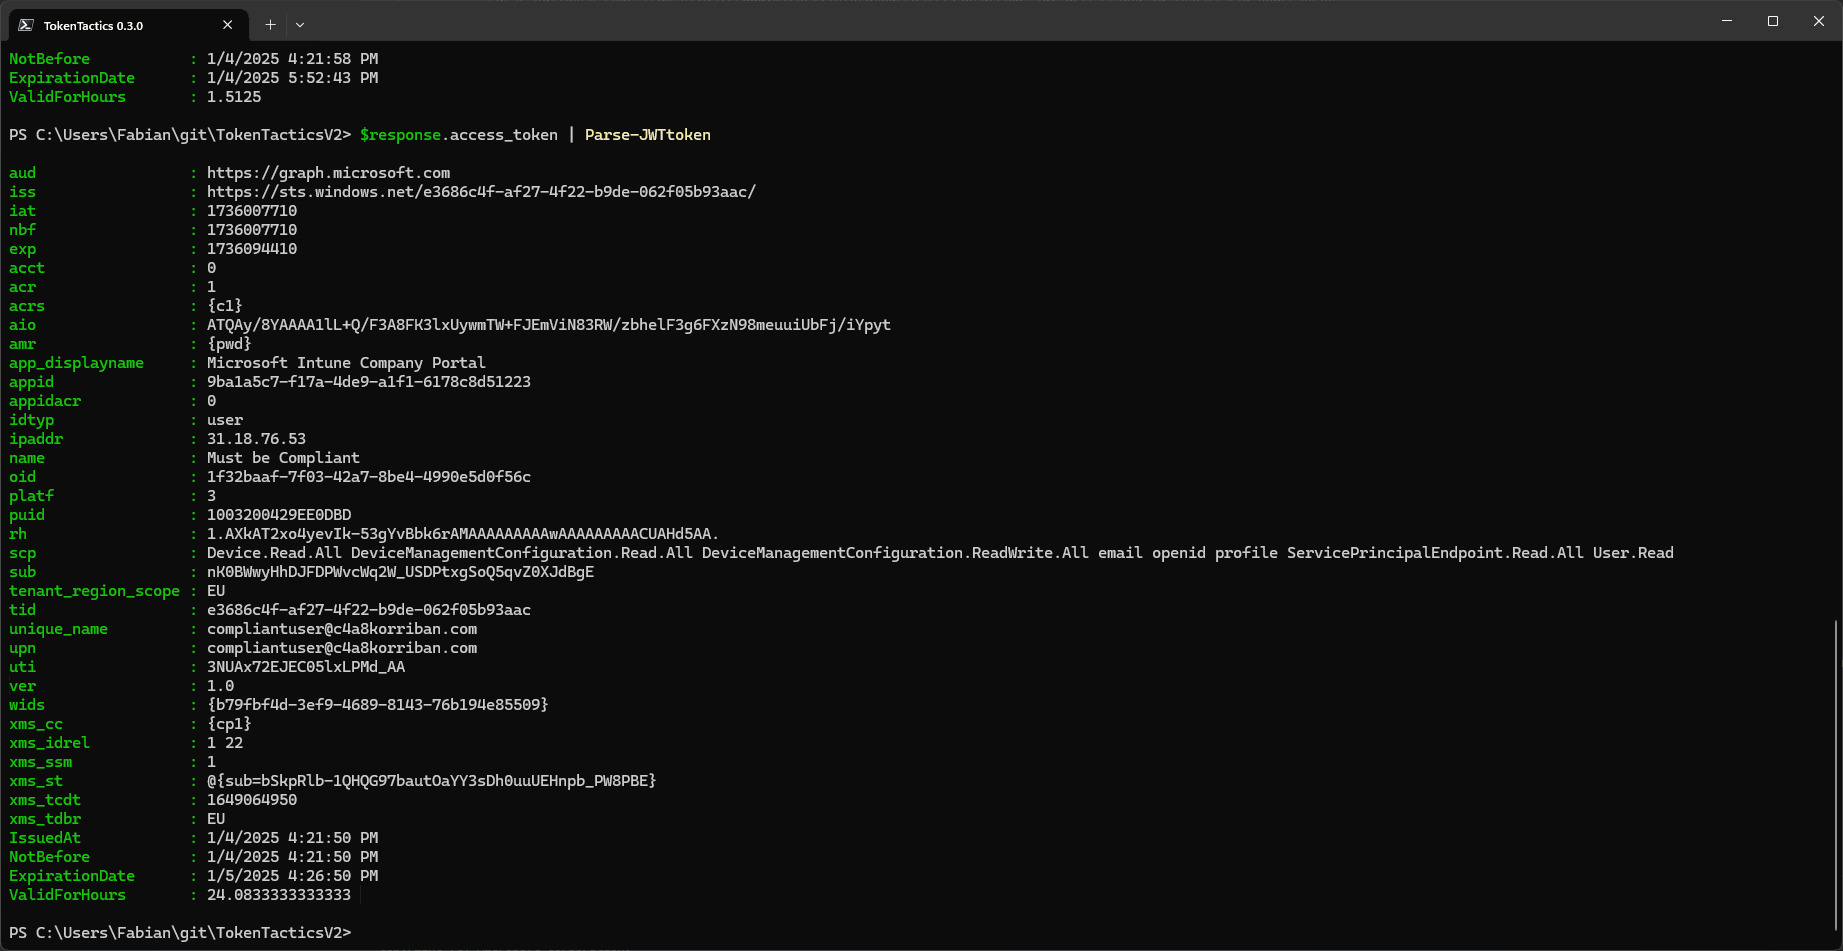 f-bader/tokentacticsv2
شوكة من TokenTactics العظيم مع دعم لـ CAE ونقطة نهاية الرمز v2
 crowdstrike/crt
يدقق تكوينات Azure AD وExchange Online للبحث عن الأذونات التي يصعب العثور عليها، وعلاقات الثقة في الاتحاد، وقواعد إعادة توجيه البريد، والوصول المفوض…
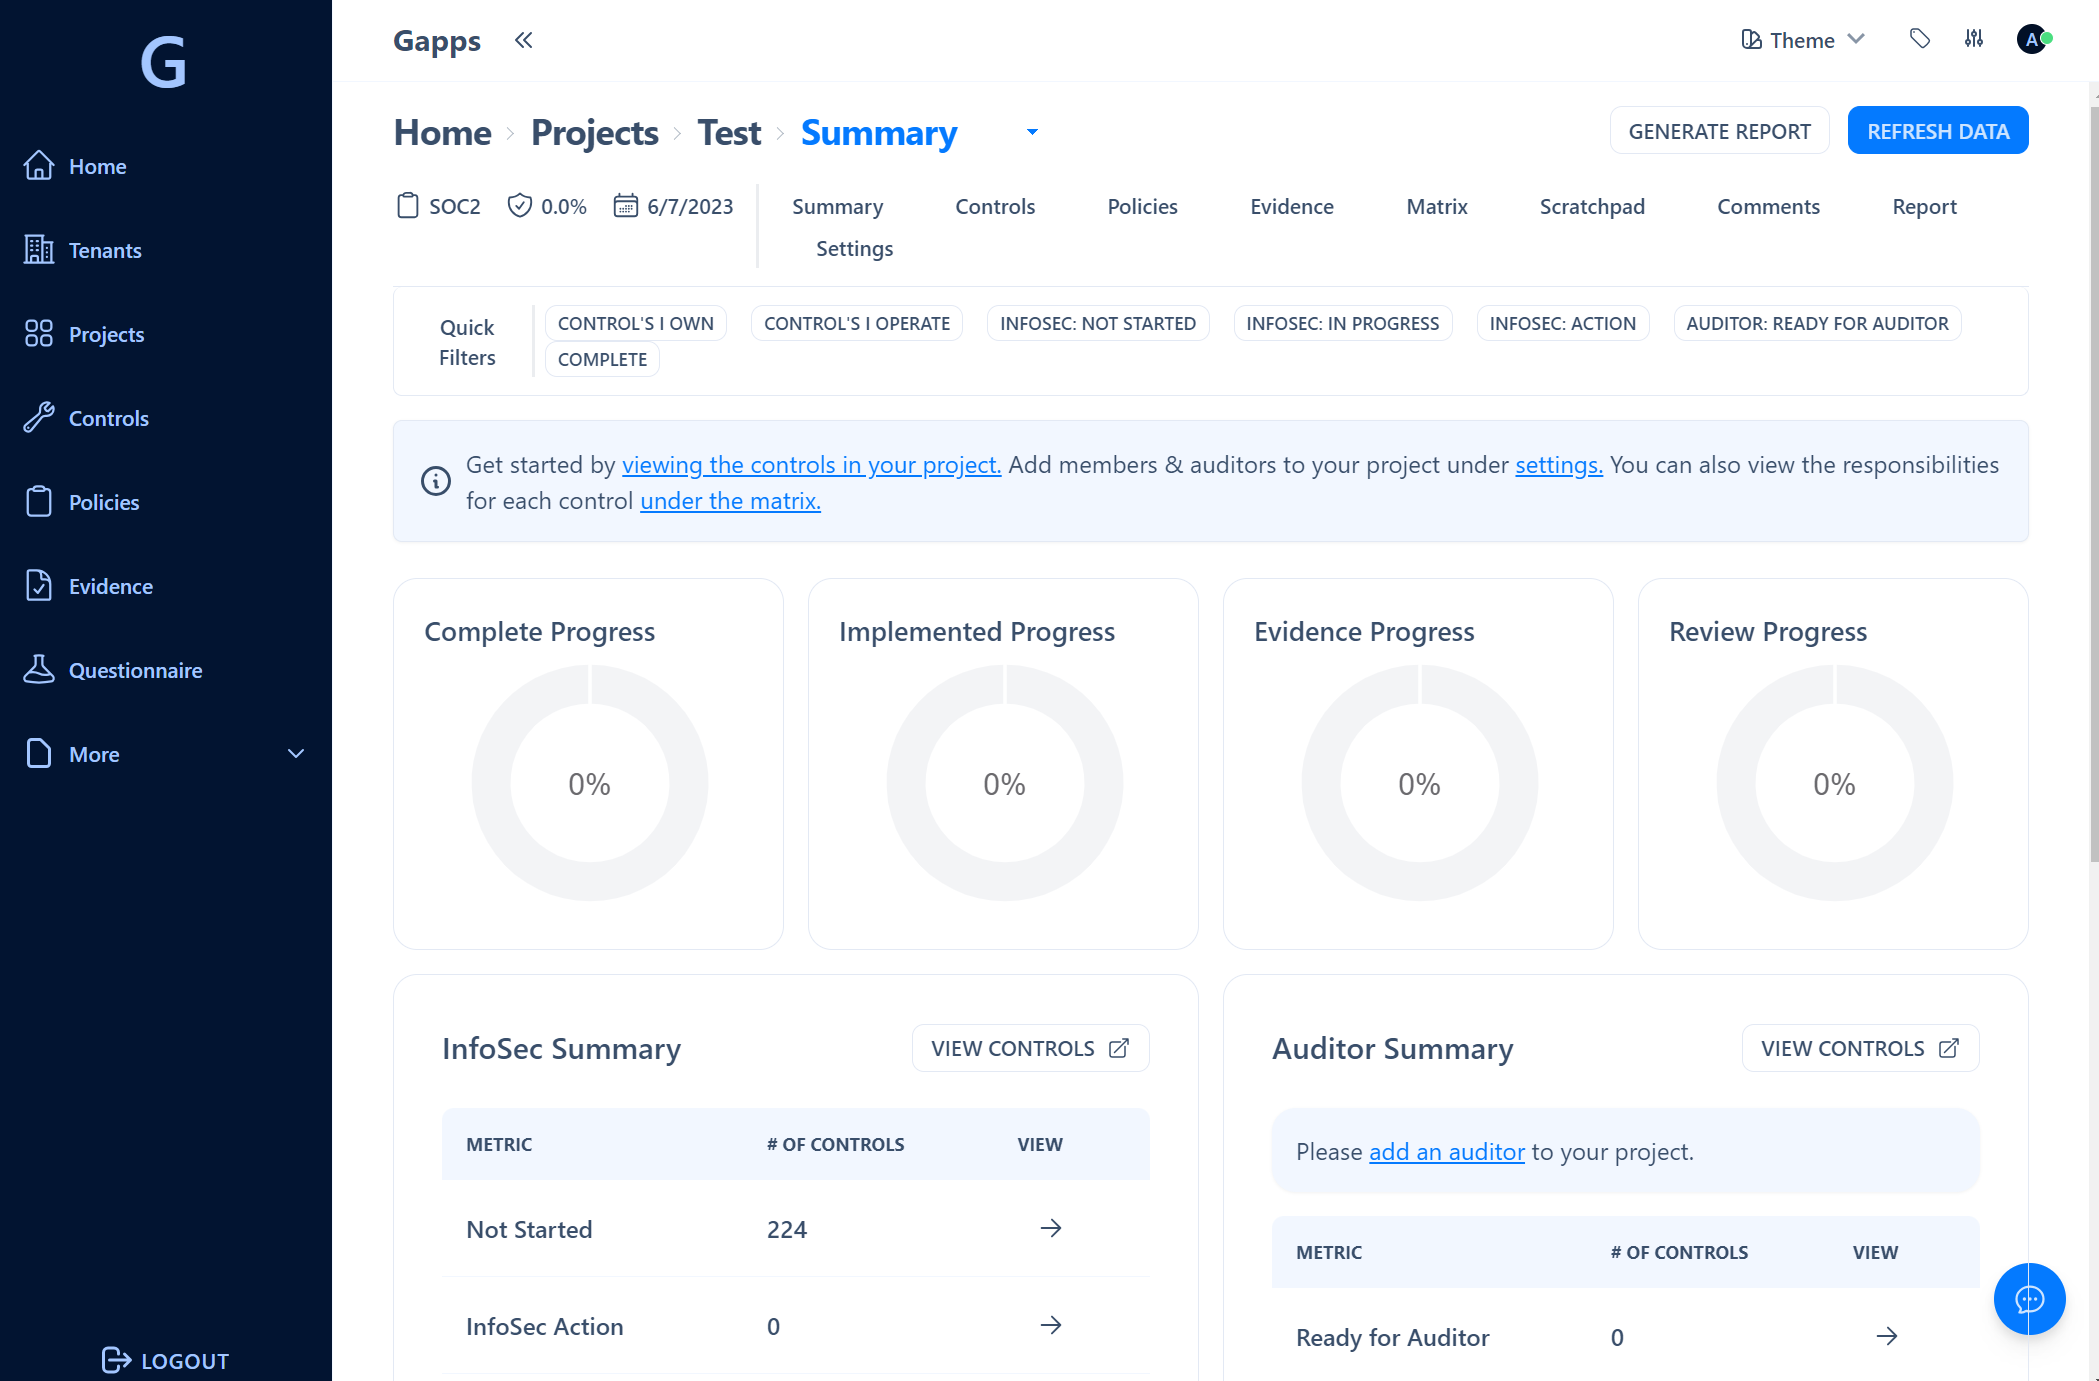 bmarsh9/gapps
منصة الامتثال الأمني - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF تتبع
 umputun/reproxy
خادم HTTP(S) طرفي خفيف الوزن ووكيل عكسي مع SSL تلقائي، اكتشاف Docker/Consul، مصادقة لكل مسار، تحديد معدل الطلبات، وتحويل الفشل القائم على فحص الصحة.
 microsoft/windowsprotocoltestsuites
⭐⭐ انضم إلينا في SNIA SDC لحضور مختبر SMB3 IO (28 سبتمبر - 1 أكتوبر 2026)، واطّلع على فعاليات قابلية التشغيل البيني القادمة
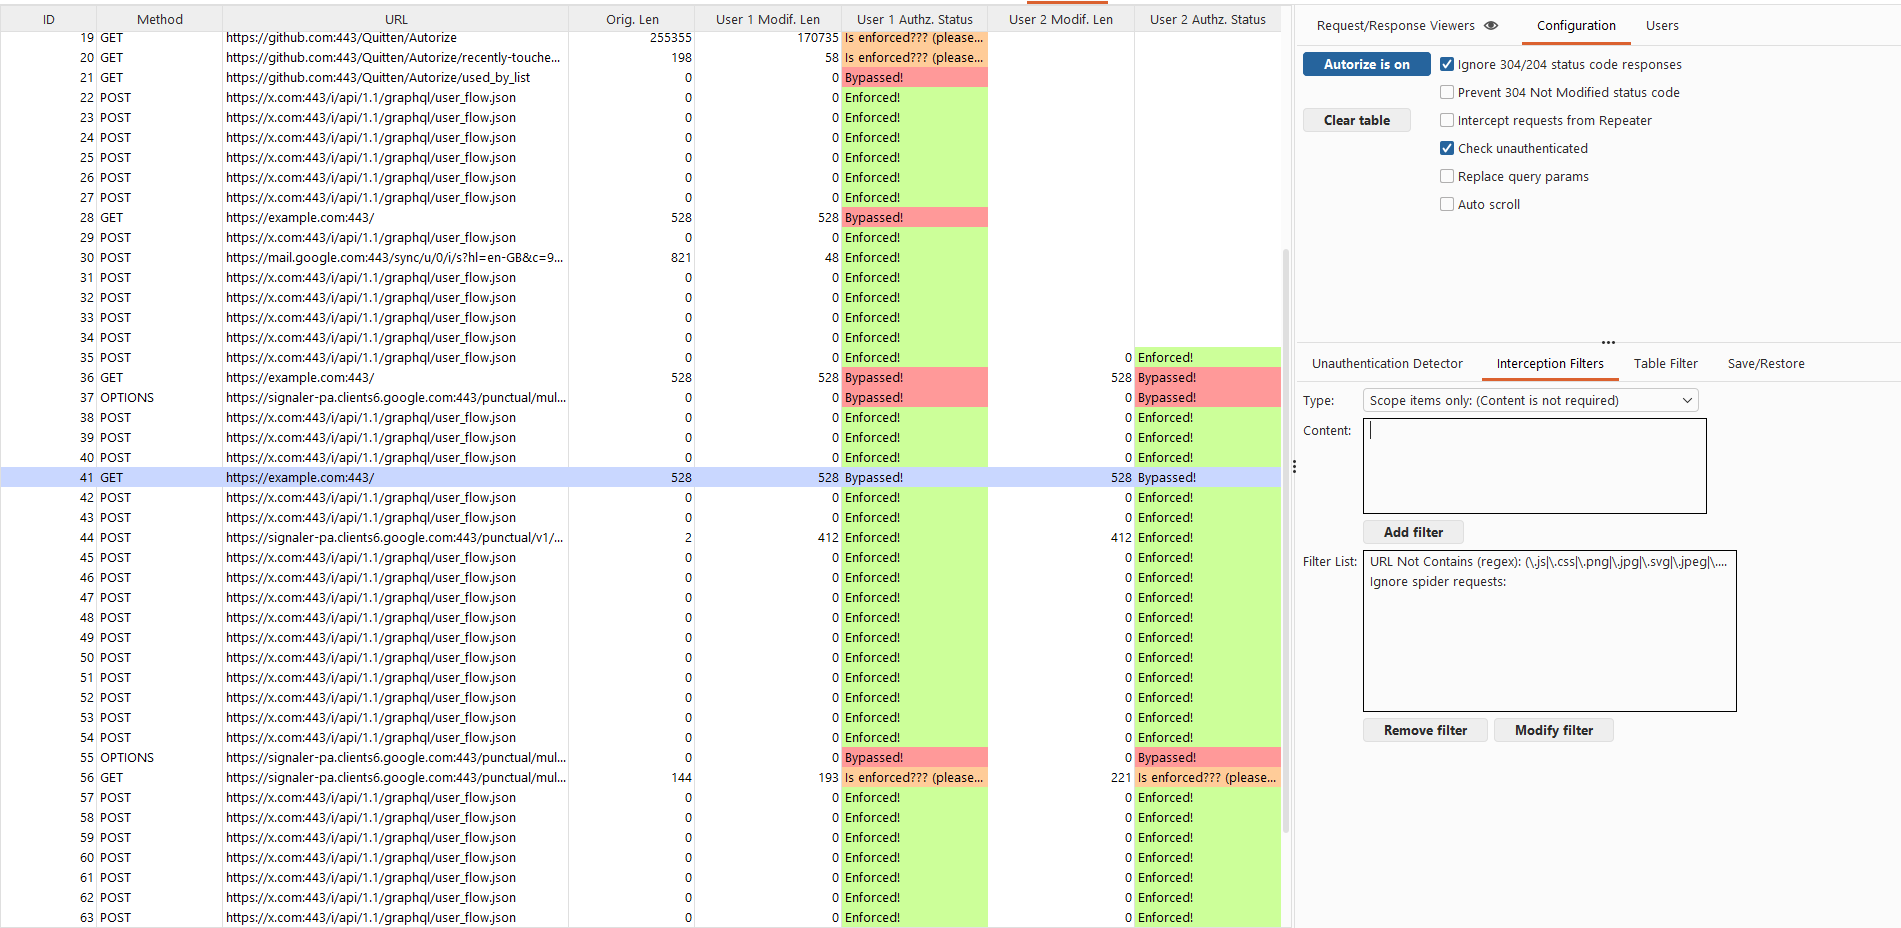 quitten/autorize
إضافة للكشف التلقائي عن فرض التفويض لـ Burp Suite مكتوبة بلغة Jython طورها Barak Tawily بهدف تسهيل عمل أشخاص أمن التطبيقات وتمكينهم من إجراء اختبارات…
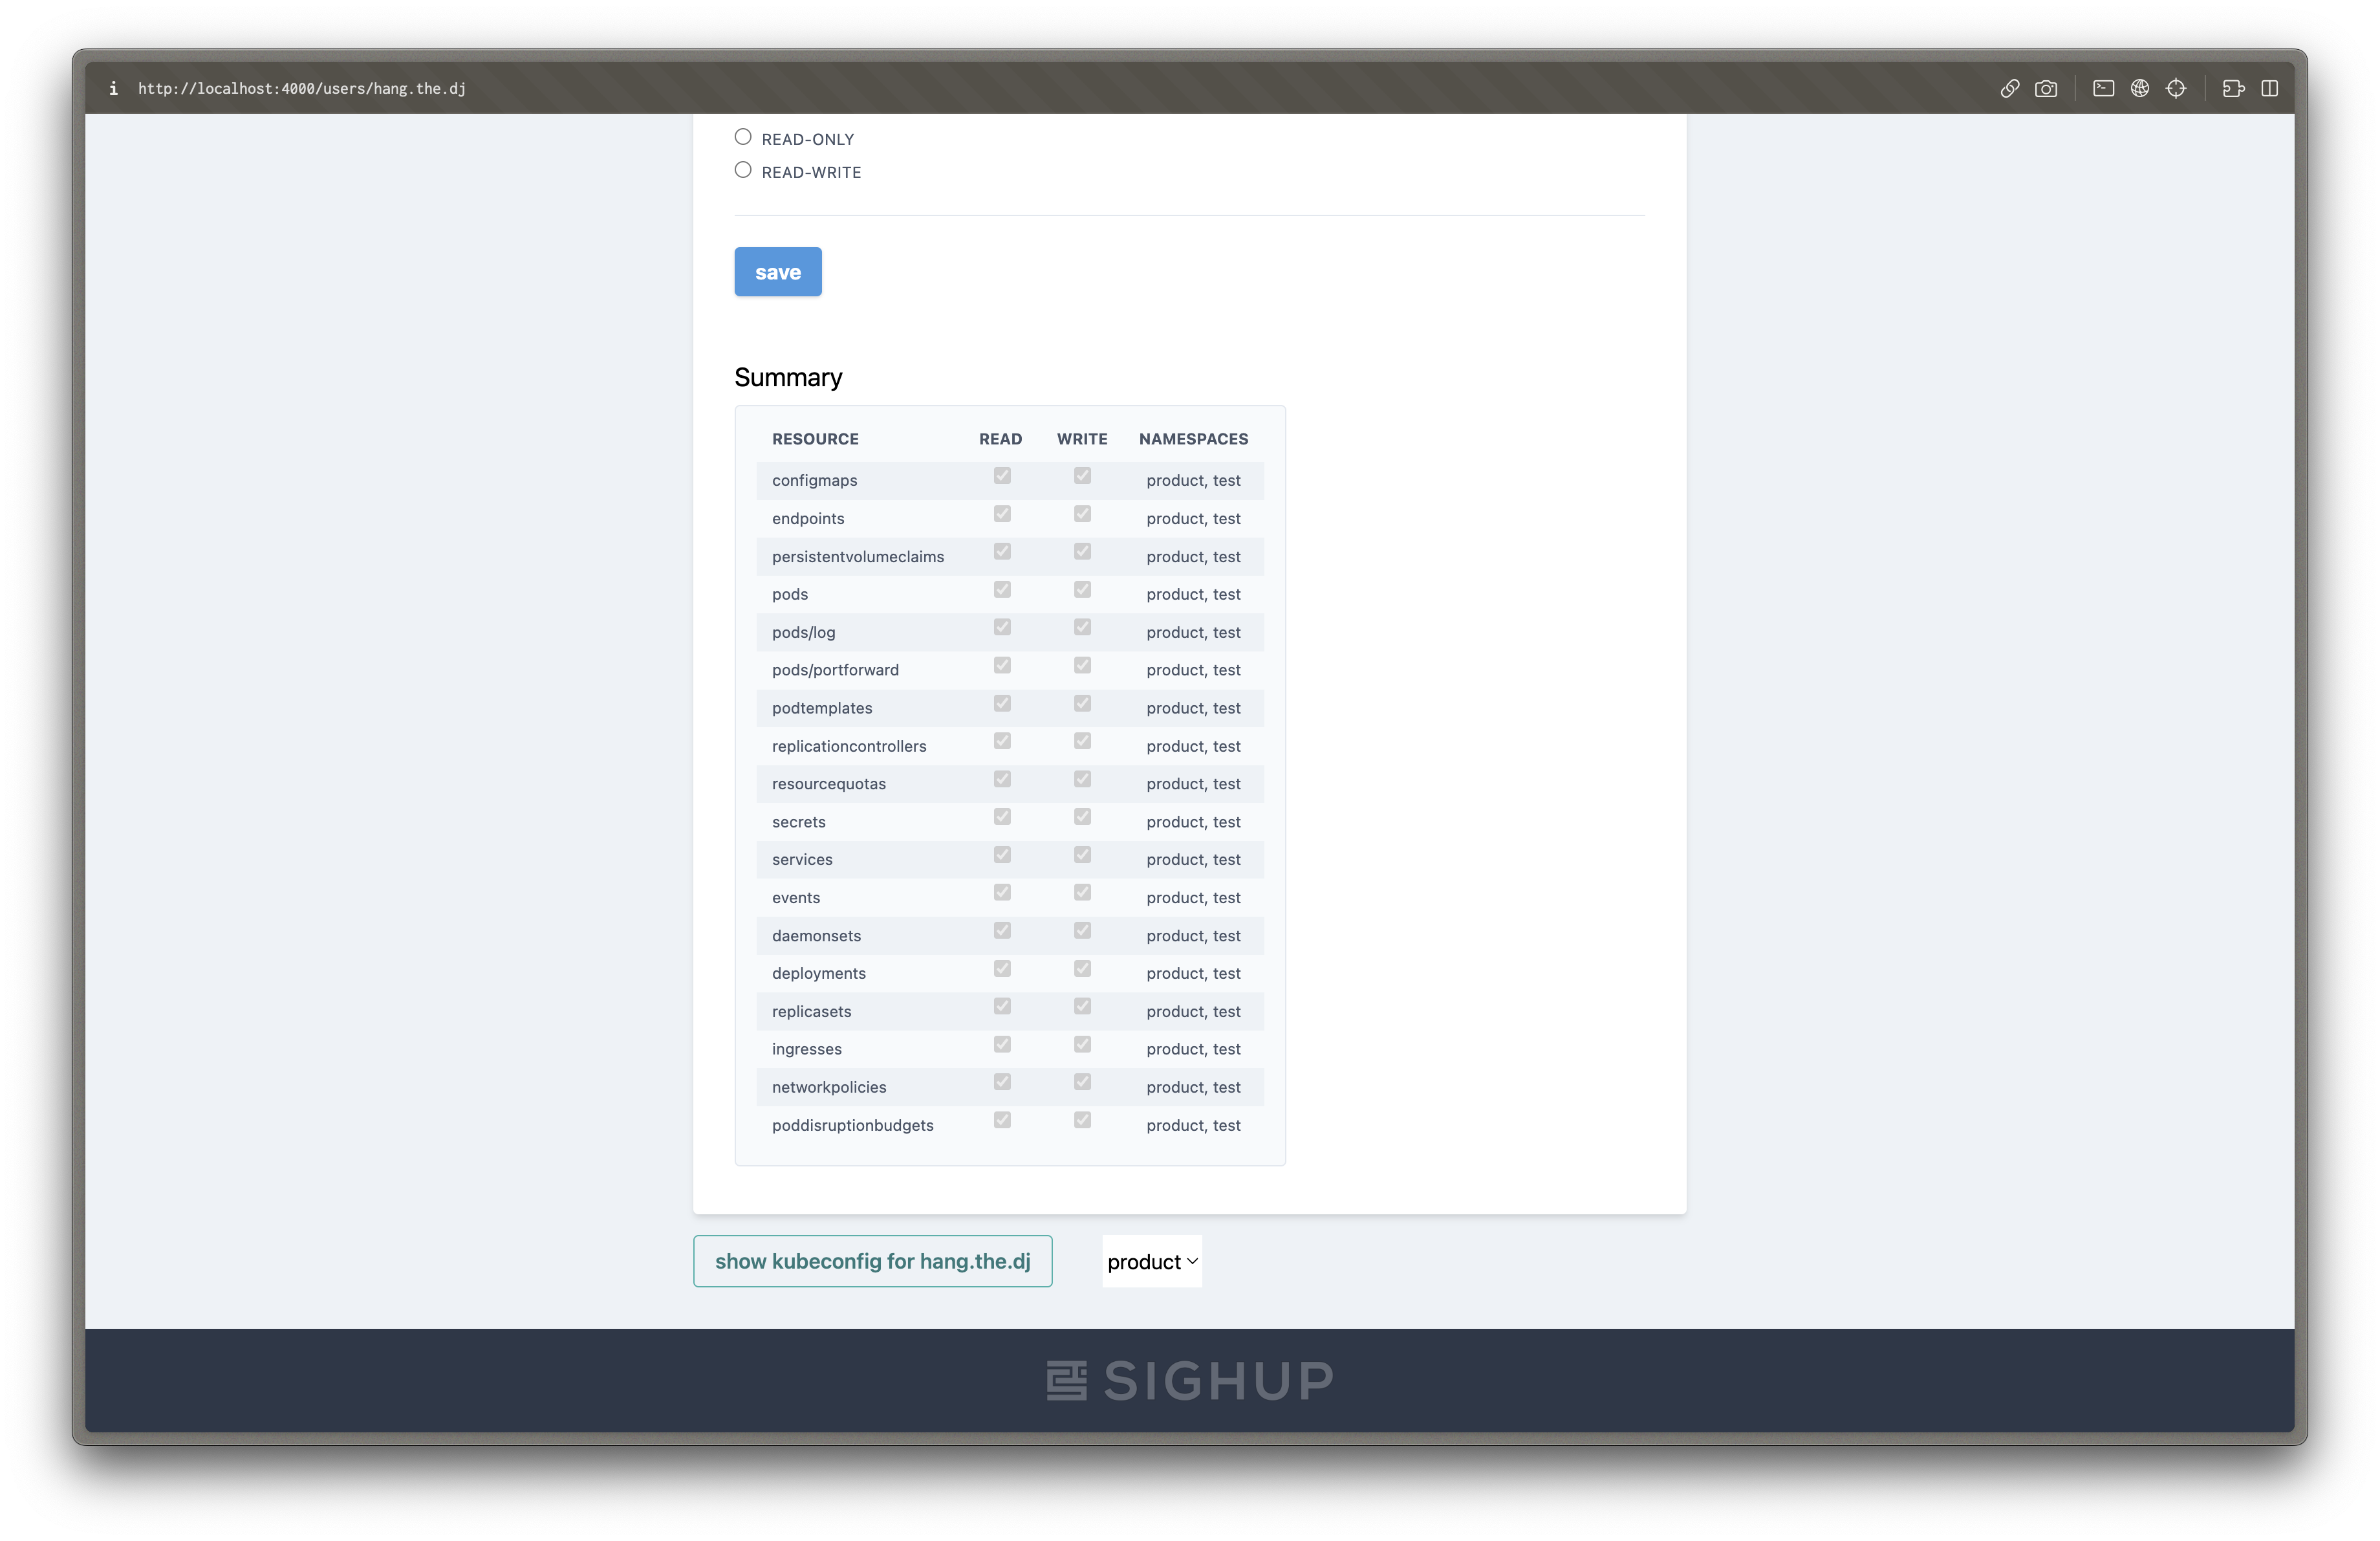 sighupio/permission-manager
Permission Manager هو مشروع يجلب النظام إلى إدارة RBAC والمستخدمين في Kubernetes، وواجهة المستخدم الرسومية هي الأفضل.
 netflix/repokid
الامتياز الأقل في AWS للنشر الموزع عالي السرعة
 lithnet/ad-password-protection
مرشح كلمات مرور Active Directory يتضمن التحقق من كلمات المرور المخترقة وقواعد تعقيد مخصصة
 foxboron/ssh-tpm-agent
وكيل SSH يقوم بإنشاء وإدارة مفاتيح مغلقة بـ TPM للمصادقة المرتبطة بالعتاد، ويدعم توليد المفاتيح، الاستيراد، التغليف، حماية PIN، والإرجاع الاحتياطي…
 cyberark/kubiscan
أداة لفحص مجموعة Kubernetes بحثًا عن الصلاحيات الخطرة
 kviklet/kviklet
تدفق مراجعة/موافقة شبيه بـ Pull Request لاستعلامات قاعدة البيانات. للوصول السلس والمتوافق للمهندسين إلى الإنتاج.
 franc-pentest/ldeep
أداة استقصاء ldap متعمقة








