
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
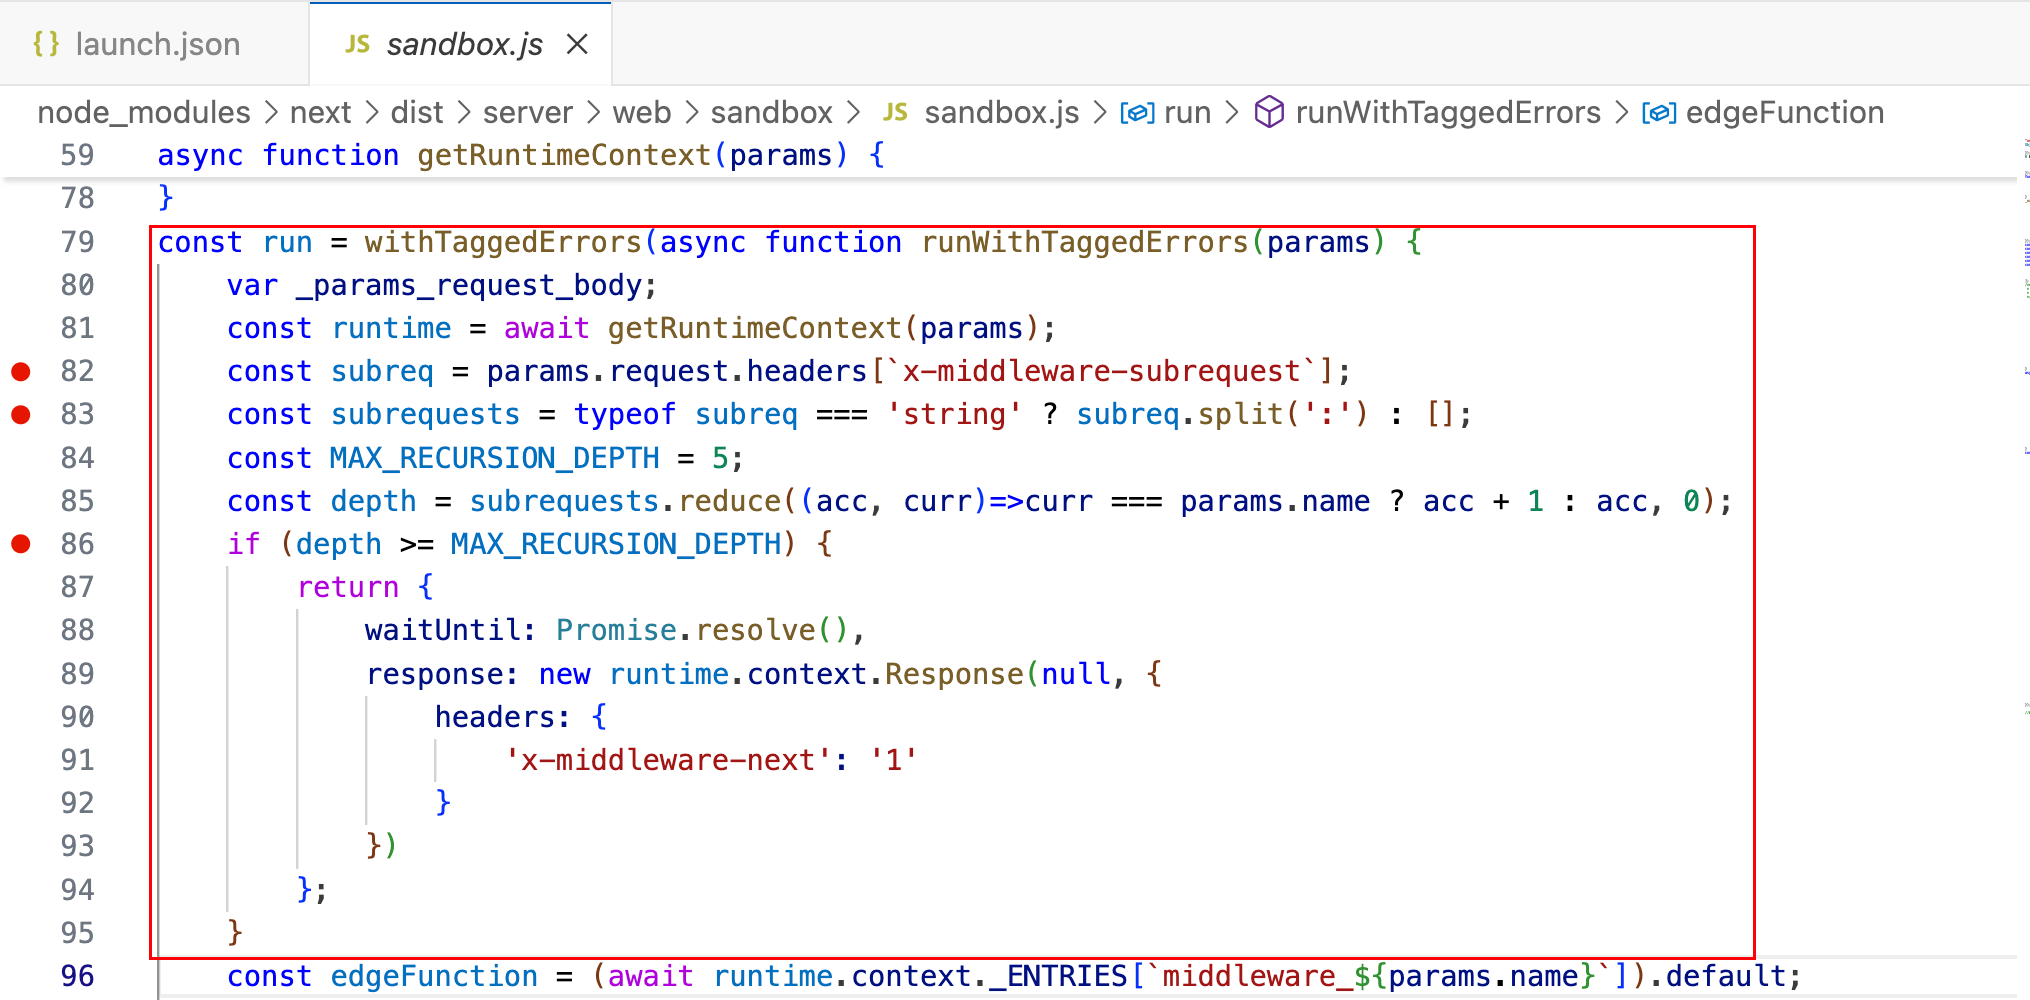
 oyst3r1ng/cve-2025-29927
تجاوز المصادقة في Next.js Middleware
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
استغلال لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel/WHM، تتيح للمهاجمين غير المصادق عليهم الحصول على وصول جذر عبر حقن الجلسة وترقية ذاكرة…
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS التصحيح اللاسلكي
 umakant76705/cve-2022-22978
توضيح خطوة بخطوة لتجاوز التفويض في CVE-2022-22978 في RegexRequestMatcher الخاص بـ Spring Security، مع إعداد تطبيق ضعيف وتنفيذ الحمولة والتحقق من…
 0xabdoulaye/cpanel-cve-2026-41940
إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز حرج لمصادقة cPanel/WHM عبر حقن CRLF، مما يتيح وصولاً غير مصادق عليه بصلاحيات الجذر (root) وقشرة…
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - IDOR - وحدة تحكم واحدة JWT هي رمز أسطول
 rajsidwadkar/uap-protocol
بروتوكول نقل موحد يركز على الأمان للوصول إلى الأدوات وتنسيق الوكلاء. يلغي UAP ثغرات CVE-2025-49596 وتسميم أدوات MCP باستخدام بطاقات القدرة الموقعة بـ…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - صلاحيات متبقية - GET export-key مفاتيح خاصة
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
إثبات مفهوم لاستغلال ثغرة CVE-2026-0920 في LA-Studio Element Kit، مما يتيح تصعيد الامتيازات غير المصادق عليه إلى مسؤول عبر طلبات AJAX مصممة خصيصًا.
 edtrackai/nextjs-supabase-stripe-security-checker
ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - تجاوز المصادقة عبر ملف تعريف الارتباط
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
إثبات مفهوم بلغة بايثون يوضح تجاوز المصادقة في pac4j JWT من خلال صياغة رمز JWE يحتوي على JWT داخلي غير موقّع، مما يسمح بتصعيد الامتيازات دون الحاجة…
 rhz0d/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - تجاوز صلاحية الوصول بسبب عدم التحقق من القيمة الفارغة يؤدي إلى إنشاء مستخدم إداري غير مصادق عليه
 micaelmaciel/cve-2024-55211
ثغرة في المصادقة القائمة على ملفات تعريف الارتباط على Tk-Rt-Wr135G
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST ثغرة تجاوز المصادقة
 nxploited/cve-2024-10924-exploit
Really Simple Security (الإصدار المجاني، الاحترافي، والاحترافي متعدد المواقع) 9.0.0 - 9.1.1.1 - تجاوز المصادقة
 r3dxpl0it/cve-2018-10933
إثبات المفهوم لـ CVE-2018-10933 (LIBSSH)
 davidzzo23/cve-2022-23131
ثغرة تجاوز المصادقة في الواجهة الأمامية لـ Zabbix








