#1
 agentrust-io/cmcp
cMCP: بوابة MCP السرية. فرض سياسات معتمدة على العتاد لاستدعاءات أدوات MCP.
 synacktiv/aadoutsider-py
إعادة كتابة بلغة Python3 لميزات AsOutsider الخاصة بـ AADInternals
 haidang-infosec/phantom-grid
نظام دفاع نشط مدعوم بـ eBPF يحوّل خادم Linux الخاص بك إلى فخ عسل خادع. يتميز بإعادة توجيه حركة المرور الشفافة، وانتحال بصمة نظام التشغيل، ومنع تسرب…
 drunkf0x/adspider
راقب التغييرات في Active Directory باستخدام البيانات الوصفية للنسخ المتماثل
 bishopfox/cirro
إنشاء مسارات الهجوم عبر مستويات الإدارة والبيانات
 breakfix/sharpscom
أداة C# للتفاعل مع SCOM
 quarkslab/android-hardware-attestation-demo
أداة عرض توضيحي للتحقق من سلامة العتاد (HW Attestation) على نظام أندرويد
 snizi/cve-2026-18963-exploit
استغلال لثغرة Keycloak CVE-2026-18963 يتيح الاستيلاء غير المصادق عليه على الحسابات عبر تجاوز إعادة تعيين بيانات الاعتماد. يتضمن كشفًا آمنًا، وإثباتًا…
 farenhytee/database-sentinel
تدقيق أمني مفتوح المصدر لـ Supabase: خادم MCP للقراءة فقط، وعميل CLI، ومهارة Claude. يكتشف الأخطاء في إعدادات RLS، والمفاتيح المكشوفة، والدوال…
 synacktiv/cve-2024-45409
استغلال ثغرة تجاوز المصادقة في Ruby-SAML / GitLab (CVE-2024-45409)
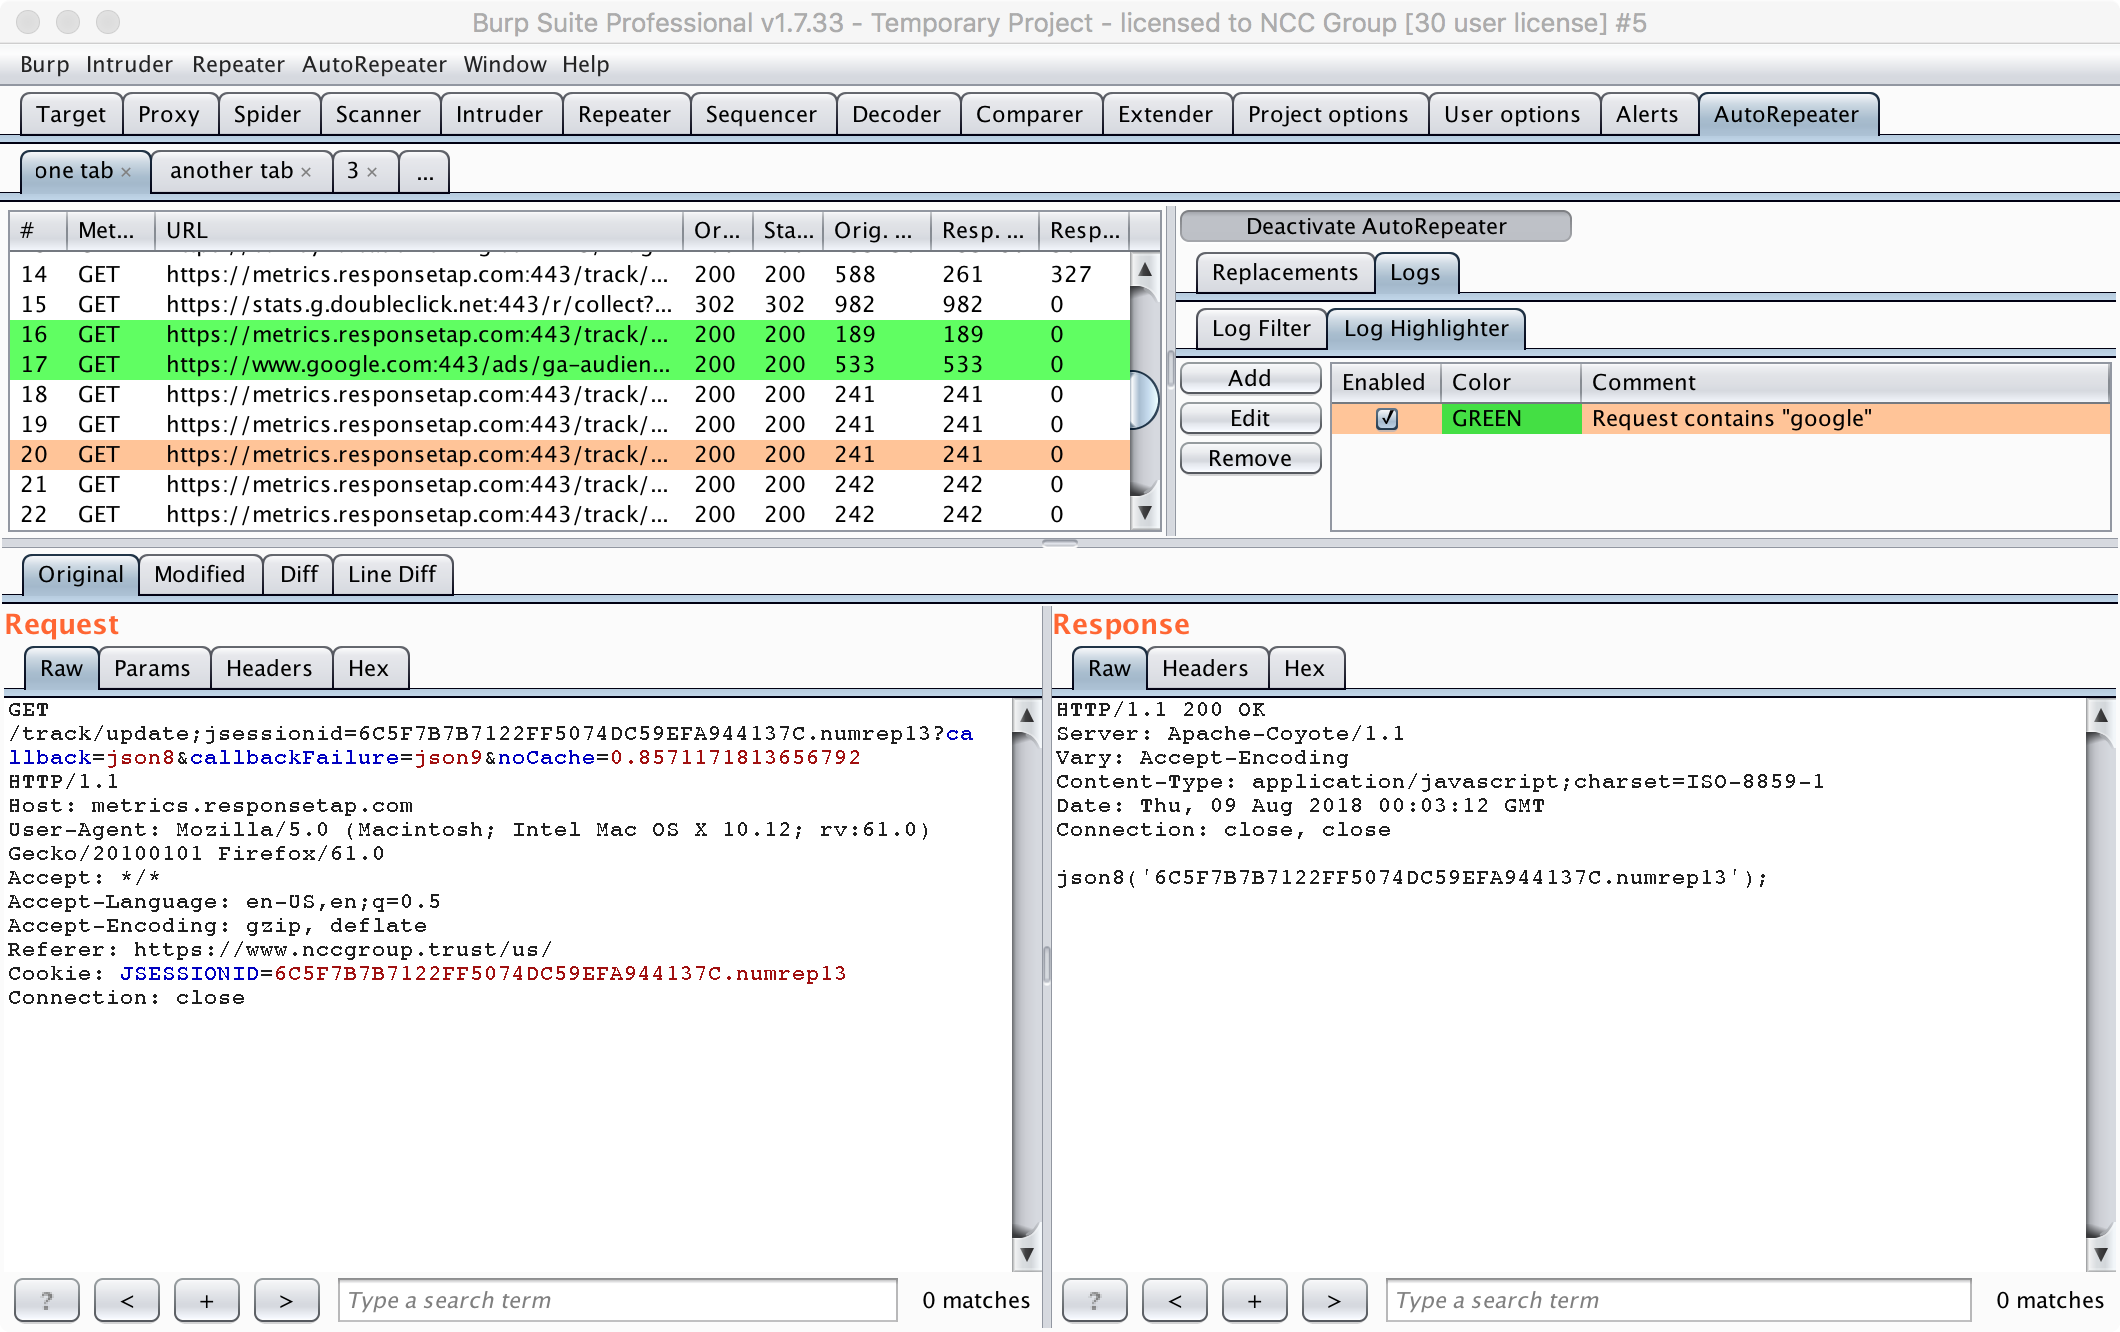 portswigger/auto-repeater
إعادة طلبات HTTP تلقائيًا باستخدام Burp Suite
 sourceincite/cve-2021-24085
إثبات مفهوم لاستغلال CVE-2021-24085: رفع امتيازات قائم على CSRF في Microsoft Exchange Server عبر تزوير رمز msExchEcpCanary، مما يتيح الاستيلاء على…
 t94j0/adexplorersnapshot-rs
يحوّل ملفات لقطات Active Directory Explorer (بامتداد .dat) إلى أرشيفات JSON خاصة بـ BloodHound CE لتحليل مسارات الهجوم في Active Directory والاستطلاع…
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
إثبات مفهوم لاستغلال تجاوز المصادقة في ConnectWise ScreenConnect، يتيح إضافة مستخدم إداري كخطوة أولى لتنفيذ الأوامر عن بُعد.
 kypvas/ad_attack_architecture
خريطة معمارية هجوم Active Directory مرجع اختبار اختراق شامل — من الاستطلاع إلى السيطرة على النطاق
 ccob/pivert
يحاكي البطاقات الذكية PIV وفق معيار NIST SP 800-73 على نظام Windows باستخدام شهادة PFX ومفتاح خاص، مما يتيح مصادقة البطاقات الذكية لجلسات RDP وCitrix…
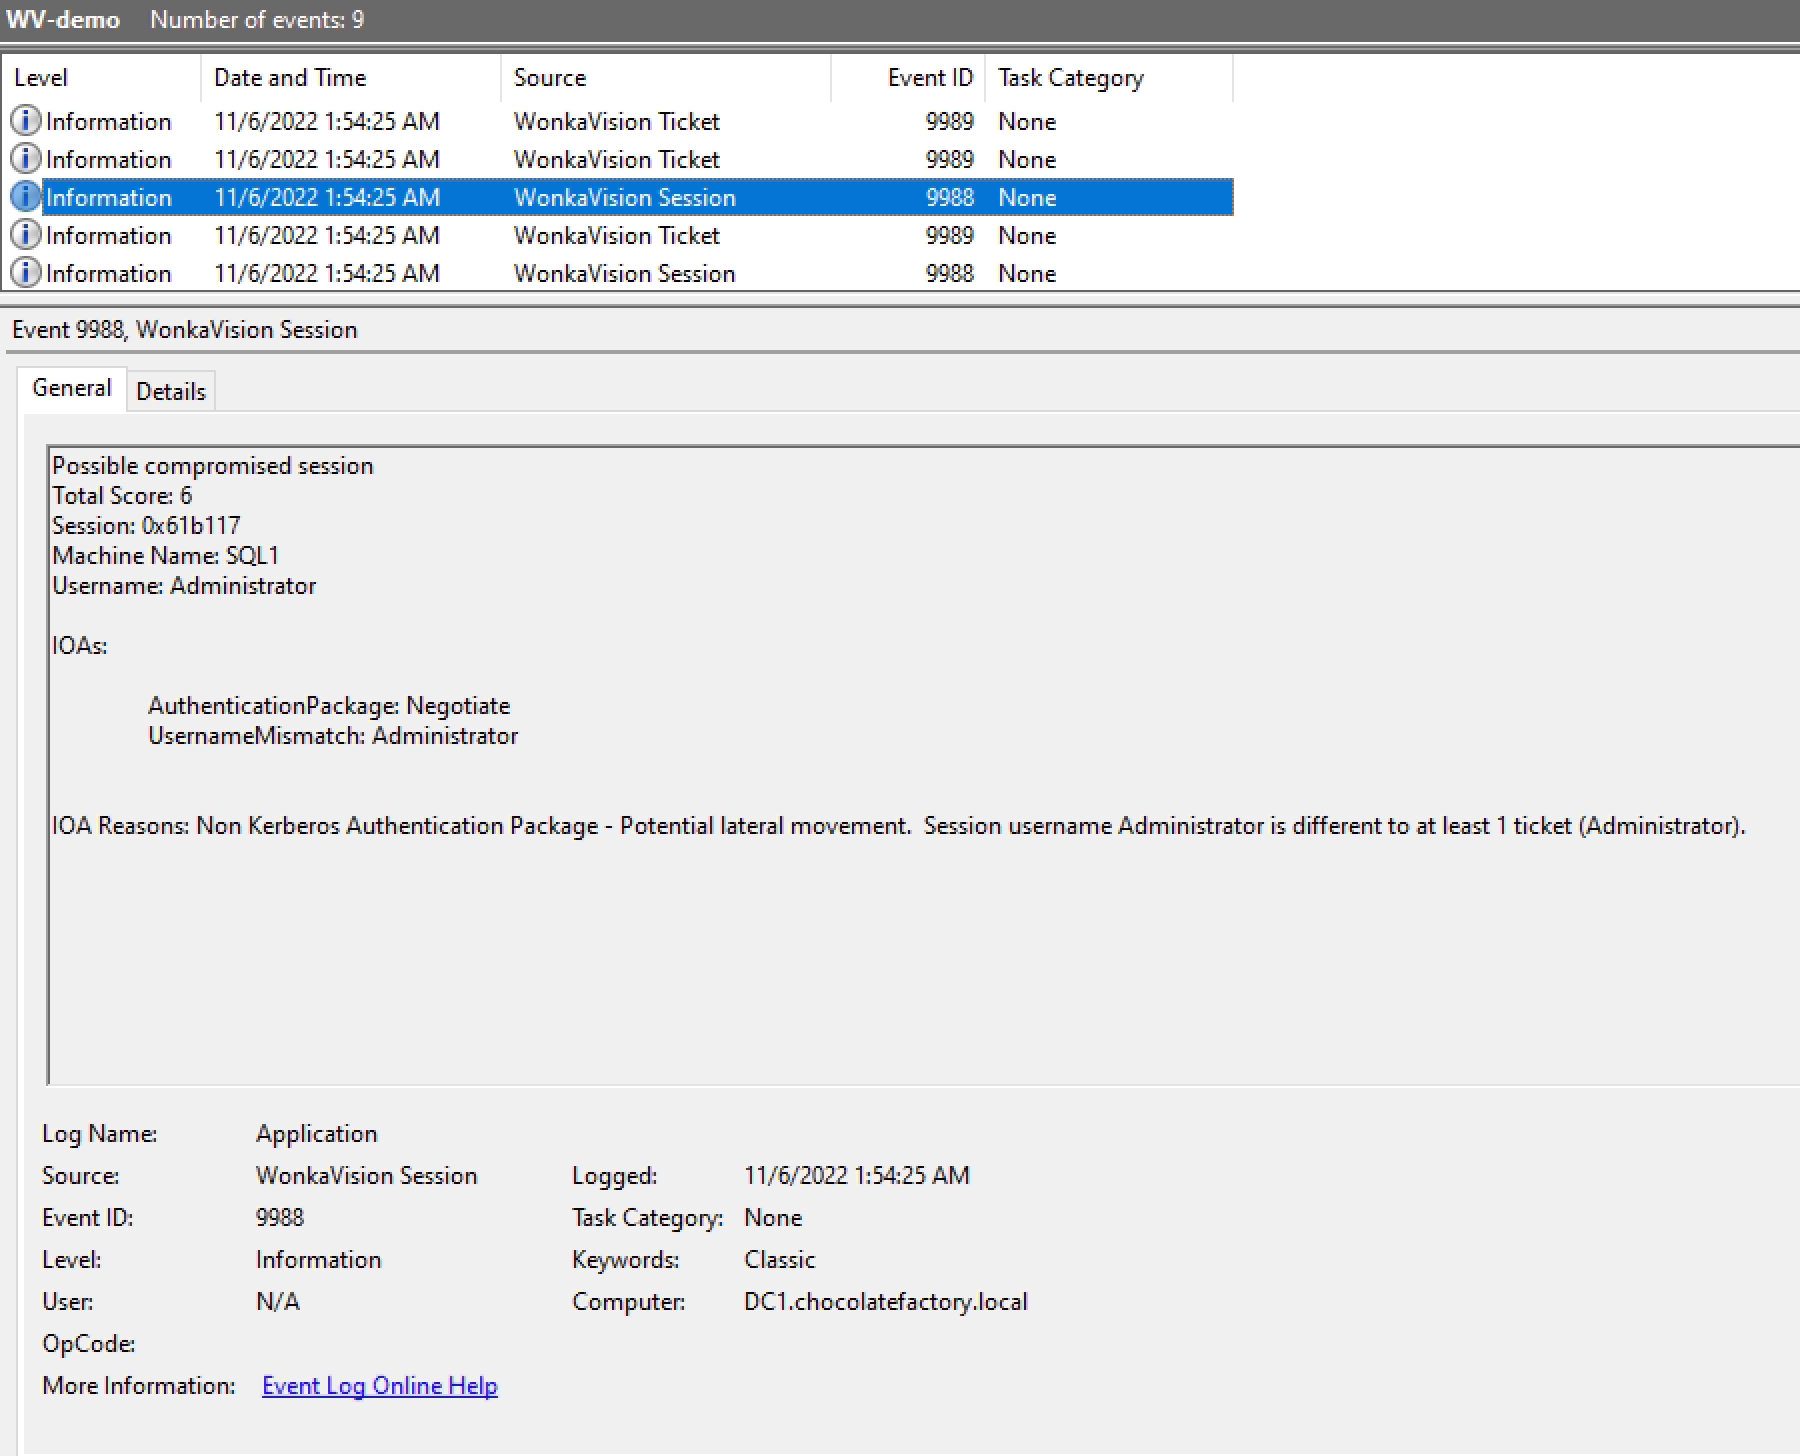 0xe7/wonkavision
يكتشف تذاكر Kerberos المزورة عن طريق تفريغ بيانات الجلسة والتذاكر، وتقييم الشذوذ، وإنشاء مؤشرات سجل أحداث Windows للاستجابة للحوادث القائمة على SIEM.