
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4
 tomasz-lisowski/swicc
إطار عمل لإنشاء البطاقات الذكية (بطاقات قائمة على ICC مع نقاط تلامس).
 jweny/shiro-cve-2020-17523
تحليل تقنيتين لتجاوز المصادقة في Apache Shiro (CVE-2020-17523) مع بيئة استغلال قابلة لإعادة الإنتاج وفحص تفصيلي للسبب الجذري.
 tuskira/ai-agent-gateway
بوابة مفتوحة المصدر تؤمّن وتحكم وتراقب استدعاءات أدوات MCP الخاصة بوكلاء الذكاء الاصطناعي وحركة مرور LLM، مع مصادقة بمفتاح API ولوحة تحكم إدارية…
 lore-hex/quill-router
مستودع TrustedRouter.com للتمرير الآمن عبر البروكسي لنماذج LLM
 7hepr0fess0r/adcsdevilcom
أداة بلغة C# لطلب الشهادات من ADCS باستخدام DCOM عبر SMB. تتيح هذه الأداة طلب شهادات X.509 عن بُعد من خادم CA باستخدام بروتوكول MS-WCCE عبر DCOM، وهي…
 sinsinology/cve-2024-29849
تجاوز المصادقة في Veeam Backup Enterprise Manager (CVE-2024-29849)
 ibm-security/ibmsecurity
دوال Idempotent لواجهات برمجة تطبيقات REST لأجهزة IBM الأمنية. تغطي حالياً أجهزة ISAM وISDS.
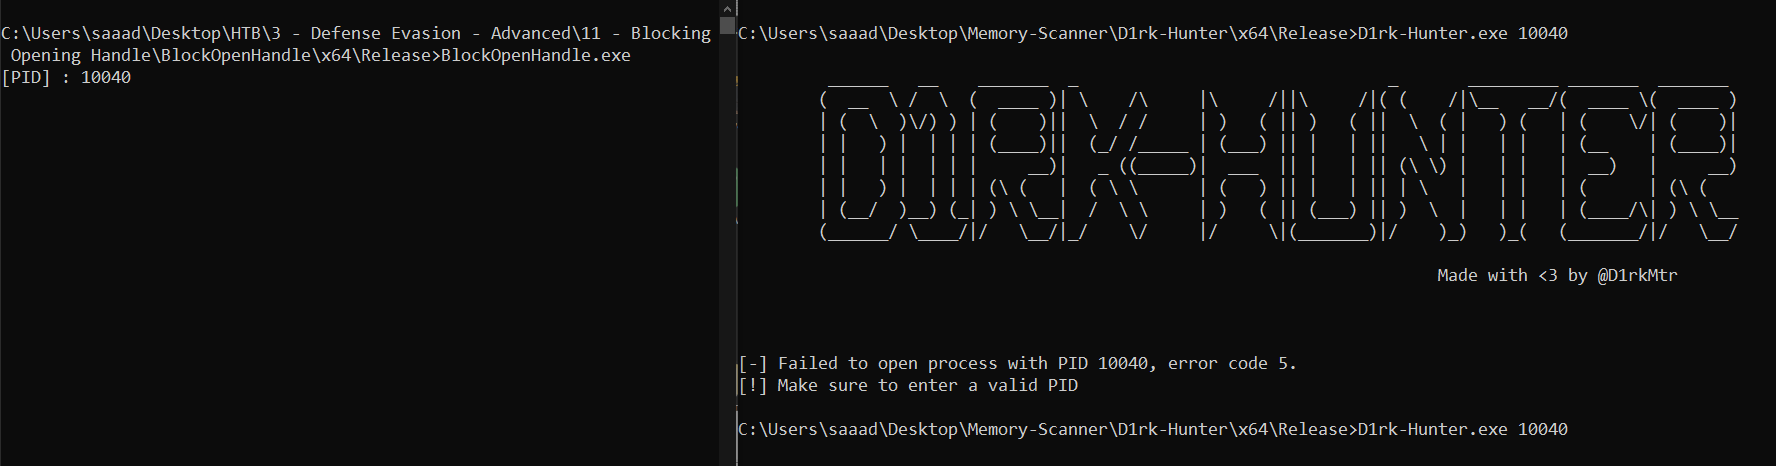 saadahla/blockopenhandle
احظر أي عملية (Process) من فتح مقبض (HANDLE) لعملية الخاص بك، فقط النظام (SYSTEM) يُسمح له بفتح مقبض لعملية الخاص بك، وبذلك يمكنك تجنّب ماسحات…
 wardgate/wardgate
بوابة أمان لعملاء الذكاء الاصطناعي - وكالة API معزولة بالاعتمادات وتنفيذ عن بعد مُتحكم به بالسياسات (مجالس مغلقة). قلّص نطاق الانفجار!
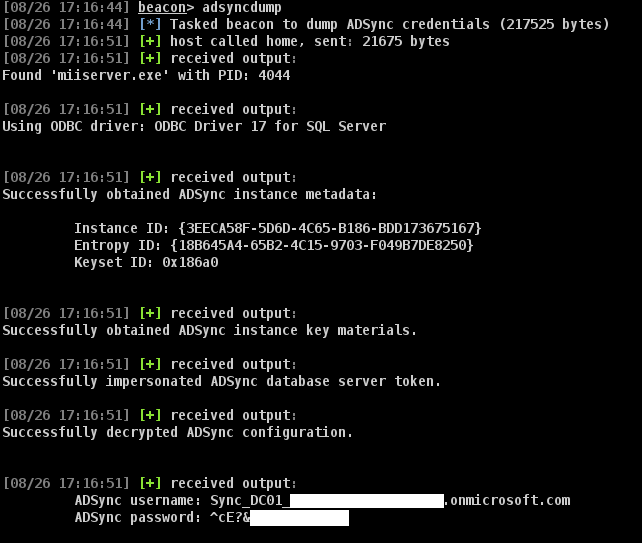 paradoxis/adsyncdump-bof
ADSyncDump BOF هو نقل لـ adconnectdump.py / ADSyncDecrypt من Dirk-Jan Mollema إلى ملف كائن Beacon (BOF) بدون تبعيات.
 w01fh4cker/screenconnect-authbypass-rce
سكربت استغلال لـ CVE-2024-1708 وCVE-2024-1709 في ConnectWise ScreenConnect، يتيح تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد مع إنشاء مستخدم…
 zephrfish/azureattackkit
مجموعة من أدوات Azure لتنزيلها لمهاجمة بيئة + نصائح سريعة ومعلومات مفيدة أخرى
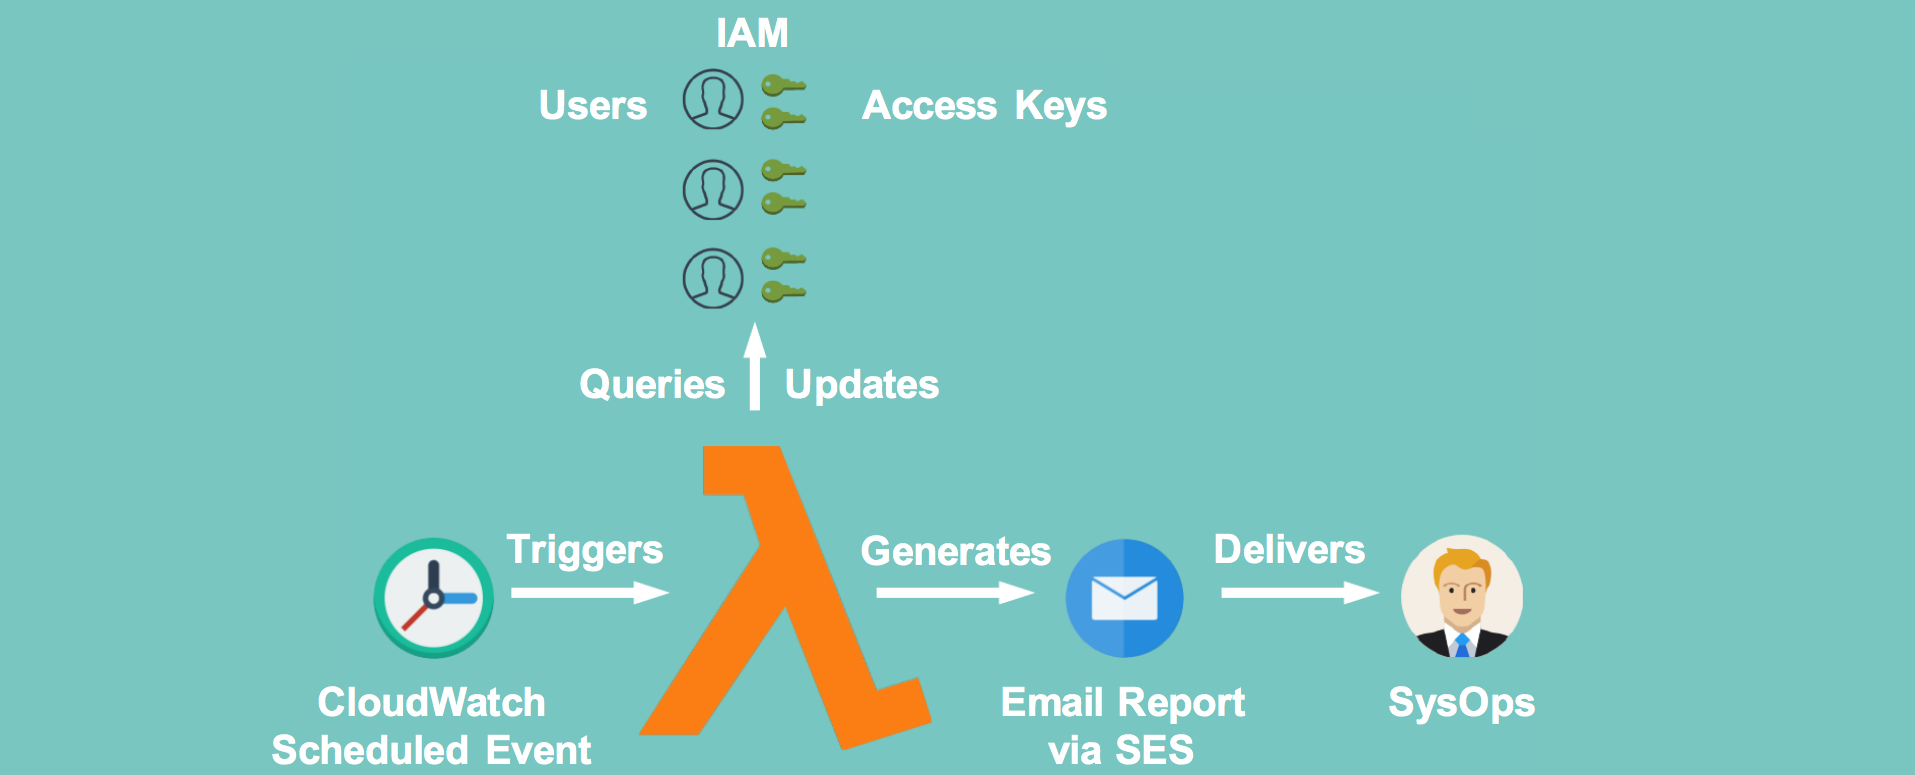 te-papa/aws-key-disabler
نص برمجي صغير لـ Lambda يعطل مفاتيح الوصول الأقدم من عدد معين من الأيام.
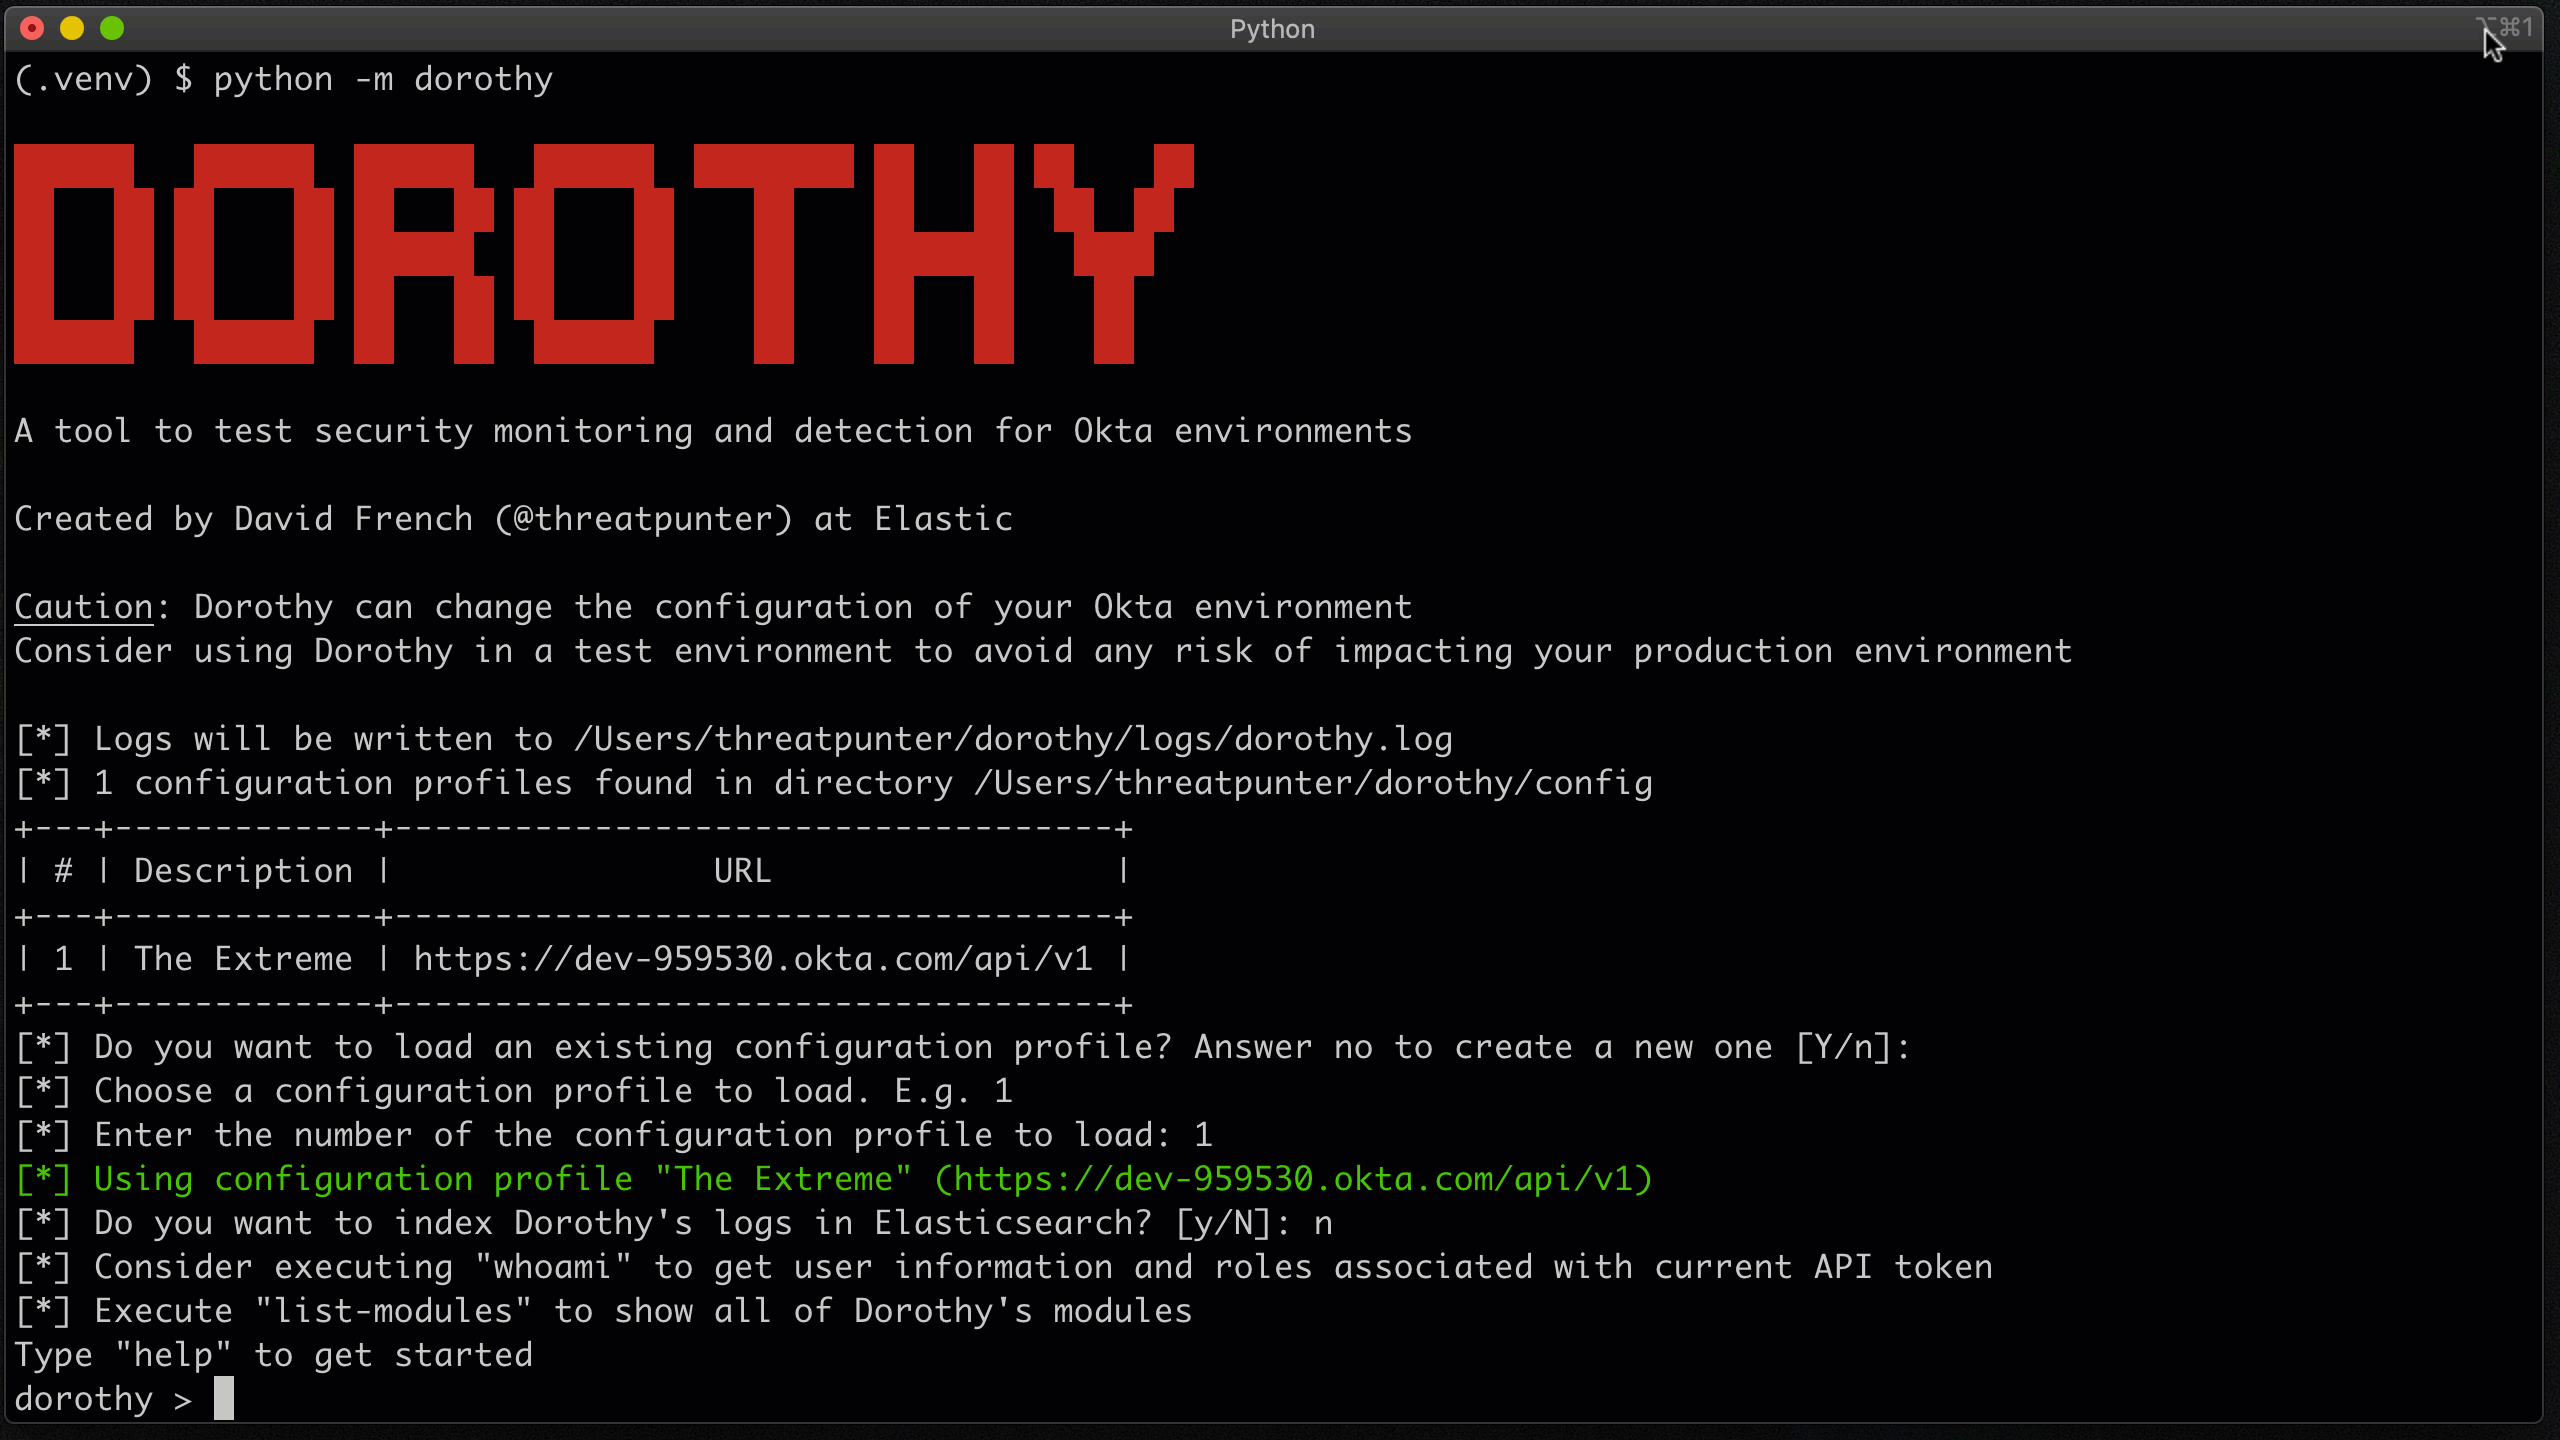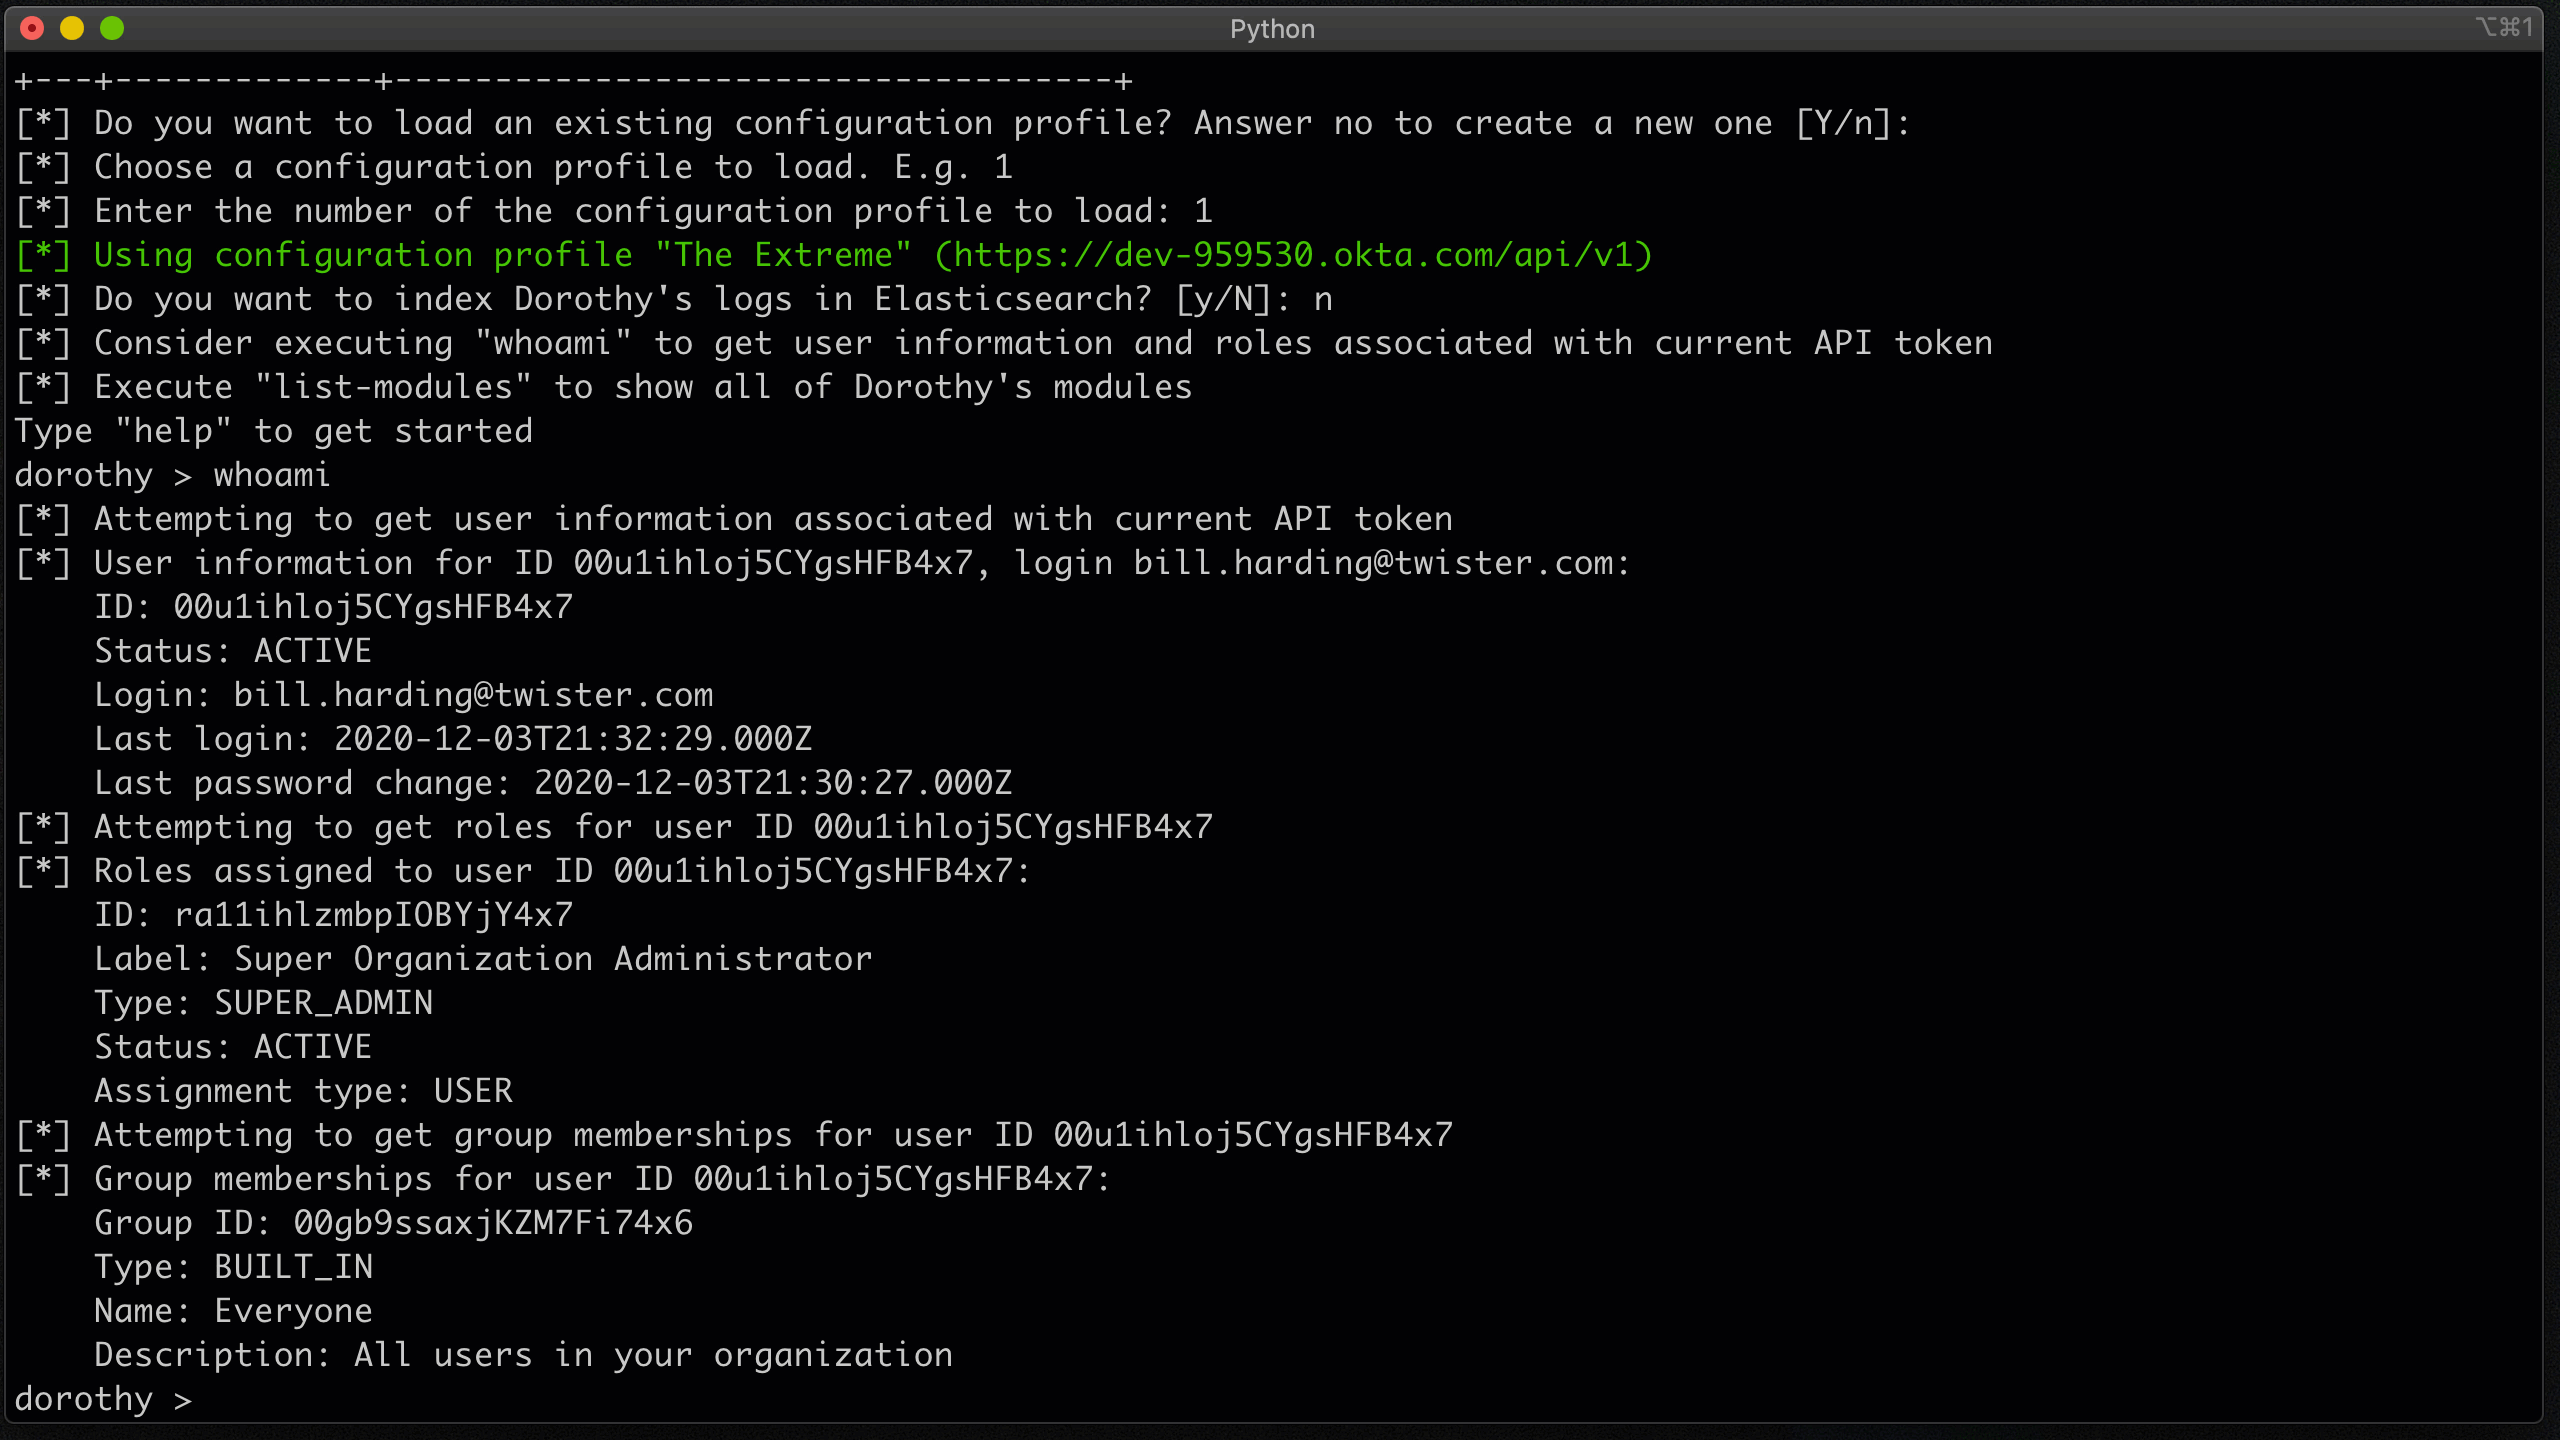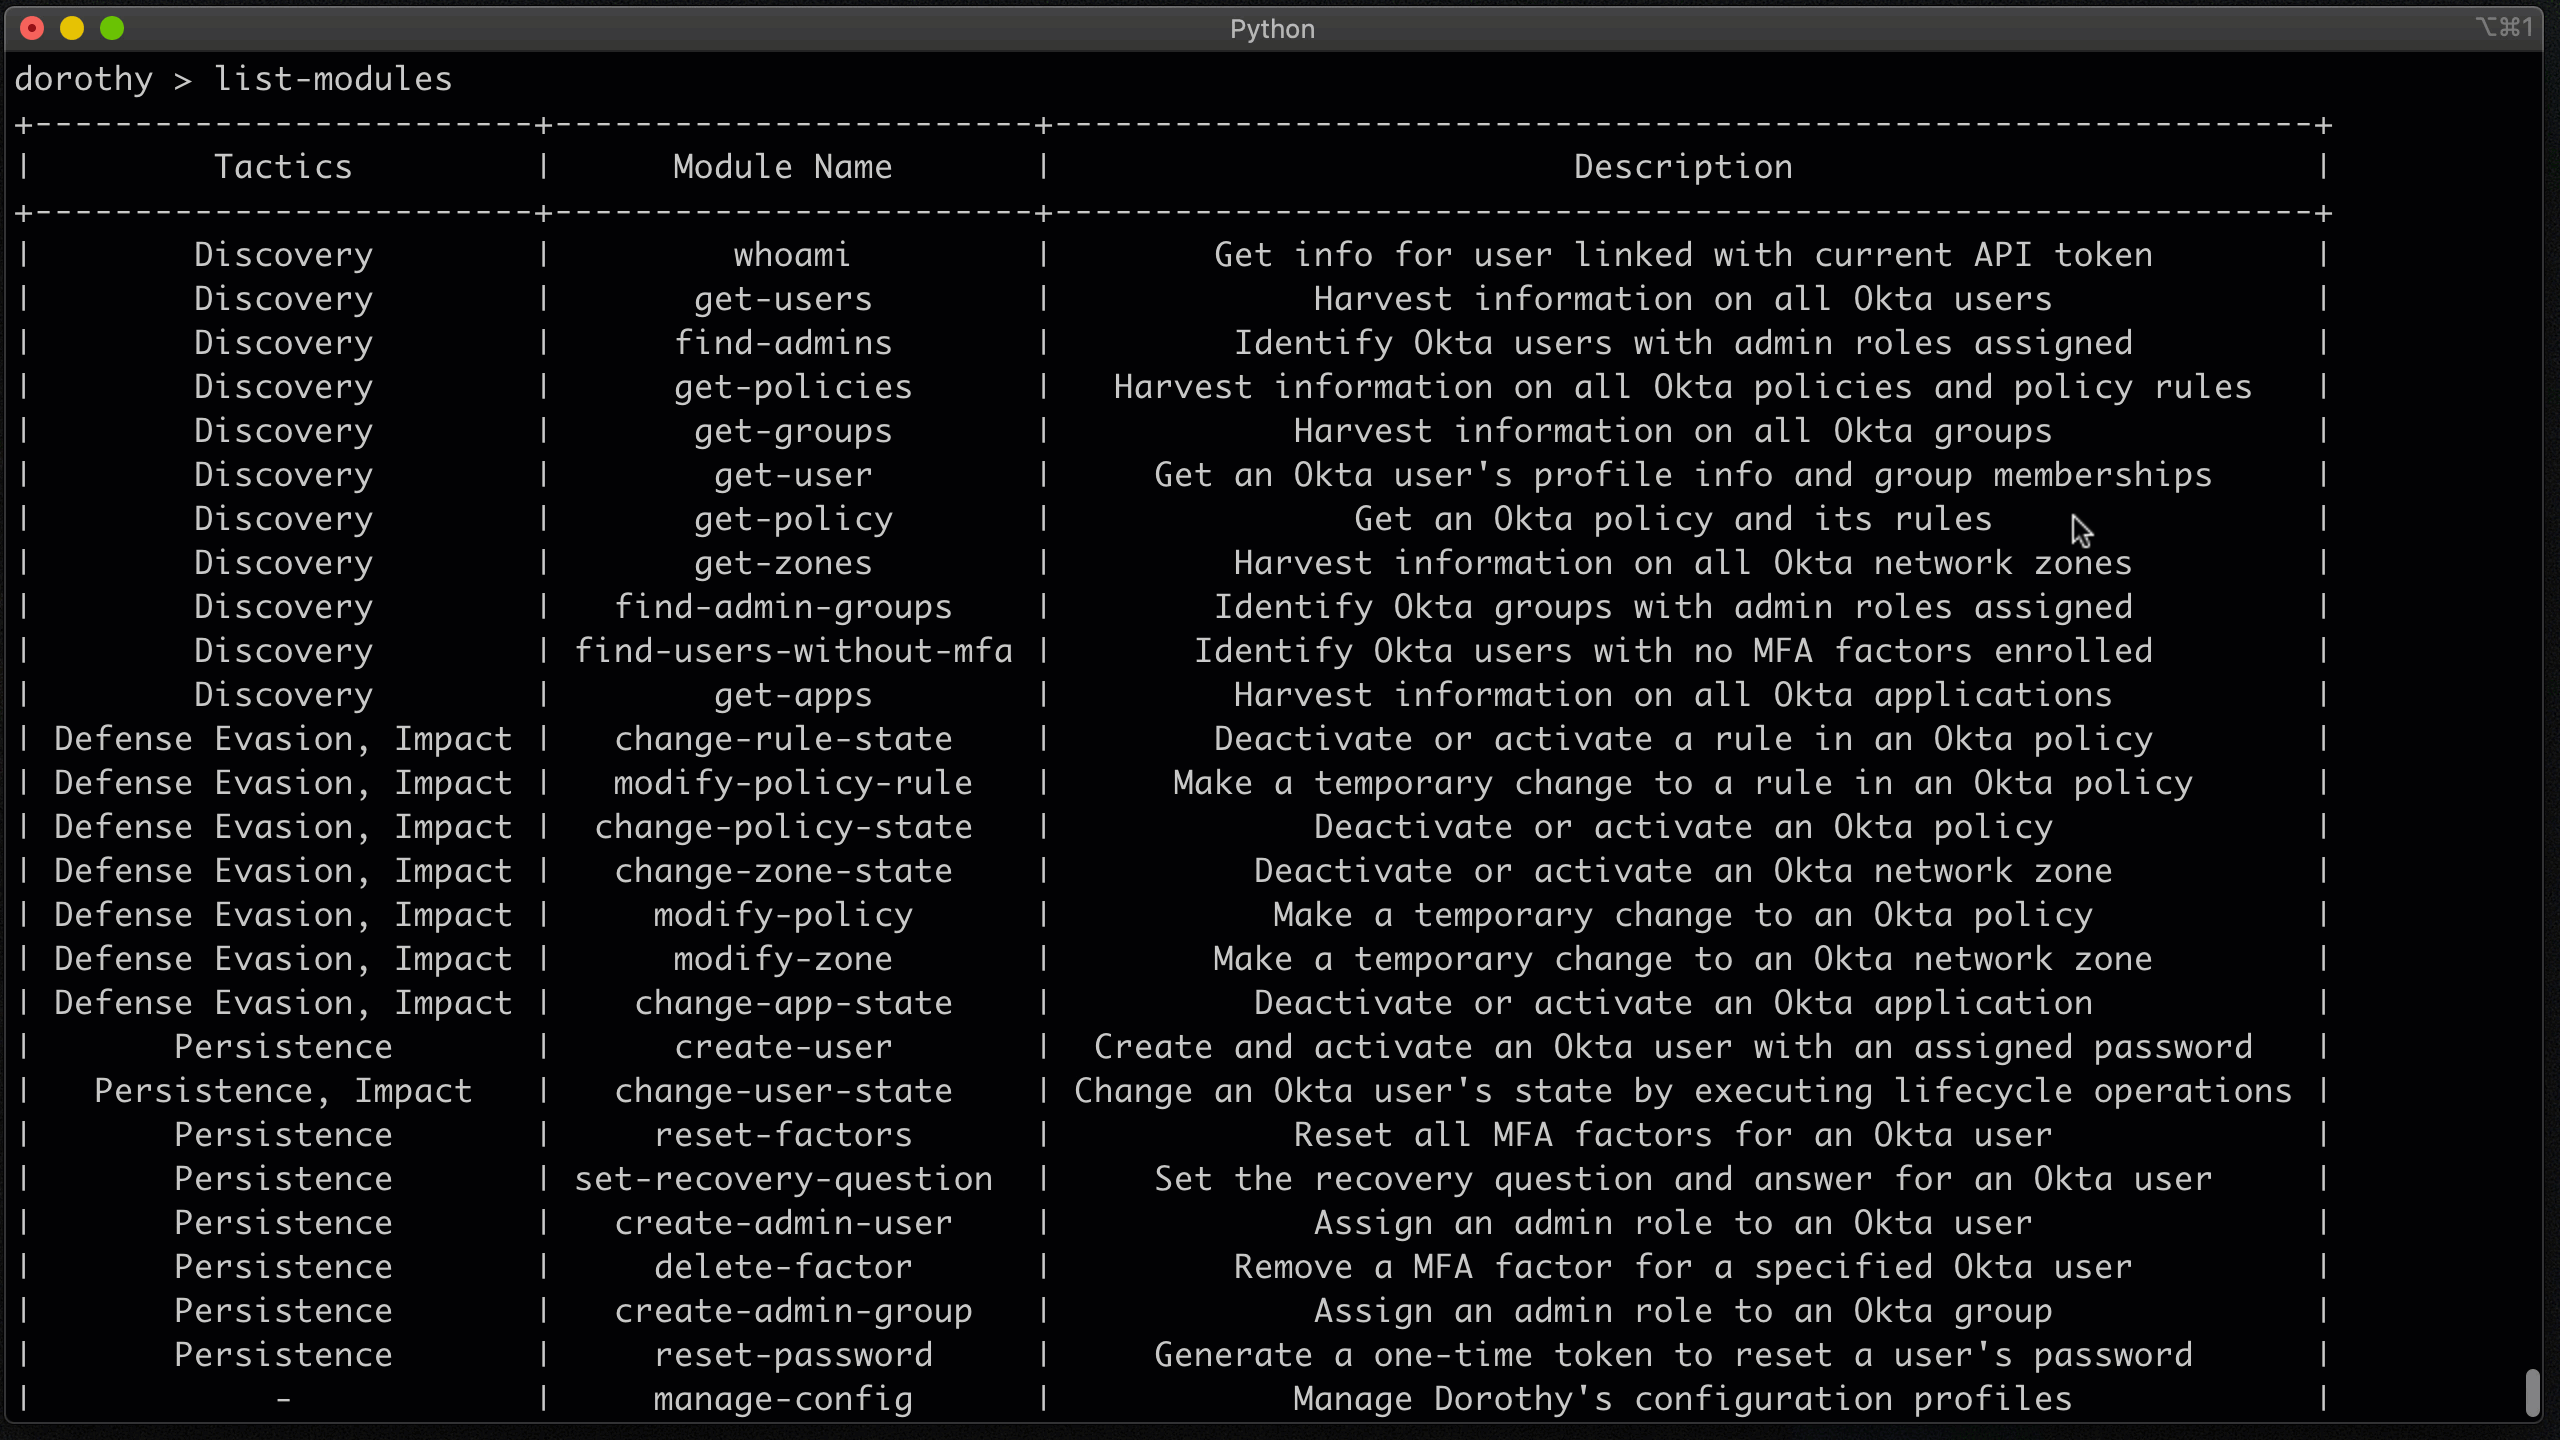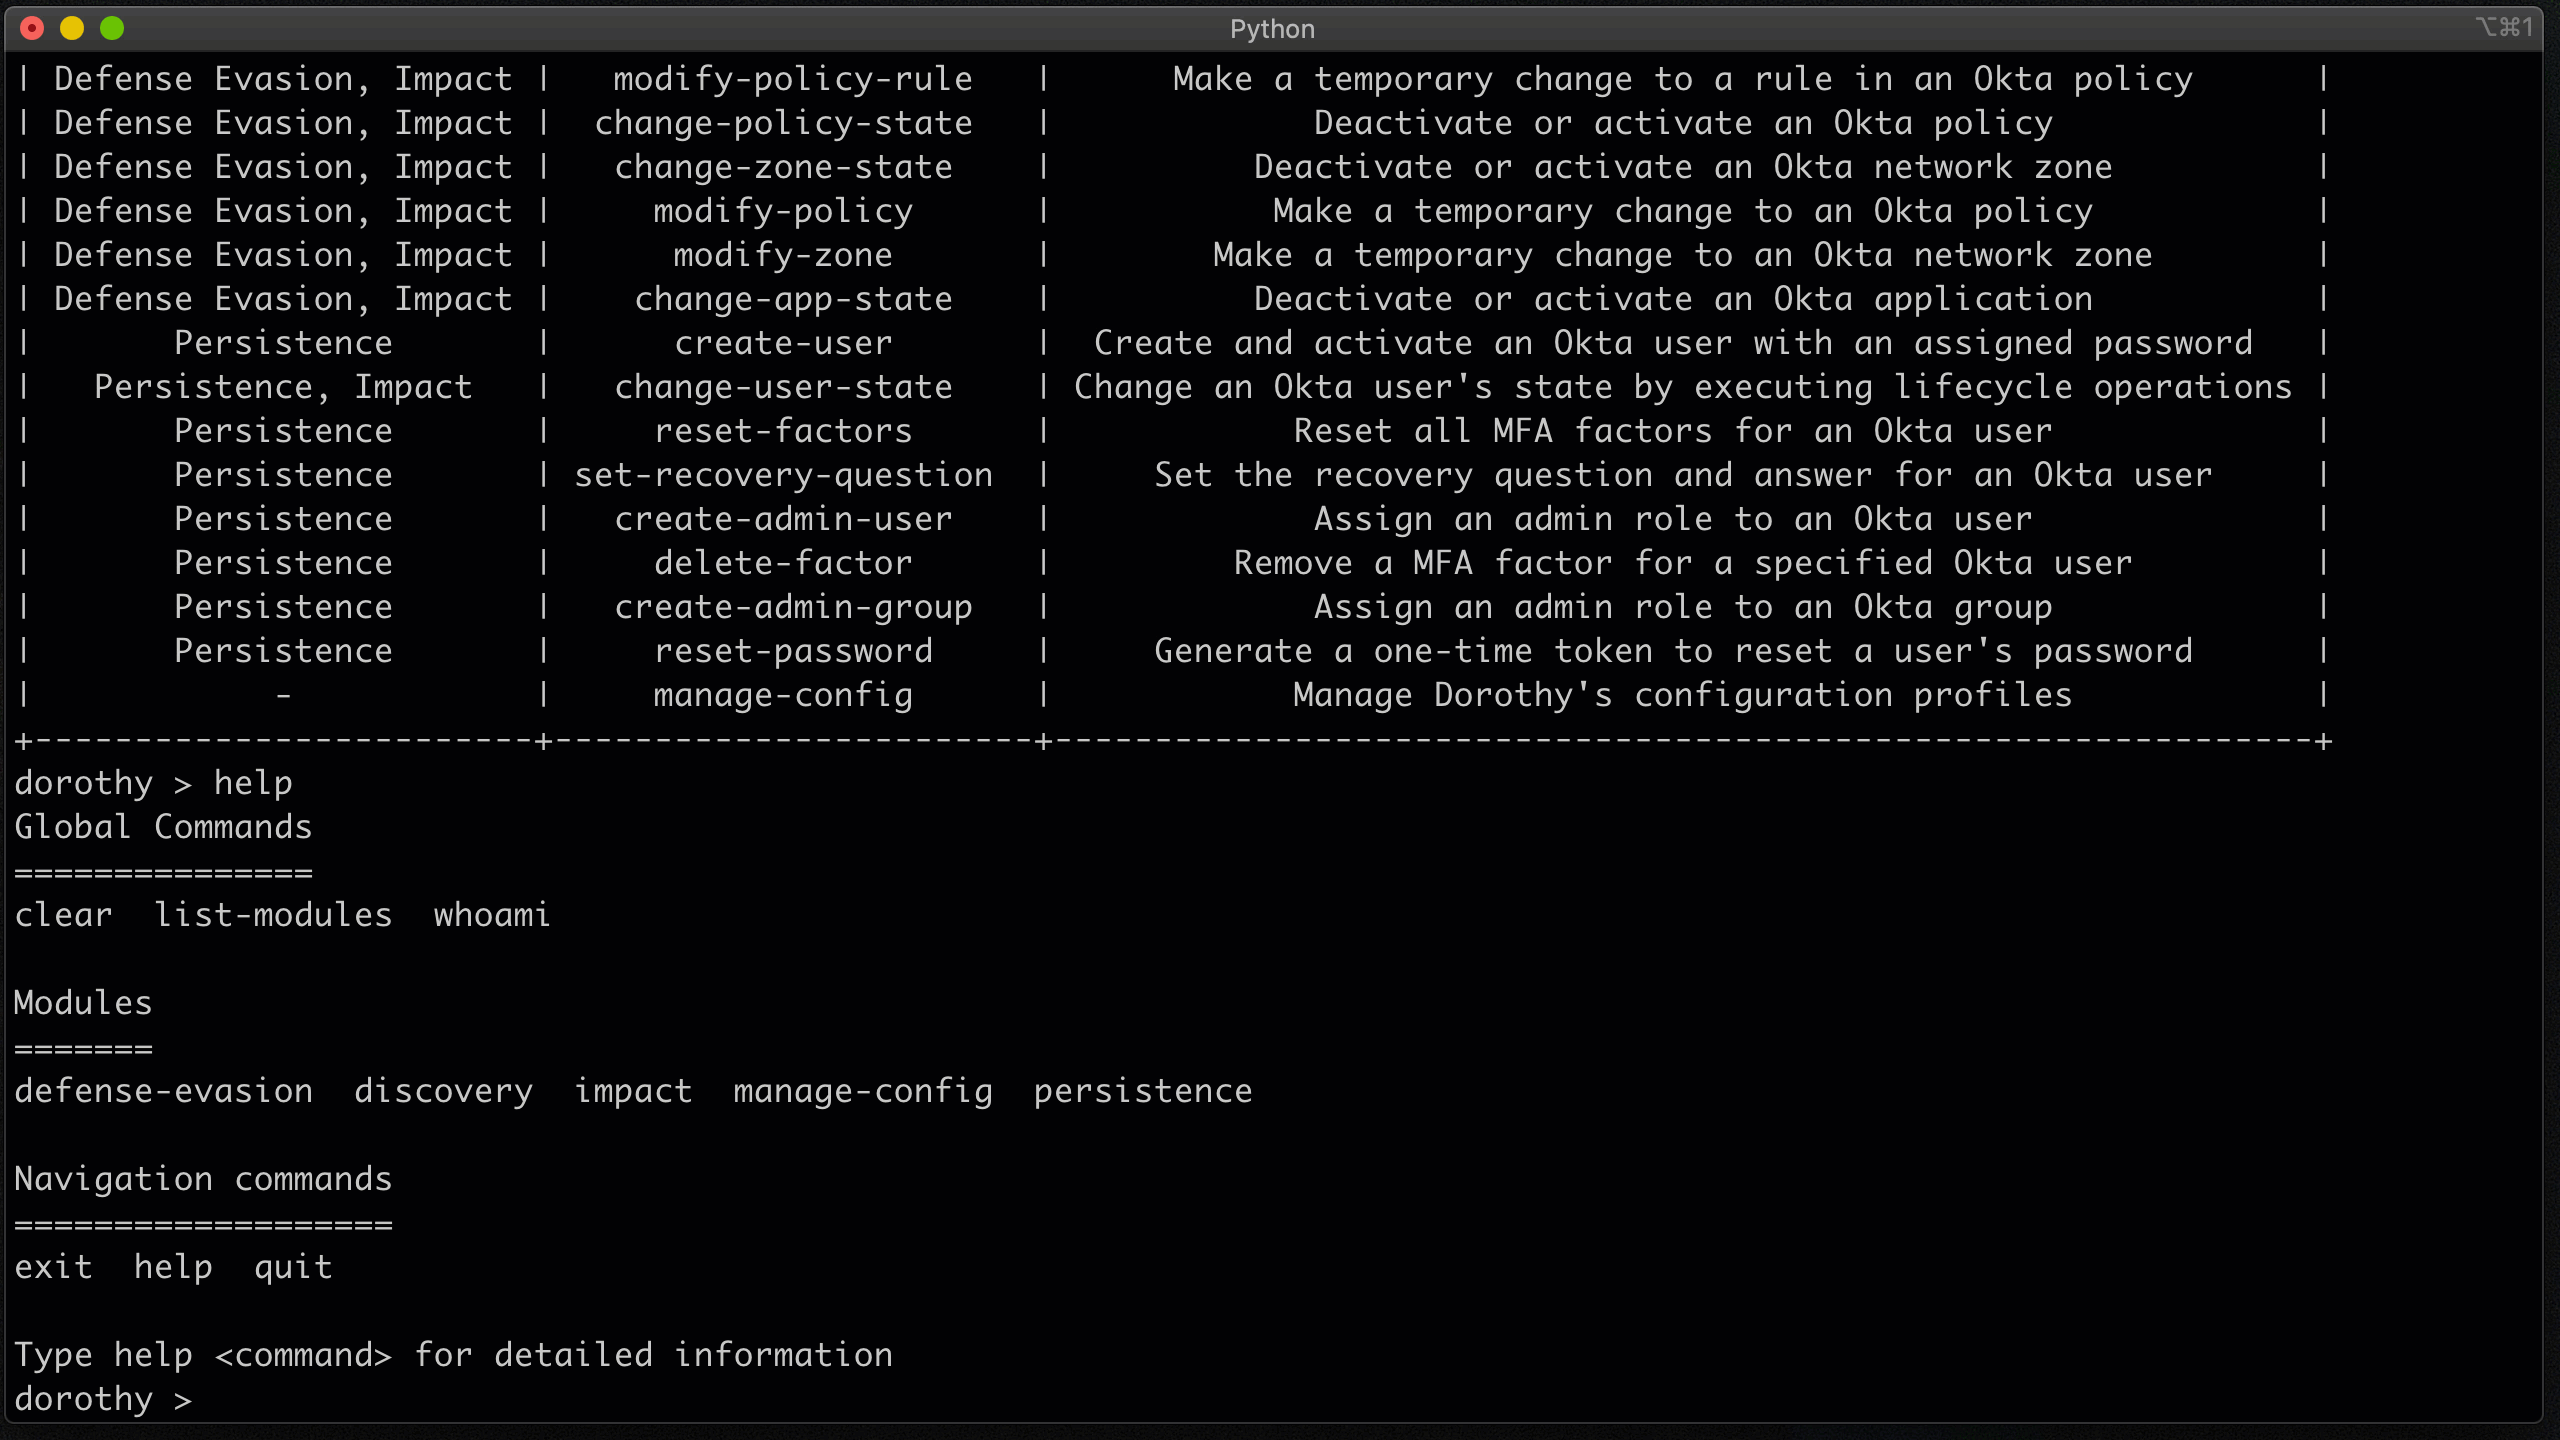 elastic/dorothy
يحاكي إجراءات المهاجم في بيئات Okta لاختبار قدرات المراقبة والكشف، مع وحدات مرتبطة بتكتيكات MITRE ATT&CK للفرق الحمراء والزرقاء.
 aurva-io/aiostack
جرد وقت تشغيل الذكاء الاصطناعي: اكتشف الذكاء الاصطناعي الخفي، تتبع استدعاءات LLM
 manuelberrueta/flowanalyzer
FlowAnalyzer هي أداة للمساعدة في اختبار وتحليل تدفقات OAuth 2.0، بما في ذلك OpenID Connect (OIDC).
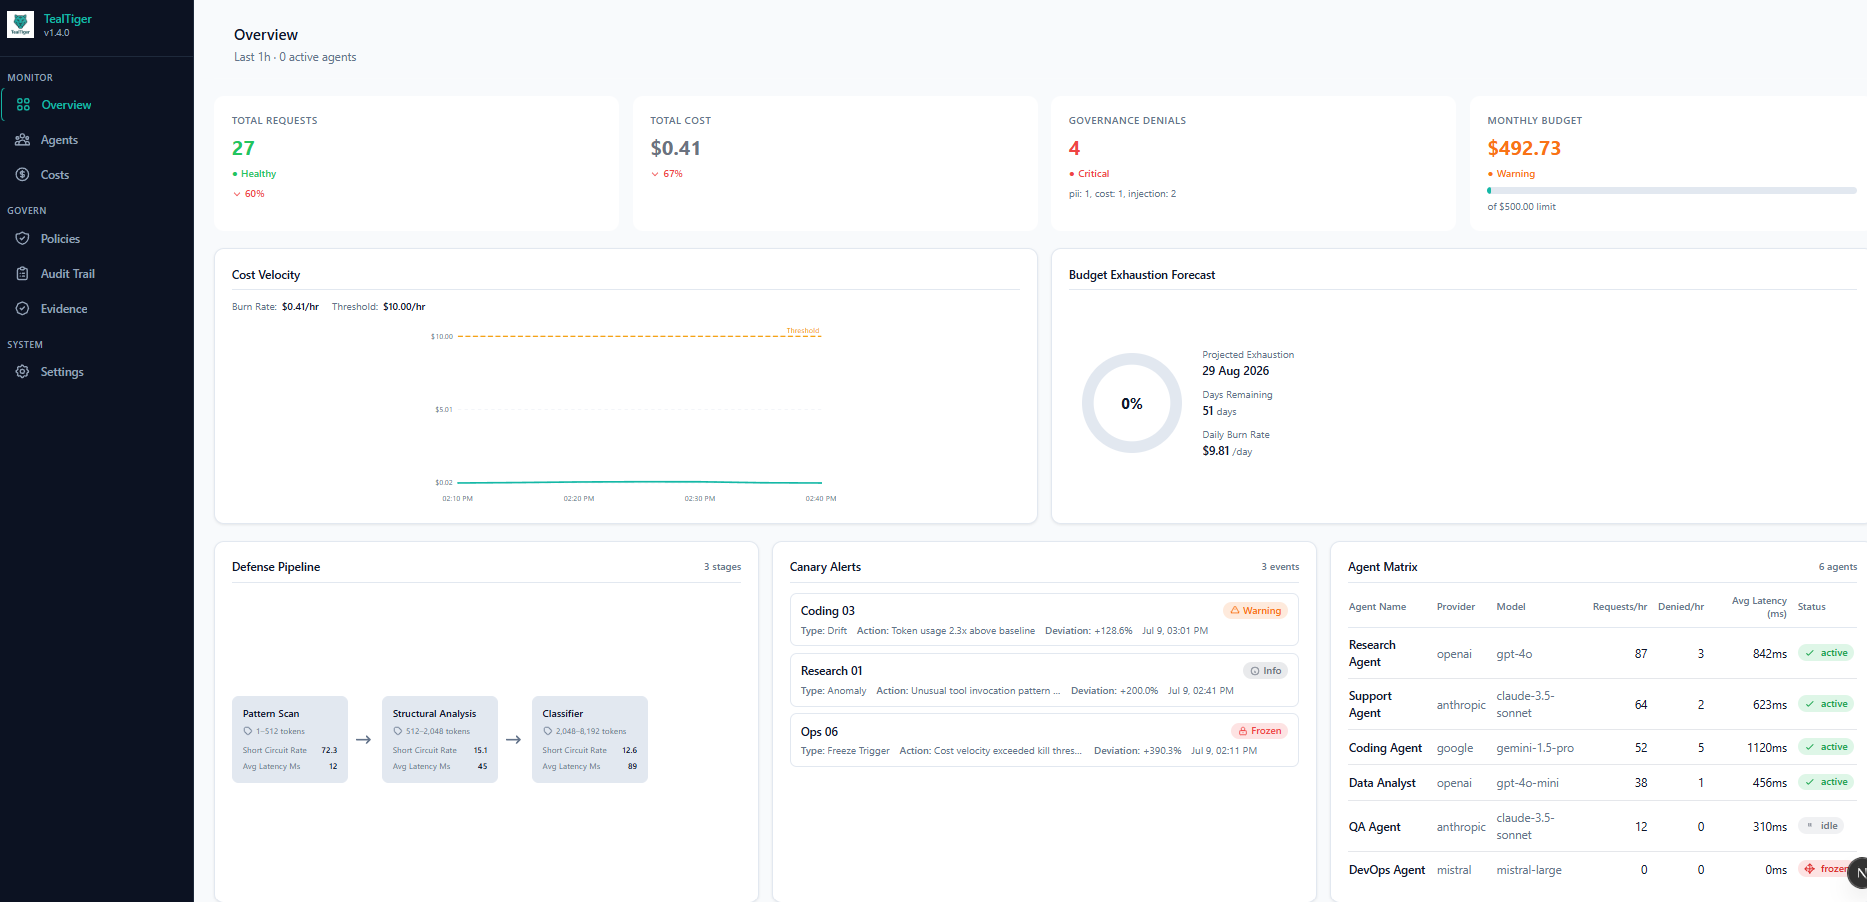 agentguard-ai/tealtiger
حماية قوية لوكلاء الذكاء الاصطناعي - أمان وتتبع تكلفة مفتوح المصدر لتطبيقات الذكاء الاصطناعي








