
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
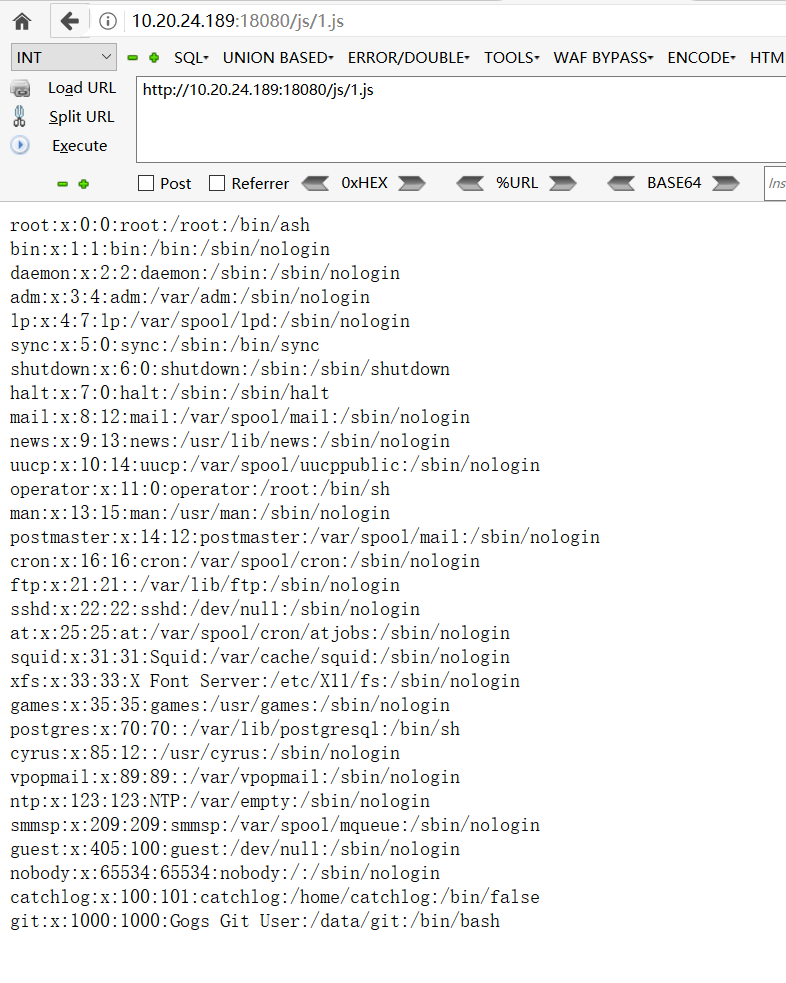
 jas502n/gogs_rce
استغلال لـ Gogs RCE (CVE-2018-18925) يستغل تزوير الجلسة وحقن خطاف Git لتحقيق تنفيذ أوامر تعسفي بامتيازات الجذر.
 randomrobbiebf/wordpress-bf
هجوم القوة العمياء على مدونات ووردبريس.
 fa1c0n35/vmware_vcenter_cve_2020_3952
استغلال لـ CVE-2020-3952 في vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 guardicore/vmware_vcenter_cve_2020_3952
استغلال لـ CVE-2020-3952 في vCenter 6.7
 nuid/nebulousad
NebulousAD أداة تدقيق آلية لبيانات الاعتماد.
 jas502n/oa-tongda-rce
Office Anywhere — نظام المكاتب الذكي عبر الشبكة
 eddiejibson/limitrr-php
تحديد معدل أفضل لطلبات PHP باستخدام Redis.
 paulsec/awesome-windows-domain-hardening
قائمة منسقة بأفضل تقنيات تحصين الأمان لنظام ويندوز.
 ianxtianxt/ms14-068
أداة اختراق المجال
 ricardojoserf/cve-2019-19033
وصف CVE-2019-19033 وسكربتات للتحقق من الثغرة الأمنية في Jalios JCMS 10 (تجاوز المصادقة)
 andresriancho/enumerate-iam
عدّ الأذونات المرتبطة بمجموعة بيانات اعتماد AWS
 nccgroup/sshession
أداة الاختراق الخلفي لتعدد قنوات SSH
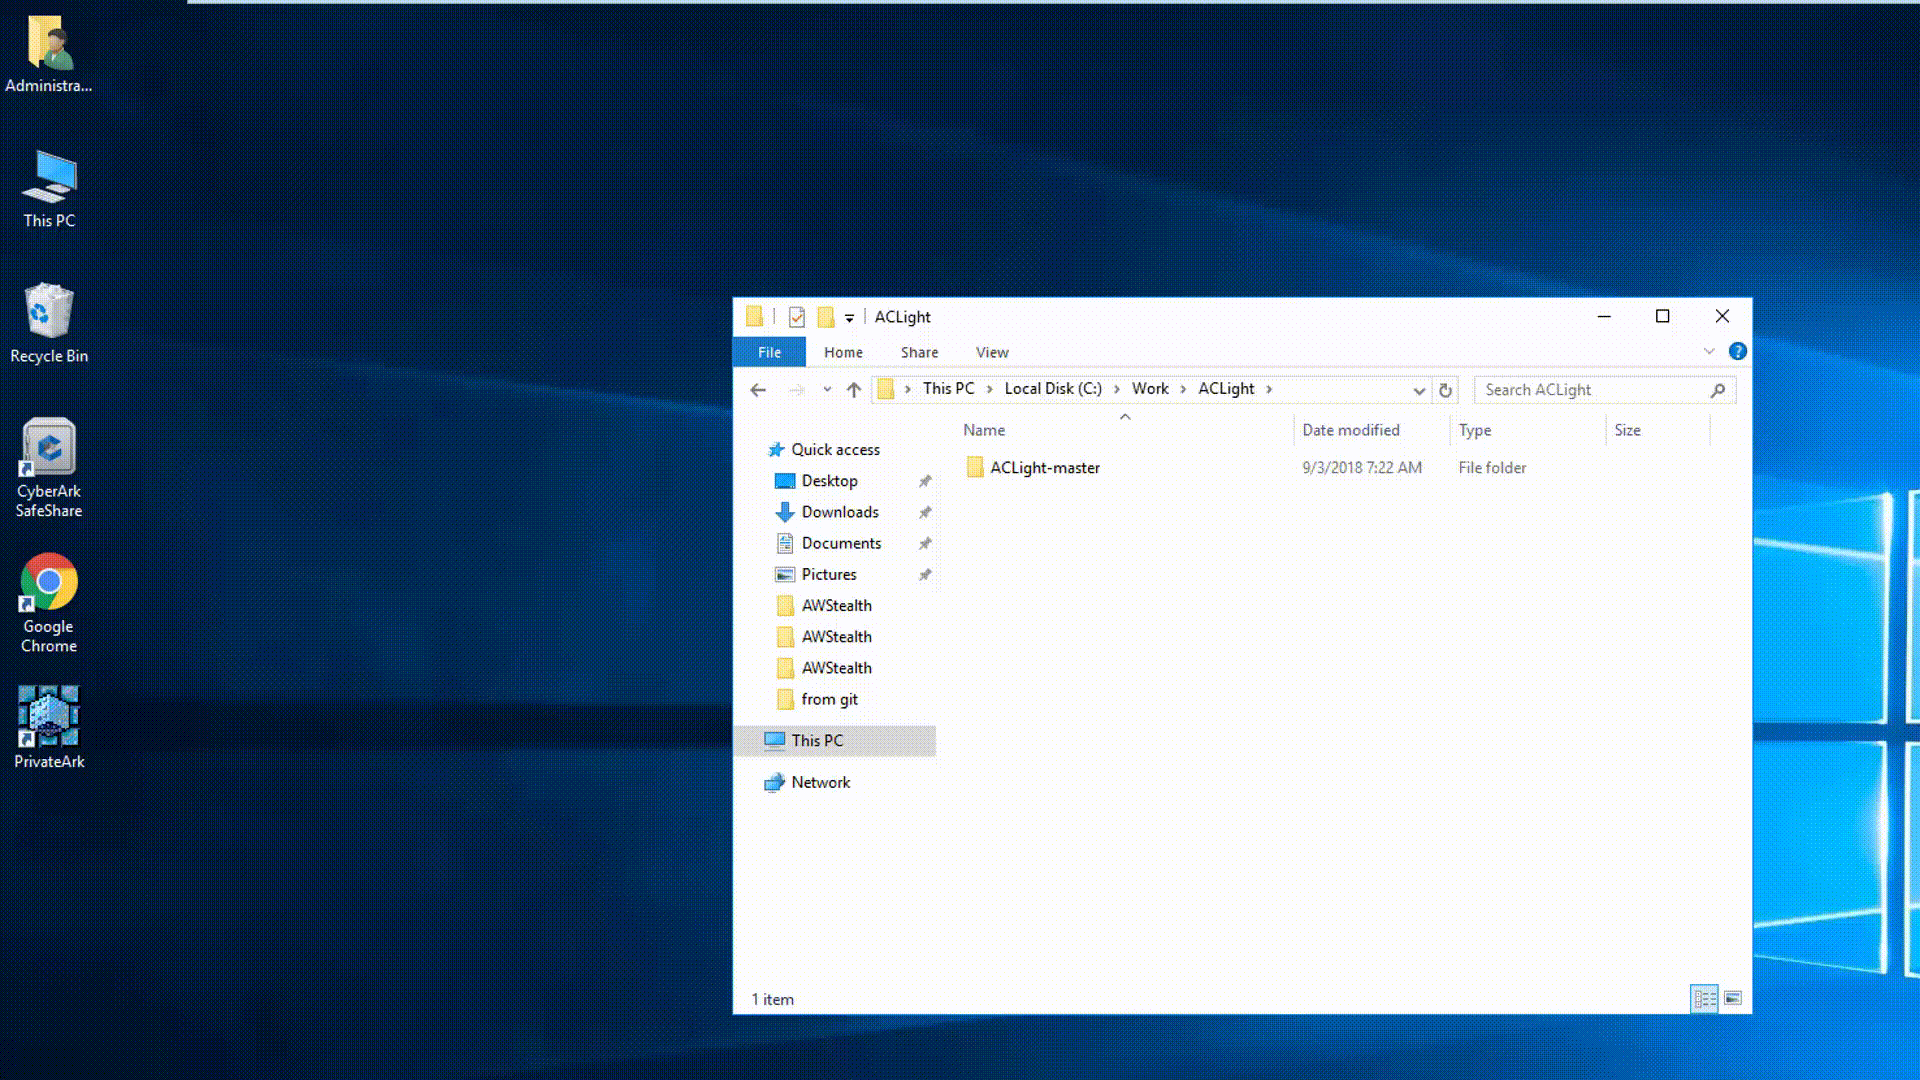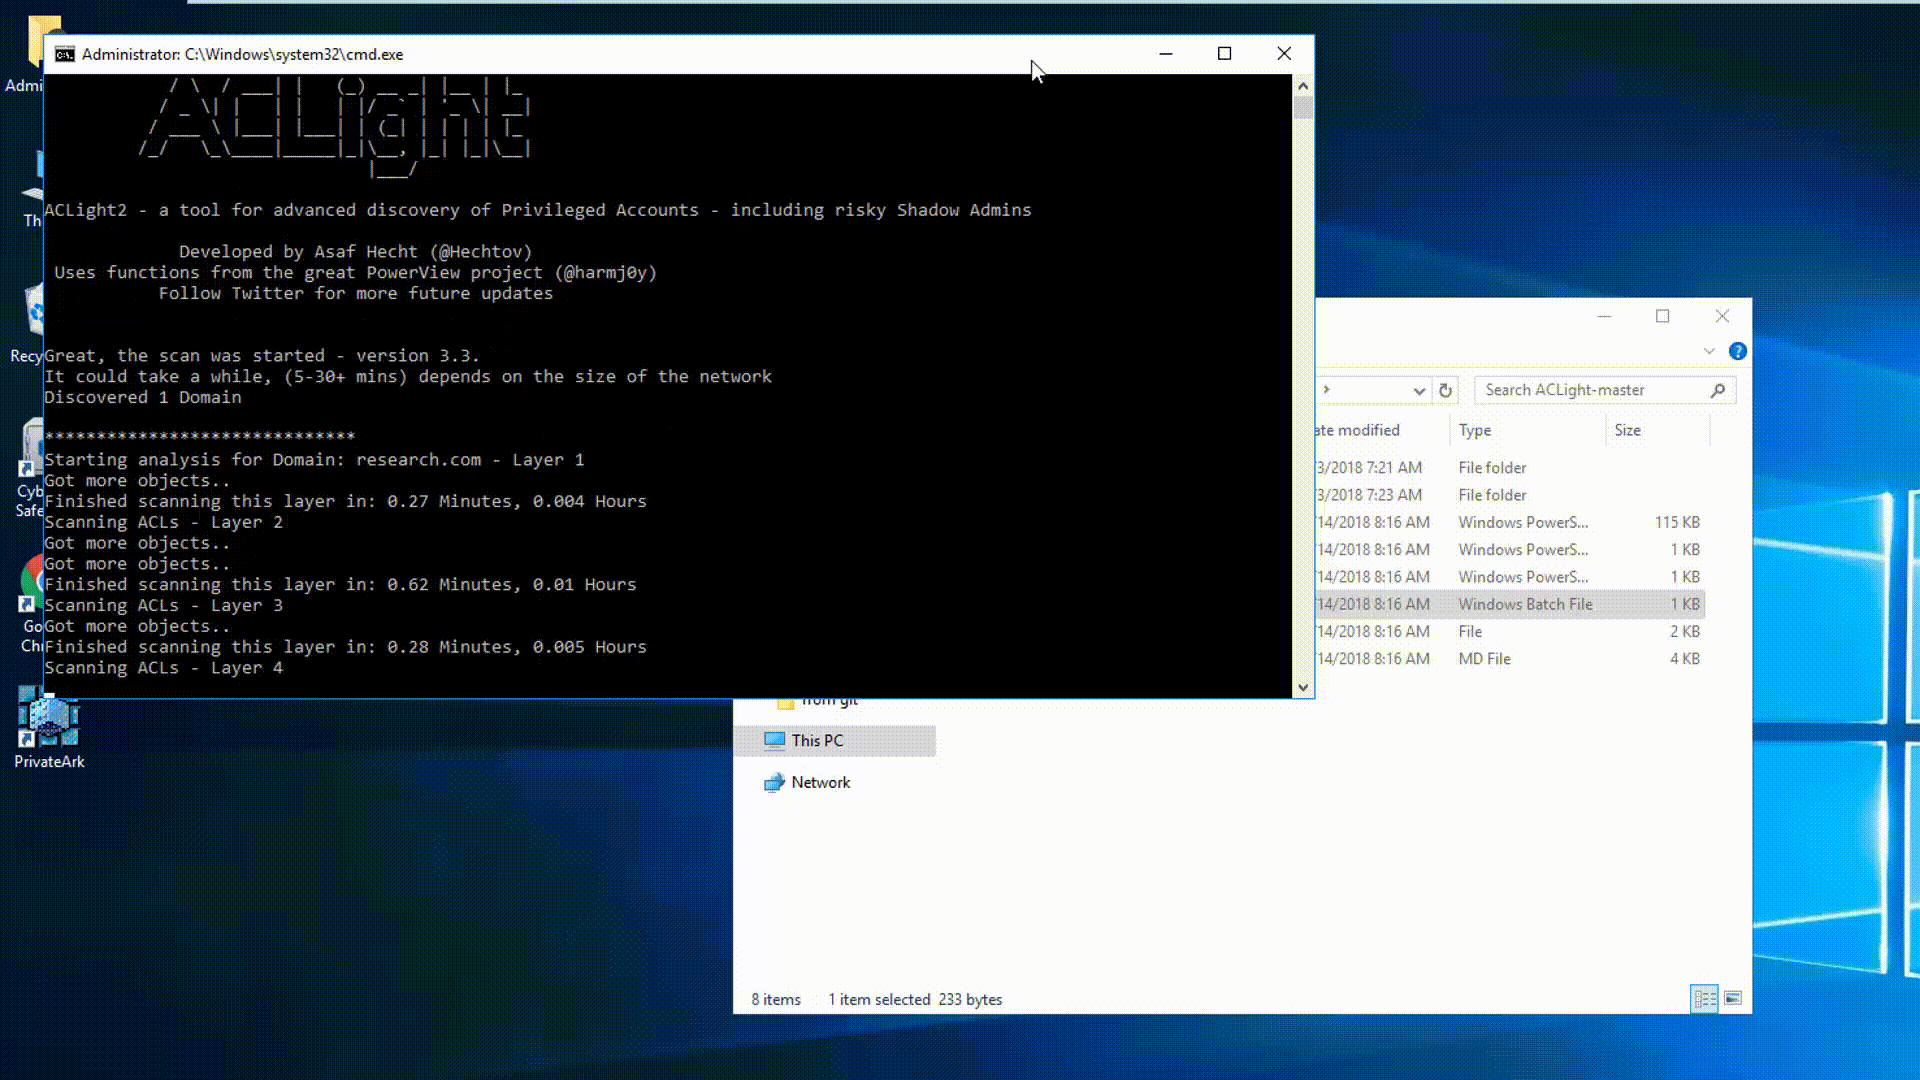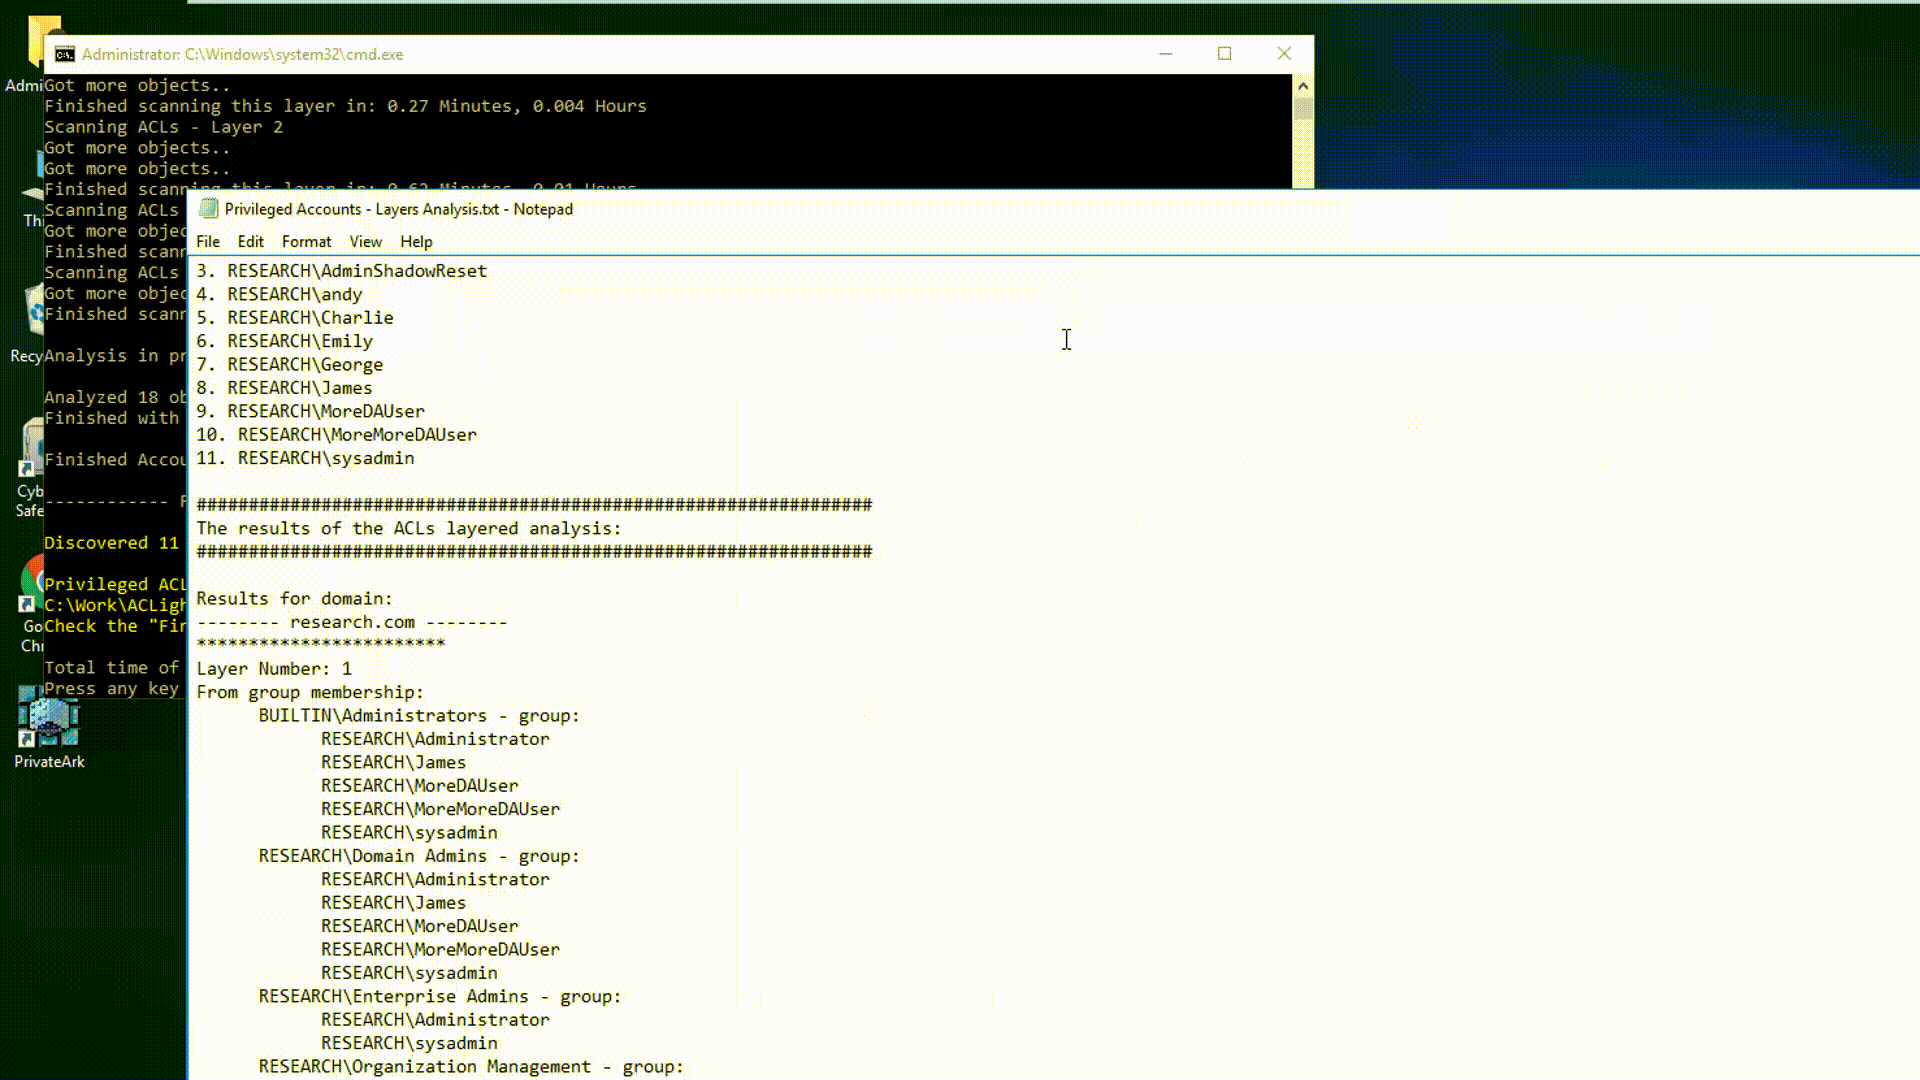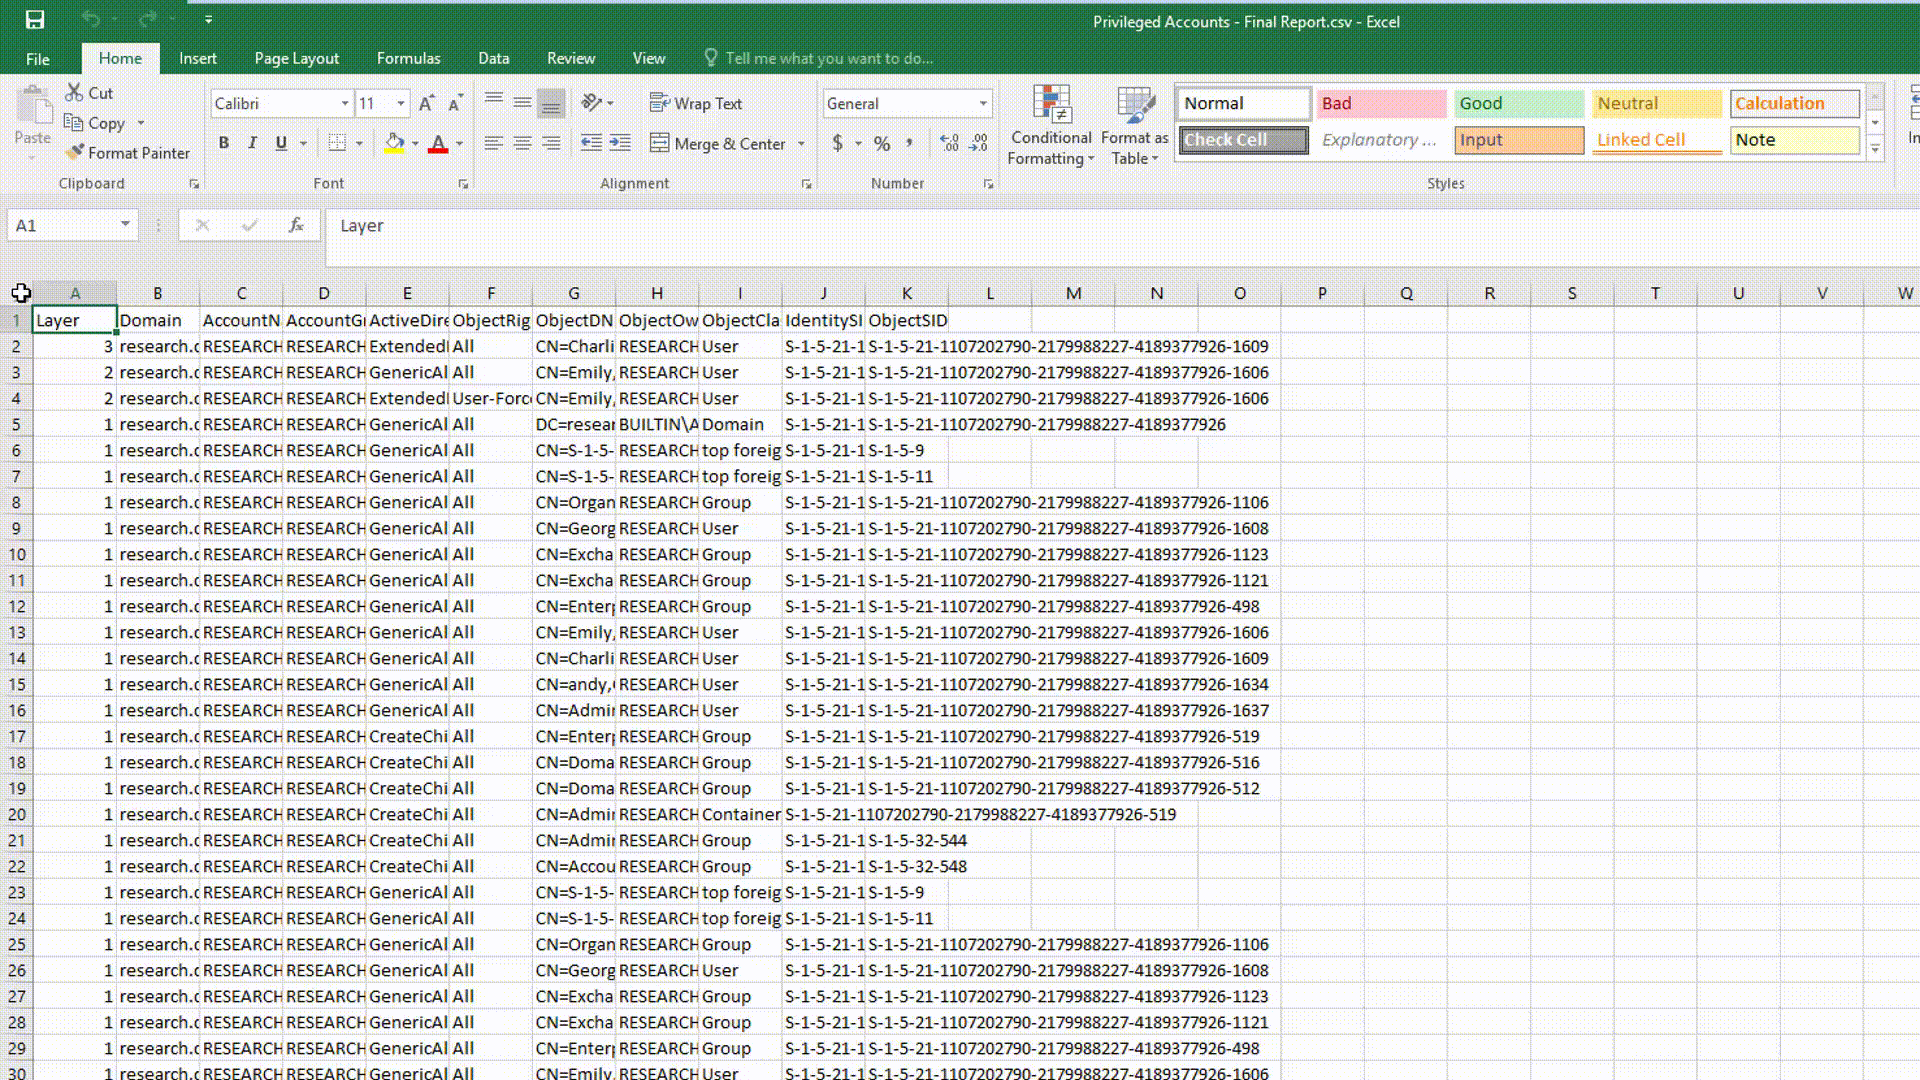 cyberark/aclight
نص برمجي للاكتشاف المتقدم للحسابات المميزة - يشمل المسؤولين المخفيين
 ignis-sec/cve-2019-10008
ManageEngine Service Desk Plus 10.0 اختطاف حساب مميز
 jiansiting/cve-2019-10915
إثبات مفهوم لاستغلال CVE-2019-10915 يستهدف تجاوز المصادقة في مسؤول TIA من Siemens، مما يتيح تنفيذ أوامر عن بُعد عبر websockets الخاصة بـ Node.js…
 leosol/initroot
استغلال CVE-2016-10277 لتجاوز الإقلاع الآمن وقفل الجهاز
 9aylas/backdooring-zmm100-fingerprint-devices
تجاوز المصادقة & زرع الأبواب الخلفية تلقائيًا في الأجهزة
 aymanelsherif/oracle-oam-authentication-bypas-exploit
أداة استغلال ثغرة padding oracle في Oracle Access Manager (CVE-2018-2879)








