
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
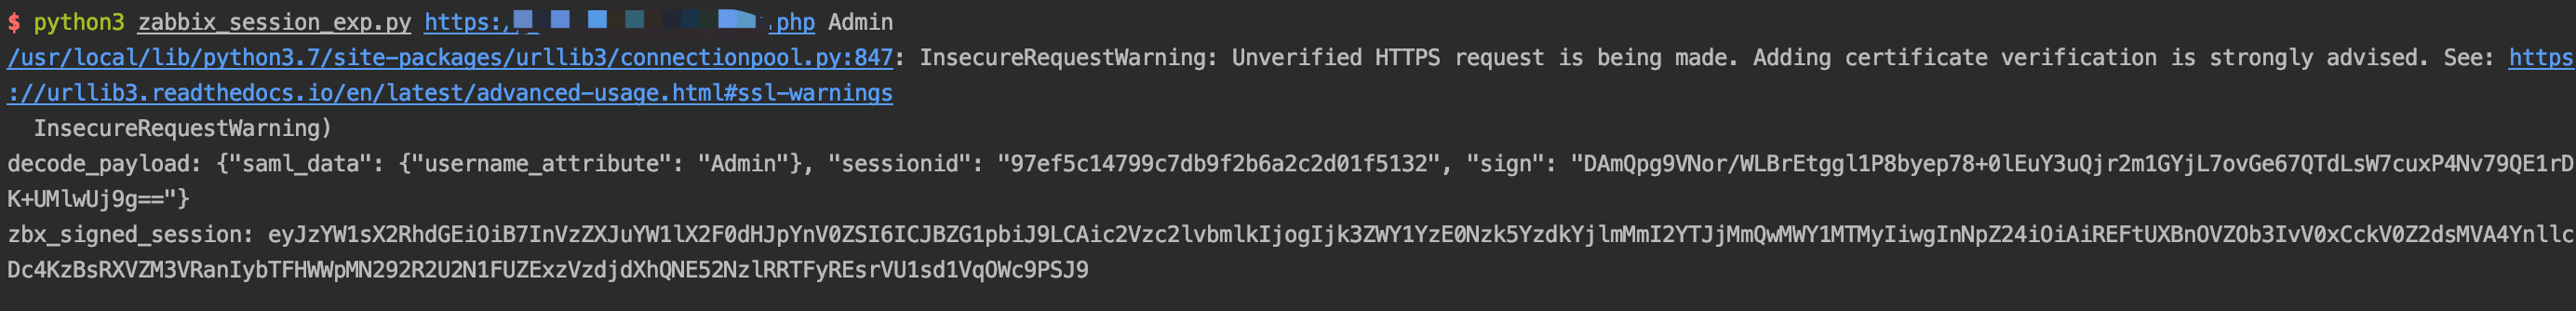
 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 fa1c0n35/zabbix-cve-2022-23131
استغلال لثغرة تجاوز SAML SSO في Zabbix (CVE-2022-23131) تتيح الوصول غير المصرح به كمسؤول عن طريق تزوير كعكات الجلسة.
 random-robbie/cve-2022-23131-exp
تجاوز SSO في Zabbix
 l0ading-x/cve-2022-23131
cve-2022-23131
 1mxml/cve-2022-23131
يستغل تجاوز مصادقة SAML SSO في Zabbix (CVE-2022-23131) ويتضمن استعلام FOFA لتحديد مثيلات Zabbix الضعيفة.
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
 pandora-research/cve-2018-0114-exploit
استغلال لـ CVE-2018-0114: يعيد توقيع رموز JWT عن طريق تضمين مفتاح عام يتحكم فيه المهاجم في رأس JWS، متجاوزًا المصادقة في إصدارات مكتبة Cisco…
 sleepycofe/cve-2021-26102
إثبات مفهوم تجاوز المصادقة في FortiWAN (https://www.fortiguard.com/psirt/FG-IR-21-048)
 immersive-labs-sec/cve-2021-32648
إثبات مفهوم لاستغلال تجاوز المصادقة في OctoberCMS (CVE-2021-32648)، يوضح الوصول غير المصرح به ويوفر PoC عمليًا لاختبار الأمان.
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 haingn/lohongcam-cve-2021-33044
استغلال Python لتجاوز مصادقة أجهزة Dahua (CVE-2021-33044). يرسل حزم بيانات خبيثة مصممة لتجاوز تسجيل الدخول والحصول على وصول غير مصرح به إلى أجهزة…
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 ماسح & مستغل.
 fengchenzxc/cve-2020-28148
استغلال لتجاوز مصادقة بوابة Wi-Fi باستخدام انتحال عنوان MAC للحصول على وصول غير مصرح به إلى الشبكة، تم توضيحه على أجهزة AC وAP الخاصة بالمؤسسات.
 wing-song/cve-2021-37580
Apache ShenYu تجاوز مصادقة المسؤول
 rabbitsafe/cve-2021-37580
استغلال إثبات المفهوم لتجاوز مصادقة JWT في Apache ShenYu Admin (CVE-2021-37580). يتضمن نصًا لفحص اكتشاف الحالات الضعيفة واسترداد بيانات اعتماد…
 mmeza-developer/cve-2018-0114
استغلال JWT
 spy0x7/cve-2021-33044
Dahua أجهزة IPC/VTH/VTO استغلال تجاوز المصادقة
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : تجاوز المصادقة في خادم Microsoft Exchange - استغلال إثبات المفهوم








