
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 azuread/azureadassessment
أدوات لتقييم حالة وتكوين مستأجر Azure AD
 asg-castle/cve-2023-27350
إثبات مفهوم لاستغلال CVE-2023-27350 في PaperCut NG؛ يستغل ثغرة التحكم في الوصول SetupCompleted لتجاوز المصادقة وتنفيذ الأكواد بصلاحيات SYSTEM.
 synacktiv/eipp
قوائم كلمات المرور المحظورة لحماية كلمات مرور Entra ID
 opensc/opensc.tokend
وحدة Tokend لنظام OS X مع دعم لجميع البطاقات المدعومة من OpenSC
 sxyrxyy/cve-2024-1709-connectwise-screenconnect-authentication-bypass
نص استغلال بلغة بايثون لـ CVE-2024-1709، وهو ثغرة تجاوز المصادقة في ConnectWise ScreenConnect. يضيف مستخدمًا إداريًا جديدًا إلى المثيل المستهدف.
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
استغلال حقن SQL في ABO.CMS 5.8 يتجاوز المصادقة عبر معامل tb_login، مما يمنح وصولاً غير مصادق إلى لوحة الإدارة. يتضمن طلب HTTP لإثبات المفهوم (PoC) مع…
 threedr3am/learnjavabug
# عروض توضيحية للثغرات والتقنيات المتعلقة بأمان Java أكواد عملية لاستغلال ثغرات إلغاء التسلسل (Deserialization) في Java الأصلي، وFastjson، وJackson،…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4
 rampantspark/cve-2024-27198
إثبات مفهوم (PoC) لثغرة CVE-2024-27198 مكتوب بلغة Go
 miko550/cve-2023-32315
ثغرة تجاوز المصادقة في وحدة تحكم Openfire مع إضافة RCE
 horizon3ai/cve-2024-1403
تجاوز المصادقة في Progress OpenEdge
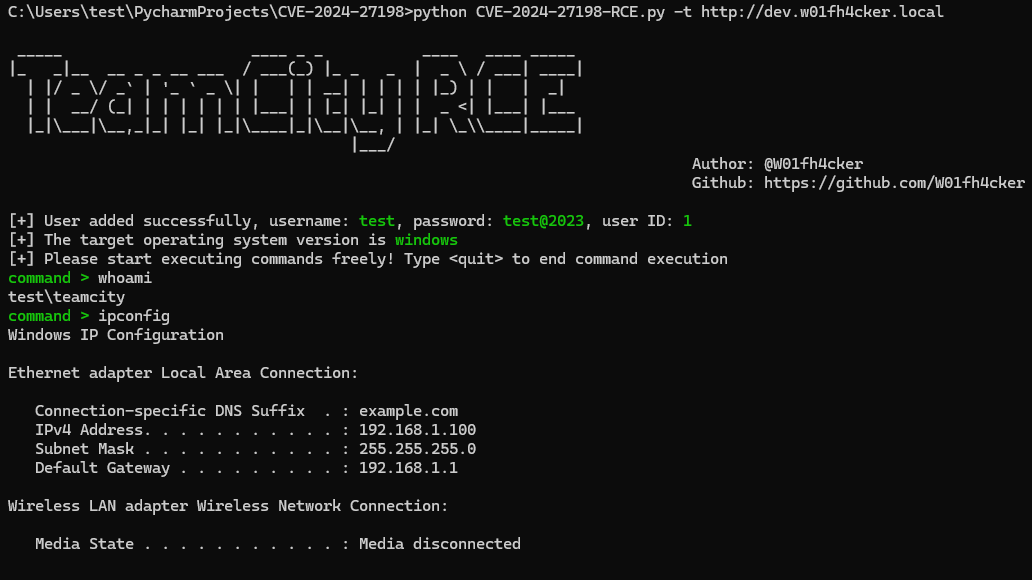 passwa11/cve-2024-27198-rce
استغلال لتجاوز المصادقة في JetBrains TeamCity (CVE-2024-27198/27199) يتيح تنفيذ التعليمات البرمجية عن بُعد. يتضمن استعلامات dork لاكتشاف الأصول عبر…
 rxrcoder/cve-2023-2437
أداة استغلال لـ CVE-2023-2437 تستهدف تجاوز المصادقة في UserPro <= 5.1.1، مما يسمح للمهاجمين بالحصول على وصول المسؤول وإنشاء مسؤولين جدد.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
إثبات مفهوم لاستغلال تجاوز المصادقة في ConnectWise ScreenConnect، يتيح إضافة مستخدم إداري كخطوة أولى لتنفيذ الأوامر عن بُعد.
 horizon3ai/secureconnect-auth-bypass
إثبات مفهوم لاستغلال ثغرة تجاوز المصادقة في ConnectWise SecureConnect.
 az0x7/vulnerability-checklist
مجموعة منتقاة من قوائم التحقق من ثغرات الويب وواجهات API تغطي XSS وSQLi وCSRF وIDOR وتجاوز المصادقة وتحميل الملفات ونصائح اختبار مكافآت الأخطاء.
 c411e/cve-2023-47564
CVE-2023-47564
 shibli2700/randomrepo
إثبات مفهوم SecOpsMaesttro








