
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 xenom0rph97/cve-2024-30896
استغلال إثبات المفهوم لـ CVE-2024-30896، ثغرة تصعيد امتيازات في InfluxDB تسمح لحاملي رموز allAccess بالوصول إلى مستوى المشغل عبر سرد رموز التفويض.
 hakivvi/cve-2025-23369
استغلال لثغرة CVE-2025-23369: تجاوز مصادقة SAML في GitHub Enterprise Server عبر ثغرات libxml2، مما يتيح الوصول غير المصرح به.
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215
 elastic/silhouette
احتفظ بها سرًا، واحتفظ بها آمنة
 nxploited/cve-2024-10924-exploit
Really Simple Security (الإصدار المجاني، الاحترافي، والاحترافي متعدد المواقع) 9.0.0 - 9.1.1.1 - تجاوز المصادقة
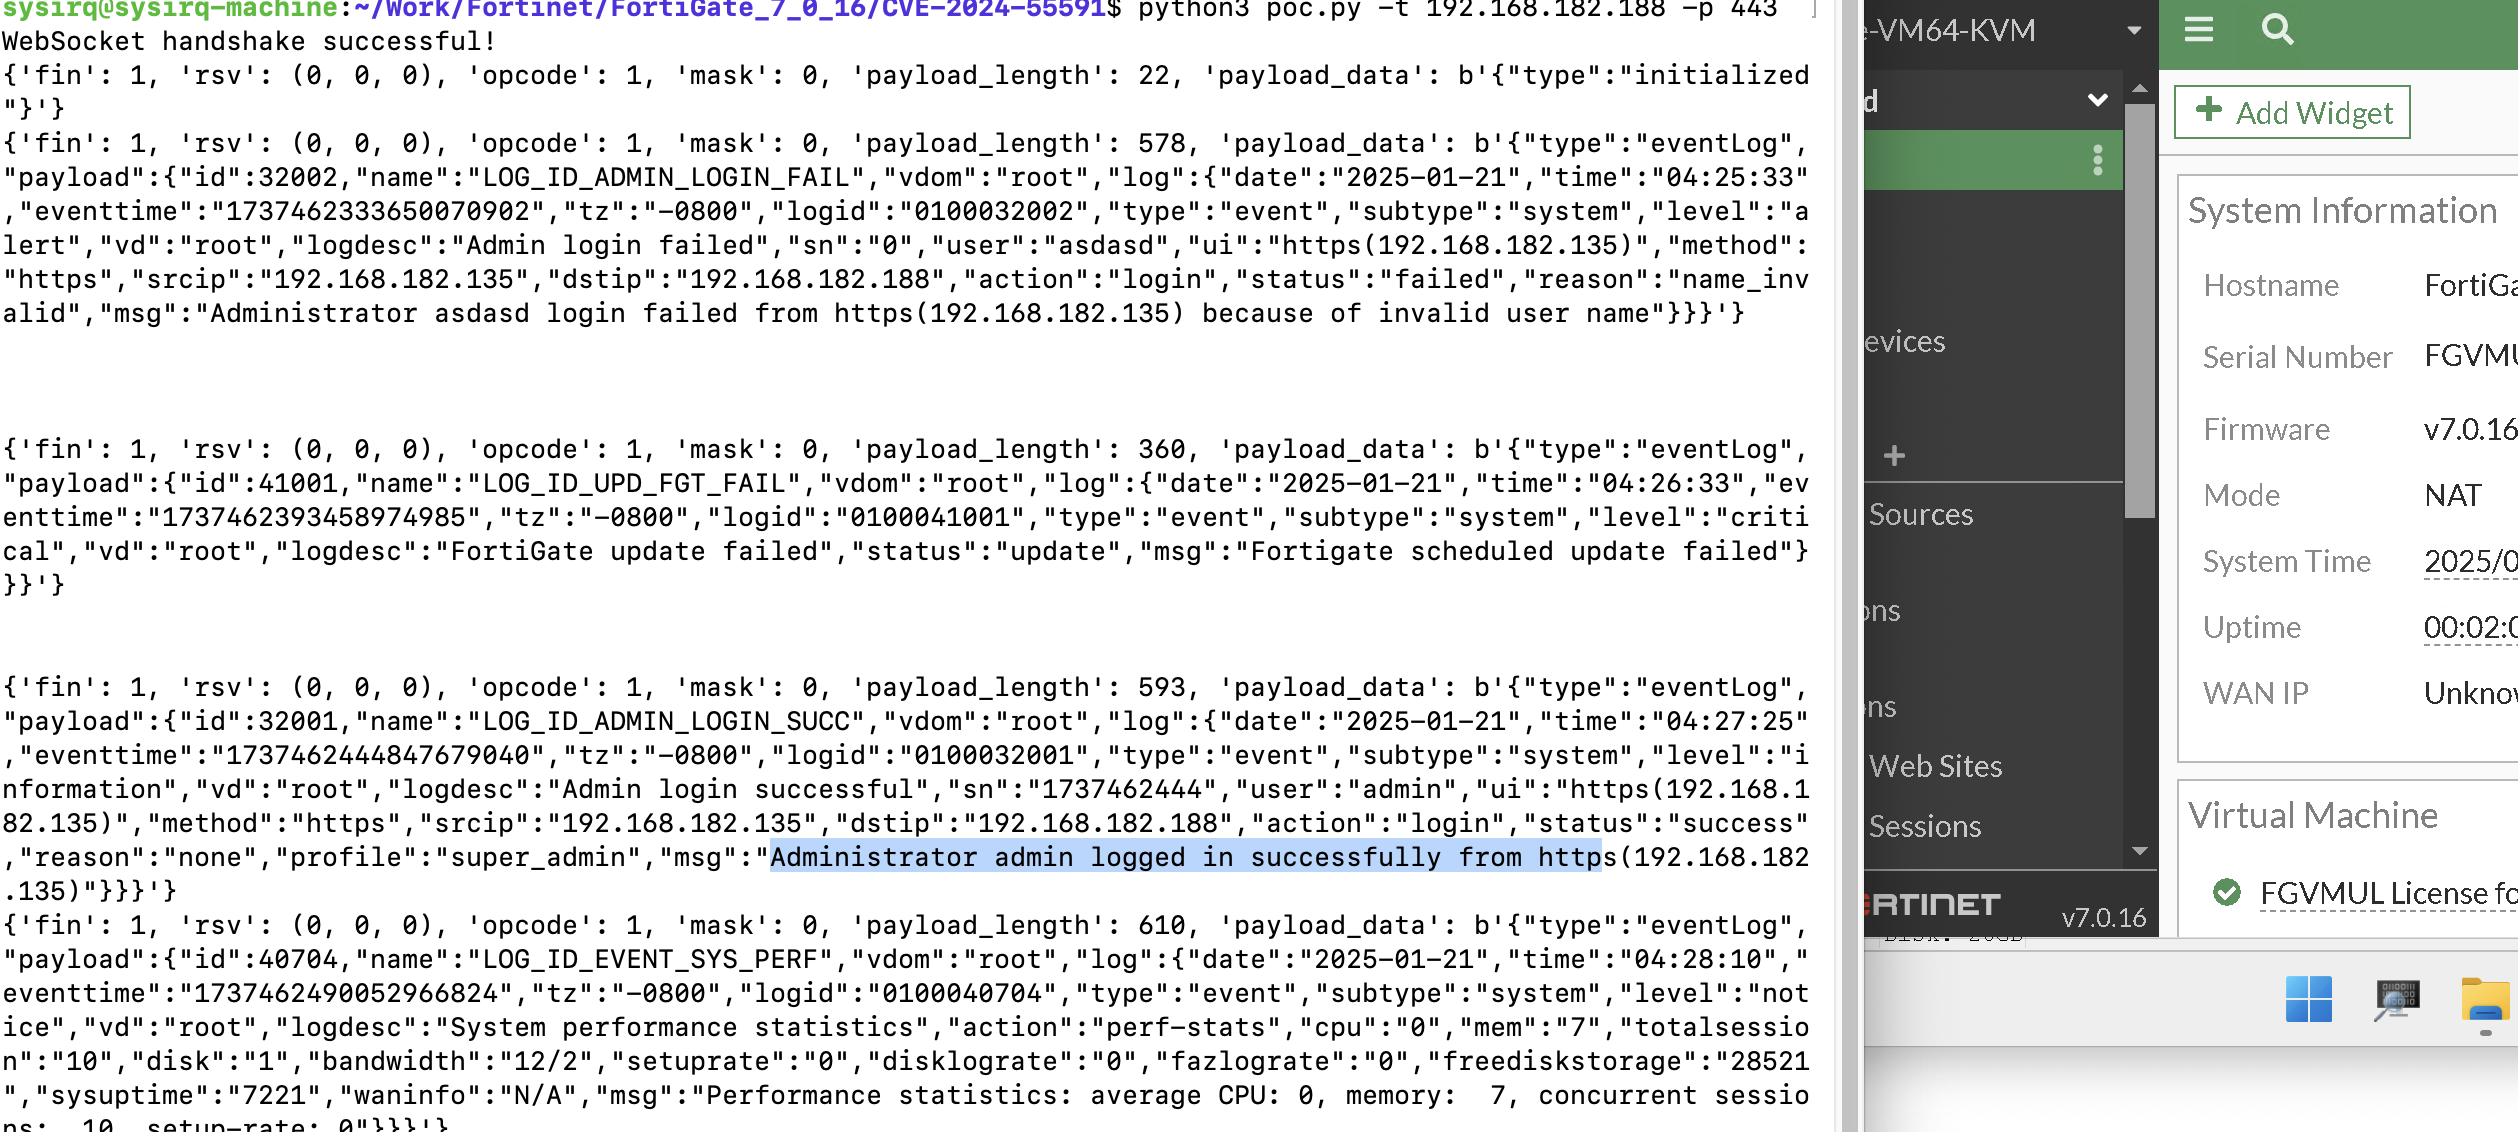 sysirq/fortios-auth-bypass-poc-cve-2024-55591
استغلال إثبات المفهوم لثغرة تجاوز المصادقة في FortiOS (CVE-2024-55591) التي تتيح وصولاً غير مصادَق إلى سجلات النظام عبر WebSocket على إصدارات…
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
استغلال بلغة Python لثغرة CVE-2024-55591، تجاوز مصادقة FortiOS لتنفيذ أوامر عن بُعد على أجهزة FortiGate وFortiProxy المعرضة للخطر.
 sfewer-r7/sonicsessionleak
استغلال لـ CVE-2024-53704 - SonicWall SonicOS SSLVPN authentication bypass
 masa42/cve-2024-38821-poc
استغلال إثبات المفهوم لـ CVE-2024-38821، يوضح تجاوز المصادقة في Spring Framework عبر اجتياز المسار للوصول إلى موارد مقيدة.
 quahac/azure-ad-password-checker
# مدقق كلمات مرور Azure AD
 randomrobbiebf/cve-2024-11848
NitroPack <= 1.17.0 - فقدان التفويض لتحديث محدود للخيارات للمستخدمين المصادق عليهم (مشترك+)
 katsana/remote-control
منح وصول عن بُعد إلى حساب المستخدم دون مشاركة بيانات الاعتماد
 randomrobbiebf/cve-2024-11423
Ultimate Gift Cards for WooCommerce <= 3.0.6 - غياب التفويض يؤدي إلى ثغرة المال اللانهائي
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - غياب التخويل للكتابة فوق/رفع الملفات (تنفيذ التعليمات البرمجية عن بُعد)
 randomrobbiebf/cve-2024-54378
Quietly Insights <= 1.2.2 - عدم وجود تصريح يسمح للمستخدمين المصادق عليهم (مشترك+) بتحديث خيارات عشوائية
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - نقص التفويض إلى تحديث خيارات عشوائي للمستخدمين الموثوقين (مشترك فأكثر)
 yoryio/cve-2024-27198
استغلال لـ CVE-2024-27198 - TeamCity Server
 randomrobbiebf/agency-toolkit-1023-missing-authorization-to-unauthenticated-arbitrary-options-update
Agency Toolkit <= 1.0.23 - فقدان التفويض لتحديث خيارات تعسفي غير مصادق عليه








