
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 alihussainzada/cve-2025-29927-poc
PoC لـ CVE-2025-29927: ثغرة تجاوز Middleware في Next.js. يوضح كيف يمكن لـ x-middleware-subrequest تجاوز فحوصات المصادقة. يتضمن إعداد Docker للاختبار.
 ricsirigu/cve-2025-29927
تطبيق Next.js مصمم عمداً ليكون عرضة لـ CVE-2025-29927، ثغرة تجاوز التفويض
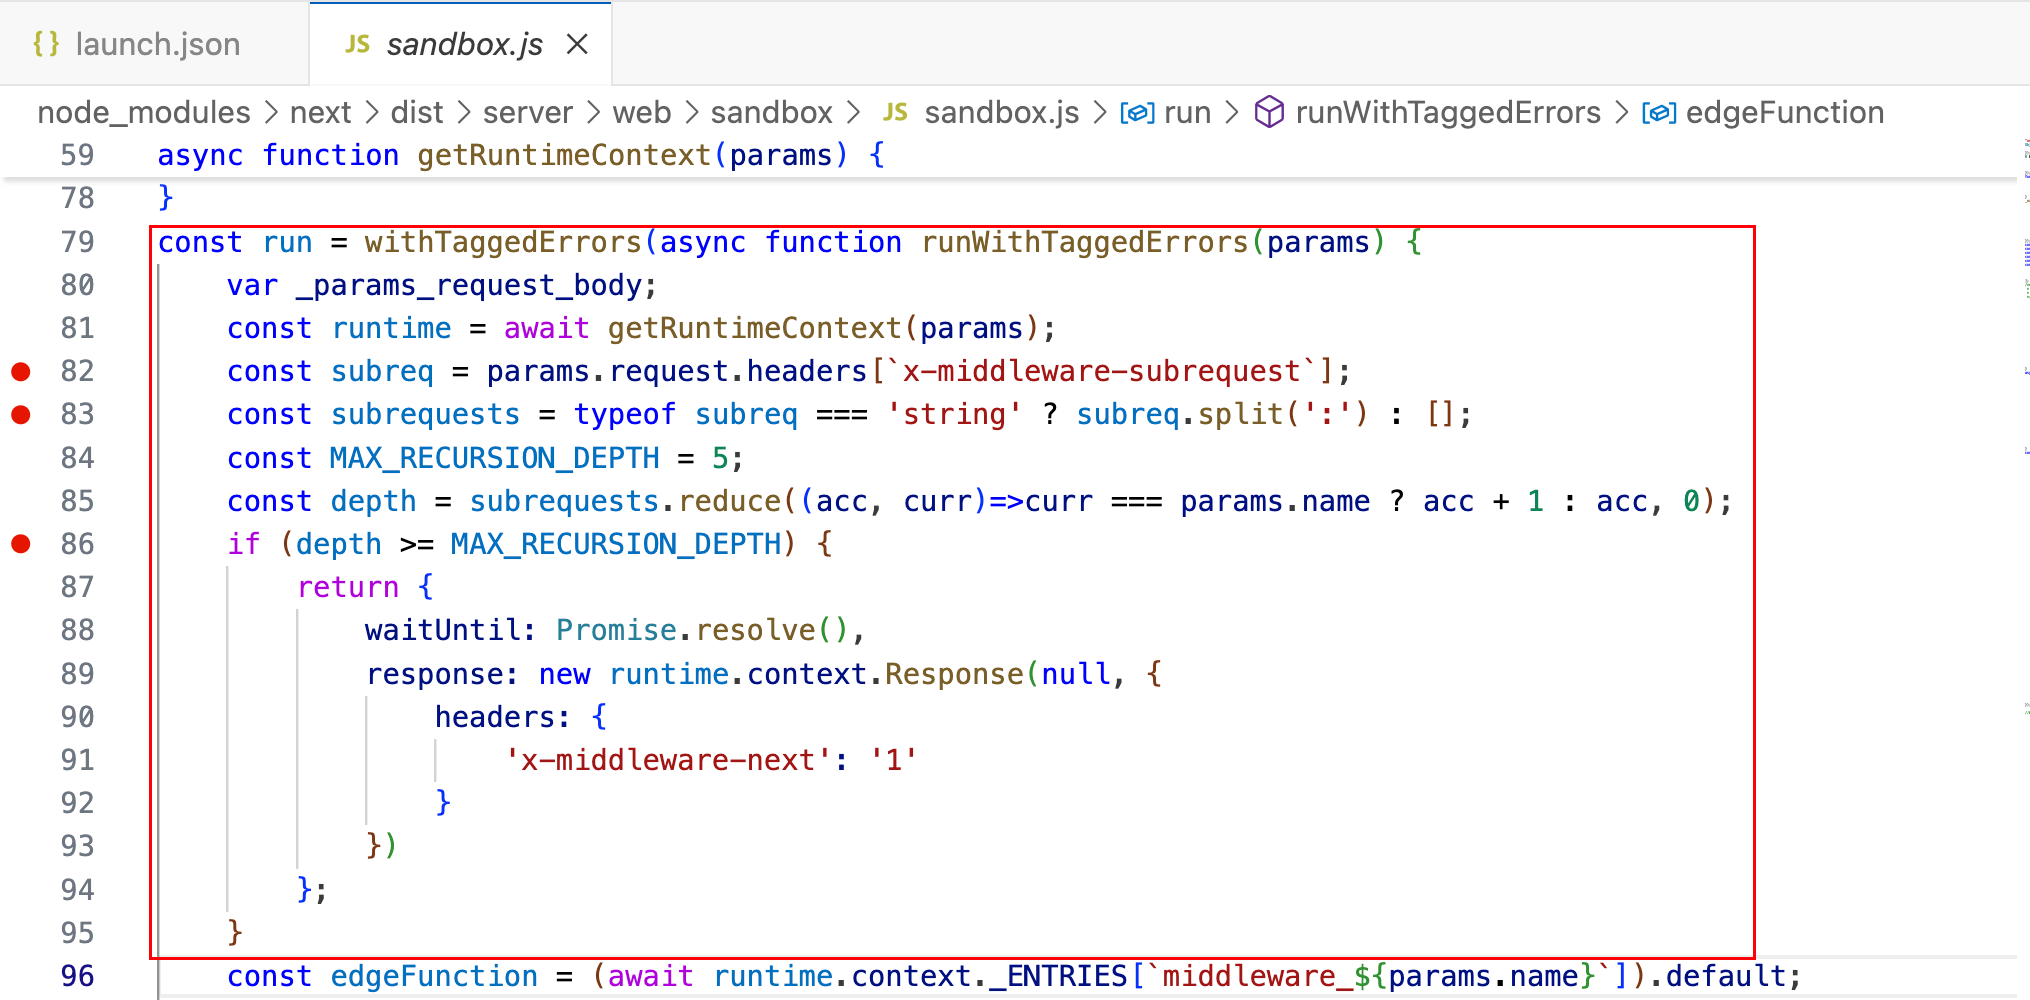 oyst3r1ng/cve-2025-29927
تجاوز المصادقة في Next.js Middleware
 lem0n817/cve-2025-29927
بيئة اختبار محلية لثغرة تجاوز التفويض في برمجيات Next.js الوسيطة (CVE-2025-29927). يوضح الاستغلال عبر رؤوس x-middleware-subrequest المصممة خصيصًا…
 arvion-agent/next-cve-2025-29927
CVE-2025-29927: تجاوز التفويض في Middleware الخاص بـ Next.js
 azu/nextjs-cve-2025-29927-poc
Next.js PoC لـ CVE-2025-29927
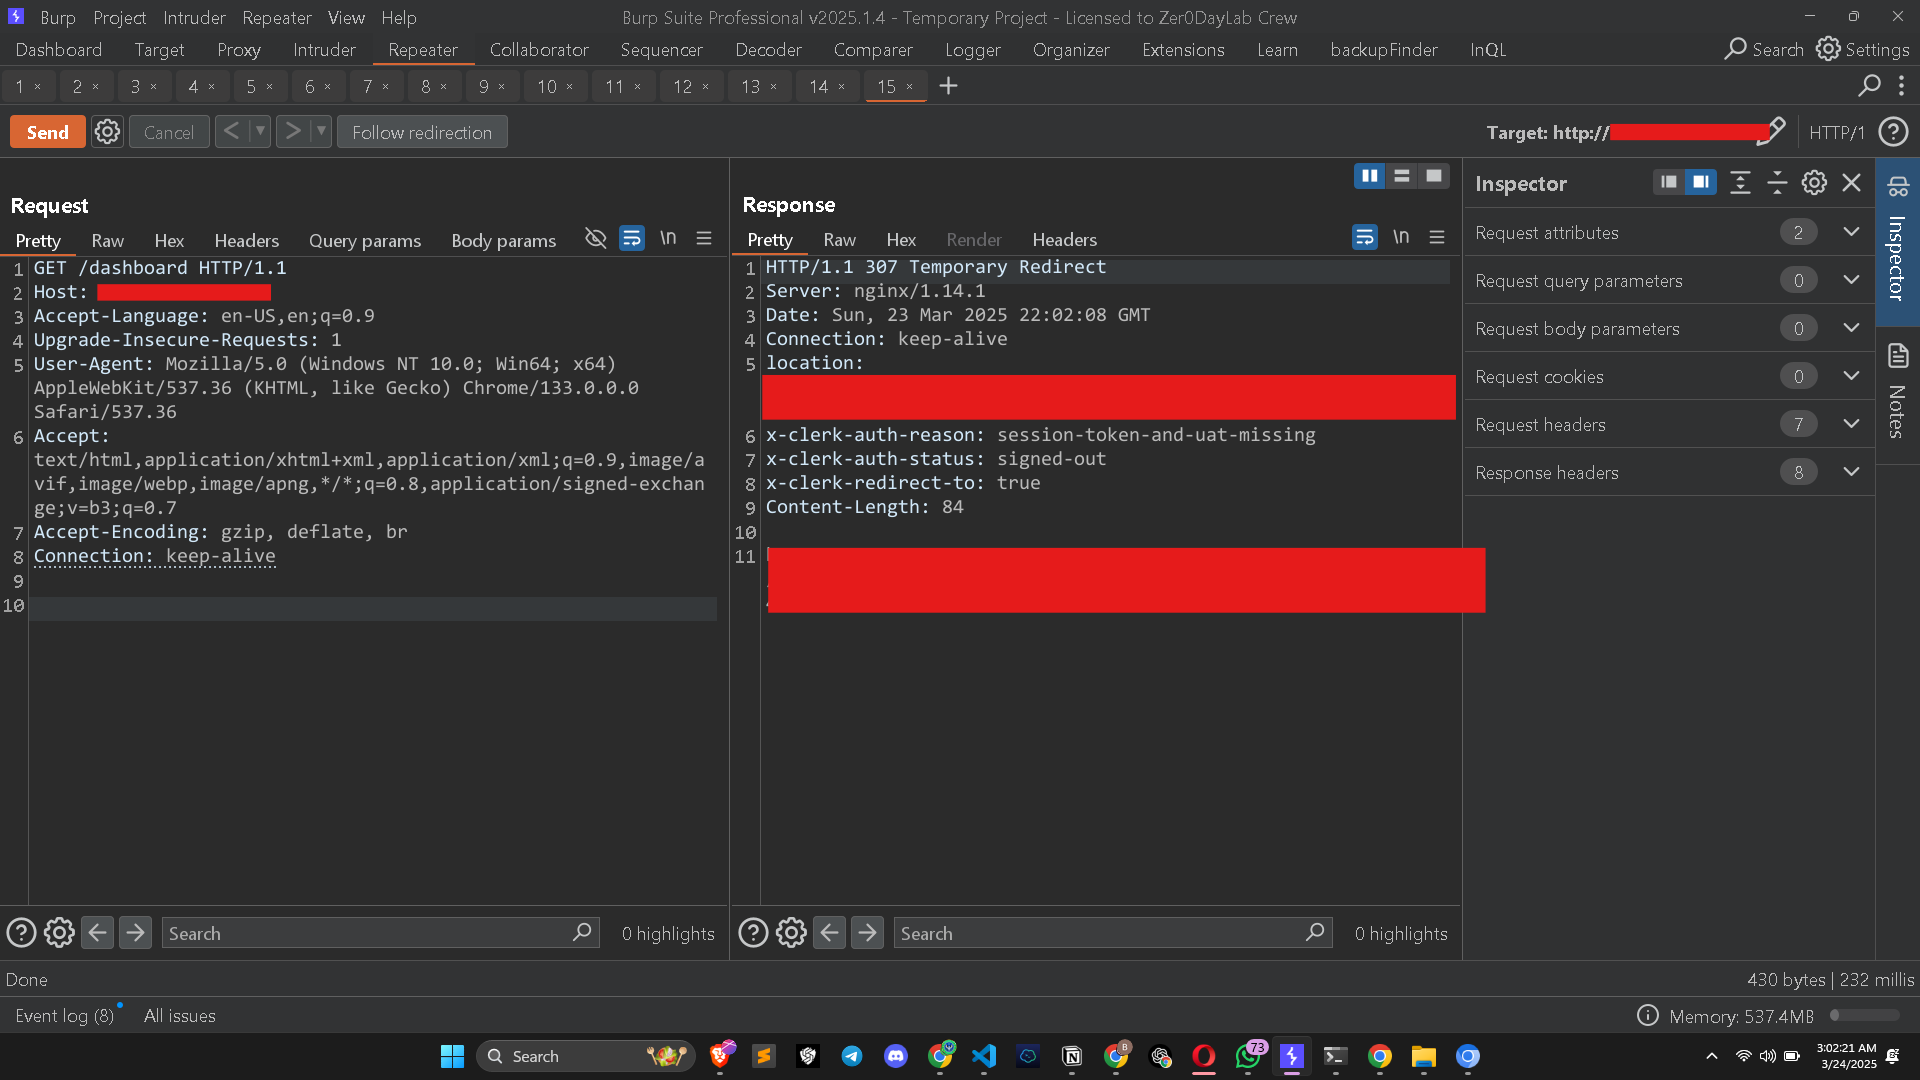 muhammadwaseem29/cve-2025-29927-poc
تجاوز التفويض في الوسيطة (Middleware) لـ Next.js
 dedibagus/cve-2025-29927-poc
تجاوز التفويض في برمجية الوسيطة لـ Next.js
 aydinnyunus/cve-2025-29927
CVE-2025-29927 إثبات المفهوم
 iknowjason/purplecloud
أداة صغيرة للعب مع هوية Azure - أداة إنشاء مختبر Azure و Entra ID. المدونة: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4
 absholi7ly/poc-cve-2024-32962-xml-crypto
يحاكي هجومًا يستغل CVE-2024-32962 لتزوير رسائل SAML والحصول على أذونات غير مصرح بها، مما يوضح تأثير الثغرة.
 knavesec/credmaster
أداة CredKing لرش كلمات المرور، أعيدت هيكلتها وحُسّنت، وتستخدم واجهات برمجة تطبيقات FireProx لتدوير عناوين IP، والبقاء مجهول الهوية، والتغلب على…

 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0011
نص برمجي Python للتحقق من ثغرة تجاوز المصادقة (WT-2025-0011) في خدمة Kentico Xperience 13 CMS Staging Service عبر تحليل طلبات POST.
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0006
نص اكتشاف تجاوز المصادقة لخدمة Kentico Xperience 13 CMS Staging باستخدام طلب POST واحد للتحقق من الثغرة.
 maleeshaudan/wordpress-cve-2024-10924--exploit
استغلال CVE-2024-10924 لإضافة Really Simple Security في ووردبريس
 sariamubeen/cve-2024-10924
استغلال Python لثغرة CVE-2024-10924 التي تتجاوز المصادقة الثنائية في إضافة Really Simple SSL الخاصة بووردبريس، مما يتيح الوصول الإداري غير المصرح به…
 h8su/wordpress-cve-2024-10924-exploit
استغلال إثبات المفهوم (PoC) لثغرة CVE-2024-10924، وهي ثغرة أمنية في إضافة Really Simple SSL الخاصة بـ WordPress تتيح تجاوز المصادقة الثنائية (2FA).…








