
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 00lucasm/cve-2025-58434-flowiseai-auth-bypass-poc
ثغرة تجاوز المصادقة في Flowise من Flowiseai - إثبات المفهوم
 cn016/apache-shenyu-admin-jwt-cve-2021-37580-
Apache ShenYu Admin ثغرة تجاوز المصادقة JWT (CVE-2021-37580)
 randomrobbiebf/cve-2024-9106
Wechat Social login <= 1.3.0 - تجاوز المصادقة
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - تجاوز المصادقة إلى مسؤول
 randomrobbiebf/cve-2022-0952
Sitemap by click5 < 1.0.36 - تحديث خيارات عشوائي بدون مصادقة
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - تجاوز المصادقة
 raghvendra1207/cve-2022-22978
إثبات مفهوم يوضح تجاوز التفويض في RegexRequestMatcher الخاص بـ Spring Security (CVE-2022-22978) باستخدام حقن CRLF، مع خطوات التحليل والتخفيف.
 circuitsoul/poc-cve-2016-10555
تغيير الخوارزمية RS256(غير متماثلة) إلى HS256(متماثلة) - POC (CVE-2016-10555)
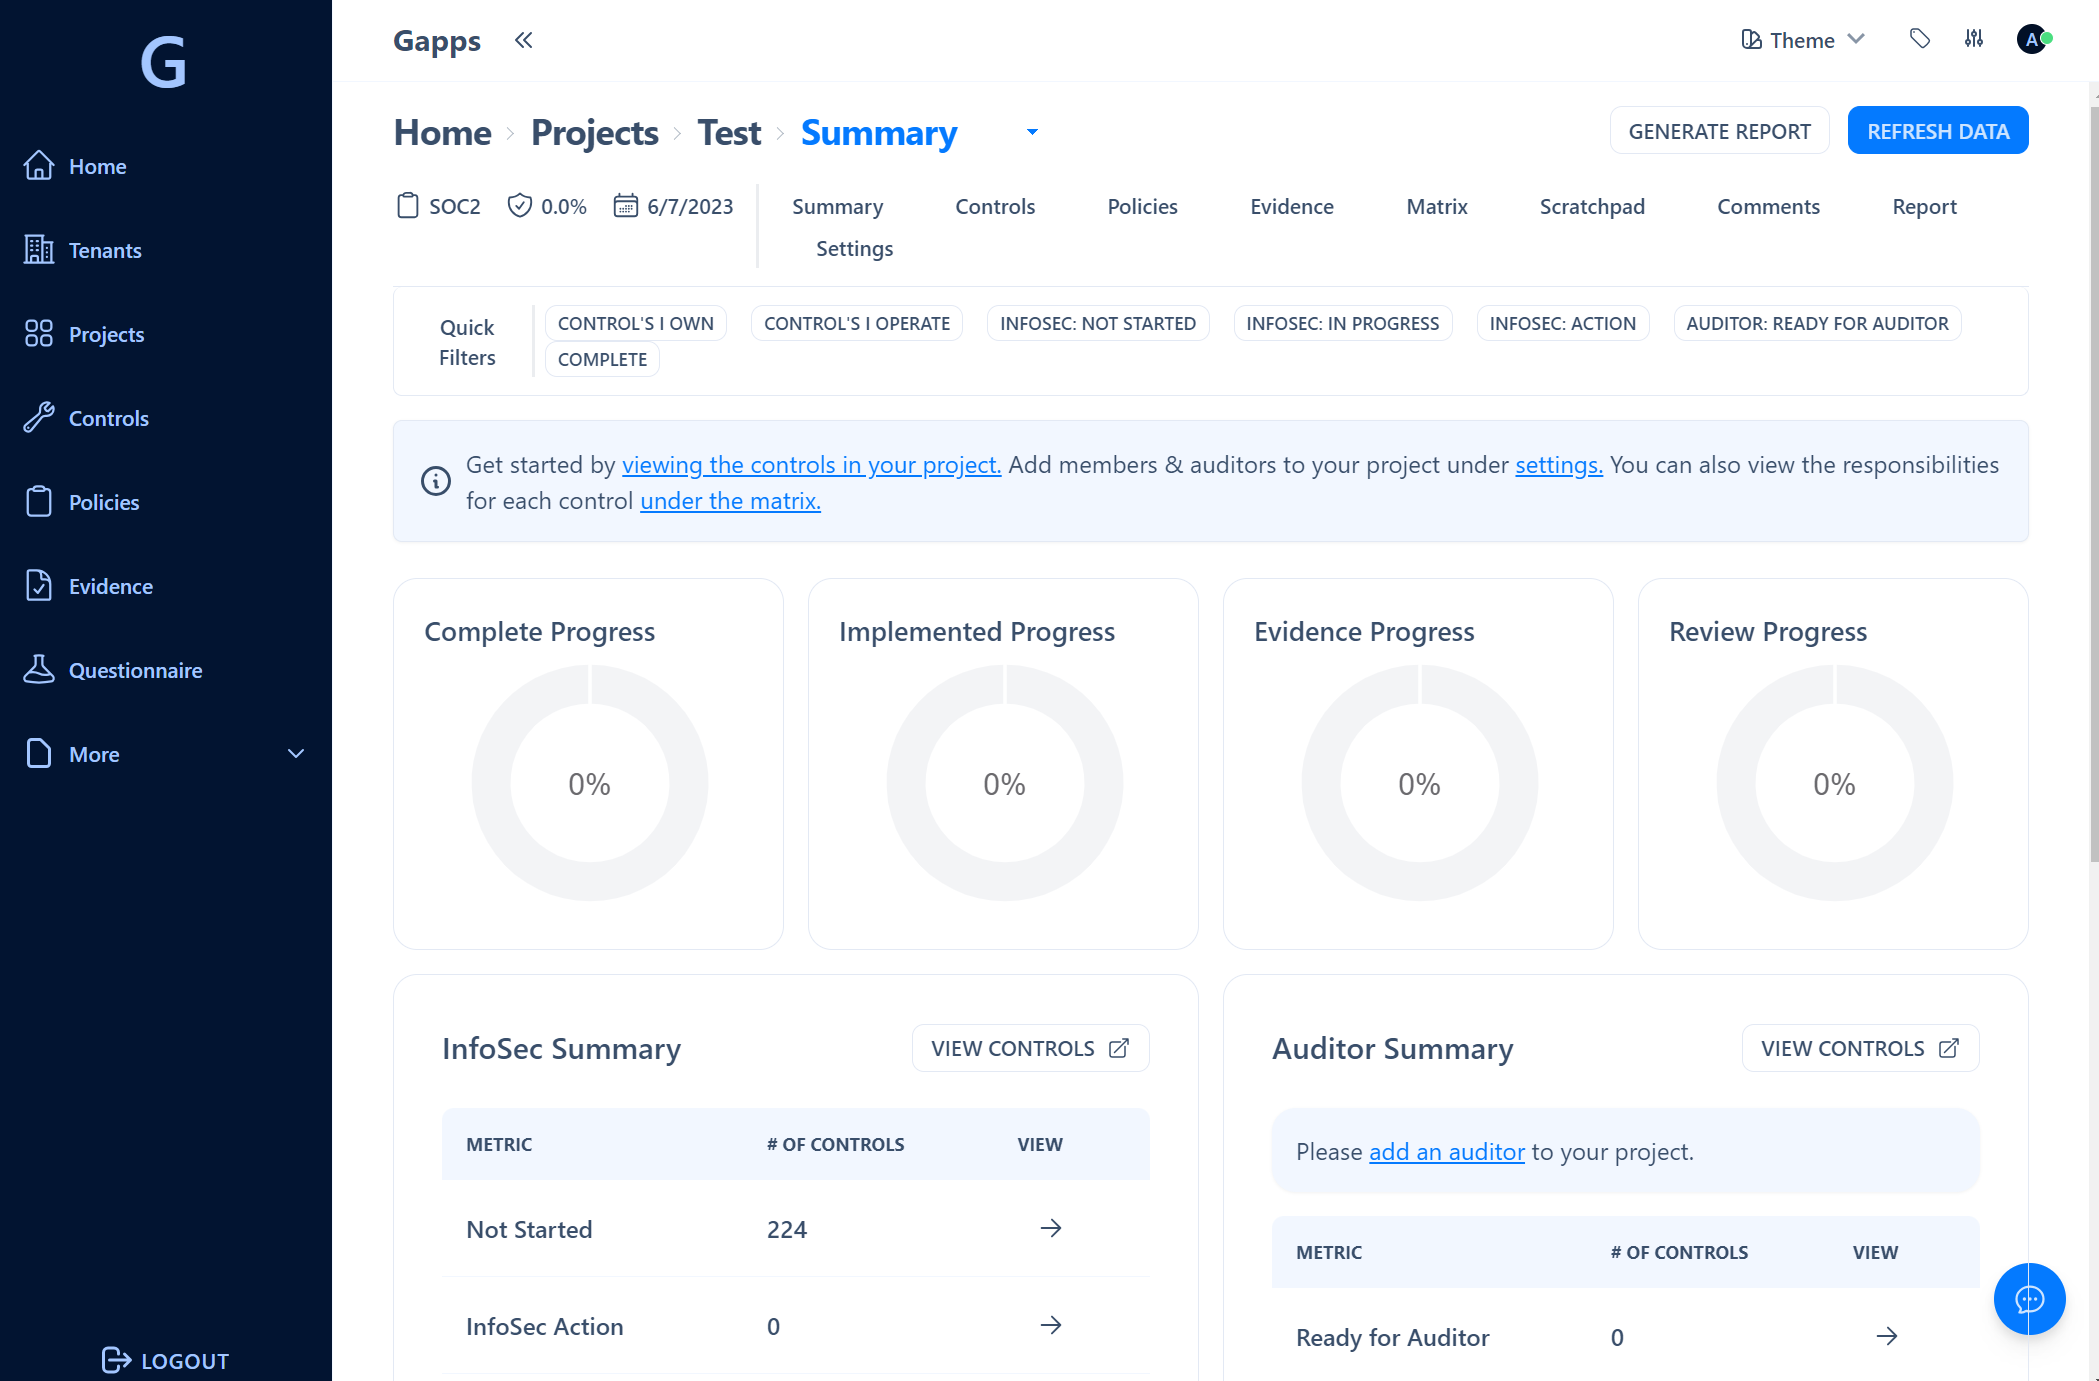 bmarsh9/gapps
منصة الامتثال الأمني - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF تتبع
 bishopfox/cirro
إنشاء مسارات الهجوم عبر مستويات الإدارة والبيانات
 infisical/agent-vault
وكيل اعتمادات HTTP وخزنة للوكلاء الذكاء الاصطناعي مثل Claude Code وOpenClaw وHermes والوكلاء المخصصين + الأحزمة، والمزيد.
 microsoft/windowsprotocoltestsuites
⭐⭐ انضم إلينا في SNIA SDC لحضور مختبر SMB3 IO (28 سبتمبر - 1 أكتوبر 2026)، واطّلع على فعاليات قابلية التشغيل البيني القادمة
 pilot-protocol/pilotprotocol
بروتوكول شبكة تراكبية يمنح وكلاء الذكاء الاصطناعي عناوين دائمة، أنفاق مشفرة موثقة، ونموذج ثقة عبر UDP. يشمل اجتياز NAT، رسائل نظير إلى نظير، ومجموعات…
 nolabs-ai/nono
أمن وقت تشغيل الوكيل - عزل الوكيل بثقة صفرية، وإعداد صفري، وزمن استجابة صفري
 tomjwxf/scopeblind-gateway
بوابة أمنية لخوادم MCP مع تطبيق سياسة لكل أداة، وإيصالات تدقيق موقعة بـ Ed25519، وتسجيل وضع الظل. تدعم محركات السياسات الخارجية Cedar وOPA وCerbos…
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 h4wkst3r/dop2mop
مُجمِّع OpenGraph لـ BloodHound الذي يرسم خريطة مسارات الهجوم من البنية التحتية لـ DevOps إلى MLOps، ويجمع موارد خط أنابيب CI/CD، ومدير الخدمة، ومنصة…
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — المواصفات الرسمية باللغة الإنجليزية. بنية ترخيص قابلة للتحقق تشفيريًا للوكلاء الذكاء الاصطناعي المستقلين.








