
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 agentguard-ai/tealtiger
حماية قوية لوكلاء الذكاء الاصطناعي - أمان وتتبع تكلفة مفتوح المصدر لتطبيقات الذكاء الاصطناعي
 squid-cache/squid
Squid Web Proxy Cache - كود المصدر
 scopeblind/scopeblind-gateway
بوابة سياسات Cedar المغلقة عند الفشل مع إيصالات موقّعة لاستدعاءات أدوات وكيل الذكاء الاصطناعي. npx protect-mcp
 agberohq/keeper
حافظ بسيط وآمن للأسرار
 commonguy25/authproof-sdk
إيصالات تفويض موقعة تشفيرياً للوكلاء الذكاء الاصطناعي. حدد بالضبط ما يمكن للذكاء الاصطناعي فعله وما لا يمكنه فعله — موقعة، قابلة للتحقق، مقاومة…
 trivulzianus/tarantubench
المستودع الكامل لجميع المختبرات المتاحة كجزء من المعيار
 cloud-gouv/securix
SécurixOS هو نظام تشغيل آمن مبني على NixOS مصمم خصيصًا للفرق الصغيرة والمتوسطة. يوفر بيئة بسيطة ومحصنة مع عزلة قوية، وقابلية إعادة إنتاج، وتكوينات…
 sushegaad/claude-skills-governance-risk-and-compliance
Installable Claude Skills providing expert-level compliance guidance for 30+ frameworks including ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA, NIST CSF,…
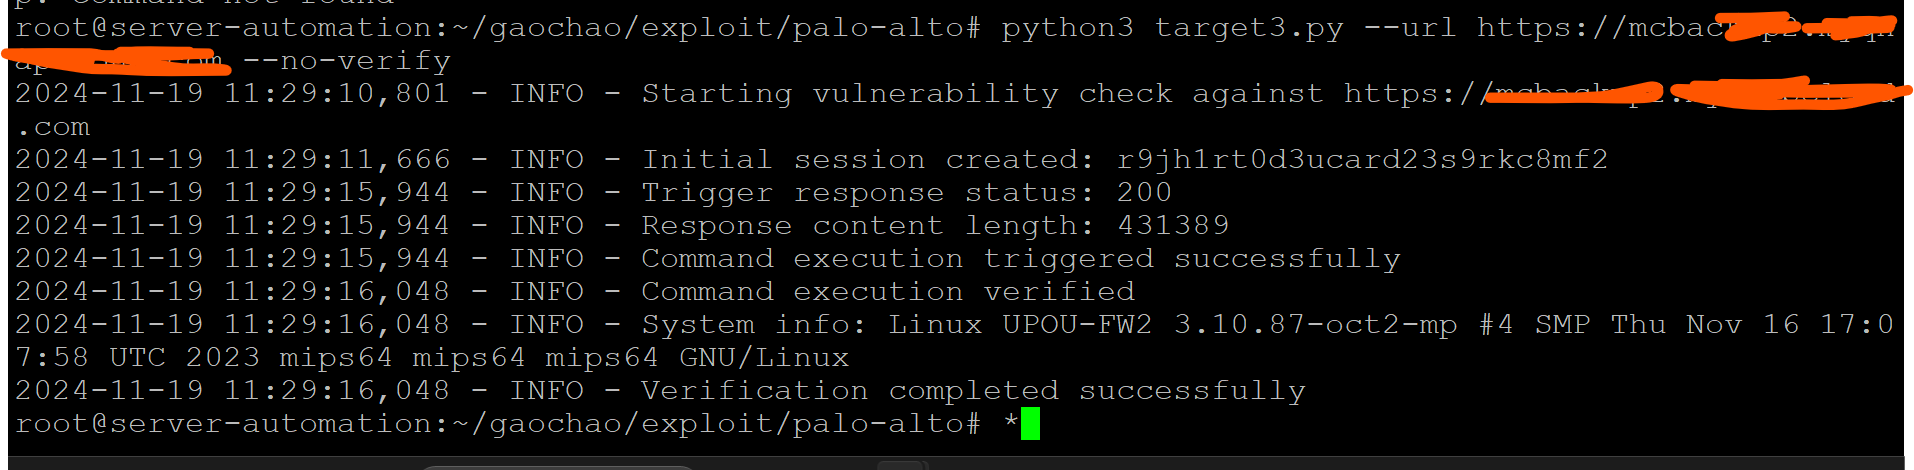 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: تجاوز المصادقة في واجهة الإدارة على الويب (PAN-SA-2024-0015) RCE POC
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – تجاوز المصادقة
 c411e/cve-2023-47564
CVE-2023-47564
 a17-ba/cve-2026-51119
تحليل فني ونشرة لـ CVE-2026-51119، تصعيد امتيازات في Invixium IXM WEB يسمح للمستخدمين المصادق عليهم بامتيازات منخفضة بإنشاء حسابات مسؤول.
 0xmrma/cve-2026-46552
روابط القاعدة المشتركة لـ NocoDB قد تدعو أعضاء القاعدة الحقيقيين وتنجو من إلغاء المشاركة
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - استغلال تجاوز المصادقة لإنشاء المستخدمين في CrushFTP
 0xblackash/cve-2025-64446
CVE-2025-64446
 supraaa-1337/cve-2025-3102-exploit
استغلال ثغرة تجاوز التحقق من الصلاحية في إضافة SureTriggers لووردبريس الإصدارات <= 1.0.78، مما يسمح للمهاجمين غير الموثَّقين بإنشاء مستخدمين جدد في…
 0dayninja/cve-2021-3560
استغلال تجاوز المصادقة عبر Polkit D-Bus
 00xcanelo/cve-2024-47533-poc
استغلال إثبات المفهوم لـ CVE-2024-47533، تجاوز مصادقة غير مصادق عليه في واجهة برمجة تطبيقات XMLRPC في Cobbler مما يؤدي إلى تنفيذ الأوامر عن بُعد عبر…








