
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 vhscom/private-landing
🔐 تعلم المصادقة من خلال بنائها بشكل صحيح. تنفيذ مرجعي قابل للتوسيع ومتوافق مع المعايير لـ Cloudflare Workers مع Hono وTurso وPBKDF2 وجلسات JWT ذات…

 marcstraube/zappzarapp-php-security
PHP 8.4+ مكتبة أمان (مرآة)
 aaravmaloo/apm
مدير كلمات مرور محلي للجميع
 davidnussio/envsec
أداة CLI آمنة لإدارة أسرار البيئة باستخدام مخازن بيانات الاعتماد الأصلية لنظام التشغيل (macOS Keychain, Linux Secret Service, Windows Credential…
 s1lkys/cve-2020-15906
شرح لـ CVE-2020-15906
 rxrcoder/cve-2023-2437
أداة استغلال لـ CVE-2023-2437 تستهدف تجاوز المصادقة في UserPro <= 5.1.1، مما يسمح للمهاجمين بالحصول على وصول المسؤول وإنشاء مسؤولين جدد.
 royall-researchers/cve-2023-27350
ثغرة Papercut، الإصدارات المتأثرة هي PaperCut MF أو NG الإصدار 8.0 أو أحدث (باستثناء الإصدارات المُصحَّحة) على جميع منصات أنظمة التشغيل.
 randomrobbiebf/cve-2024-54378
Quietly Insights <= 1.2.2 - عدم وجود تصريح يسمح للمستخدمين المصادق عليهم (مشترك+) بتحديث خيارات عشوائية
 randomrobbiebf/cve-2024-5324
Login/Signup Popup ( Inline Form + Woocommerce ) 2.7.1 - 2.7.2 - تحديث خيارات تعسفي بدون تفويض
 randomrobbiebf/cve-2024-50477
Stacks Mobile App Builder <= 5.2.3 - تجاوز المصادقة عبر الاستيلاء على الحساب
 randomrobbiebf/cve-2024-11643
إمكانية الوصول بواسطة AllAccessible <= 1.3.4 - نقص التفويض للمستخدمين الموثقين (مشتركين فما فوق) لتحديث خيار عشوائي
 aymanelsherif/oracle-oam-authentication-bypas-exploit
أداة استغلال ثغرة padding oracle في Oracle Access Manager (CVE-2018-2879)
 cartosys/domestic-system
استخدام @charmbracelet لإنشاء متصفح إيثريوم بأناقة
 anthony1500/cve-2022-40684
نص استغلال لـ CVE-2022-40684، وهو تجاوز مصادقة في Fortinet FortiOS، يسمح بالوصول غير المصرح به إلى واجهة الإدارة.
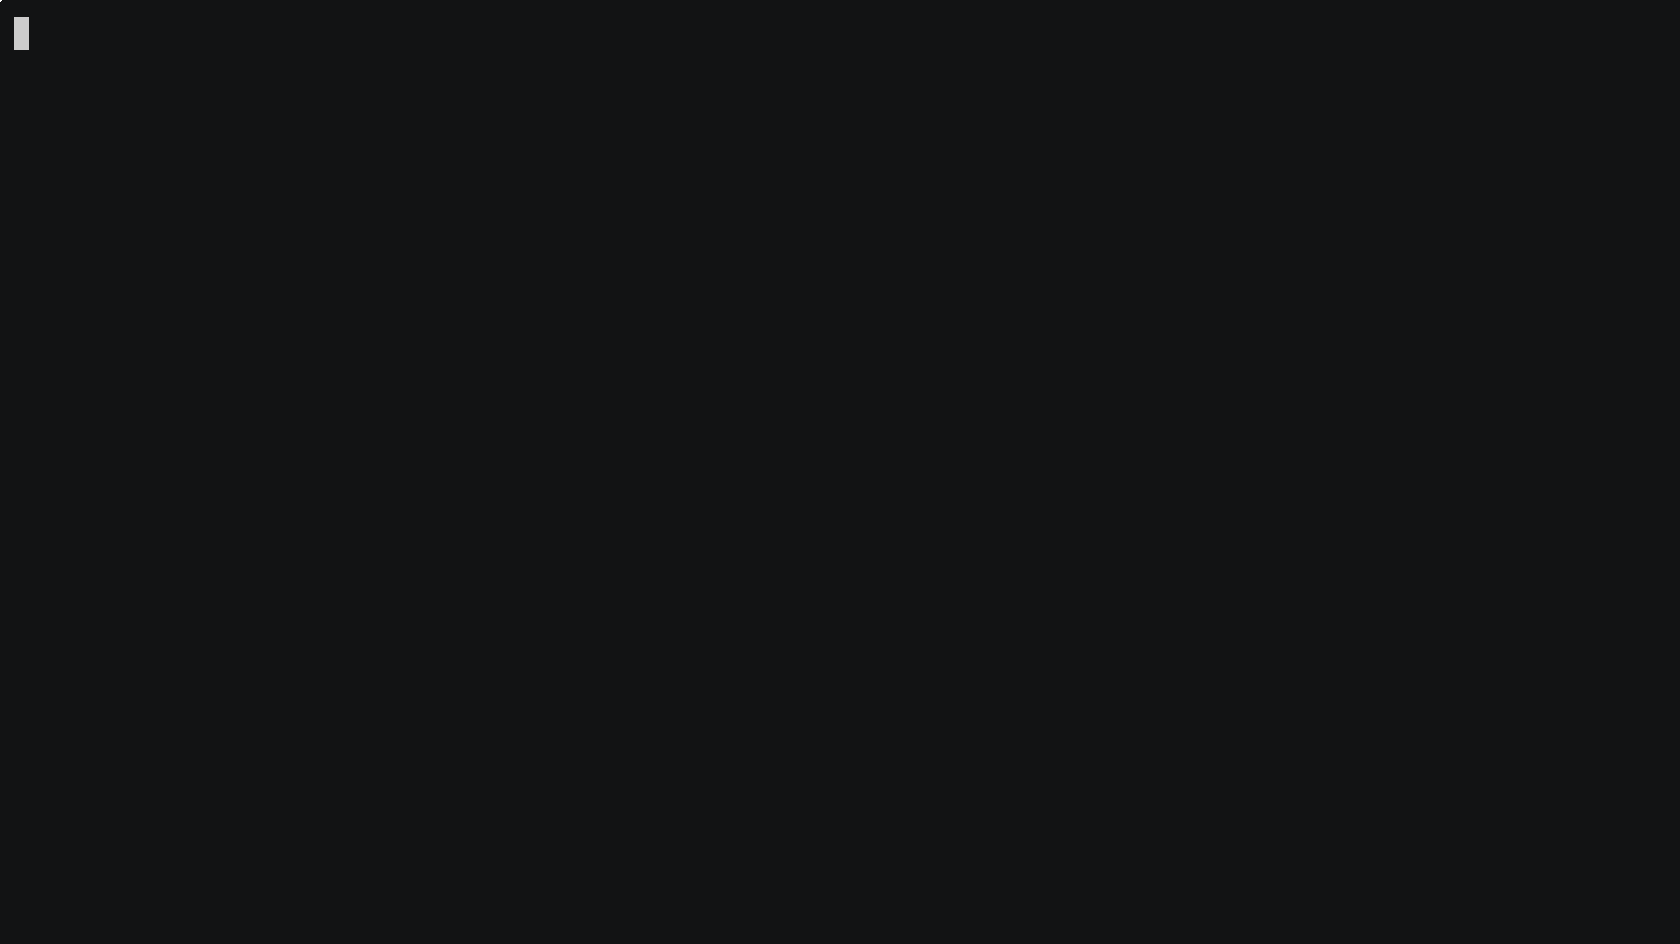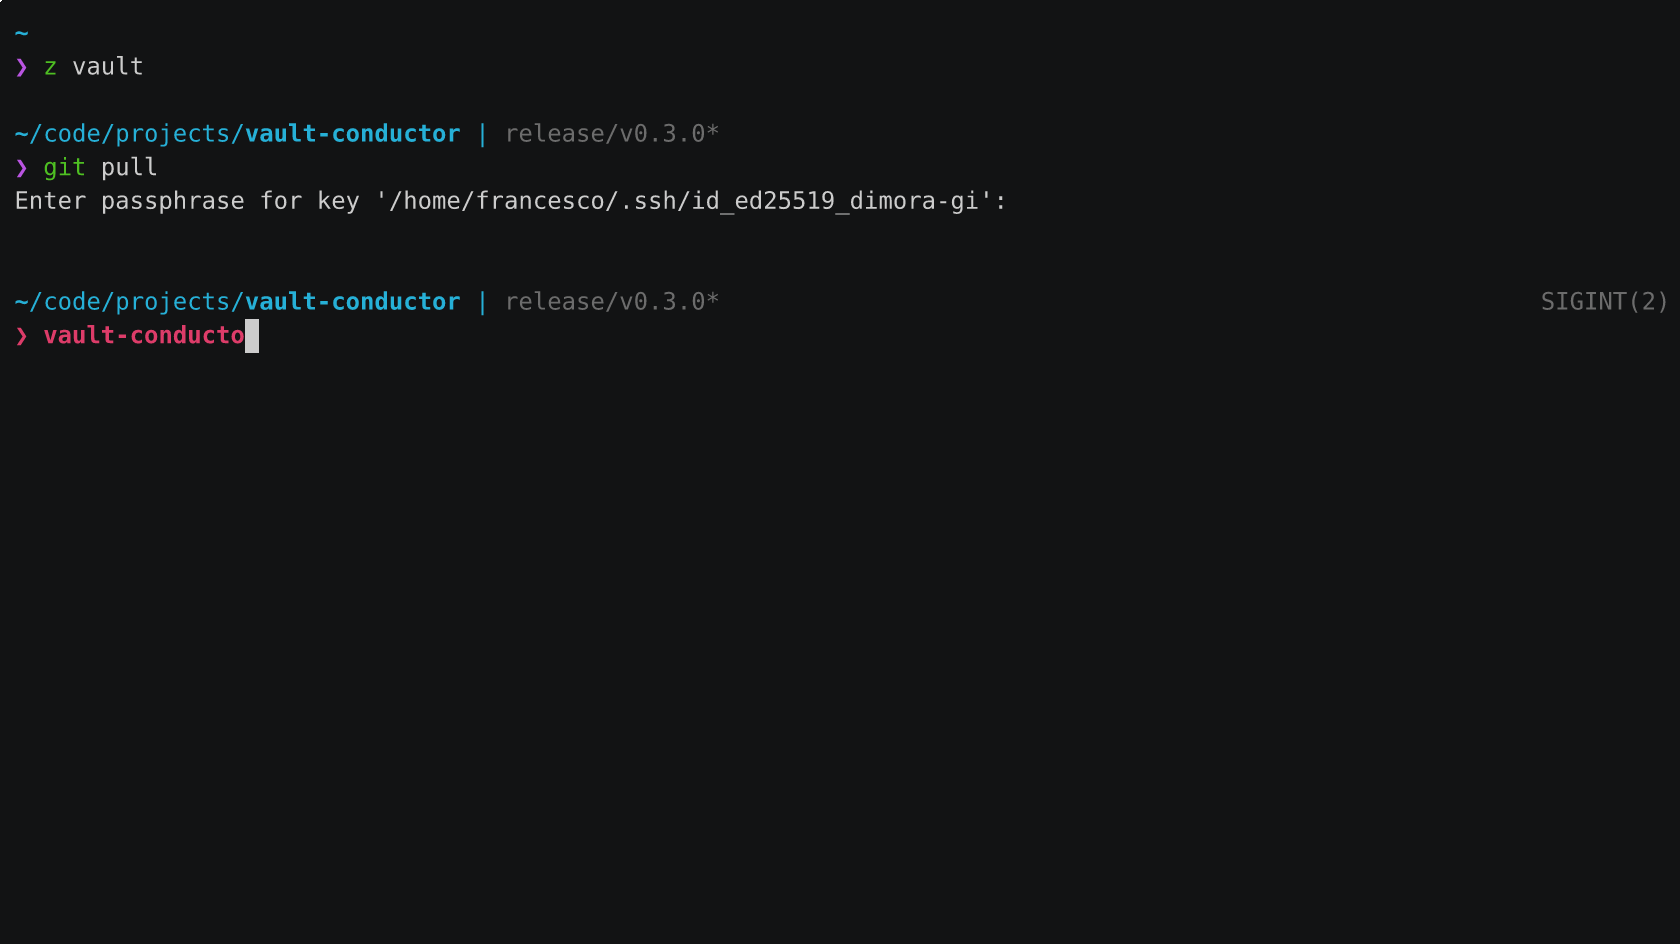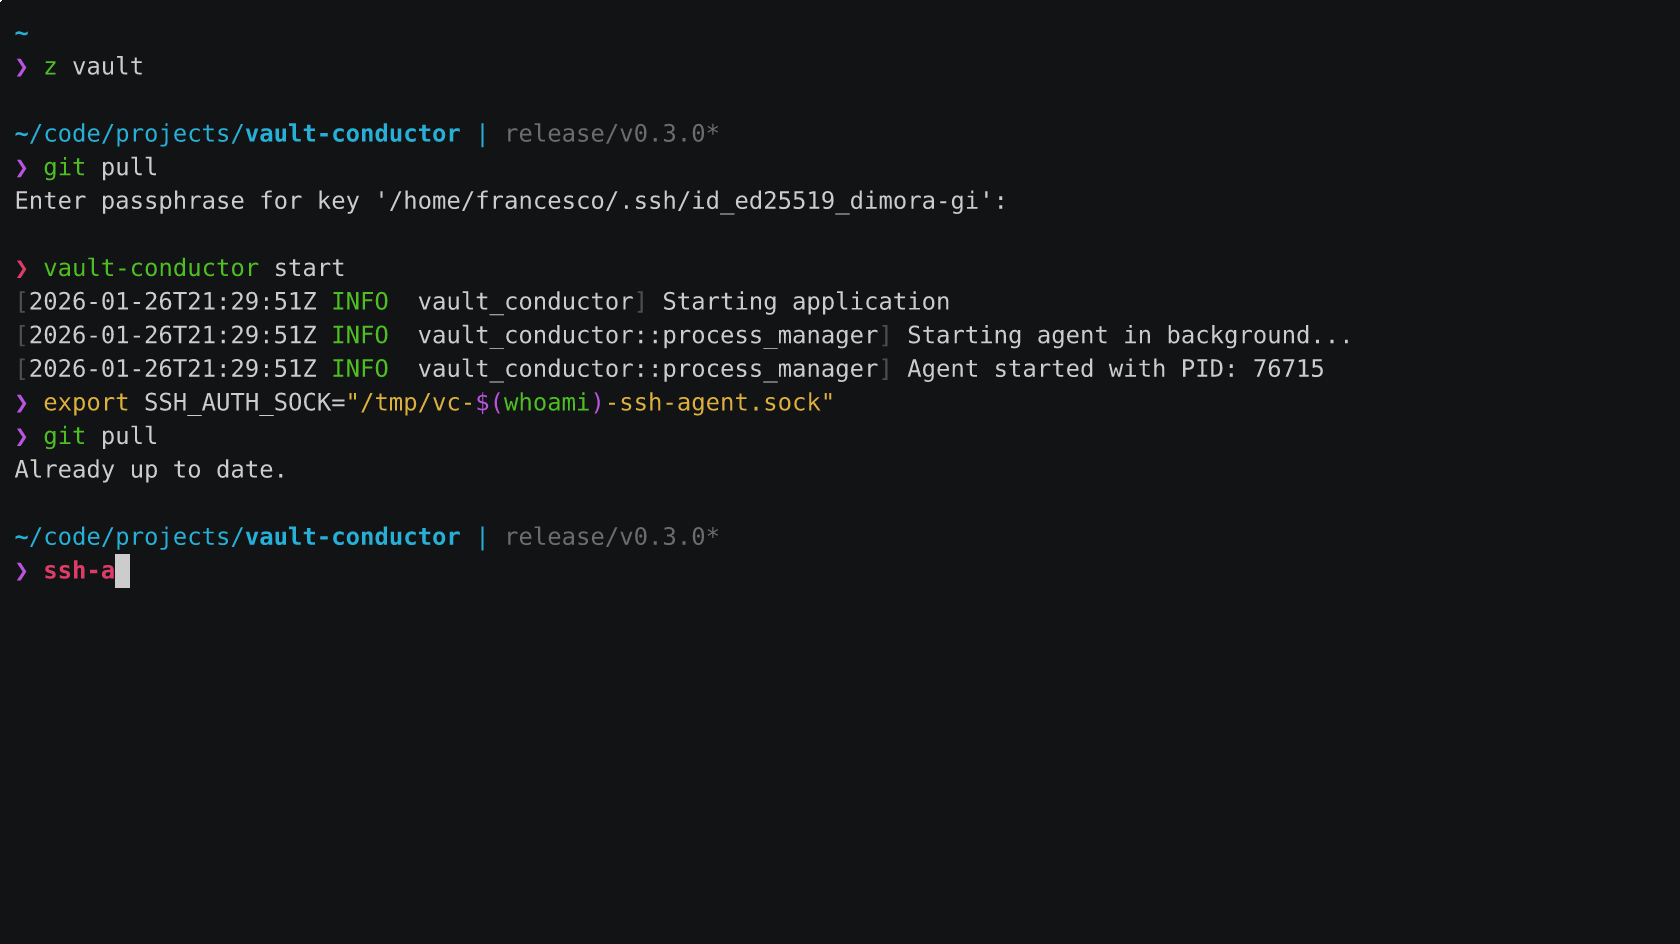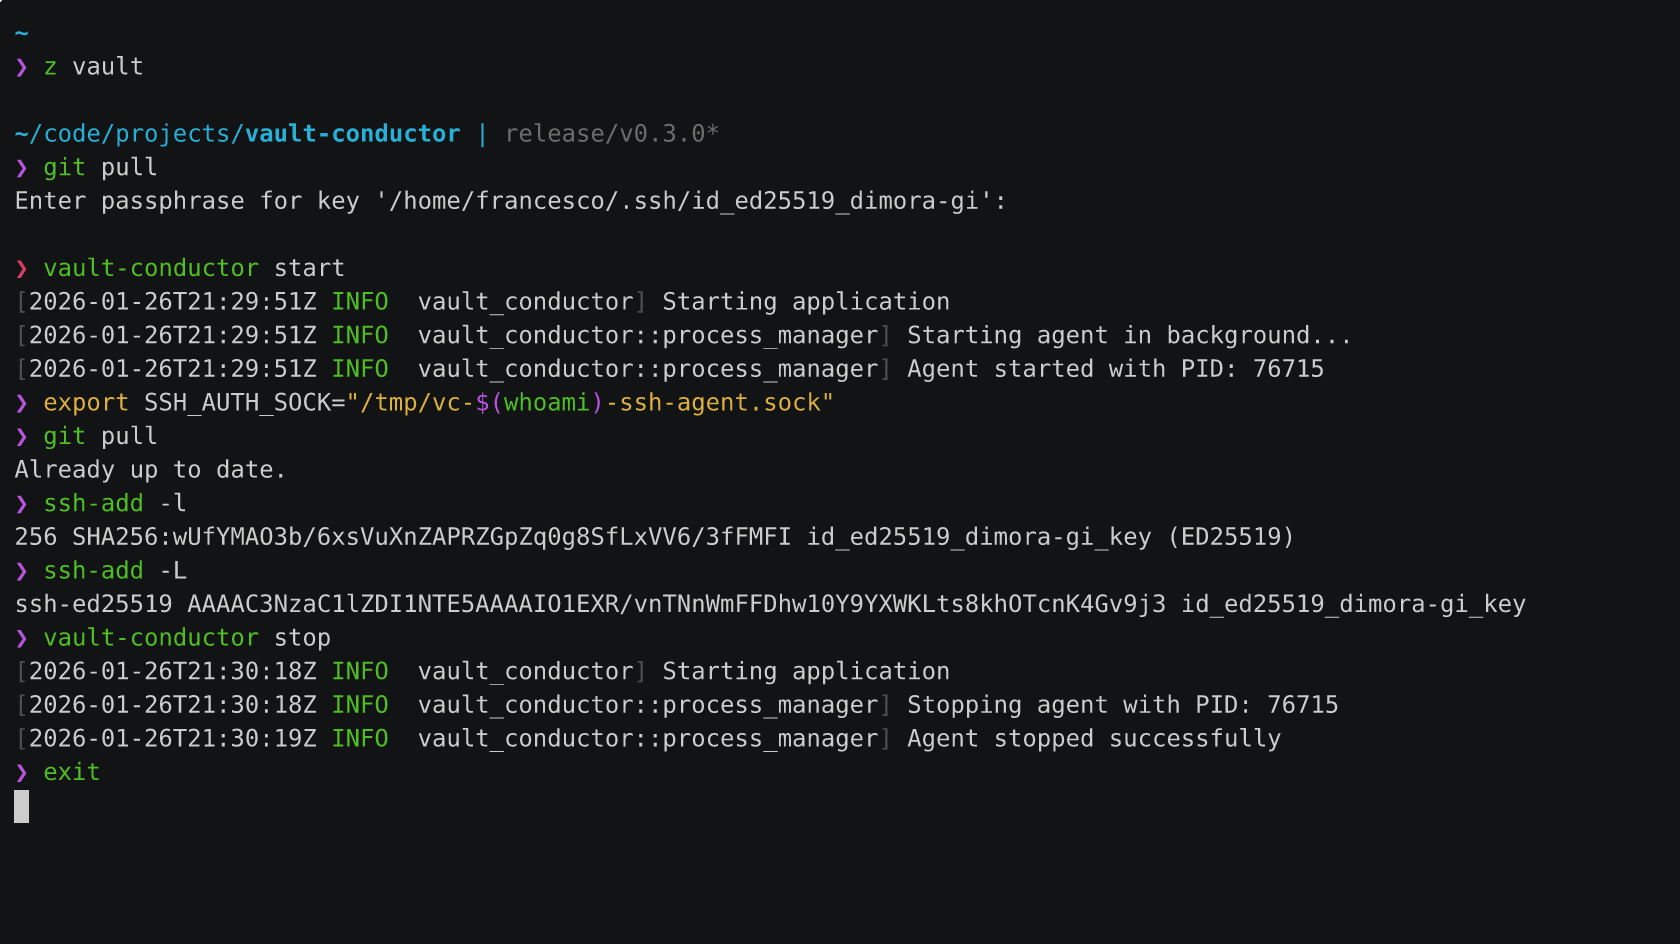 pirafrank/vault-conductor
وكيل SSH يوفر مفاتيح SSH المخزنة في Bitwarden Secrets Manager
 abdurahmon3236/cve-2024-38473
إثبات مفهوم يوضح ثغرة في الترميز في Apache HTTP Server mod_proxy يمكنها تجاوز المصادقة عبر عناوين URL مشفرة مصممة بعناية.
 radicle-dev/heartwood
مكدس تعاون ونشر للكود بطريقة الند للند مع بروتوكول آمن ولامركزي، وأداة سطر أوامر، وبرنامج خفي للشبكة من أجل منصات برمجية سيادية.
 asg-castle/cve-2023-27350
إثبات مفهوم لاستغلال CVE-2023-27350 في PaperCut NG؛ يستغل ثغرة التحكم في الوصول SetupCompleted لتجاوز المصادقة وتنفيذ الأكواد بصلاحيات SYSTEM.








