
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 abraxas/nextcloud-ldap-put-isadmin
Nextcloud 35.0.0 — يمكن لمسؤول Users المفوَّض تعديل مسؤول مُرقّى من LDAP عبر PUT بينما يرفض PATCH ذلك بشكل صحيح
 abraxas/gitea-public-only-pat-org
مختبر إثبات مفهوم لتجاوز تفويض Gitea حيث يقوم PAT عام فقط مع write:organization بإنشاء منظمة خاصة عبر POST /api/v1/orgs.
 sourceincite/cve-2021-24085
إثبات مفهوم لاستغلال CVE-2021-24085: رفع امتيازات قائم على CSRF في Microsoft Exchange Server عبر تزوير رمز msExchEcpCanary، مما يتيح الاستيلاء على…
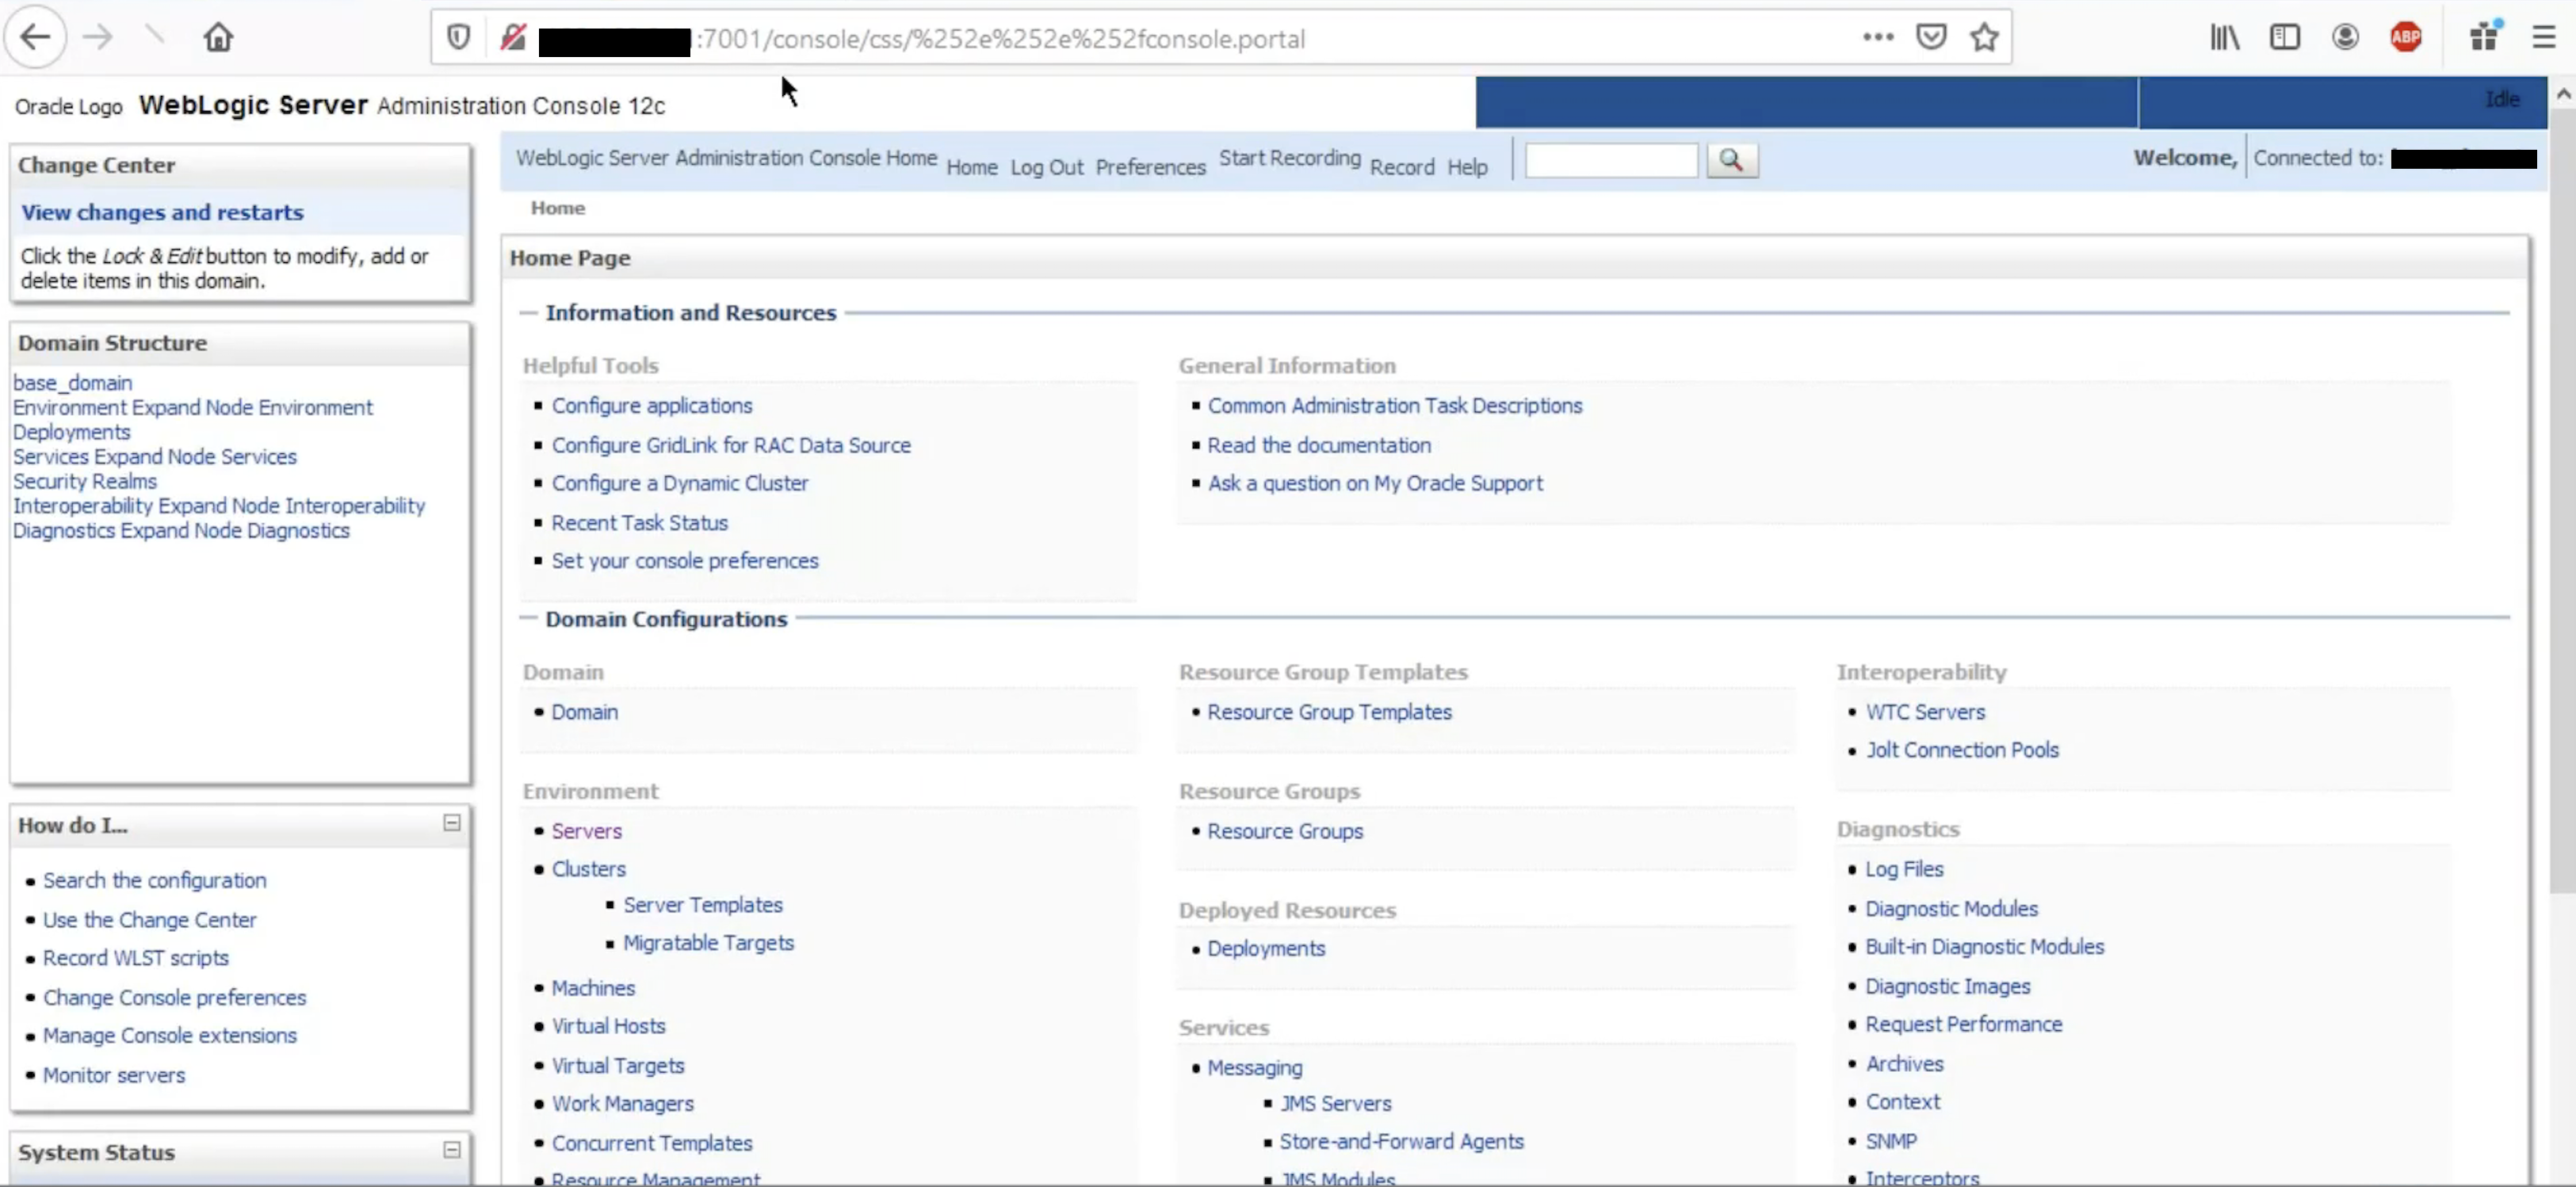 murataydemir/cve-2020-14882
[CVE-2020-14882] تجاوز المصادقة في Oracle WebLogic Server
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
استشارة أمنية: ضوابط الوصول غير الكافية تسمح بحذف الغرف دون تصريح (Let's Chat)
 svchost9913/cve-2022-46169_unauth_remote_code_execution
تنفيذ تعليمات برمجية عن بُعد بدون مصادقة عبر تجاوز المصادقة وحقن الأوامر في Cacti < 1.2.23 و < 1.3.0
 0xb0y426/cve-2023-27350-poc
إثبات مفهوم لاستغلال CVE-2023-27350 لتجاوز المصادقة في PaperCut MF/NG، مما يسمح بالتفاعل غير المصادق مع خوادم إدارة الطباعة المعرضة للخطر.
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - عالي - محلي - بقايا صلاحيات - FULL JOIN USING يتخطى sqlite3AuthRead
 abraxas/lago-stripe-invoice-idor
يعيد إنتاج ثغرة CWE-639 IDOR في Lago v1.53.0 حيث يقوم webhook لمرة واحدة الخاص بـ Stripe بتحميل الفواتير دون تحديد نطاق المؤسسة، مما يتيح تجاوز الدفع…
 immersive-labs-sec/cve-2025-31161
إثبات المفهوم لـ CVE-2025-31161 / CVE-2025-2825
 sinsinology/cve-2024-6670
إثبات مفهوم لاستغلال ثغرة حقن SQL لتجاوز المصادقة في Progress WhatsUp Gold (CVE-2024-6670). يتضمن تحليل السبب الجذري وإعادة تعيين كلمة المرور…
 watchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713
إثبات مفهوم لاستغلال CVE-2024-41713، يوضح تجاوز المصادقة في Mitel MiCollab مما يؤدي إلى قراءة ملفات عشوائية. يتضمن سكربت بايثون لاختبار الإصدارات…
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121 (CertiGhost) POC بدون MachineAccountQuota
 eqstlab/cve-2025-26788
Strongkey FIDO Server تجاوز التفويض
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 junnythemarksman/cve-2023-42793
استغلال TeamCity CVE-2023-42793 مكتوب بلغة Rust
 hotblac/cve-2023-34034
عرض توضيحي لتجاوز التحقق من الأذونات CVE-2023-24034 في Spring Security
 abraxas/forgejo-keys-idor
Forgejo 16.0.5 - عالي - عن بُعد - IDOR - GET /api/v1/user/keys/{id} يعيد مفاتيح SSH ومفاتيح النشر الخاصة بمستخدمين آخرين








