
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 0xblackash/cve-2025-64446
CVE-2025-64446

 kit-lang/packages/kit-policy
إطار عمل تفويض مرن وقابل للتكوين لـ Kit (مستوحى من Action Policy)
 saml-toolkits/ruby-saml
مكتبة Ruby تنفذ جانب مزود الخدمة SAML من SSO، وتتعامل مع طلبات المصادقة، والتحقق من الاستجابة، وفحوصات توقيع XML، وتحليل بيانات IdP الوصفية.
 itsismarcos/cve-2026-41940
استغلال آلي لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel/WHM، مما يسمح بالوصول الإداري غير المصرح به إلى الخوادم المعرضة للخطر.
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4
 miko550/cve-2023-32315
ثغرة تجاوز المصادقة في وحدة تحكم Openfire مع إضافة RCE
 hakivvi/cve-2021-3560
استغلال بلغة C لثغرة CVE-2021-3560، وهي تجاوز للمصادقة في polkit يمكّن المستخدمين غير المميزين من إنشاء حساب مميز عبر DBus، مع مقال تقني مفصل.
 l0ading-x/cve-2022-23131
cve-2022-23131
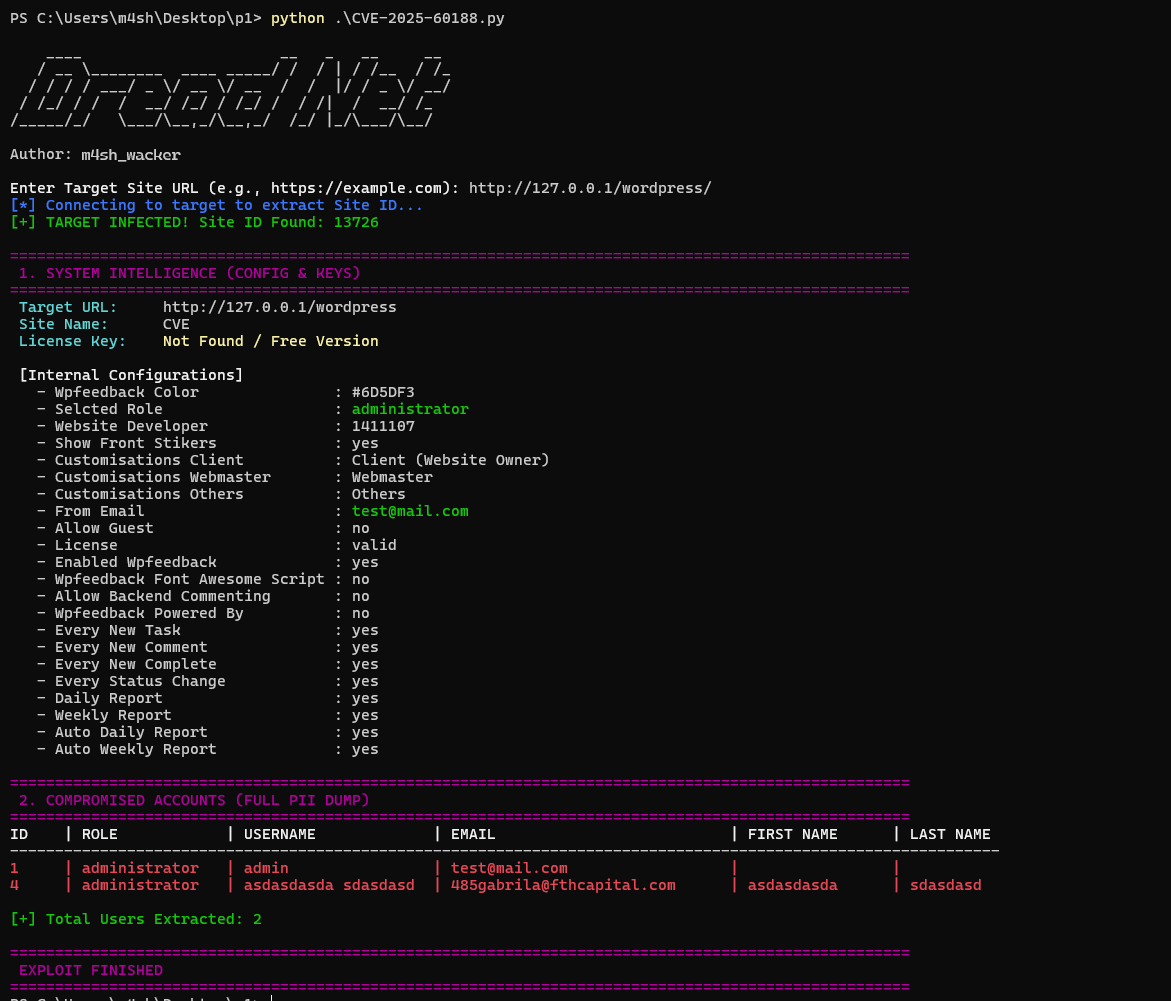 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 استغلال إضافة Atarim
 deepingh0st/cve-2022-22978
عرض توضيحي لتجاوز Spring-Security في CVE-2022-22978
 kazaf6s/cve-2022-23131
أداة استغلال CVE-2022-23131 جاهزة للاستخدام الفوري.
 virgula0/poc-cve-2018-10933
استغلال تجاوز المصادقة في LibSSH باستخدام RCE
 henry4e36/cve-2022-1388
ثغرة تجاوز المصادقة في F5 BIG-IP iControl REST
 b1anda0/cve-2020-14883
Weblogic سكريبت الكشف الجماعي عن ثغرة تجاوز المصادقة
 ayantaker/cve-2023-2986
إثبات المفهوم للثغرة CVE-2023-2986 في إضافة 'Abandoned Cart Lite for WooCommerce' في ووردبريس
 zz-socmap/cve-2023-27524
ثغرة تجاوز المصادقة في Apache Superset CVE-2023-27524.
 m-cetin/cve-2024-0204
يستغل هذا السكربت ثغرة CVE-2024-0204 في Fortra GoAnywhere MFT، مما يسمح بإنشاء مستخدمين إداريين غير مصرح بهم، لأغراض تعليمية واختبارات مصرح بها.
 chaitanyagarware/cve-2026-54519
صفحة استشارة عامة لـ CVE-2026-54519: فحوصات ملكية مفقودة في واجهات برمجة تطبيقات الذاكرة الخاصة بـ ai-agent-automation مما يتيح قراءة وحذف الذاكرة…








