
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 dagowda/zabbix-cve-2022-23131-sso-bypass
سكربت استغلال لثغرة CVE-2022-23131 الذي يتجاوز مصادقة Zabbix SSO عن طريق تزوير رموز JWT، مما يتيح وصولاً غير مصرح به للمسؤول على منصة المراقبة.
 cve-2024/cve-2024-5326-poc
استغلال إثبات المفهوم لـ CVE-2024-5326، ثغرة نقص التفويض في إضافة PostX لووردبريس تسمح للمهاجمين الموثقين بتغيير خيارات عشوائية ورفع الامتيازات إلى…
 amr9k8/jwt-spoof-tool
أتمتة استغلال JWT (CVE-2018-0114)
 amalpvatayam67/day10-nextjs-middleware-lab
مختبر تجاوز المصادقة في وسيط Next.js (محاكاة CVE-2025-29927)
 theway-hue/cve-2017-5689-checker
أداة فحص واستغلال آلية لـ CVE-2017-5689، تفحص لوحات Intel AMT بحثًا عن تجاوز المصادقة وتبلغ عن عناوين IP الضعيفة.
 0xmrma/cve-2026-34048
مسارات التهيئة الطرفية (terminal bootstrap routes) الخاصة بالمسؤولين فقط والتي يتم التحقق منها فقط لحالة تسجيل الدخول، تسمح لأعضاء الفريق العاديين…
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - عالية - عن بُعد - بقايا صلاحيات / كتابة ملف - نسخ ملف SFTP يتخطى الكتابة على الوجهة
 bombobombone/cve-2026-102973
تقرير مُنقّى ونص إثبات مفهوم محلي يوضح تجاوز خطاف EmailUserAuthorizeSend في واجهة برمجة تطبيقات MediaWiki action=emailuser (CVE-2026-102973).
 hakaioffsec/cve-2026-16764
استغلال Python لـ CVE-2026-16764، وهو تصعيد صلاحيات في OWASP DefectDojo حيث يسمح تجاوز REST API الخاص بـ is_staff لمستخدم منخفض الصلاحيات بالحصول على…
 logangoins/cable
طقم أدوات ما بعد الاختراق المبني على .NET لاستطلاع واستغلال Active Directory
 7hepr0fess0r/adcsdevilcom
أداة بلغة C# لطلب الشهادات من ADCS باستخدام DCOM عبر SMB. تتيح هذه الأداة طلب شهادات X.509 عن بُعد من خادم CA باستخدام بروتوكول MS-WCCE عبر DCOM، وهي…
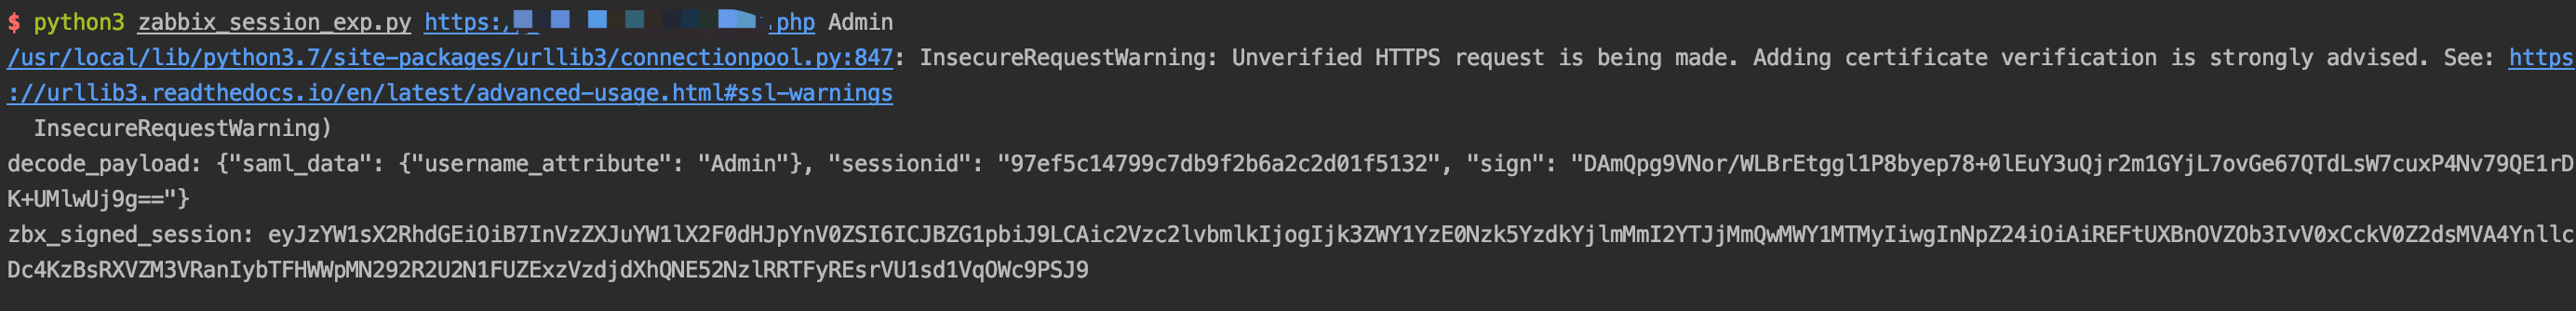 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 soledad208/cve-2018-10933
CVE-2018-10933 POC بسيط جداً
 sourceincite/hekate
أداة استغلال لـ VMWare Workspace ONE Access تدمج خمس ثغرات CVE لتنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر حقن JDBC وتصعيد الامتيازات.
 hakivvi/cve-2025-23369
استغلال لثغرة CVE-2025-23369: تجاوز مصادقة SAML في GitHub Enterprise Server عبر ثغرات libxml2، مما يتيح الوصول غير المصرح به.
 stuub/rcity-cve-2024-27198
CVE-2024-27198 وCVE-2024-27199 إثبات المفهوم - RCE، إنشاء حساب مسؤول، تعداد المستخدمين، معلومات الخادم
 exp-docs/cve-2020-13933
CVE-2020-13933 بيئة اختبار: ثغرة تجاوز المصادقة في shiro
 synacktiv/mobileiron-exploit
نص Python لاستغلال سلسلة OWASSRF + TabShell على خوادم Microsoft Exchange الضعيفة، بالاستفادة من مصادقة Kerberos لتنفيذ الأوامر.








