

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

إدارة الهوية والوصول (IAM)

أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.

موصى به من Kitploit

أفضل الأدوات

10 محدد
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0kمنذ 4 أيام
authentik preview#2

authentik

GitHubgoauthentik/authentik
26.4kمنذ 2 أيام
zitadel preview#3

zitadel

GitHubzitadel/zitadel
15.6kمنذ 2 أيام
kratos preview#4

kratos

GitHubory/kratos
13.8kمنذ 3 أشهر
hydra preview#5

hydra

GitHubory/hydra
17.7kمنذ 3 أشهر
dex preview#6

dex

GitHubdexidp/dex
11.3kمنذ 2 أيام
authelia preview#7

authelia

GitHubauthelia/authelia
28.5kمنذ 10س 7د
kanidm preview#9

kanidm

GitHubkanidm/kanidm
5.6kمنذ 3 أيام
freeipa preview#10

freeipa

GitHubfreeipa/freeipa
1.3kمنذ 5 أيام
pomerium preview#11

pomerium

GitHubpomerium/pomerium
5.1kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1105 نتائج
CVE-2025-1739 preview

CVE-2025-1739

GitHubn0n4m3x41/cve-2025-1739

PoC ليوم الصفر لـ CVE-2025-1739

authentication-authorizationembedded-systems-securityiot-security+4
منذ 7 أشهر
shiro-cve-2022-32532 preview

shiro-cve-2022-32532

GitHubmy0113/shiro-cve-2022-32532

تطبيق ويب جافا بسيط لإعادة إنتاج CVE-2022-32532، وهو تجاوز للمصادقة في Apache Shiro RegExPatternMatcher عبر أحرف السطر الجديد في عناوين URL.
authentication-authorizationvulnerability-analysisexploitation+3
منذ سنة واحدة
CVE-2025-53770 preview

CVE-2025-53770

GitHubghostn4444/cve-2025-53770

CVE-2025-53770 - SharePoint

authentication-authorizationvulnerability-analysisexploitation+3
منذ سنة واحدة
CVE-2012-6066 preview

CVE-2012-6066

GitHubbongbongco/cve-2012-6066

FreeSSHD Remote Authentication Bypass Vulnerability (freeSSHd 2.1.3)

authentication-authorizationvulnerability-analysisexploitation+2
منذ 9 سنوات
sudowp-crowdsignal-forms preview

sudowp-crowdsignal-forms

GitHubsudo-wp/sudowp-crowdsignal-forms

فرع مُعزز أمنيًا من نماذج Crowdsignal Forms. يصحح CVE-2025-69015 (التحكم في الوصول المكسور)، ويُحدث ليتوافق مع PHP 8.2+، ويفرض فحوصات تفويض صارمة.

authentication-authorizationvulnerability-analysiscode-analysis+3
منذ 8 أشهر
CVE-2023-27350 preview

CVE-2023-27350

GitHubasg-castle/cve-2023-27350

إثبات مفهوم لاستغلال CVE-2023-27350 في PaperCut NG؛ يستغل ثغرة التحكم في الوصول SetupCompleted لتجاوز المصادقة وتنفيذ الأكواد بصلاحيات SYSTEM.

authentication-authorizationprivilege-escalationvulnerability-analysis+3
منذ 2 سنوات
tugtainer-PoC preview

tugtainer-PoC

GitHubsqueeze440/tugtainer-poc

PoC — يتم قبول OIDC id_token دون التحقق من التوقيع/الجمهور/انتهاء الصلاحية في Tugtainer (GHSA-crjc-6vc7-xrfh، CVE-2026-87004، CVSS 8.1).

vulnerability-analysisexploitationweb-security+3
منذ 2 أشهر
CVE-2026-39324 preview

CVE-2026-39324

GitHubsm1ee/cve-2026-39324

إثبات مفهوم لاستغلال تجاوز المصادقة في Rack::Cookie (CVE-2026-39324)، يوضح تزوير الجلسة عبر المُرمِّز الاحتياطي للحصول على وصول إداري.

authentication-authorizationvulnerability-analysisexploitation+2
منذ 7 أشهر
cve-2026-32699-facturascripts-nick-bypass preview

cve-2026-32699-facturascripts-nick-bypass

GitHubturkios/cve-2026-32699-facturascripts-nick-bypass

التحكم المكسور في الوصول في وحدة تحكم EditUser في FacturaScripts يسمح للمستخدمين المصادق عليهم بإعادة تسمية أي حساب (بما في ذلك حساب المسؤول) عن طريق…

authentication-authorizationvulnerability-analysisexploitation+3
منذ 7 أشهر
CVE-2026-8181 preview

CVE-2026-8181

GitHub0xterror/cve-2026-8181

استغلال PoC لثغرة تجاوز المصادقة في إضافة Burst Statistics لـ WordPress، مما يسمح بانتحال صفة المسؤول دون مصادقة عبر ترويسة Authorization مُصمّمة…

authentication-authorizationprivilege-escalationvulnerability-analysis+4
1منذ 3 أشهر
CVE-2023-7028 preview

CVE-2023-7028

GitHubrandomrobbiebf/cve-2023-7028

CVE-2023-7028

authentication-authorizationvulnerability-analysisexploitation+3
58منذ 2 سنوات
CVE-2021-33766 preview

CVE-2021-33766

GitHubbhdresh/cve-2021-33766

ProxyToken (CVE-2021-33766) : تجاوز المصادقة في خادم Microsoft Exchange - استغلال إثبات المفهوم

authentication-authorizationvulnerability-analysisexploitation+3
48منذ 5 سنوات
CVE-2024-27198 preview

CVE-2024-27198

GitHubyoryio/cve-2024-27198

استغلال لـ CVE-2024-27198 - TeamCity Server

authentication-authorizationvulnerability-analysisexploitation+3
37منذ سنة واحدة
CVE-2023-36899 preview

CVE-2023-36899

GitHubmidisec/cve-2023-36899

بيئة وأدوات إعادة إنتاج ثغرة CVE-2023-36899، التي تستهدف تجاوز التحقق من جلسة الهوية بدون cookie في إطار ASP.NET.
authentication-authorizationvulnerability-analysisexploitation+3
33منذ 3 سنوات
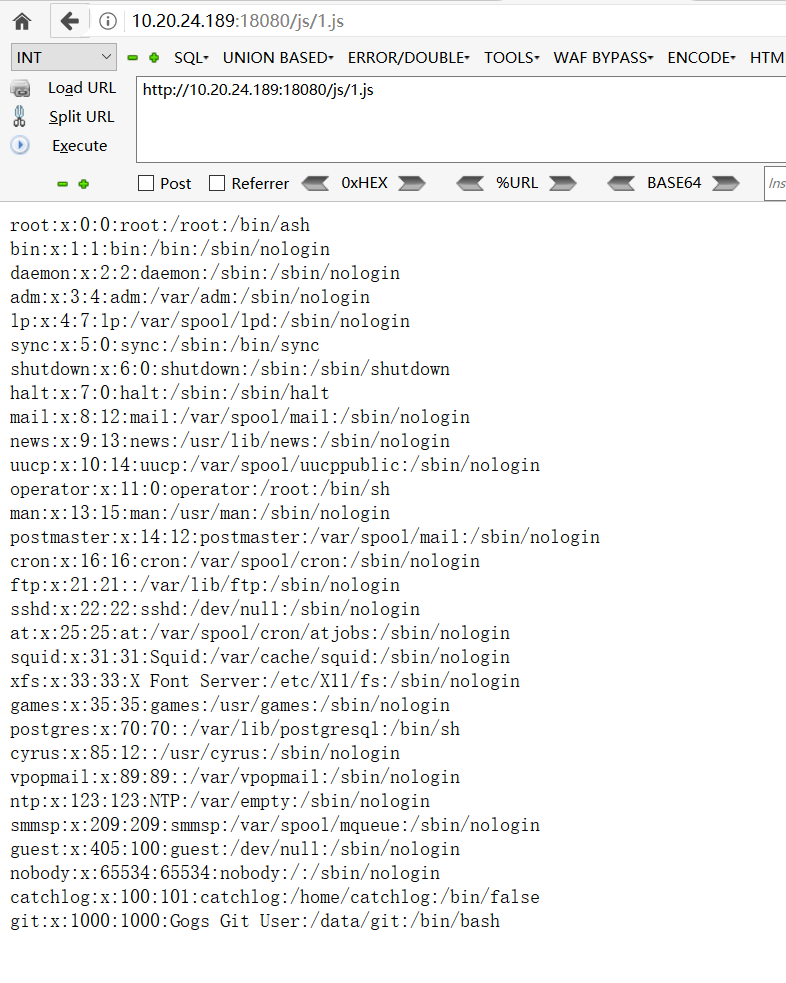
Gogs_RCE preview

Gogs_RCE

GitHubjas502n/gogs_rce

استغلال لـ Gogs RCE (CVE-2018-18925) يستغل تزوير الجلسة وحقن خطاف Git لتحقيق تنفيذ أوامر تعسفي بامتيازات الجذر.
authentication-authorizationprivilege-escalationvulnerability-analysis+4
16منذ 6 سنوات
CVE-2025-52970 preview

CVE-2025-52970

GitHub34zy/cve-2025-52970

CVE-2025-52970 - استغلال تجاوز المصادقة في FortiWeb للوصول إلى تنفيذ الأوامر عن بُعد
authentication-authorizationvulnerability-analysisexploitation+3
8منذ سنة واحدة
CVE-2023-2732 preview

CVE-2023-2732

GitHubrandomrobbiebf/cve-2023-2732

MStore API <= 3.9.2 - تجاوز المصادقة
authentication-authorizationvulnerability-analysisexploitation+2
6منذ 3 سنوات
CVE-2024-10924 preview

CVE-2024-10924

GitHubrandomrobbiebf/cve-2024-10924

Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – تجاوز المصادقة

authentication-authorizationvulnerability-analysisexploitation+3
4منذ 2 سنوات
السابق1…434445…62التالي








