
 #1
 keycloak/keycloak
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
 lightspin-tech/red-shadow
يقوم بمسح تكوينات AWS IAM للبحث عن مسؤولين ظليين عن طريق اكتشاف سياسات المنع غير الصحيحة التي تفشل في تقييد إجراءات المستخدم على المجموعات، مما يتيح…
 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…
 deadends/legion
Legion هو بنية مصادقة قائمة على المعرفة الصفرية (Zero-Knowledge) صُمِّمت للخصوصية.
 shivam-bathla/cve-2026-24061-setup
إعداد Docker لـ CVE-2026-24061
 xtwip/fortipwn
نص برمجي للتعداد لـ Forti CVE-2022-40684 مبني بلغة Rust
 himash/cve-2018-19410-poc
إثبات المفهوم للثغرة الأمنية CVE-2018-19410
 cisagov/scubagoggles
أدوات SCuBA لتكوين الأمان الأساسي وأداة التقييم لـ Google Workspace
 golioth/signy
مكتبة تشفير غير متماثل لتوليد روابط موقّعة على الأجهزة المضمنة، مما يتيح الوصول المُحدَّد زمنيًا إلى الموارد باستخدام واجهة PSA Crypto API مع دعم…
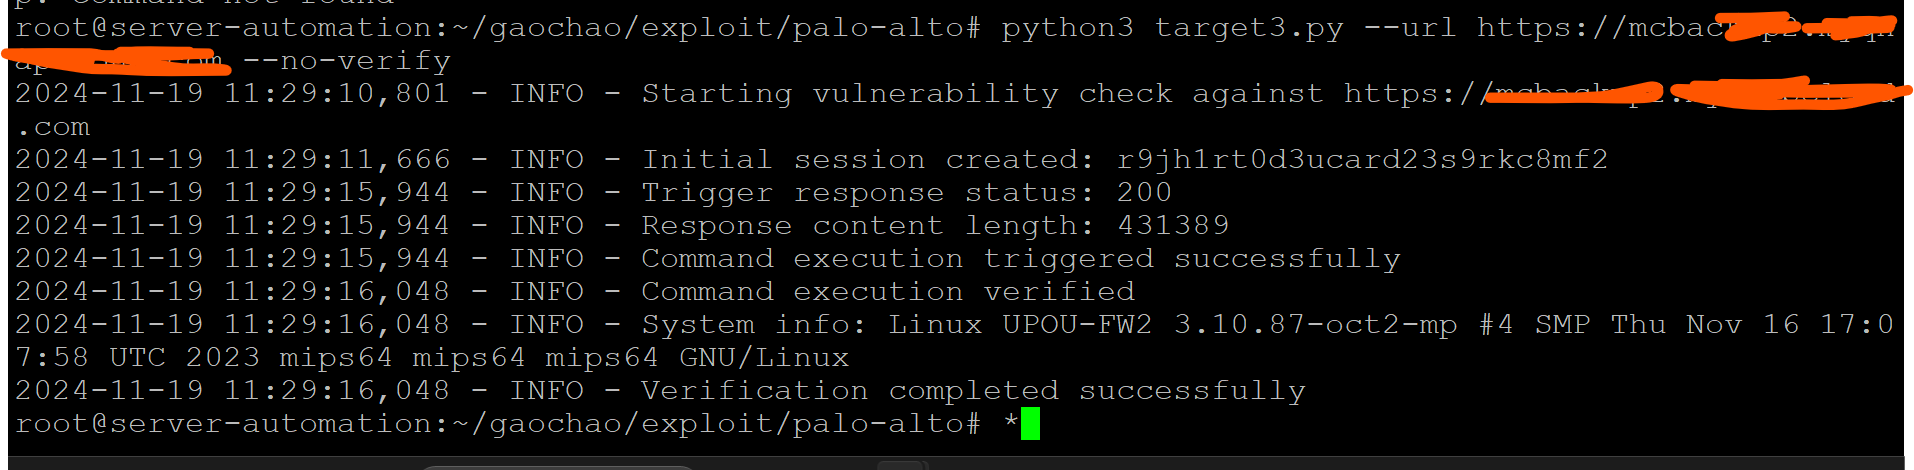 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: تجاوز المصادقة في واجهة الإدارة على الويب (PAN-SA-2024-0015) RCE POC
 in-toto/in-toto
تحمي سلامة سلسلة توريد البرمجيات من خلال التحقق من أن كل خطوة تُنفذ بواسطة مسؤولين معتمدين، باستخدام بيانات وصفية موقّعة للتخطيط والروابط.
 cerbos/cerbos
محرك تفويض للتحكم في الوصول المدرك للسياق مع سياسات YAML، ودعم RBAC/ABAC، وواجهات برمجة تطبيقات check/plan، ونشر متوافق مع GitOps.
 openidentityplatform/openam
منصة مفتوحة المصدر لإدارة الوصول، توفر تسجيل الدخول الموحّد (SSO)، والمصادقة التكيفية، والترخيص، والاتحاد (Federation) لضمان الوصول الآمن إلى تطبيقات…
 northpolesec/santa
نظام تفويض وصول للثنائيات والملفات لنظام macOS.
 compasssecurity/entrafalcon
أداة PowerShell خفيفة الوزن لتقييم الوضع الأمني لبيئات Microsoft Entra ID. تساعد في تحديد الكائنات ذات الامتيازات، والتعيينات الخطرة، والتكوينات…
 agentguard-ai/tealtiger
حماية قوية لوكلاء الذكاء الاصطناعي - أمان وتتبع تكلفة مفتوح المصدر لتطبيقات الذكاء الاصطناعي
 lore-hex/quill-router
مستودع TrustedRouter.com للتمرير الآمن عبر البروكسي لنماذج LLM
 apache/casbin
Authorization library enforcing ACL, RBAC, ABAC, and custom access-control models with RESTful matching and policy management APIs for applications…








