#1
أدوات لتوليد وتحليل وكسر التجزئات التشفيرية ومجاميع الفحص.
موصى به من Kitploit

 tegal1337/pocketpentester
مجموعة أدوات أمنية هجومية لنظام أندرويد تعمل دون اتصال بالإنترنت أولاً، وتضم 21 وحدة للاستطلاع، وفحص المنافذ، وتعداد النطاقات الفرعية، واستغلال…
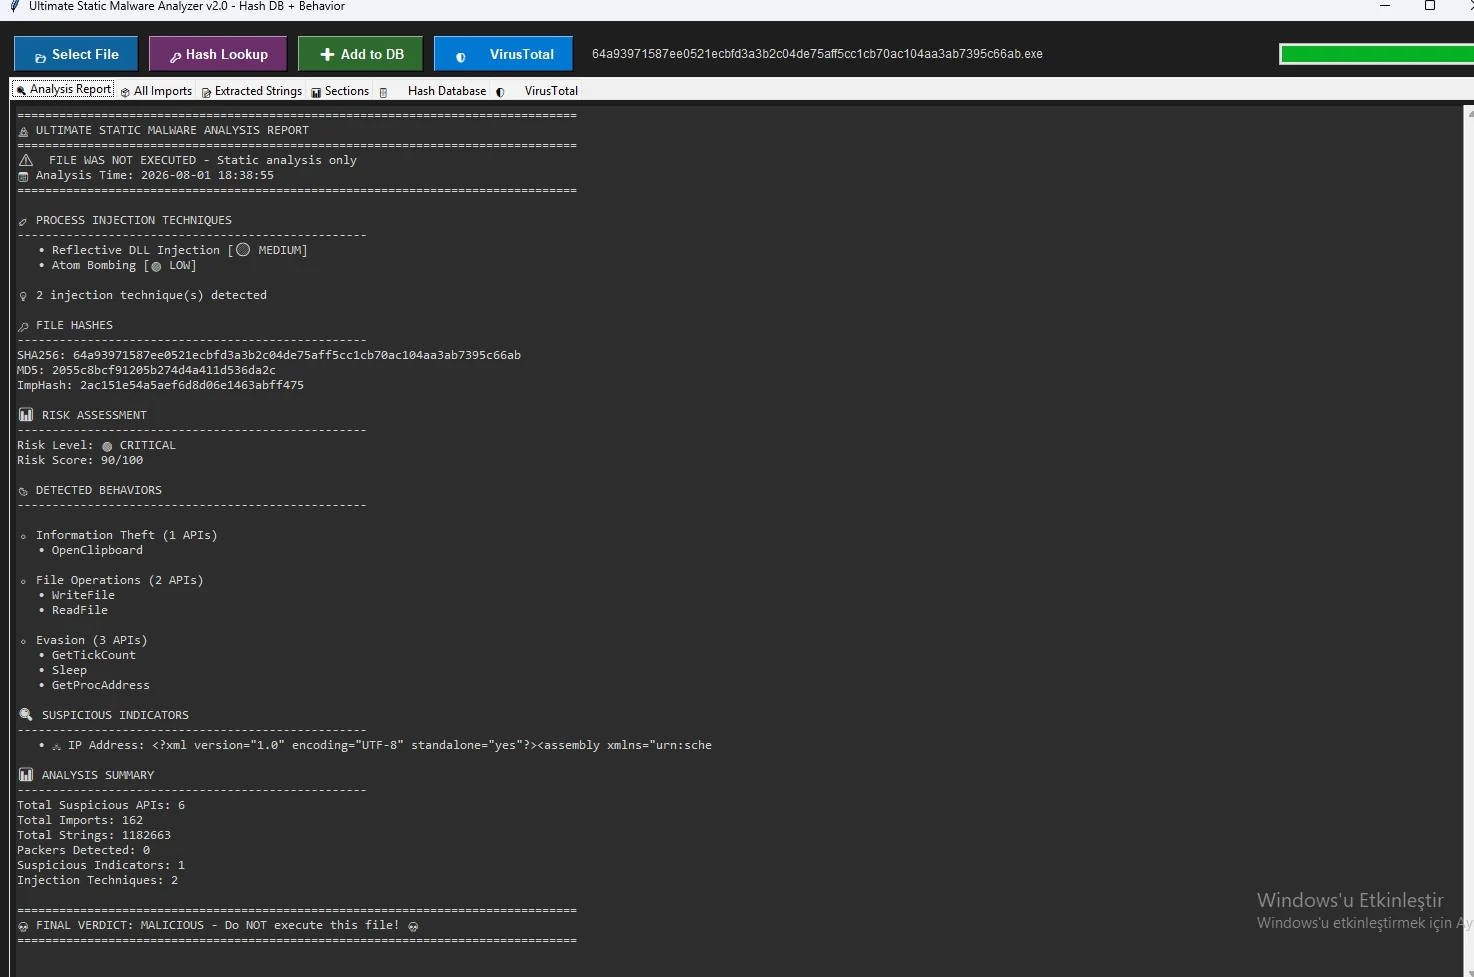 kaandemir993/malwareforge---advanced-static-malware-analyzer
محلل متقدم للبرمجيات الخبيثة بالتحليل الساكن يكشف 8 تقنيات حقن، واستدعاءات API الحرجة، والسلاسل النصية المخفية، ويصدّر مقاطع PE (.text، .rdata) بصيغة…
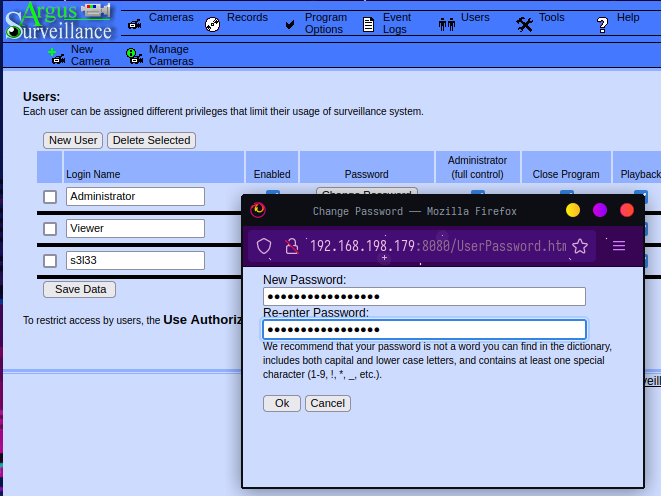 s3l33/cve-2022-25012
نسخة محدّثة من هذا السكربت الخاص بتشفير كلمات المرور الضعيفة
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…

 vqkro/higernes
مجموعة أدوات OSINT سلبية بلغتي python و c++ لأسماء المستخدمين، وعناوين البريد الإلكتروني، والنطاقات، وعناوين IP، وأرقام الهواتف، والتجزئات (hashes).…
 elevenpaths/diario-commandline-tools
عميل CLI لاستهلاك واجهة برمجة تطبيقات DIARIO بكميات كبيرة: رفع مستندات PDF/Office، الاستعلام عن تجزئات الملفات، وأتمتة سير عمل تحليل البرمجيات…
 neorai/vt-py-scanner
امسح المجلدات بشكل متكرر باستخدام واجهة برمجة تطبيقات VirusTotal للكشف عن البرامج الضارة. يتضمن ميزات: البحث عن التجزئة (hash lookup)، تصدير CSV،…
 lockedbyte/cryptovenom
Cryptovenom: سكين الجيش السويسري للتشفير
 abraxas/gatex
تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
 polllogamer/sha-256-backdoor-discovery-engine
يكتشف الباب الخلفي المحتمل في تجزئات SHA-256 باستخدام التحليل التشفيري والتعرف على الأنماط. مصمم لتحليل البرمجيات الخبيثة والبحث الأمني.
 t-beckett/h-osint
ورشة عمل OSINT محلية أولاً، تعمل بلوحة المفاتيح، مخصصة للطرفية مع 28 وحدة تغطي عمليات البحث عن أسماء المستخدمين والنطاقات وعناوين IP والبريد…
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
إثبات مفهوم بلغة بايثون يوضح تزوير معرف CID في IPFS عبر تمديد طول multihash، مع تسليط الضوء على ثغرات التحقق من العنونة بالمحتوى التي يمكن أن تسمّم…
 wattocyber/custom-oscp-tooling
مجموعة أدوات موجهة لاختبار OSCP لجمع المعلومات بأسلوب القراءة فقط من الشبكة وSMB وAD وDNS والويب وقواعد البيانات؛ فحص تصعيد الامتيازات (privesc)،…
 occamsec/log4j-checker
نصوص Bash وPowerShell لفحص نظام ملفات محلي عن ملفات Log4j .jar التي قد تكون عرضة للخطر في CVE-2021-44228 والمعروفة باسم Log4Shell.
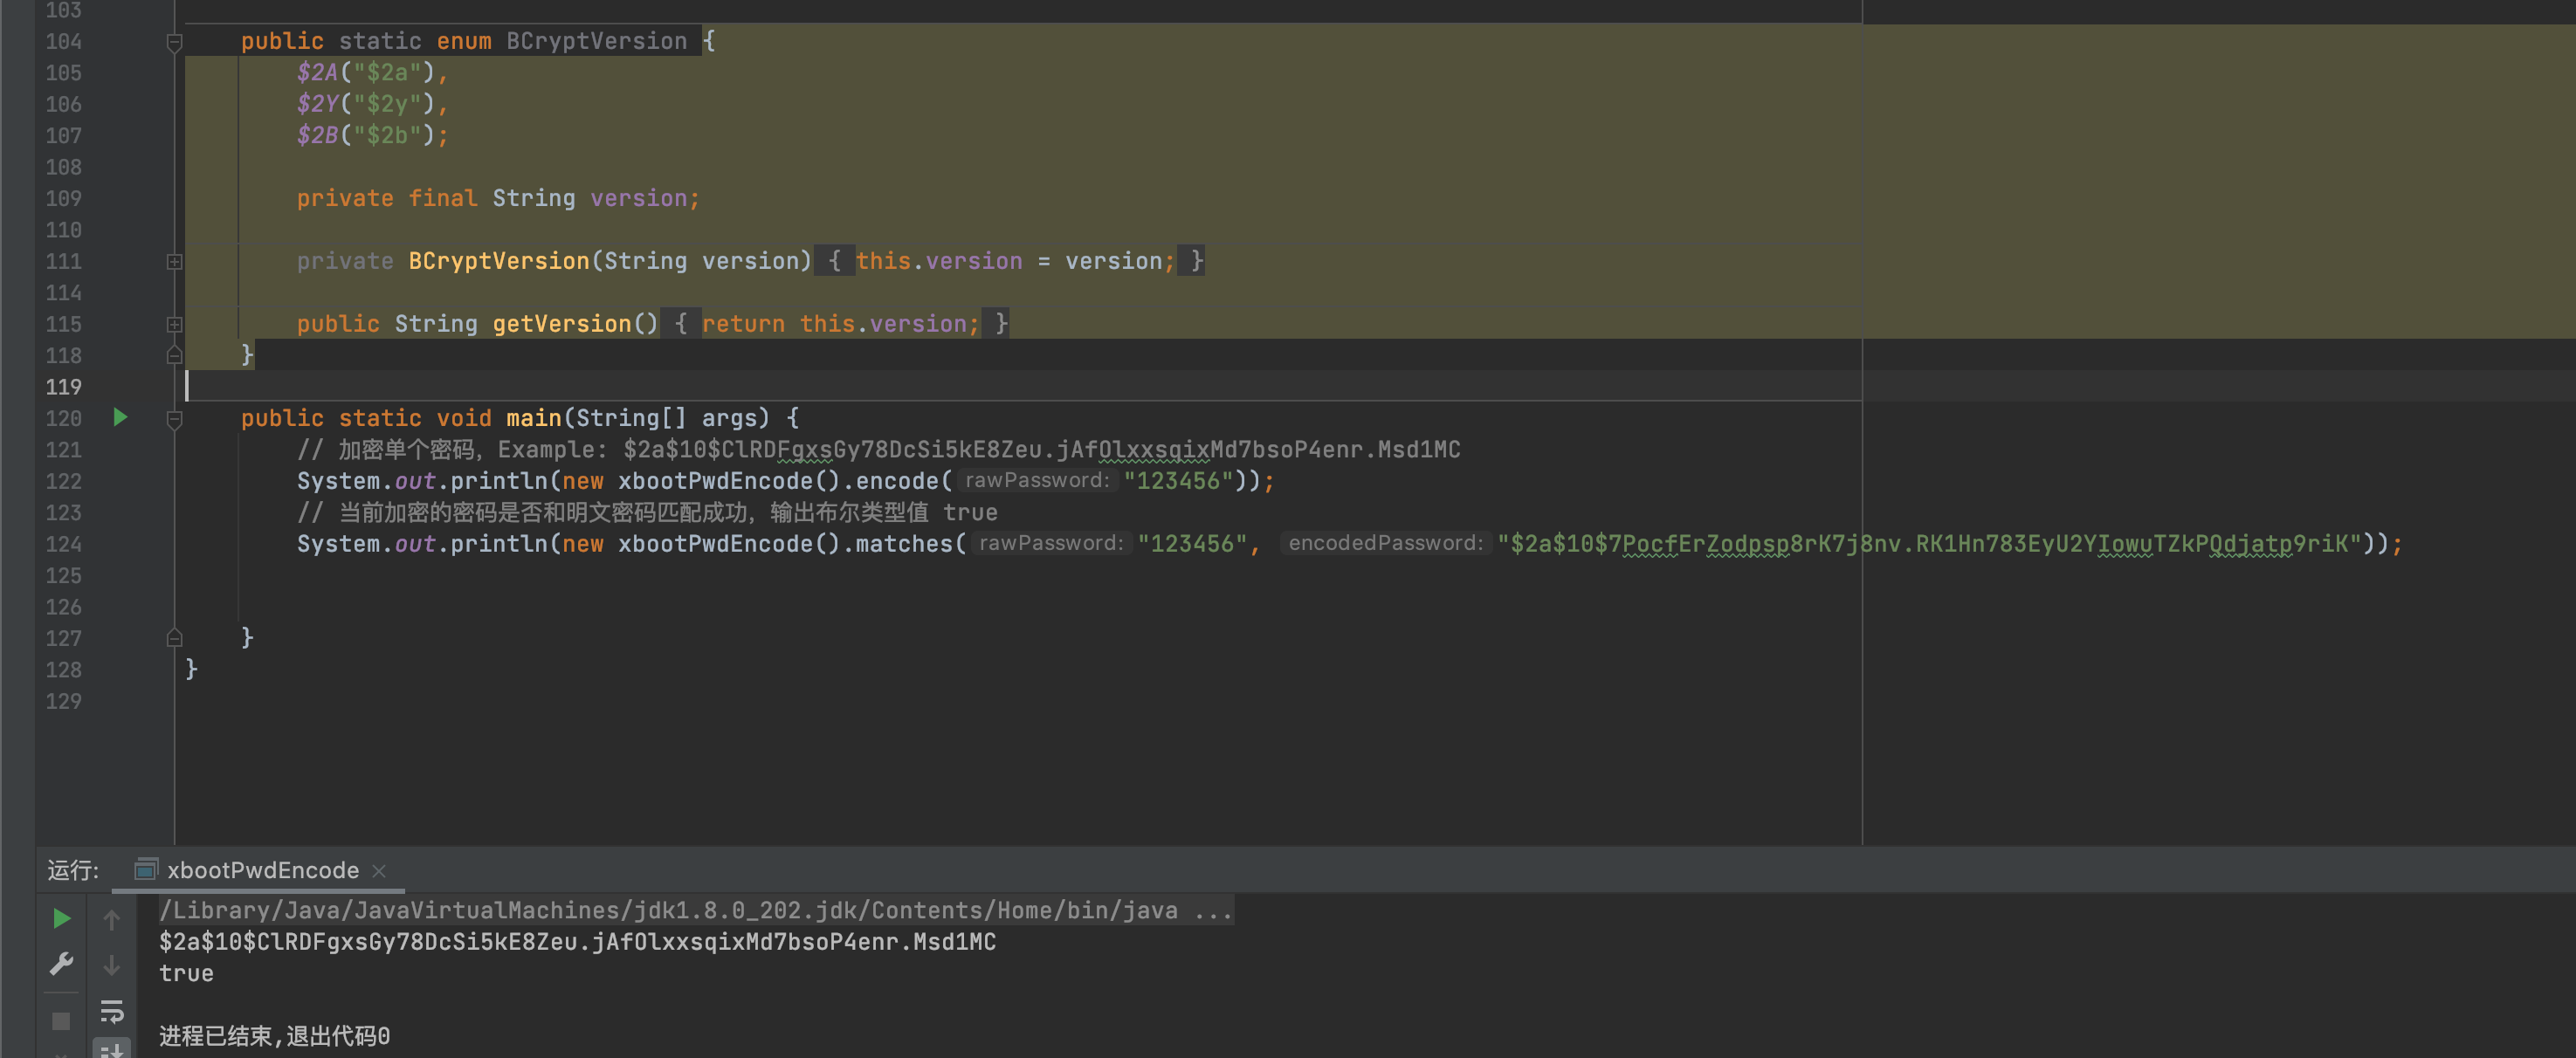 jas502n/xbootencodepwd
github xboot-x 编码密码
 0xbekoo/cve-2026-8863
قيم التجزئة وإصدارات shim لأداة الإقلاع الآمن UEFI المتأثرة بـ CVE-2026-8863