
 #1
وحدات أمان الأجهزة و TPM والجيب الآمن وأدوات الثقة في الأجهزة.
موصى به من Kitploit
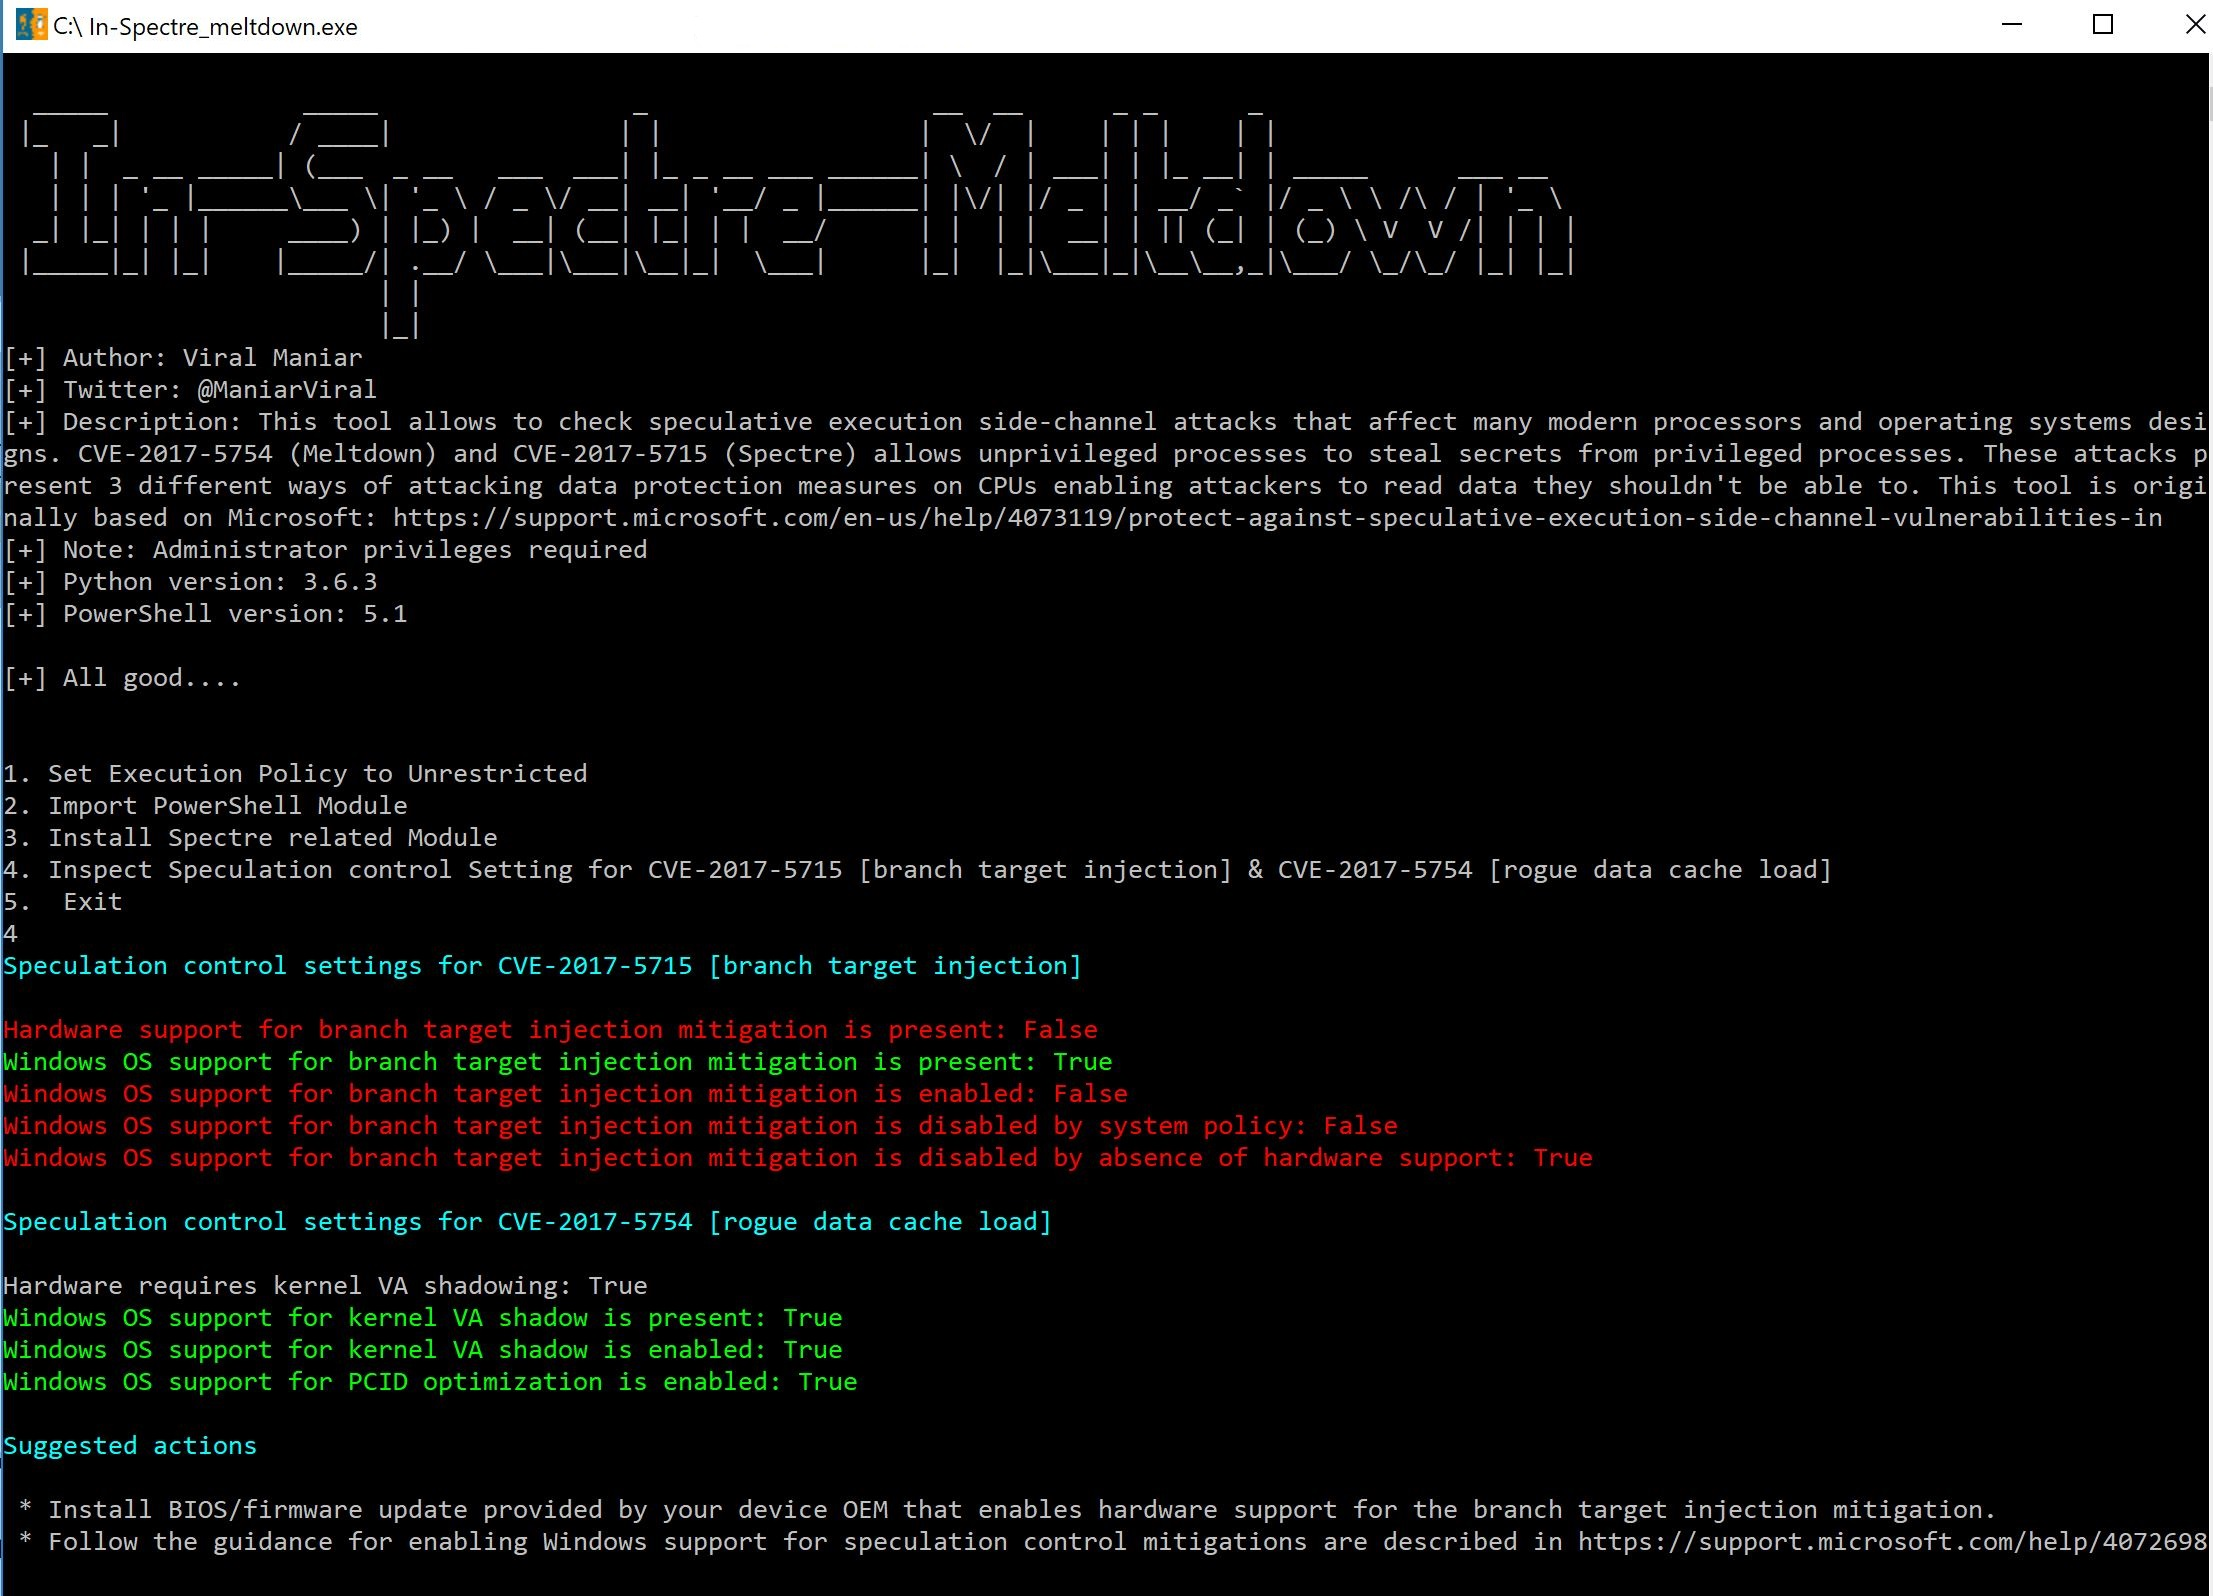
 viralmaniar/in-spectre-meltdown
تتيح هذه الأداة التحقق من هجمات القنوات الجانبية لتنفيذ التخمين التي تؤثر على العديد من المعالجات الحديثة وتصميمات أنظمة التشغيل. تسمح CVE-2017-5754…
 tandasat/hello-vt-rp
مُفرط بسيط يوضح استخدام تقنية Intel VT-rp (حماية إعادة التوجيه).
 lfi-project/lfi
المستودع الرئيسي لـ LFI: عزل برمجي عملي وفعال وآمن
 cashapp/pivit
إدارة شهادات x509 على مفاتيح YubiKey المفعّلة بـ PIV، وتوليد المفاتيح وطلبات الشهادات، وتوقيع أو التحقق من التزامات git والملفات.
 kasnria001/pwnage24mtk
استغلال الشهادات (Cert) لأجهزة MTK. يوجد خلل منطقي في عملية التحقق من الشهادات لدى MTK. مشابه لـ CVE-2023-20696.
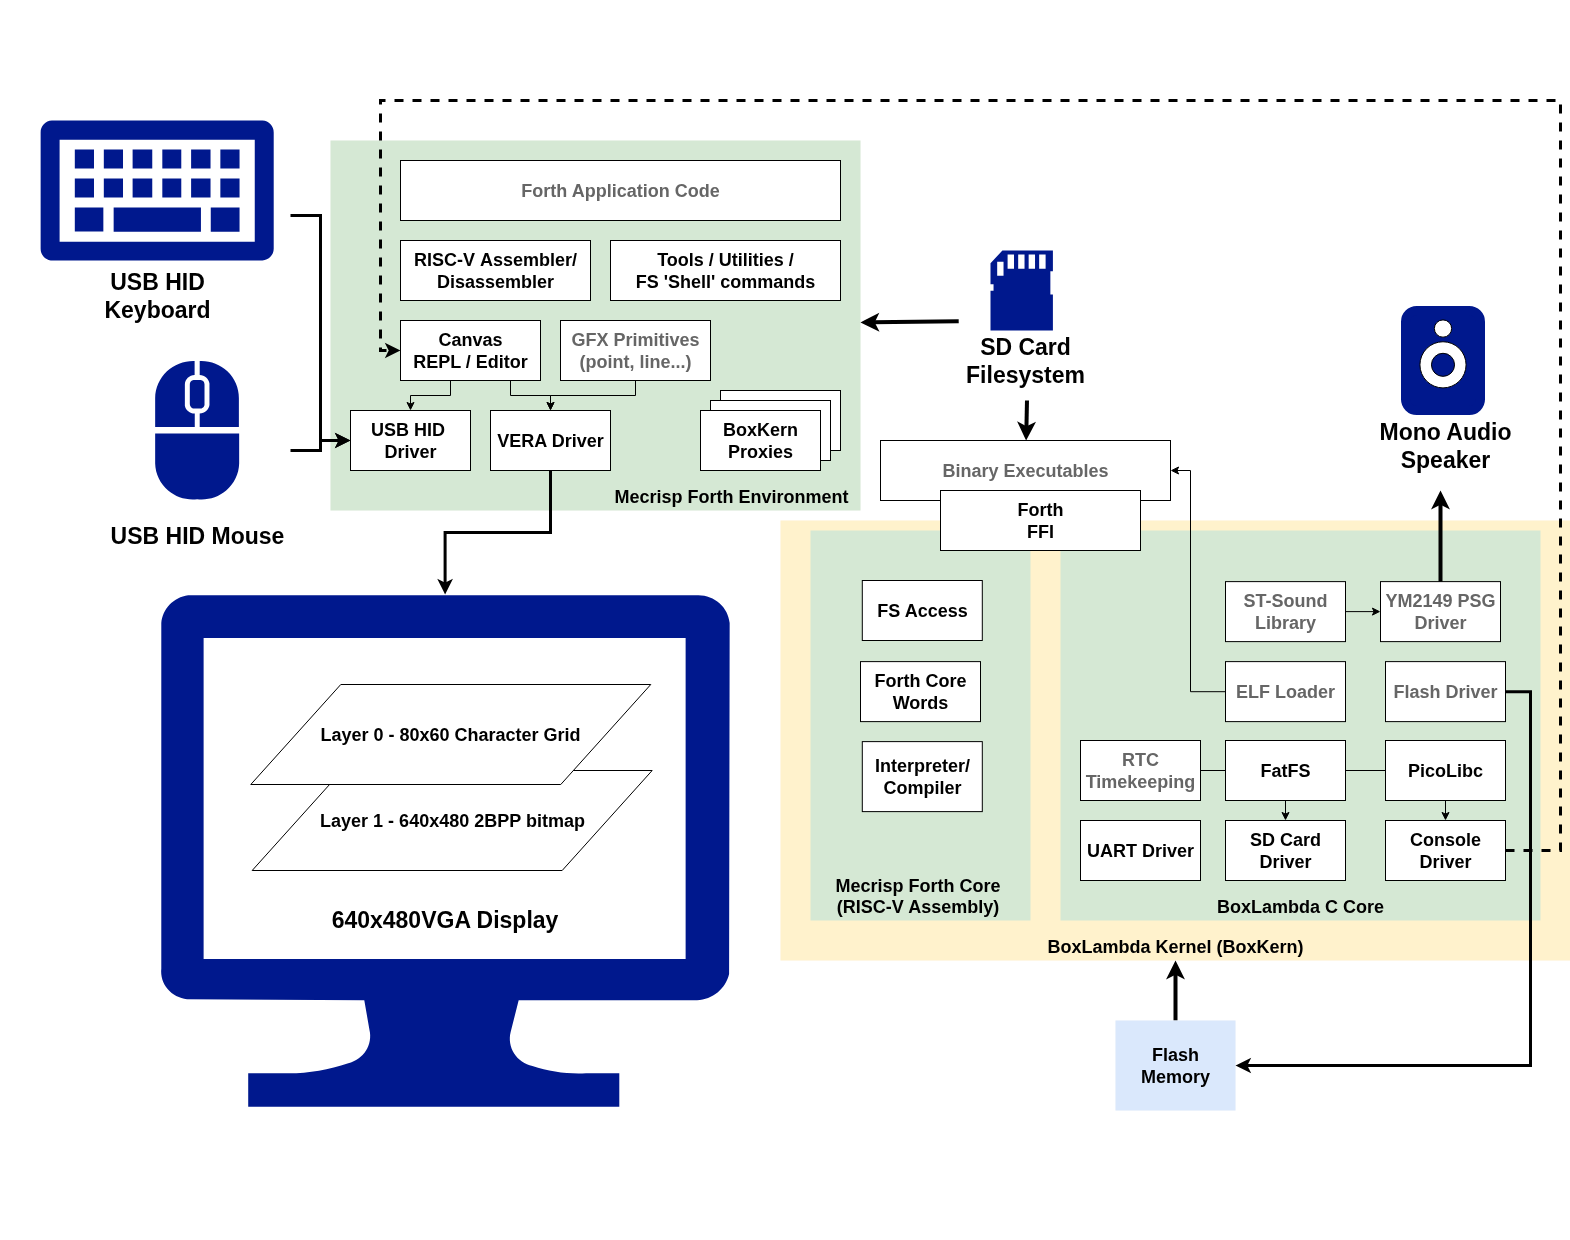 epsilon537/boxlambda
صندوق رمل (sandbox) لميكروكمبيوتر يعتمد على FPGA لتجارب البرمجيات و RTL
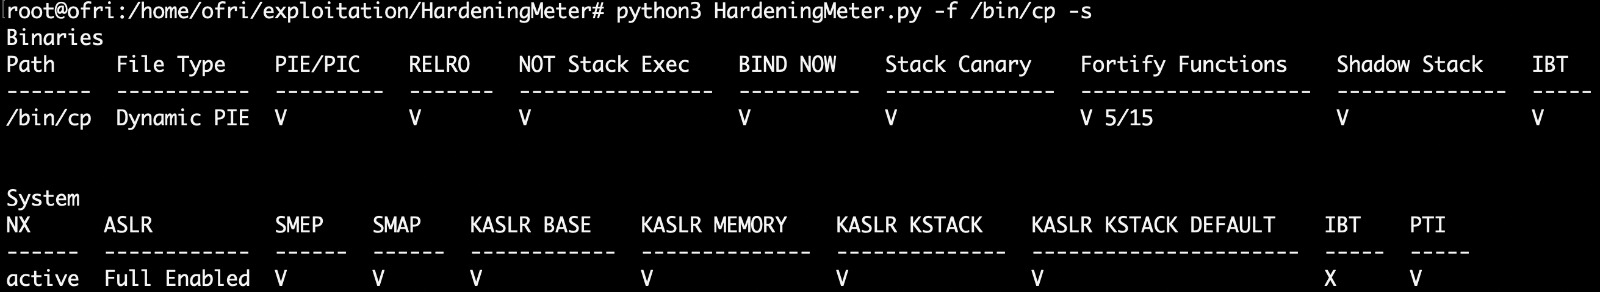 ofriouzan/hardeningmeter
HardeningMeter هي أداة مفتوحة المصدر بلغة Python مصممة بعناية لتقييم تعزيز أمان الثنائيات والأنظمة بشكل شامل.
 quarkslab/android-hardware-attestation-demo
أداة عرض توضيحي للتحقق من سلامة العتاد (HW Attestation) على نظام أندرويد
 ffri/shadebios
كود PoC الخاص بـ Shade BIOS (مجرّد) المعروض في Black Hat USA 2025
 ekknod/amdryzenmastercheat
أداة استغلال تستفيد من CVE-2020-12928 (برنامج تشغيل AMD RyzenMaster) للتلاعب بذاكرة الألعاب وتجاوز مكافحة الغش على Windows 10 مع معالجات AMD Ryzen.
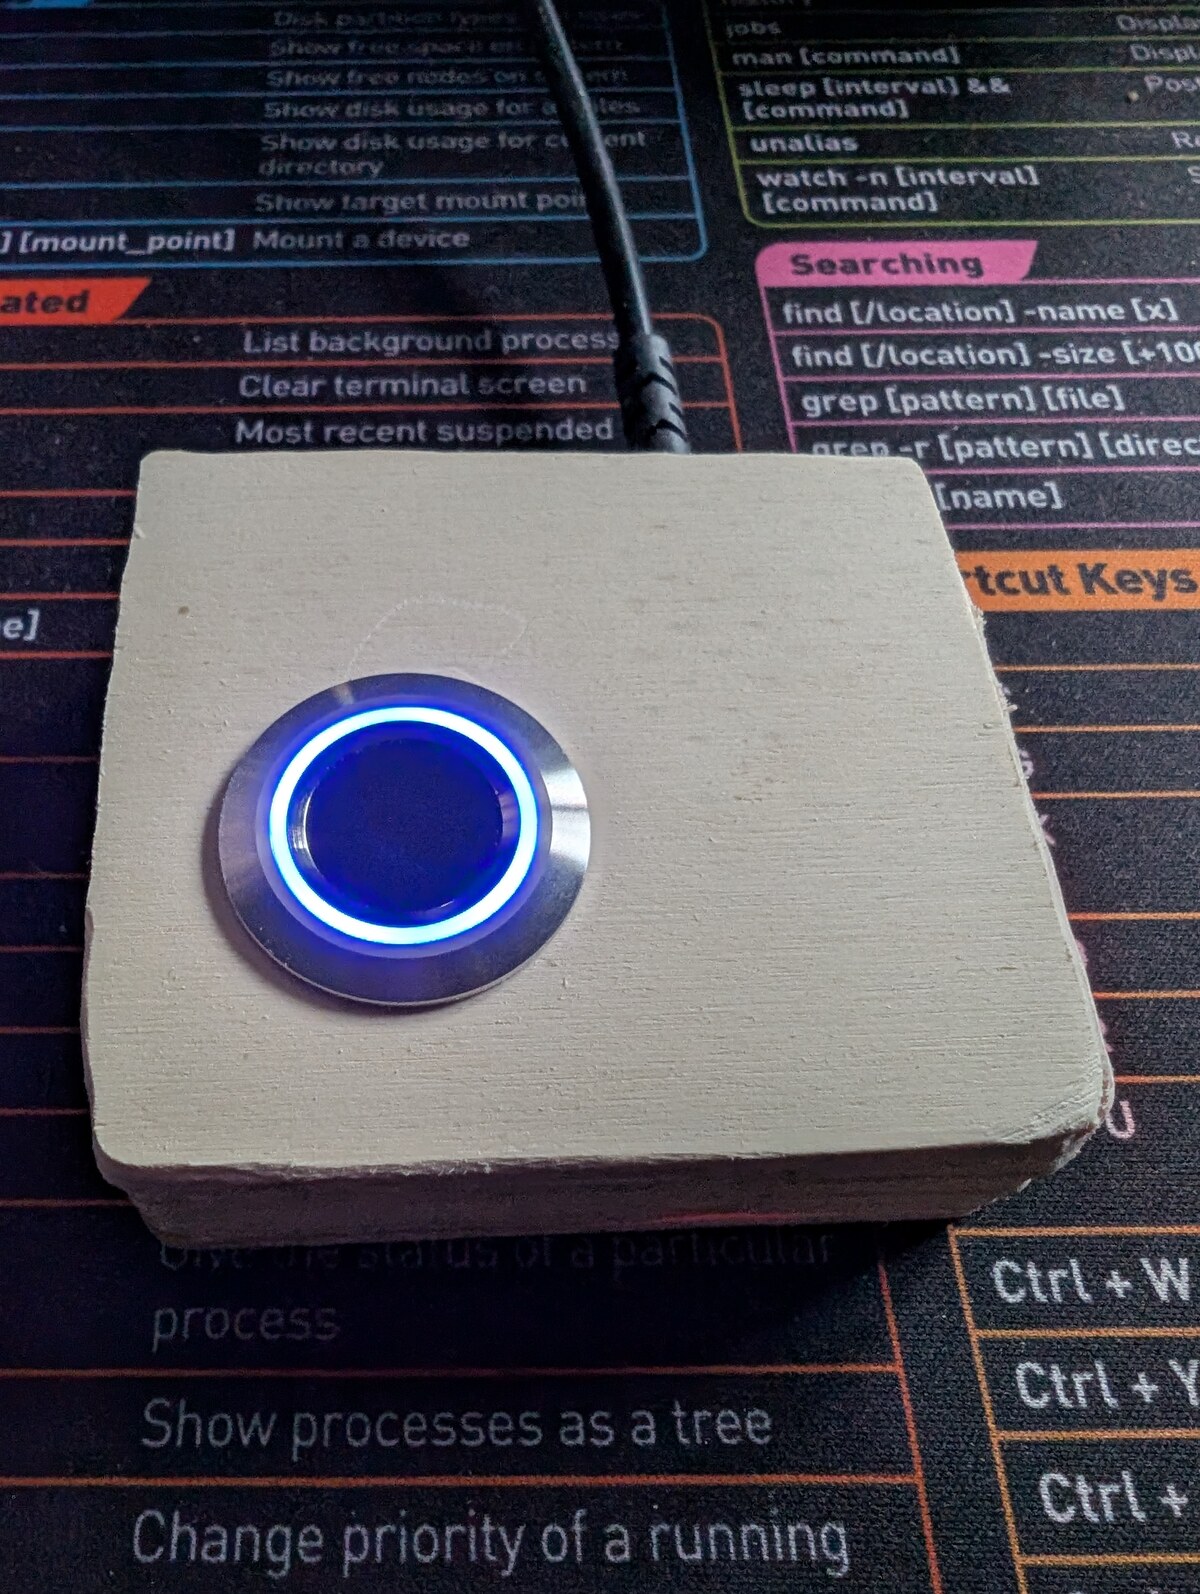 matpb/linux-fingerprint-r503
تسجيل الدخول ببصمة الإصبع على سطح مكتب لينكس باستخدام مستشعر Grow R503 + أردوينو + برنامج خفي بديل لـ fprintd مكتوب بلغة Rust
 sharif-bot-cmd/quantum-silicon-core-loader
يعمل عند حدود السيليكون
 wkoszek/emuko
محاكٍ لـ RISC-V بلغة Rust يُقلّع Linux مع JIT على ARM64/x86_64 وذاكرة افتراضية Sv39
 inokinoki/attesor
هندسة عكسية مدعومة بالذكاء الاصطناعي لـ Rosetta (2 لنظام Linux). تنبيه: بسبب اتفاقية المستخدم، لن أتطرق إلى الكود المصدري. كل شيء يتم بواسطة الذكاء…
 ccob/pivert
يحاكي البطاقات الذكية PIV وفق معيار NIST SP 800-73 على نظام Windows باستخدام شهادة PFX ومفتاح خاص، مما يتيح مصادقة البطاقات الذكية لجلسات RDP وCitrix…
 op-tee/optee_ftpm
تكامل OP-TEE مع تطبيق مرجعي MS TPM 2.0 (fTPM)
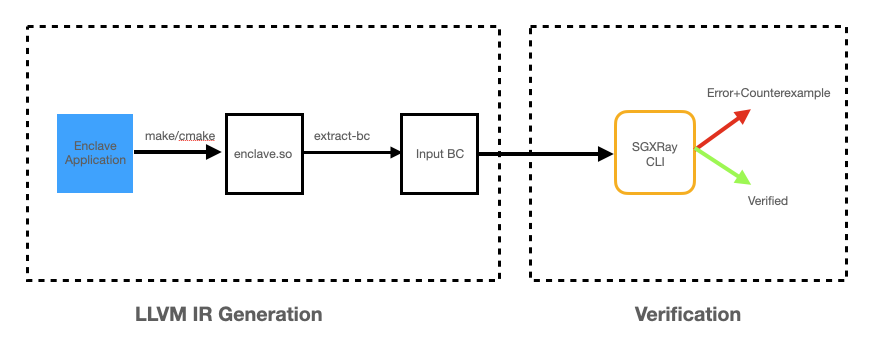 baiduxlab/sgxray
أداة استدلال آلية تعتمد على مدقق SMACK، تكتشف أخطاء enclave SGX الناتجة عن انتهاكات الحدود الموثوقة، بما في ذلك سوء معالجة المؤشرات، وأخطاء تحرير…
 runzeroinc/vulns-2026-fatfs-chance
ثغرات أمنية موثقة في مكتبة نظام الملفات المضمنة FatFs مع تفاصيل CVE، وأداة اختبار بالتشويش (fuzzing harness)، ومُولّد صور الأقراص الاستغلالية، وتحليل…








