
 #1
وحدات أمان الأجهزة و TPM والجيب الآمن وأدوات الثقة في الأجهزة.
موصى به من Kitploit
 secforce/cve-2021-37748
كود استغلال لثغرة CVE-2021-37748 التي تستهدف جهاز Grandstream HT801 ATA، يوضح تنفيذ الأوامر عن بُعد عبر طلبات HTTP مُصمَّمة خصيصًا.
 bijaye/intel_amt_bypass
python poc بسيط لـ CVE-2017-5689
 g3tsyst3m/cve-2024-50804
استغلال إثبات المفهوم لـ CVE-2024-50804، ثغرة تصعيد امتيازات الكتابة التعسفية في MSI Center Pro 2.1.37.0، مع شرح مفصل وخطوات الاستغلال.
 darthton/hyperbone
مُفرط التصورية VT-x hypervisor لنظام Windows x64 يوفر syscall و MSR و IDT وخطافات kernel inline بالإضافة إلى استبدال الصفحات المعتمد على EPT وتقسيم…
 innotecsystem/device-reversing
يحتوي هذا المستودع على كتابات تحليل عكسي للأجهزة.
 hacefresko/cve-2025-40634
استغلال لثغرة تجاوز سعة المخزن المؤقت في المكدس الموجودة في ثنائي conn-indicator في جهاز التوجيه TP-Link Archer AX50
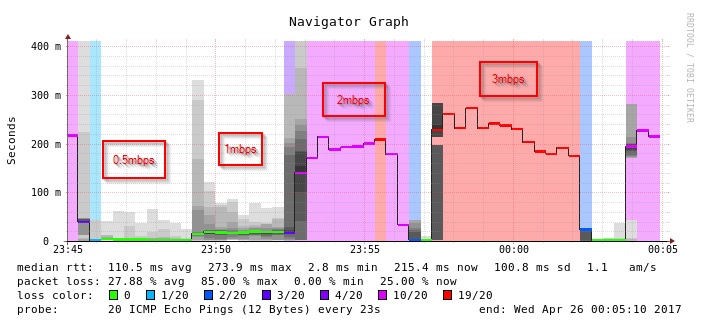 lunnova/puma6fail
CVE-2017-5693 ثغرة رفض الخدمة في مودمات Puma 6
 szymonh/inspector-gadget
وصف CVE-2021-39685 ومثال استغلال لثغرة تجاوز سعة USB Gadget في Linux
 szymonh/rndis-co
CVE-2022-25375 - استغلال تجريبي لـ RNDIS USB Gadget
 cyberaz0r/gl.inet-multiple-vulnerabilities
استغلالات لـ GL.iNet CVE-2023-46454, CVE-2023-46455 و CVE-2023-46456
 zhazhalove/osquery_cve-2024-23443
امتداد Osqery لـ HP BIOS WMI
 mesutozsoycom/cve-2018-9995
استغلال كاميرا عبر ثغرة CVE-2018-9995 (Novo، CeNova، QSee، Pulnix، XVR 5 in 1 (العنوان: "XVR Login")، Securus، - الأمان. لا مساومة أبدًا !! -، Night…
 mansk1es/cve-2024-29404_razer
إثبات مفهوم لاستغلال CVE-2024-29404، يوضح رفع الامتيازات في Razer Synapse 3 عبر إزالة ملفات/مجلدات تعسفية أثناء وظيفة تأثيرات Chroma.
 christbowel/cve-2026-56111
استغلال لإثبات المفهوم لـ CVE-2026-56111، وهو كتابة خارج الحدود في معالج M421 للتعليمات البرمجية G في برنامج Marlin الثابت، مما يوضح تلف الذاكرة…
 mav3r1ck0x1/cve-2023-23583-reptar-
يمكن أن يساعد هذا السكربت في تحديد معرّف (ID) وحدة المعالجة المركزية (CPU) لنظامك، يرجى ملاحظة أنني لم أُضِف كل معرّفات CPU ID إلى هذا السكربت، قم…
 ndureiss/e1000_vulnerability_exploit
استغلال ثغرة أمنية في VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 valium007/cve-2026-56129
إثبات مفهوم يستغل برنامج تشغيل Toshiba qiomem.sys لتحقيق قراءة/كتابة عشوائية للذاكرة الفيزيائية من ring 3، مع تحليل مرافق.
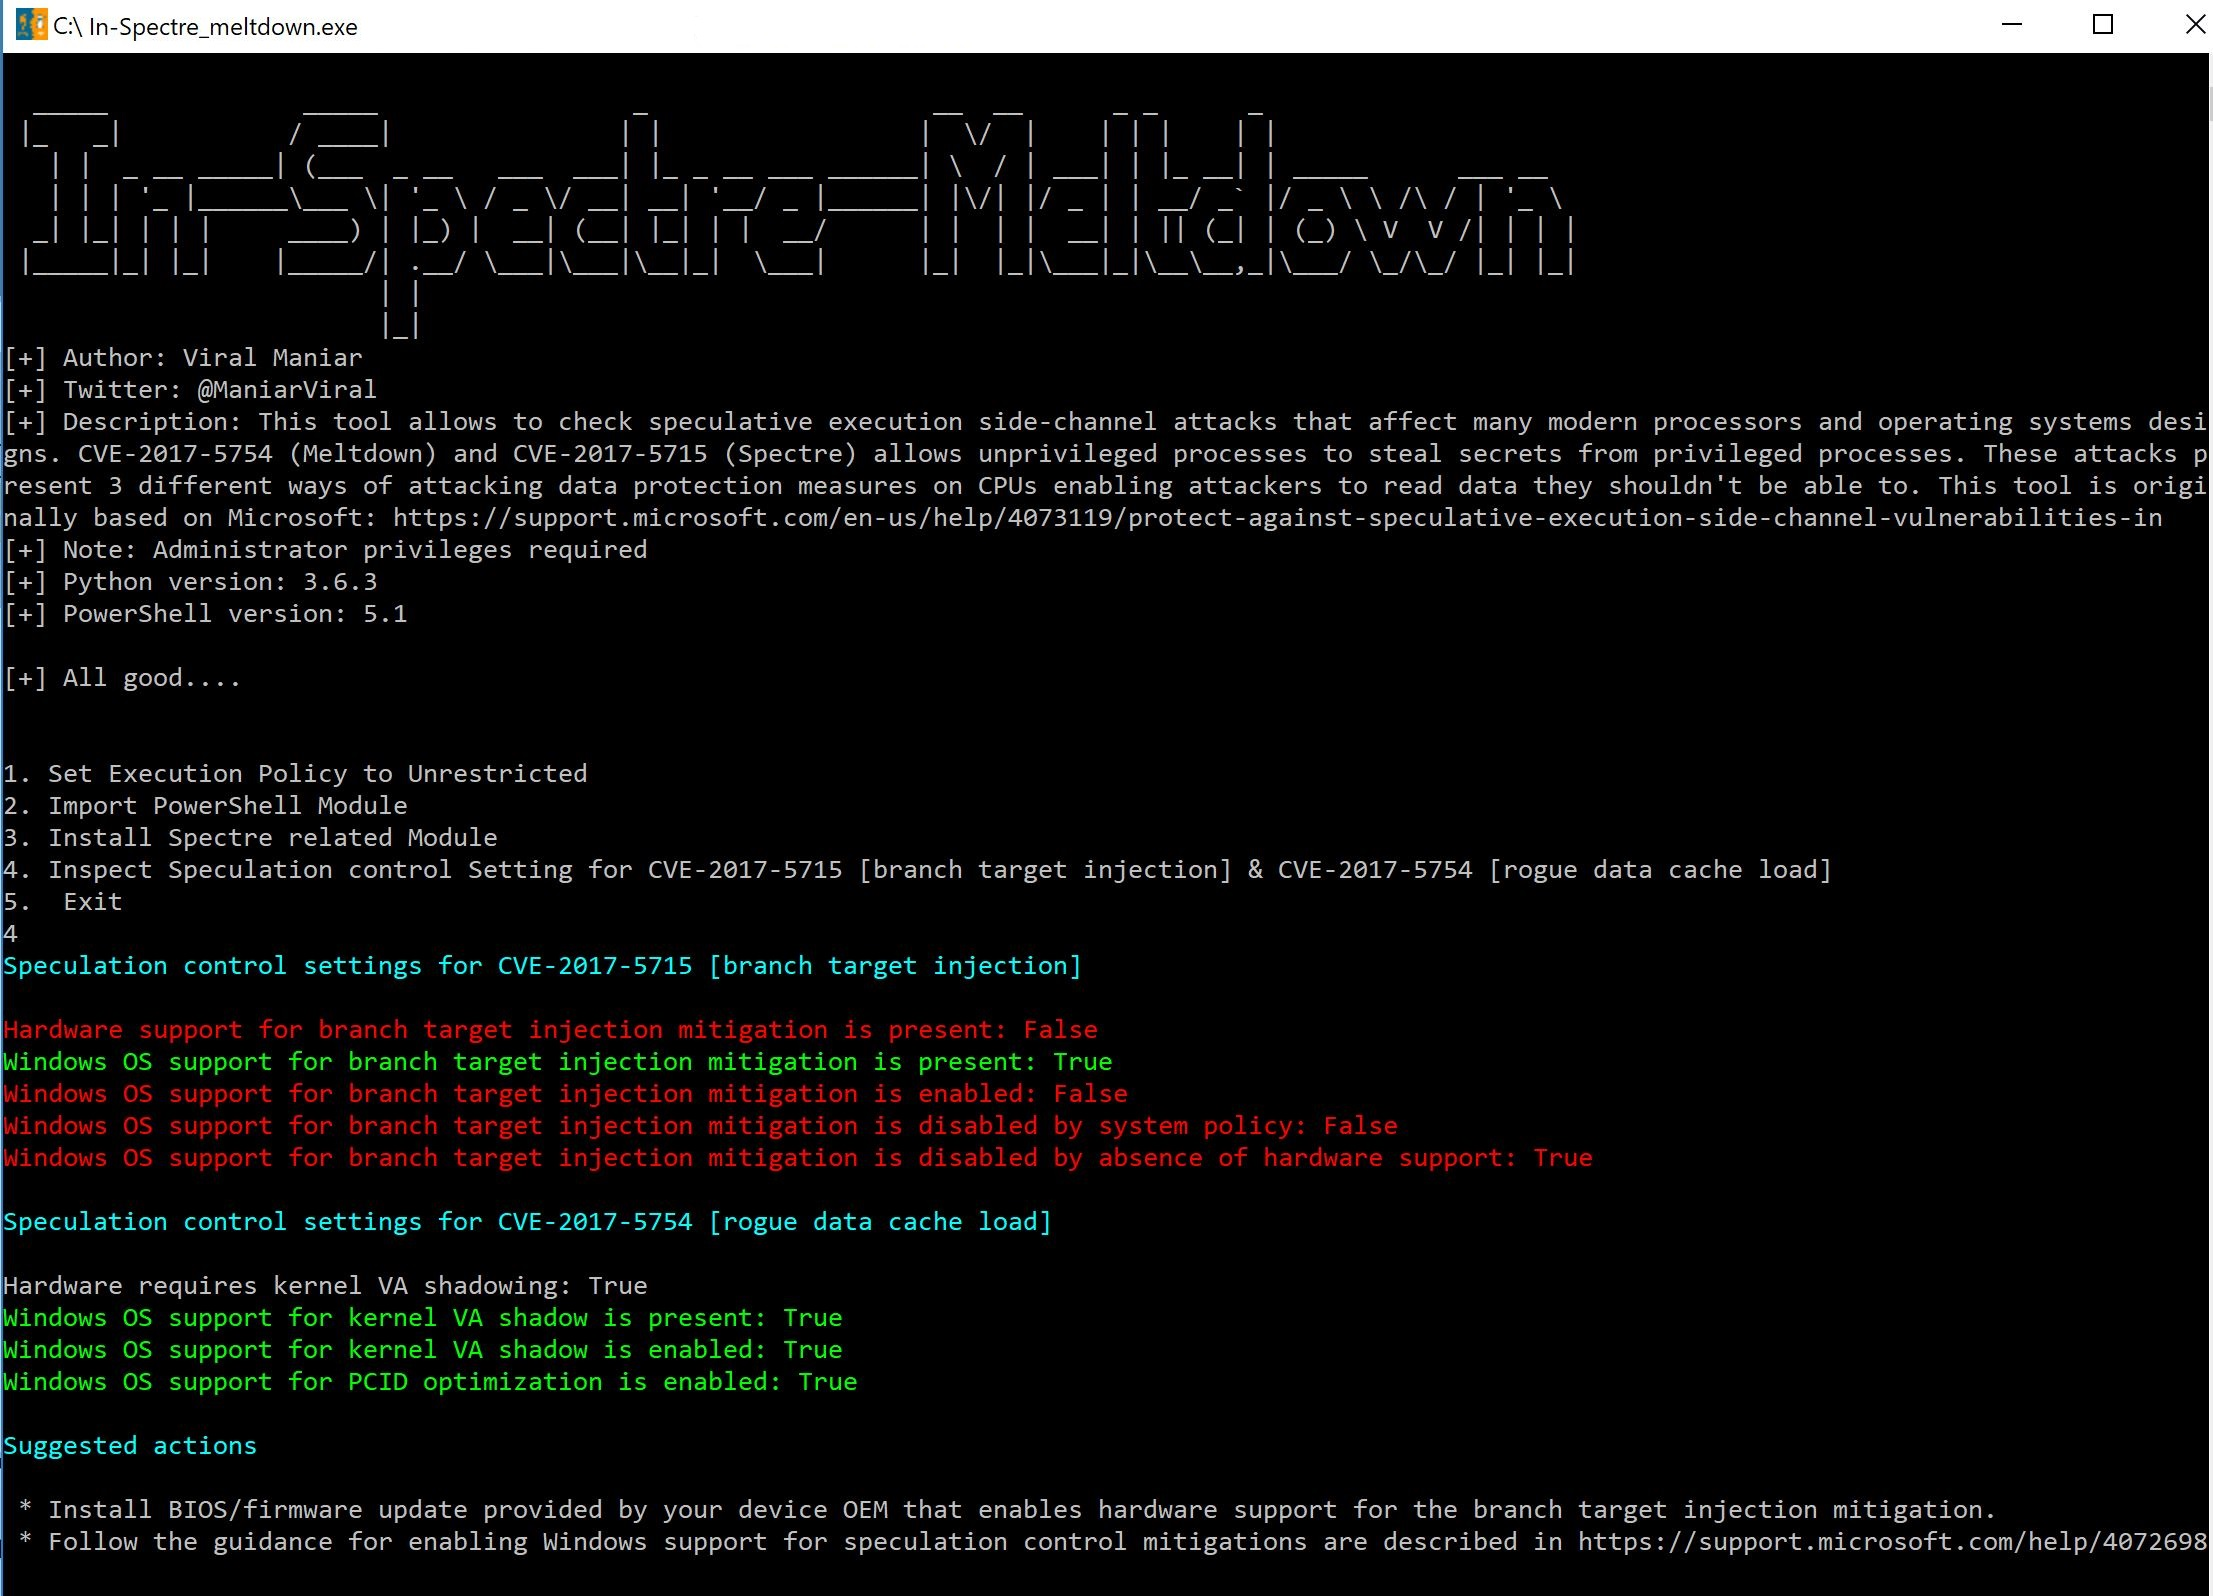 viralmaniar/in-spectre-meltdown
تتيح هذه الأداة التحقق من هجمات القنوات الجانبية لتنفيذ التخمين التي تؤثر على العديد من المعالجات الحديثة وتصميمات أنظمة التشغيل. تسمح CVE-2017-5754…








