
 #1

 rosesecurity/apologee
APOLOGEE هي سكربت بلغة بايثون ووحدة Metasploit تقوم بتعداد دليل مخفي على وحدات التحكم في الأتمتة BACnet من سيمنز APOGEE PXC (جميع الإصدارات قبل V3.5)…
 cr0n1c/dlink_shell_poc
Dlink 615/815 قشرة PoC
 cyanitol/netgear-telenetenable
Telenet Enable لراوترات Netgear من svn checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 liznzn/cve-2019-2215
Temproot لـ Bravia TV عبر CVE-2019-2215.
 kiwidoggie/oni-framework
برنامج C2 للأنظمة المدمجة مكتوب بلغة C/C#
 qurbat/cve-2020-8958
إثبات المفهوم لتنفيذ أوامر نظام التشغيل بشكل تعسفي على أجهزة Guangzhou/V-SOL 1GE ONU (CVE-2020-8958)
 vabold/ds-wireless-communication-remote-code-execution
يحقن كودًا عشوائيًا في لعبة العميل.
 robertguetzkow/cve-2021-37740
إثبات المفهوم (PoC) لثغرة حرمان الخدمة CVE-2021-37740 في البرامج الثابتة v3.0.3 من SCN-IP100.03 وSCN-IP000.03 من MDT. تم إصلاح الخلل في البرامج…
 dodge-mptc/cve-2023-35794-webssh-hijacking
المستودع يحتوي على وصف لـ CVE-2023-35794 الذي اكتشفه فريق Dodge الصناعي لمنصة Dodge OPTIFY platfrom.
 bytereaper77/cve-2025-7795
استغلال إثبات المفهوم لثغرة تجاوز سعة المخزن المؤقت في أجهزة توجيه Tenda. يرسل طلبات POST غير مصادق عليها مصممة لتحفيز تعطل ويؤكد التأثير عبر فحوصات…
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
فتح مُحمل الإقلاع باستخدام CVE-2022-38694 لجهاز Retroid Pocket 3+
 spinfosecurity/rail-ot-protector
# Rail-OT-Protector (ROP) — أداة مجانية ومفتوحة المصدر لفحص الأمن السيبراني لشبكات السكك الحديدية والنقل OT/SCADA. ماسحات PowerShell و Bash لـ…
 spinfosecurity/bas-guardian
ماسح ضوئي مجاني لثغرات BACnet/BMS لأنظمة أتمتة المباني. يكتشف CVE-2026-3611 (CVSS 10.0) وCVE-2026-24060 ووحدات التحكم HVAC/BAS المكشوفة عبر…
 swzhouu/cve-2022-48311
طابعة سلسلة HP Deskjet 2540 إصدار البرنامج الثابت CEP1FN1418BR ورقم طراز المنتج A9U23B ثغرة البرمجة النصية عبر المواقع (XSS) في صفحة إعدادات HTTP
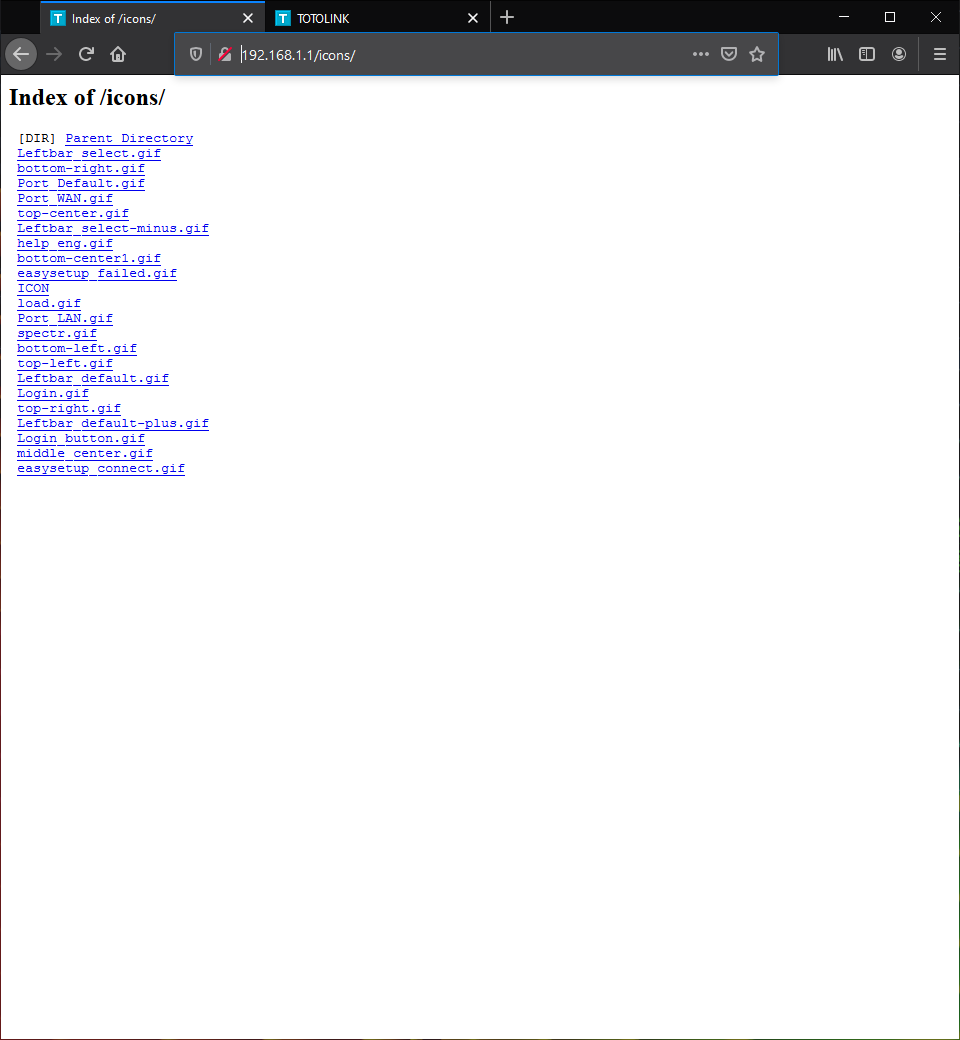 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 ثغرة فهرسة الدليل
 rauc/rauc-1.5-integration
أمثلة التكامل لإصلاح CVE-2020-25860
 bytereaper77/cve-2025-9090
حقن أوامر في Tenda AC20 16.03.08.12 (/goform/telnet)









