
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 i12bp8/tagtinker
تطبيق Flipper Zero لدراسة بروتوكول بطاقات الرفوف الإلكترونية (ESL) بالأشعة تحت الحمراء، ويتميز بإرسال الصور المخصصة، ومسح علامات NFC، ومُعدِّد صور…
 xen-project/xen
برنامج مراقبة افتراضية مفتوح المصدر من النوع 1 ومراقب آلة افتراضية يوفر عزلاً آمناً لمعماريات x86 وARM وRISC-V، مع بنية Dom0/DomU وxenstore ودعم…
 softscheck/tplink-smartplug
عميل TP-Link WiFi SmartPlug ومحلل Wireshark
 greatscottgadgets/facedancer
نفّذ جهاز USB الخاص بك بلغة Python، مدعومًا بطرفية عتادية مثل Cynthion أو GreatFET
 emsec/chameleonmini
ChameleonMini هو محاكي بطاقات ذكية لاسلكي متعدد الاستخدامات ومتوافق مع NFC. تم تطوير ChameleonMini بواسطة https://kasper-oswald.de. الجهاز متوفر على…
 elvanderb/tcp-32764
بعض الأكواد والملاحظات حول الباب الخلفي الذي يستمع على TCP-32764 في Linksys WAG200G.
 resiprocate/resiprocate
تنفيذ بلغة C++ لبروتوكولات SIP وICE وTURN والبروتوكولات ذات الصلة.
 malcolmrobb/dump1090
Dump1090 هو مفكك شيفرة بسيط لنمط Mode S لأجهزة RTLSDR
 usbarmory/tamago
إطار لتجميع وتنفيذ تطبيقات Go على معالجات عارية (bare metal)، مما يتيح تطوير برامج ثابتة آمنة مع تقليل سطح الهجوم من خلال إزالة اعتماديات نظام…
 openwisp/openwisp-controller
وحدة تحكم الشبكة وWiFi: التزويد وإدارة التكوين والتحديثات، (سحب عبر openwisp-config أو دفع عبر SSH)، إدارة x509 PKI والمزيد. موجهة بشكل أساسي إلى…
 samyk/keysweeper
KeySweeper هو جهاز خفي قائم على Arduino، متنكر في هيئة شاحن حائط USB يعمل، يلتقط ويفك تشفير ويسجل ويبلغ (عبر GSM) جميع ضغطات المفاتيح من أي لوحة…
 nfc-tools/libnfc
مكتبة اتصال قريب المدى (NFC) مستقلة عن المنصة
 theopolis/uefi-firmware-parser
تحليل الهياكل المتعلقة ببرامج BIOS/Intel ME/UEFI الثابتة: وحدات التخزين، أنظمة الملفات، الملفات، إلخ
 rehints/efixplorer
إضافة ومحمل لـ IDA لتحليل البرامج الثابتة UEFI وأتمتة الهندسة العكسية
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone هو محاكي اختراق طائرات بدون طيار معرض للثغرات عمداً، مبني على بنية ArduPilot/MAVLink الشهيرة، ويوفر بيئة واقعية لاختراق…
 cecio/usbvalve
كشف نشاط USB أثناء التشغيل
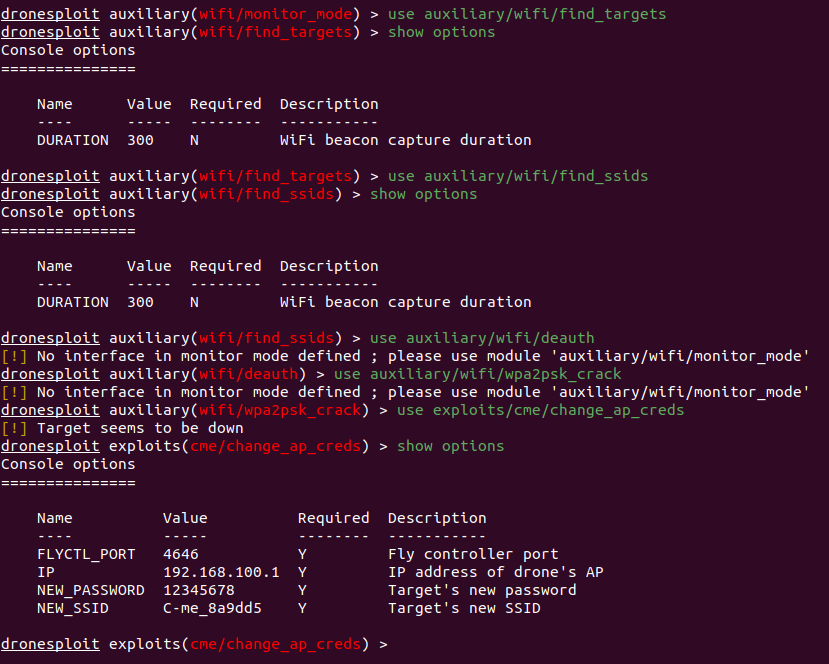 dronesploit/dronesploit
إطار عمل وحدة تحكم على غرار Metasploit لاختبار اختراق الطائرات التجارية بدون طيار، ويتميز بوحدات استغلال ثغرات معيارية للهجمات اللاسلكية، والتلاعب بـ…
 intel/intel-linux-processor-microcode-data-files
ملفات بيانات المايكروكود الرسمية من إنتل لتحديث البرامج الثابتة للمعالج، بهدف التخفيف من الثغرات الأمنية ومعالجة المشكلات الوظيفية على أنظمة لينكس.








