
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 userlandkernel/usbusted
بحث حول بروتوكولات USB من Apple
 secgroundzero/warberry
WarBerryPi - الاستغلال التكتيكي
 kevinherron/stack-overflow-poc
إثبات المفهوم (PoC) لـ CVE-2018-12086 الذي يؤثر على العديد من مكدسات OPC UA
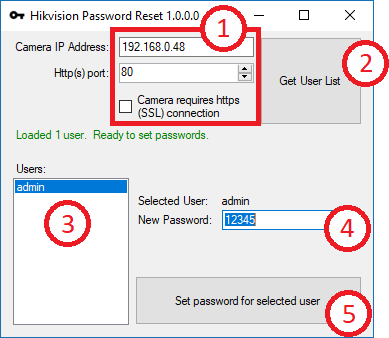 bp2008/hikpasswordhelper
أداة تستغل بابًا خلفيًا في البرامج الثابتة لكاميرات Hikvision حوالي 2014-2016 لمساعدة المالك على تغيير كلمة مرور منسية.
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 إثبات المفهوم
 badnack/d_link_880_bug
CVE-2017-14948 لـ D-Link 880 Firmware
 armissecurity/urgent11-detector
أداة كشف URGENT/11 من Armis
 busescanfly/pretty
"أداة استغلال الطابعات" أداة أتمتة الشبكات المحلية
 nccgroup/dapr
منصة هجوم برامج التشغيل لنظام Linux
 matheus-garbelini/esp32_esp8266_attacks
إثبات المفهوم لثغرات Wi-Fi في ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 nccgroup/nobex
يتيح nOBEX محاكاة ملفات تعريف PBAP و MAP و HFP لاختبار أنظمة المعلومات الترفيهية للمركبات والأجهزة المماثلة التي تستخدم هذه الملفات
 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
أداة استغلال لـ CVE-2018-9995 تستخرج بيانات الاعتماد من أجهزة DVR المكشوفة عبر طلب HTTP مع تجاوز ملفات تعريف الارتباط، وتستهدف نماذج متعددة من…
 synacktiv/yealink_tools
سكربتات هندسة عكسية مصممة لاستخراج ملفات ترقية Yealink VOIP
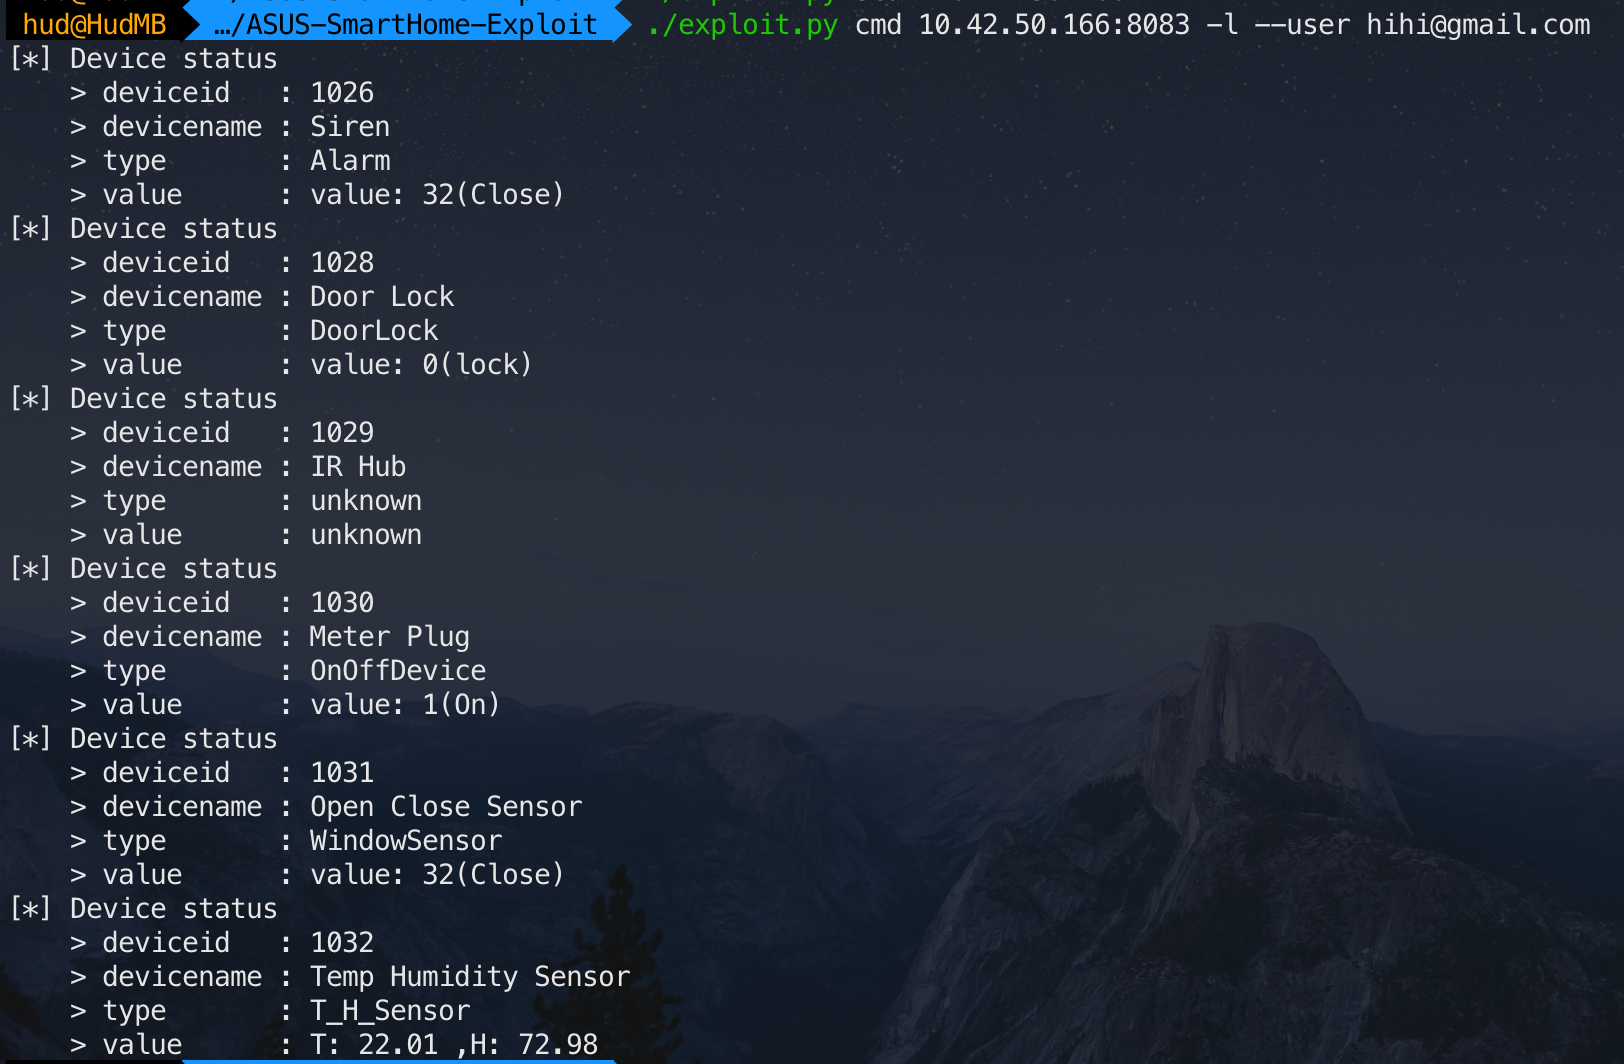 tim124058/asus-smarthome-exploit
استغلال ASUS SmartHome لـ CVE-2019-11061 و CVE-2019-11063
 henkaku/henkaku
ممكّن Homebrew لـ PS Vita
 pagalaxylab/unifuzzer
أداة اختبار تشويش للبرامج الثنائية مغلقة المصدر مبنية على Unicorn و LibFuzzer
 laginimaineb/cve-2015-6639
استغلال تصعيد الامتيازات في QSEE باستخدام أوامر PRDiag* (CVE-2015-6639)
 lodi-g/cve-2019-13361
أجهزة Smanos W100 1.0.0 تحتوي على صلاحيات غير آمنة، يمكن استغلالها من قبل مهاجم على نفس شبكة Wi-Fi.








