
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 nccgroup/ghidra-nanomips
وحدة nanoMIPS لـ Ghidra
 thingsboard/thingsboard
منصة إنترنت الأشياء الشاملة - إدارة الأجهزة، وجمع البيانات، ومعالجتها، وتصورها.
 gotr00t0day/cve-2026-123158
إثبات مفهوم بلغة Python للثغرة CVE-2026-123158: يستغل تجاوزًا في مصادقة كلمة المرور في OpenSSH على أنظمة musl libc التي لا تستخدم PAM للحصول على وصول…
 ivanglinkin/cve-2024-36821
المرجع العام الذي يحتوي على الحد الأدنى من المعلومات المطلوبة للثغرة الأمنية المُغطاة بـ CVE-2024-36821
 emirmrkaljevic/iotaudit
أمر واحد لتدقيق أجهزة المنزل الذكي الخاصة بك: الجهات التي تتصل بها، والنص العادي مقابل TLS، والمنافذ المفتوحة، وتقييم من A إلى F، وتقرير محلي بصيغة…
 trou/cpu_rec_rs
تحديد بنية وحدة المعالجة المركزية المستخدمة في ملف ثنائي.
 inradii/iottack
إطار عمل لاختبار بروتوكولات إنترنت الأشياء الشائعة وتطبيقات إنترنت الأشياء
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 unsignedchad/cve-2026-21155-sve-2026-3546
كتابة تقنية وإثبات مفهوم (PoC) لـ CVE-2026-21155 (SVE-2026-3546): فحوصات توقيع بنمط fail-open وفك ترميز JPEG غير محدود لشعار الإقلاع في Samsung…
 elttam/publications
Offensive security research hub aggregating original vulnerability advisories, CVE proof-of-concept exploits, conference talks, and internal tooling…
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 mattifinder/rpmc_attacks
أكواد بحثية وأجهزة لهجمات RPMC: إرباك الجهد الكهربائي، وبرنامج ثابت لواجهة SPI وسيطة، وتراجع حالة NV لتخمين رموز PIN الخاصة بـ Windows Hello…
 geo-tp/esp32-bit-pirate
أداة اختراق عتاد مع واجهة سطر أوامر قائمة على الويب تتحدث جميع البروتوكولات
 oisf/suricata
محرك شبكة مفتوح المصدر لأنظمة IDS/IPS/NSM لفحص حركة المرور في الوقت الفعلي، واكتشاف ومنع التسلل، وتحليل البروتوكولات، ومطاردة التهديدات المبنية على…
 dpt/chasehq
Chase H.Q. لنظام ZX Spectrum — تمت هندستها عكسيًا وإعادة بنائها بلغة C محمولة
 vulncheck-oss/initial-access-community
استغلالات مبنية على Go لثغرات الشبكة غير المصادق عليها في أجهزة التوجيه وشبكات VPN والأجهزة وIoT، مرفقة بملفات PCAP وقواعد Suricata/Snort/YARA/Sigma…
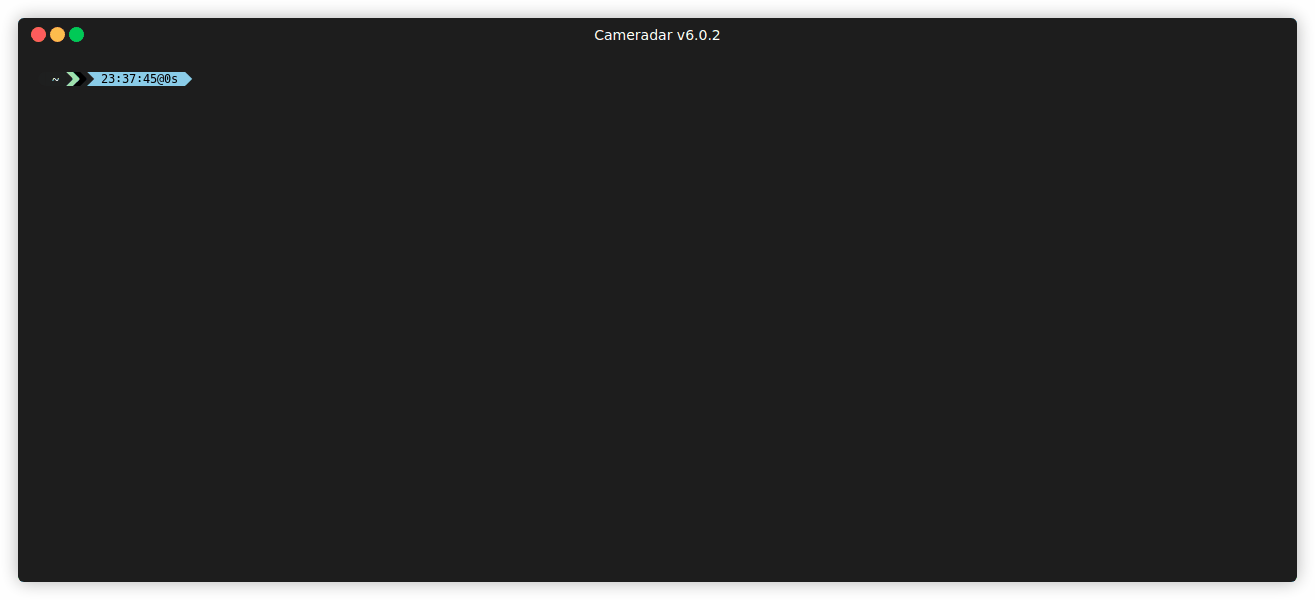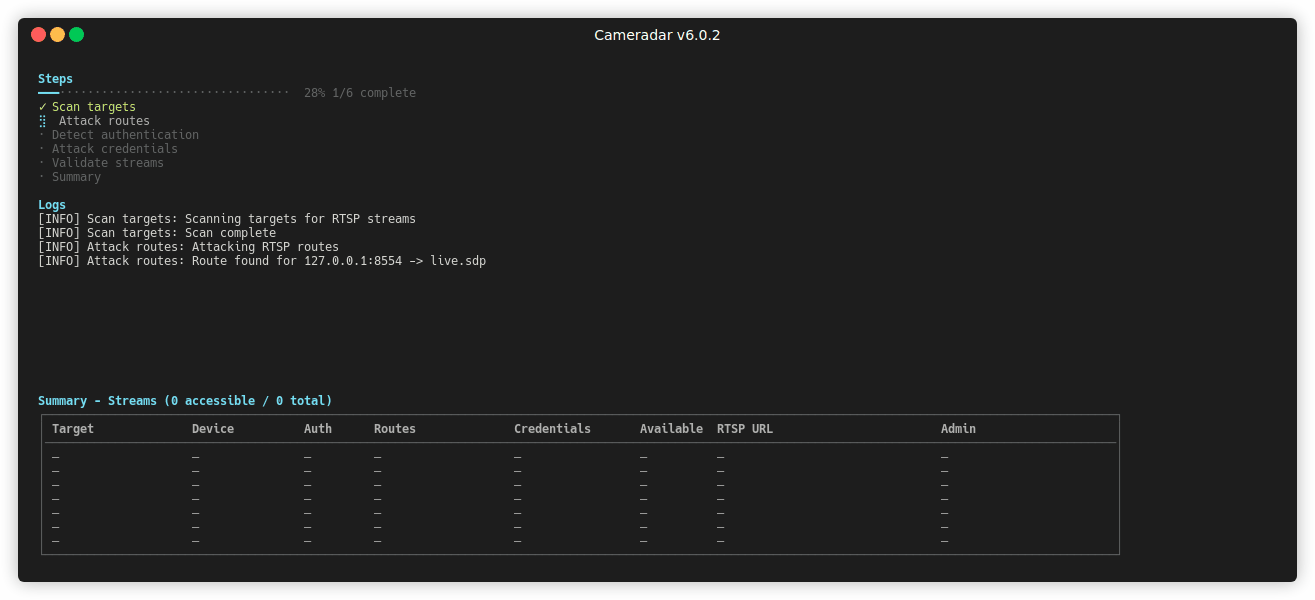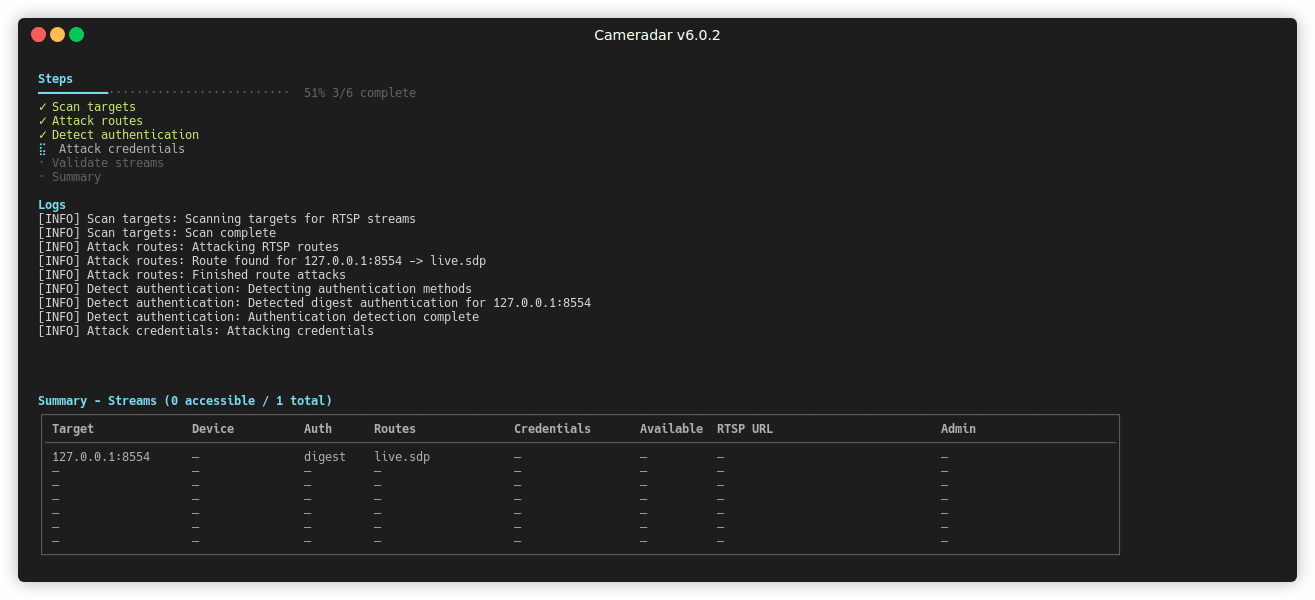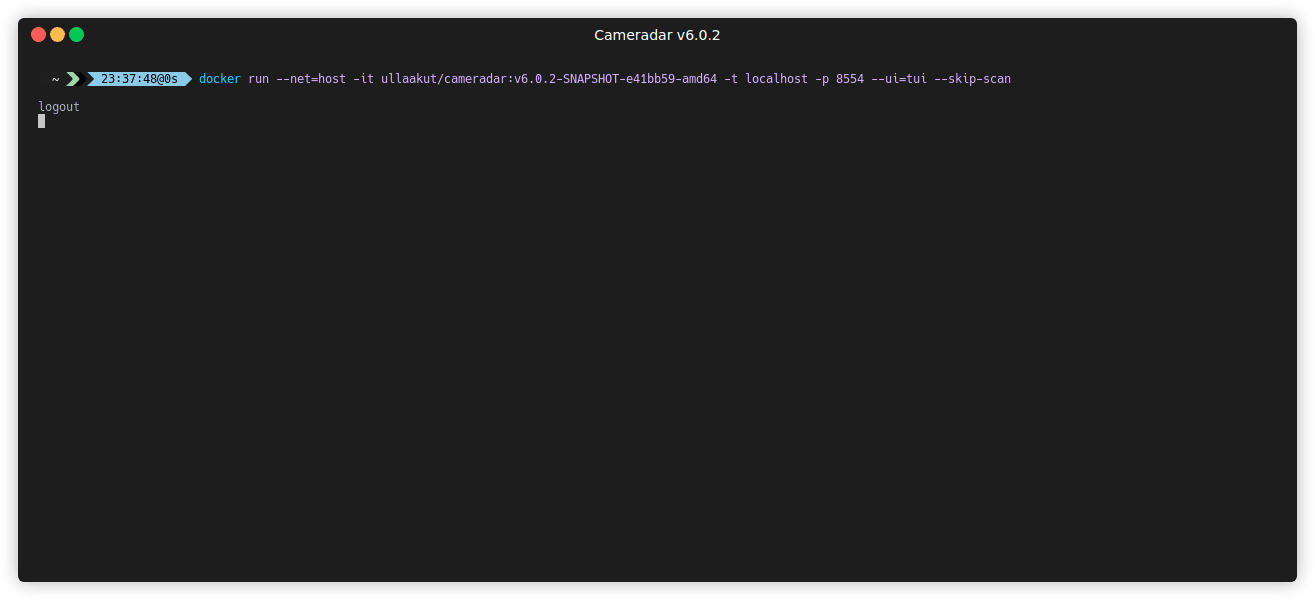 ullaakut/cameradar
يخترق Cameradar كاميرات المراقبة بالفيديو عبر RTSP
 aomsin2526/xperia_5_bl_unlocker_poc
رؤيتي حول فتح bootloader لجهاز Xperia 5 SO-01M لإصدار p42 (SO-01M_55.0.D.7.203_1319-8175_R9A) باستخدام CVE-2021-1931








